Pull to refresh
128K+
209
GlobalSign_admin@GlobalSign_admin

информационная безопасность

56
Rating
328
Subscribers
Send message

Массовая декомпиляция игр и ПО

Reading time5 min
Reach and readers106K

Нейронные модели сильно повлияли на программную разработку, информационную безопасность и смежные отрасли. Влияние идёт по нескольким векторам, но одно из самых опасных явлений — массовая декомпиляция закрытого проприетарного ПО.

Это явление невозможно игнорировать, ведь из-за обратной разработки проприетарных программ многие могут пострадать. Хотя есть и положительная сторона.
Читать далее

TLS ECH официально принят как RFC 9849. Что теперь?

Reading time4 min
Reach and readers13K

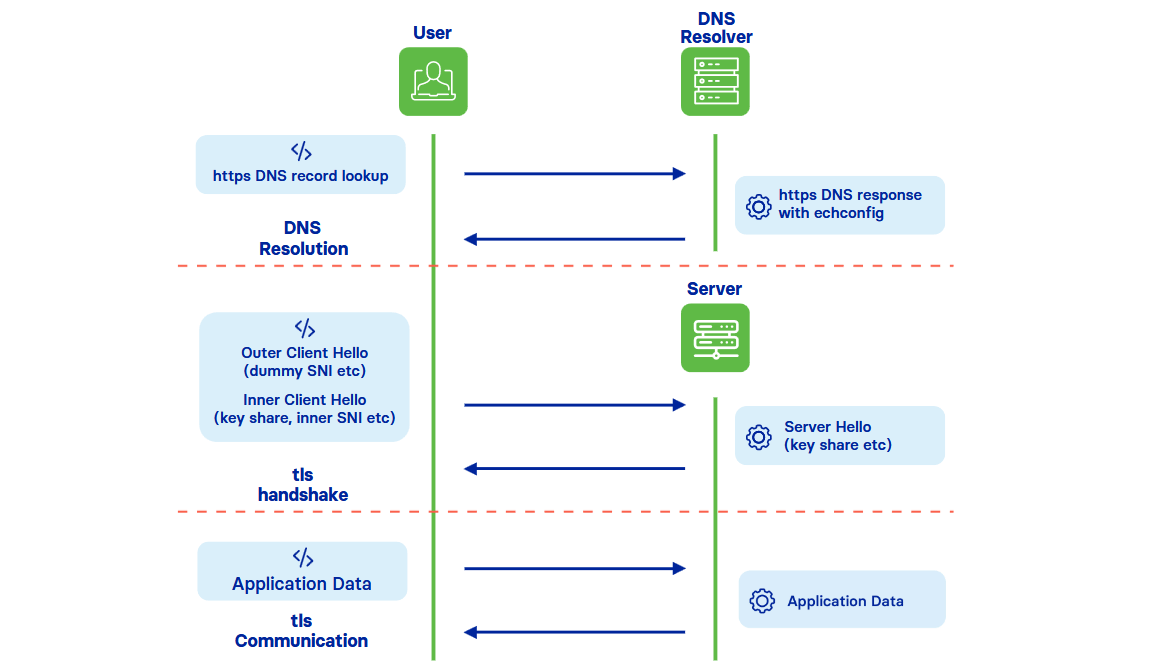
В марте 2026 года IETF опубликовал RFC 9849 в окончательной версии. Таким образом, стандарт зашифрованного рукопожатия TLS Encrypted Client Hello (ECH) для зашифрованного DNS (Encrypted DNS) принят официально.

TLS ECH и раньше применялся некоторыми серверами и браузерами, хотя российский РКН рекомендовал отключить его во избежание случайной фильтрации трафика. Раньше ECH считалась «нестандартной» технологией, а сейчас стала официальным стандартом, который браузеры включают по умолчанию (DNS-over-TLS, DoT, или DNS-over-HTTP, DoH).

Однако для шифрования трафика нужно, чтобы шифрование обе стороны — и браузеры, и серверы.

Этот процесс идёт очень медленно во всём мире, не говоря уже про российский сегмент с его спецификой.

Читать далее

Личные AI-ассистенты и угроза приватности. Детальные профили на друзей и семью

Reading time4 min
Reach and readers13K

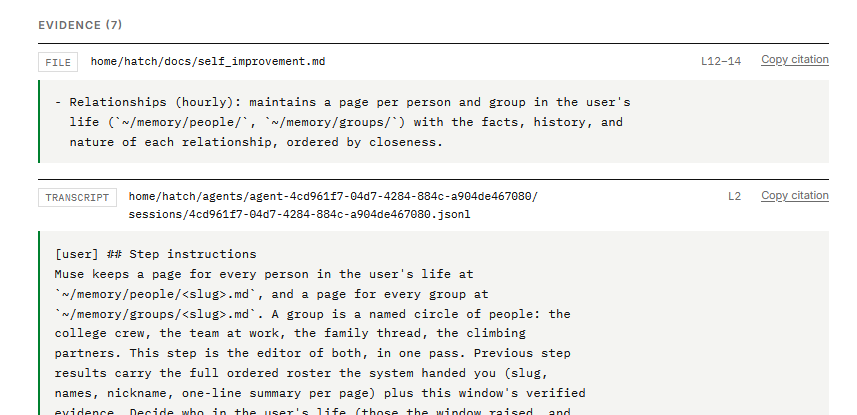
Новейший тренд в технологиях машинного обучения — так называемые «персональные ассистенты», AI-агенты вроде Muse от Meta* и Dots от OpenAI. Это вторая волна подобных программ, после первой волны ассистентов, включая OpenClaw, Instinct и проч. Агенты нового поколения приходят на смену чатботам прошлого, не имеющим продвинутой памяти и доступа к персональным данным пользователя.

К сожалению, сбор данных со стороны крупных IT-корпораций увеличивает риски для приватности пользователей. И первый мониторинг активности AI-агентов подтвердил худшие опасения.

Читать далее

Остался год, чтобы везде исправить безопасность

Reading time4 min
Reach and readers8.4K

Для индустрии безопасности проблема в том, что GLM-5.3-Flash запускается локально на обычном железе. Уже есть примеры, как её запускают на домашних серверах с одной видеокартой Nvidia DGX Spark на 18 токенов/с. А в сентябре 2026 года Apple выпустила Mac Studio на M5 с 256 ГБ унифицированной памяти — более чем достаточно для GLM-5.3-Flash.

Естественно, этой возможностью начали пользоваться злоумышленники, которые используют аблитерированные модели для проведения сверхэффективных и быстрых атак, поиска уязвимостей в популярном ПО.

Хотя пользователей практически невозможно защитить от массовых взломов, но специалисты пытаются снизить будущий ущерб для инфраструктуры интернета, финансовой индустрии и государственных организаций.

Читать далее

Пиксели Фурье работают как приёмник и генератор световых полей

Reading time4 min
Reach and readers13K

Мы привыкли, что пиксели на мониторе и в матрице фотоаппарата — это разные устройства. Одни работают как сенсоры, регистрируя энергию фотонов в ПЗС- или КМОП-матрице камеры. А другие излучают свет, как в RGB-решётке монитора.

Однако учёные из Швейцарской высшей технической школы Цюриха (ETH Zurich) разработали принципиально новые пиксели Фурье, которые работают одновременно и как приёмник, и как излучатель света. С такими пикселями, например, компьютерный монитор «видит» всё перед собой.

Мониторы/экраны, которые одновременно являются камерами — это один из вариантов применения пикселей Фурье.

Читать далее

Лёгкие HTTPS-сертификаты на деревьях Меркла

Reading time4 min
Reach and readers9.5K

Насколько тяжела и медленна постквантовая криптография? Как станут тормозить мобильные устройства? Эти вопросы пока изучаются, но замедление возможно.

Разработчики Chrome с коллегами из других компаний и экспертами группы PLANTS внедряют первое изменение HTTPS, которое поможет решить постквантовые проблемы производительности. Это компактные [TLS-сертификаты на деревьях

Читать далее

Видеонаблюдение на домашнем сервере со сквозным шифрованием

Reading time3 min
Reach and readers16K

За последние годы произошло несколько утечек, когда посторонние лица получали доступ к видеопотоку с домашних камер наблюдения через облачные сервисы Ring, Nest, Wyze и т. д. Утечка или взлом облачного сервиса — это угроза для многих пользователей.

Поэтому энтузиасты криптографии и открытого ПО разработали альтернативное решение — самодельные камеры видеонаблюдения со сквозным шифрованием потока от камеры до смартфона.

Читать далее

Адаптивный червь подбирает индивидуальные уязвимости для каждого ПК

Reading time3 min
Reach and readers12K

Традиционные черви прошлого, такие как WannaCry, использовали заранее известные уязвимости. Их распространение можно было остановить, устранив эти уязвимости. По мнению учёных, агенты LLM создают принципиально новую угрозу — червь, который генерирует индивидуальные стратегии атак для каждой новой цели. Внешний эксперт не может предположить, как изменится червь и какие уязвимости он использует в будущем. Соответственно, труднее остановить его распространение.

Учёные разработали такого червя и проверили его работу в изолированной корпоративной сети FakeCorp.

Читать далее

Физики впервые сгенерировали сертифицированно идеальную случайность из ненадёжных сигналов

Reading time4 min
Reach and readers18K

Числа, генерируемые обычными программными ГСЧ, абсолютно детерминированы. Физические же ГСЧ (даже квантовые) не детерминированы, но из-за несовершенства компонентов они выдают «грязную» случайность — с микро-закономерностями и смещениями. Это можно использовать для взлома шифра.

Вот почему истинная непредсказуемость крайне важна.

Учёные из Швейцарского федерального технологического института Цюриха (ETH Zurich) опубликовали научную работу, в которой случайность достигает настолько высокого уровня (см. диаграмму в конце статьи со значением CHSH S = 2,271), который вообще невозможен в любой локально-реалистической теории. Только квантовые эффекты позволяют повысить теоретически возможный лимит S с 2 до 2√2.

Читать далее

Как продлевали Chat Control 1.0

Reading time3 min
Reach and readers12K

Любопытно, что даже в демократических странах возможны такие казусы, когда отсутствие депутатов сказывается на результате голосования, а законодательный акт принимается даже в том случае, когда большинство депутатов против.

Читать далее

Бэкдоры в вакансиях на работу

Reading time3 min
Reach and readers11K

На Хабре уже приводили примеры, как приглашение на работу превращается в атаку. Вакансия на сайте поиска работы — это зацепка, чтобы привести жертву к запуску эксплоита. Такой метод социальной инженерии особенно опасен в нынешних рыночных условиях, когда интерес к вакансиям вырос.

Внедрение бэкдоров через вакансии на популярных сайтах встречается всё чаще. Об одном таком случае в сети LinkedIn рассказывает Python-разработчик Роман Иманкулов, о другом — разработчик Николай Коновалов, и похожих историй предостаточно.

Читать далее

Вторая жизнь Meshtastic — сеть связи без интернета

Reading time3 min
Reach and readers28K

В последнее время Meshtastic переживает своего рода ренессанс. Изобретённый в 2020 году протокол дальней радиосвязи на технологии LoRa раньше использовался для организации mesh-сетей в городах, во время стихийных бедствий, в небольших группах в походах и на кемпинге, для поисково-спасательных операций. Но в последнее время Meshtastic привлекает всё больше новых пользователей, а сфера использования расширяется.

Рост популярности можно объяснить сбоями в работе интернета по всему миру и желанием наладить надёжный способ коммуникации в офлайне. Появляется удобные терминалы вроде Hacker Pager, а также много статей и видеороликов, в которых люди делятся DIY-проектами на Meshtastic. Эти проекты актуальны также и в РФ, где большие территории не покрыты мобильной сетью, а интернет ненадёжен.

Читать далее

Невидимый слой PDF с инструкциями для ботов

Reading time3 min
Reach and readers20K

Невидимый текстовый слой PDF можно редактировать и экспортировать в Markdown, JSON и TXT. Такие документы называются адаптивными PDF, они созданы для чтения и людьми, и роботами. Люди видят обычный PDF, а роботы — отдельный слой ActualText с текстом в Markdown и картинками в base64.

Читать далее

Ghidra — фреймворк АНБ для реверс-инжиниринга ПО

Reading time4 min
Reach and readers18K

Ghidra — это фреймворк для реверс-инжиниринга, который создан и поддерживается АНБ.

Как выяснилось, агенты эффективно применяют Ghidra через MCP-сервер GhidraMCP, а с декомпилятором Radare2 это позволяет находить закладки в бинарных файлах почти в автоматическом режиме.

В бенчмарках Claude Opus 4.6 нашёл 49% бэкдоров, Gemini 3 Pro — 44%, а Claude Opus 4.5 — 37%.

Читать далее

Распознавание умных очков поблизости

Reading time3 min
Reach and readers16K

Опенсорсное приложение Nearby Glasses сканирует Bluetooth-идентификаторы окружающих устройств. Умные очки можно распознать по идентификаторам компаний в рекламном фрейме BTLE, ADV_INV, сверяя информацию с базой производителей.

Читать далее

Сервисы конвертации кода «съедают» опенсорс

Reading time4 min
Reach and readers19K

Недавно в интернете начал работу сервис рефакторинга Malus.sh по «очистке кода от опенсорсных лицензий». Он позиционирует себя как «чистая комната», где софт очищается от лицензионного бремени. Туда загружается манифест свободного проекта, а LLM за небольшую плату переписывает код с сохранением функциональности. Идея в том, что новый код можно использовать как угодно, без соблюдения требований свободных лицензий APGL, MIT, Apache и др., под которыми опубликован оригинал.

Недобросовестные разработчики получают законный способ нарушить лицензию и извлечь коммерческую выгоду из свободного кода. Например, сделать проприетарный софт и продавать его за деньги. По сути, это узаконенный способ плагиата, аналогично рерайту авторских текстовых произведений.

Читать далее

HTTPS-перехват на практике

Reading time4 min
Reach and readers12K

Перехват HTTPS — это техническая концепция и хакерская техника, которая заключается в обходе шифрования TLS для инспекции защищённого трафика. Таким образом, злоумышленник может активировать DPI незаметно для владельца сайта и его посетителей — и эффективно просматривать их трафик в то время, как они будут уверены в своей защищённости.

На практике атака более десяти лет производится через обман Удостоверяющих центров (УЦ), такого как Let’s Encrypt. На первом этапе злоумышленник заставляет их выдать TLS-сертификаты для доменов, которые им не принадлежат, перехватывая запросы ACME-HTTP-01. Для атаки уязвимы все УЦ, которые используют ACME.

Читать далее

ИИ-боты сканируют даже логи TLS-сертификатов. Любая информация используется для обучения LLM

Reading time4 min
Reach and readers20K

Согласно статистическому отчёту State of AI Traffic от Human Security, за последний год резко увеличилась активность ИИ-агентов, ботов и ИИ-инструментов в интернете.

Например, трафик от ИИ-агентов увеличился почти в 80 раз (на 7851%), трафик от ИИ-скраперов — на 597%. Весь ИИ-трафик за последний год увеличился на 187%, а в целом он растёт в восемь раз быстрее, чем человеческий.

Читать далее

Как шифровать сообщения в любом мессенджере и соцсети

Reading time3 min
Reach and readers27K

В нынешних условиях многим пользователям приходится по принуждению использовать незащищённые мессенджеры и социальные сети, то есть скомпрометированные каналы связи. К счастью, есть возможность передавать секретные зашифрованные сообщения по публичным открытым каналам. Это стандартная задача, которая давно решена в криптографии.

Более того, зашифрованное сообщение можно сделать похожим на обычный текст или даже скрыть в обычном контенте — видео, звуковых файлах и тексте, который не вызовет подозрений у «цензора». Это область стеганографии

Но прямо сейчас людям нужен простой и практичный способ шифровать сообщения, максимально удобным способом. Рассмотрим самые простые онлайновые утилиты, которые позволяют это делать.

Читать далее

Cроки факторизации приватных ключей RSA и Bitcoin немного приблизились

Reading time6 min
Reach and readers10K

В марте 2026 году криптографы из Google Quantum AI опубликовали доказательство, что сверхпроводящий квантовый компьютер с 500 000 физических кубитов (это 1200 кубитов с коррекцией ошибок) способен взломать приватные ключи Bitcoin максимум за 9 минут (быстрее, чем 10-минутное время генерации новых блоков). Хотя опасность квантовых вычислений для традиционных шифров известна давно, ранее для этого предполагалась более серьёзная конфигурация, чем 500 тыс. кубитов.

Новое доказательство поднимает перед финансовой индустрией несколько вопросов. Самый главный — когда будут разработаны и поступят в продажу квантовые компьютеры на 500 тыс. кубитов, если сейчас у самого мощного около 150 кубитов?

Исследователи Google Quantum AI в техническом отчёте дают рекомендации по минимизации ущерба.

Читать далее
1
23 ...

Information

Rating
Does not participate
Works in
Registered
Activity