Обновить
256K+

Linux *

Пишем под *nix

414,09
Рейтинг
Сначала показывать
Порог рейтинга
Уровень сложности
Формат публикации

Команда find в Linux – мощный инструмент сисадмина

Время на прочтение5 мин
Охват и читатели442K


Иногда критически важно быстро найти нужный файл или информацию в системе. Порой можно ограничиться стандартами функциями поиска, которыми сейчас обладает любой файловый менеджер, но с возможностями терминала им не сравниться.


Команда find – это невероятно мощный инструмент, позволяющий искать файлы не только по названию, но и по:


  • Дате добавления.
  • Содержимому.
  • Регулярным выражениям.

Данная команда будет очень полезна системным администраторам для:


  • Управления дисковым пространством.
  • Бэкапа.
  • Различных операций с файлами.

Команда find в Linux производит поиск файлов и папок на основе заданных вами критериев и позволяет выполнять действия с результатами поиска.

Читать дальше →

Кроа-Хартман из Linux: мы не боремся с новыми разработчиками, узким местом является проверка кода

Время на прочтение2 мин
Охват и читатели4.7K
image

Специалист по сопровождению стабильной ветки ядра Linux Грег Кроа-Хартман заявил на онлайн-конференции Open Source Summit Europe, что новых разработчиков хватает, но узким местом в профессии остается ревью кода.
Читать дальше →

Тесты Microsoft Edge на Linux показали хорошие результаты

Время на прочтение2 мин
Охват и читатели9.3K
image

На днях вышел браузер Microsoft Edge на основе Chromium для Linux. Первый выпуск предназначен для разработчиков, которые хотят создавать и тестировать свои сайты. Версия включает основные функции веб-платформы и инструменты, которые должны работать так же, как в Edge на macOS и Windows.

Разработчики протестировали Edge на Dell Precision Tower 3431 с Linux Mint 20.
Читать дальше →

Топ-10 лучших дистрибутивов Linux для этичного взлома и пентеста в 2020 году

Время на прочтение3 мин
Охват и читатели87K
image

Топ-10 лучших дистрибутивов Linux для этичного взлома и пентеста в 2020 году
В зависимости от задач этичный хакинг требует использования большого арсенала хакерских инструментов. Самостоятельный поиск – длительный и трудоемкий процесс, который по душе не каждому. Благо, что существуют уже готовые дистрибутивы со всем необходимым инструментарием для:

  • Этичного взлома.
  • Пентестов.
  • Других операций в сфере кибербезопасности.
Читать дальше →

Разбираемся с системными вызовами в Linux с помощью strace

Время на прочтение10 мин
Охват и читатели56K
Перевод статьи подготовлен специально для студентов базового и продвинутого курсов Administrator Linux.


Системный вызов — это механизм взаимодействия пользовательских программ с ядром Linux, а strace — мощный инструмент, для их отслеживания. Для лучшего понимания работы операционной системы полезно разобраться с тем, как они работают.

В операционной системе можно выделить два режима работы:

  • Режим ядра (kernel mode) — привилегированный режим, используемый ядром операционной системы.
  • Пользовательский режим (user mode) — режим, в котором выполняется большинство пользовательских приложений.

Пользователи при повседневной работе обычно используют утилиты командной строки и графический интерфейс (GUI). При этом в фоне незаметно работают системные вызовы, обращаясь к ядру для выполнения работы.
Читать дальше →

Ubuntu 20.10 «Groovy Gorilla» отдельно фокусируется на Raspberry Pi

Время на прочтение2 мин
Охват и читатели8.4K


Canonical выпустила серверный и десктопный дистрибутивы Ubuntu 20.10 «Groovy Gorilla», которые имеют официальную поддержку Raspberry Pi 2/3/4 и вычислительного модуля Raspberry Pi Compute Module 4. В дистрибутив Ubuntu Server 20.04.1 LTS также добавлена возможность работать с микрокомпьютером из коробки.
Читать дальше →

JWT аутентификация в CLI приложении на Linux

Время на прочтение8 мин
Охват и читатели6.7K

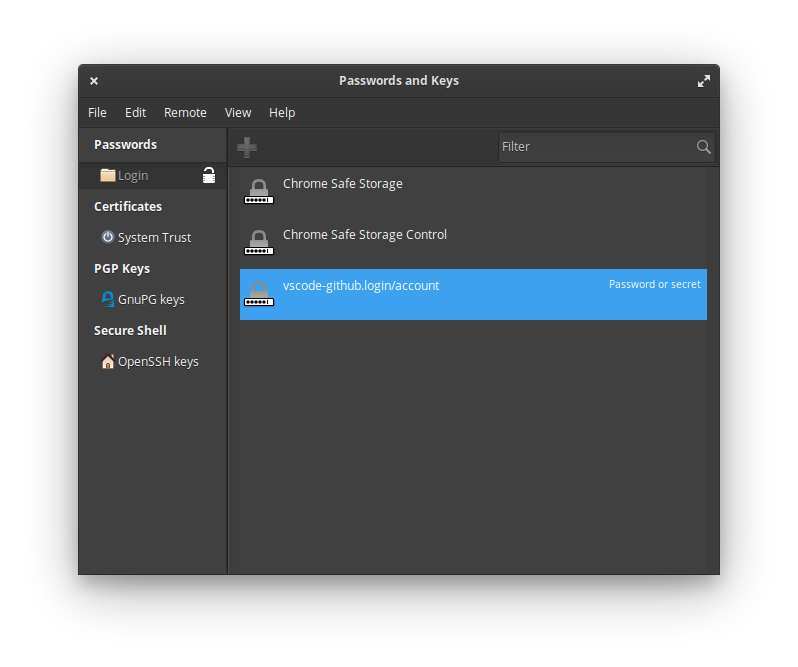
Когда речь идёт о хранении sensitive data в браузере, достаточно воспользоваться одним из двух доступных вариантов: cookies или localStorage. Тут каждый выбирает по вкусу. Однако я посветил эту статью Secret Service – службе, которая работает через D-Bus и предназначена для хранения «секретов» в Linux.

У службы есть API, которым пользуется GNOME Keyring для хранения аутентификационных данных пользовательских приложений.

Читать дальше →

Разбираемся с CAMELK, инструкция по руководству OpenShift Pipelines, а также семинары в формате TechTalk…

Время на прочтение3 мин
Охват и читатели1.2K


Возвращаемся к вам с традиционным коротким дайджестом полезных материалов, найденных нами в сети за последние две недели.
Читать дальше: Разбираемся с CAMELK, инструкция по руководству OpenShift Pipelines...

NetSarang xShell — мощный клиент SSH

Время на прочтение3 мин
Охват и читатели36K
image

Всё ещё пользуетесь Putty + WinSCP/FileZilla?

Тогда рекомендуем обратить внимание на такое ПО как xShell.

  • Он поддерживает не только SSH протокол, но и другие. Например, telnet или rlogin.
  • Одновременно можно подключаться к нескольким серверам (механизм вкладок).
  • Нет необходимости каждый раз вводить данные, их можно запомнить.
  • Начиная с 6-й версии появился русский интерфейс, понимает все русские кодировки, в том числе и UTF-8.
  • Поддерживает как подключение по паролю, так и подключение по ключу.

Читать дальше →

Вышел Microsoft Edge для Linux

Время на прочтение3 мин
Охват и читатели34K


20 октября 2020 года в канале Dev программы Microsoft Edge Insider для разработчиков стала доступна первая сборка браузера Microsoft Edge для Linux (версия 88.0.673.0-1).
Читать дальше →

Линукс-порт Far Manager: прогресс за 4 года

Время на прочтение5 мин
Охват и читатели72K
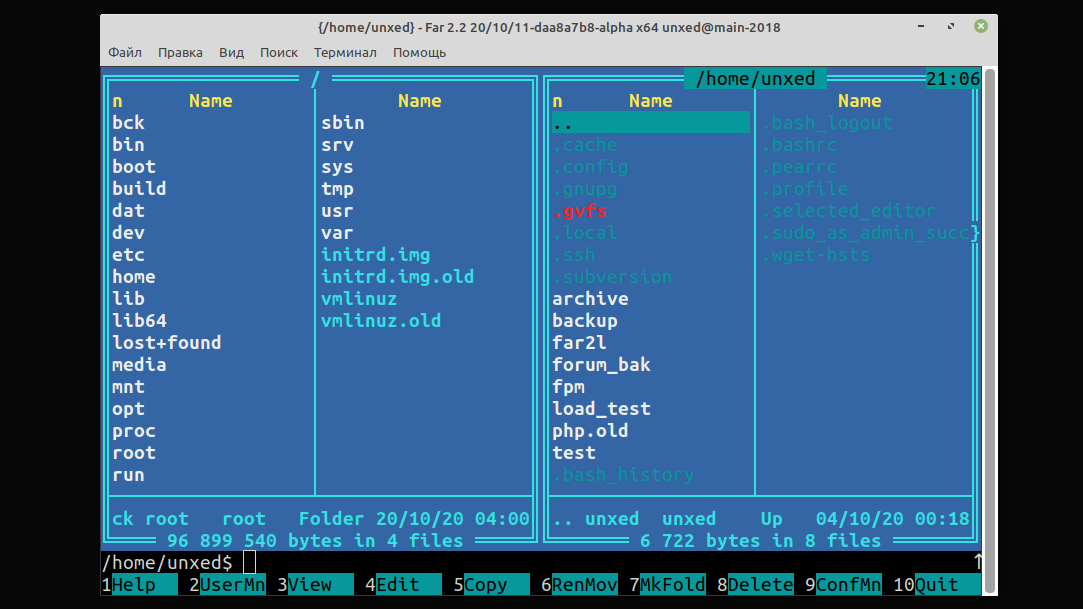
Первая публикация исходников far2l, порта Far Manager под Линукс — штуки, которая когда-то считалась принципиально невозможной — состоялась 10 августа 2016го. Поскольку главный разработчик поговаривает о переходе проекта в статус беты, решил написать обзорный пост, как там идут дела и чего удалось добиться за прошедшие четыре года.

Консольная версия


Первый же вопрос, который все задавали и здесь, и на опеннете, и на лоре — а чего не в консоли? Изначально far2l действительно работал только в графическом режиме, через wxWidgets. Это оказалось самым простым способом быстро получить работающий порт со всеми пользовательскими удобствами: иксовым буфером обмена и всеми сочетаниями клавиш, причем с поддержкой событий не только KeyDown, но и KeyUp.

Сейчас это ограничение в прошлом: far2l прекрасно себя чувствует в консоли. Более того, там появились так называемые расширения терминала far2l, поэтому если запускать консольный far2l внутри графического (например, зайдя куда-нибудь по ssh), они «сконнектятся» между собой, и внутренний far2l тоже будет видеть и буфер обмена (с разрешения пользователя, конечно), и все возможные горячие клавиши. Более того, сделана даже специальная сборка putty, позволяющая наслаждаться всеми этими фишками из Windows.

Вот, смотрите, это far2l в GNOME Terminal


Читать дальше →

Секретная информация? Используй 2FA для VPS/VDS

Время на прочтение4 мин
Охват и читатели6.6K
image

Часто задаваемый вопрос, как надежно защитить свой VPS / выделенный сервер от взлома? Поэтому я решил написать инструкцию о внедрении двухфакторной аутентификации.

2FA является вторым уровнем защиты данных, благодаря которому получить доступ к учетной записи можно только после подтверждения собственной личности. Теперь, даже если злоумышленник будет знать логин и пароль, благодаря двухфакторной аутентификации он не сможет получить доступ к вашему серверу.
Читать дальше →

Реализация epoll, часть 1

Время на прочтение6 мин
Охват и читатели20K
Сегодня мы публикуем перевод первой статьи из серии материалов, посвящённых реализации epoll в ядре Linux 3.16.1*. Автор исходит из предположения о том, что читатели знакомы с API и с использованием epoll. Он уделяет основное внимание реализации подсистемы epoll в ядре Linux, а не особенностям её применения. Если вы не знаете о том, как пользоваться epoll — автор рекомендует сначала почитать документацию. Это значительно облегчит понимание деталей реализации этого механизма.


* — Linux 3.16.1 достаточно старое ядро, но информация работы с epoll актуальна и сегодня (прим. переводчика).
Читать дальше →

Ближайшие события

В Linux 5.10 проблема 2038 года станет проблемой 2486 года

Время на прочтение1 мин
Охват и читатели13K

В новой версии операционной системы Linux 5.10 исправили проблему 2038 года — теперь она станет проблемой 2486 года. Об этом сообщает Phoronix со ссылкой на письмо разработчика Дэррика Вонга Линусу Торвальдсу. 

Читать далее

Калькулятор Windows портировали на Linux

Время на прочтение2 мин
Охват и читатели11K


В марте 2019 года корпорация Microsoft открыла исходный код «Калькулятора» (см. статью «Подсчитаем баги в калькуляторе Windows» на Хабре). Программа входила во все дистрибутивы Windows начиная с 1985 года (Windows 1.0). Последняя версия написана на С++ и содержит более 35 000 строк кода, см. репозиторий на GitHub.

Полтора года потребовалось, чтобы портировать калькулятор на Linux. Это событие осветили все крупнейшие IT-издания.
Читать дальше →

Нет, Microsoft не переносит Windows на Linux

Время на прочтение5 мин
Охват и читатели47K
Выбор будет не между Windows и Linux, а что сначала загружается: Hyper-V или KVM, а уже стеки Windows и Ubuntu будут хорошо совместимы друг с другом.


В последнее время развернулась некоторая дискуссия о том, что Microsoft может в будущем перенести свою операционную систему Windows на ядро Linux.

Я как никто другой знаю о проектах Linux в Microsoft, поскольку работаю в подразделении настольных компьютерных систем в Canonical и помогаю выпустить Ubuntu на WSL (Windows Subsystem for Linux). По работе приходится регулярно общаться со многими сотрудниками Microsoft, которые занимаются Linux и различными проектами с открытым исходным кодом. Мне приходят сводки по продуктам Microsoft и стратегии. Обращаю внимание, что в этой статье только мои личные мысли, я не разглашаю никакой секретной информации.

Ищете бесплатные альтернативы cPanel? Держите сразу 7

Время на прочтение7 мин
Охват и читатели21K
image

Приветствую вас, уважаемые читатели и почитатели Хабра!

В этой статье я расскажу вам о 7 популярных альтернативах cPanel. Вы узнаете:

  • Почему бесплатные панели управления web-сервером нередко оказываются лучше, чем платные аналоги
  • Какие возможности готовы предложить Вам бесплатные панели прямо здесь и сейчас
  • Какие из этих программ смогут совершить настоящий прорыв уже в ближайшем будущем.

Эту статью я начал готовить неделю назад. Вчера и позавчера она даже мне снилась. Я часто вижу вещие сны, и именно потому вы сейчас читаете эти строки (вот сказал сейчас что-то умное, но до конца не понял, что именно).

Говоря о cPanel, стоит отметить, что ее преимущества всё ещё превышают недостатки. К последним относится её платная основа. Как говорится, не заплатишь – не попользуешься. Смотрим тарифы… от 15 баксов в месяц! Хм. Многие даже за сервер в месяц платят меньше.
Читать дальше →

Apple, похоже, забросила проект открытого протокола печати CUPS

Время на прочтение1 мин
Охват и читатели10K


По информации издания Register и портала Phoronix, Apple забросила разработку системы печати CUPS (Common UNIX Printing System). Проект сейчас находится в подвешенном состоянии, им сейчас почти не занимаются инженеры компании.
Читать дальше →

Барьеры и журналируемые файловые системы

Время на прочтение4 мин
Охват и читатели8K

Всем отличных выходных! Приглашаем на бесплатный Demo-урок «Конфигурирование web-сервера (Apache, Nginx, балансировка Nginx)», который проведёт Андрей Буранов — специалист по UNIX-системам в компании Mail.Ru Group. А также публикуем статью Jonathan Corbet — Executive Editor в LWN.net.

Журналируемые файловые системы обещают освободить системных администраторов от проблем с повреждением диска при сбоях системы. Даже без запуска проверки целостности файловой системы. Хотя в реальности, конечно, все немного сложнее. И как показывает недавнее обсуждение, может, даже более запутанно, чем многие из нас думают, поскольку обеспечение целостности журналируемых файловых систем влияет на производительность.

Читать далее

В Linux выявили уязвимость стека Bluetooth, которая позволяет выполнить код на уровне ядра

Время на прочтение2 мин
Охват и читатели10K
image

Специалист Google обнаружил почти во всех версиях Linux уязвимость в программном стеке Bluetooth BlueZ. Уязвимости подвержены сотни миллионов устройств по всему миру.