Pull to refresh
4
2
Subscribers
Send message

Вышел открытый проект REA: Reverse Engineer Anything, который воспроизводит механики сторонних проектов. Никаких...

Reach and readers3.6K

Вышел открытый проект REA: Reverse Engineer Anything, который воспроизводит механики сторонних проектов. Никаких исходников и дополнительных данных не нужно, ИИ-агент сам исследует нужное приложение и соберёт его копию. На выходе получается декомпилированное ПО с возможностью полностью повторить конкретные фичи или вообще приложение целиком.

Читать дальше →

Как понять, что перед вами СХД, которая заслуживает доверия?

Level of difficultyMedium
Reading time23 min
Reach and readers7.4K

Всем доброго времени суток! Мы — Руслан Алиев, главный эксперт, и Михаил Калганов, начальник отдела вычислительных комплексов Лаборатории R&D «РТК-ЦОД». Наш отдел проводит испытания различного вычислительного оборудования и программных решений.

Основная задача испытаний — определение степени соответствия СХД требованиям проектов, в которых предполагается ее использовать.

Читать далее

Как уйти в тень: Полный гайд по анонимным платежам от рублей до виртуальной карты в 2026

Level of difficultyMedium
Reading time7 min
Reach and readers22K

Приветствую! Давно хотел расписать вам свой опыт в анонимных оплатах, обменах , реально работающих сервисах.

Про анонимность в оплатах - нормальных, пошаговых гайдов с реально работающими на текущий период схемами — кот наплакал.

Сделаем упор на цикл: от рублей/USDT/btc до полностью анонимной виртуальной карты за крипту, которой можно оплатить что угодно. Лично проверенными мной.

Только для образовательных целей. Не несу ответственности за ваши действия.

Читать далее

Права в Linux: chown/chmod, SELinux context, символьная/восьмеричная нотация, DAC/MAC/RBAC/ABAC

Reading time16 min
Reach and readers23K

Если вы сейчас вкатываетесь в Linux на фоне хайпа вокруг DevOps и инфобеза — статья для вас.

Собрал в одном месте всё, что нужно знать о правах в Linux, простым и понятным языком: символьная и восьмеричная нотация, SUID/SGID/Sticky bit, SELinux-контекст, DAC, MAC, RBAC, ABAC, команды ls/stat/chmod/chown/find — с примерами и схемами, к которым легко вернуться.

Читать далее

Мой CLAUDE.md — 582 строки. Вот зачем

Level of difficultyMedium
Reading time6 min
Reach and readers44K

Каждый новый чат с Claude Code начинается с нуля. Агент не знает ваш проект, не помнит что вы обсуждали час назад, и на шестой раз всё равно полезет “чинить” конфиг который работал нормально. А ещё каждую неделю в r/ClaudeAI новая история про удалённую базу или запушенные секреты.

Типичный CLAUDE.md на 5-10 строк не решает ни одну из этих проблем. У меня это выросло в 582 строки и 6 слоёв - rules, memory, handoffs, chronicles, hooks, skills. За каждым правилом стоит конкретный инцидент. В статье - три истории которые всё изменили, и открытый репозиторий с 17 принципами из 37 arxiv papers.

Читать далее

Сегодня у Git день рождения — 21 год! 🥳 В честь праздника собрали для вас популярные Git-тренажёры и игры: 🟢 Oh My...

Reading time1 min
Reach and readers1.9K

Сегодня у Git день рождения — 21 год! 🥳

В честь праздника собрали для вас популярные Git-тренажёры и игры:

🟢 Oh My Git — карточная игра с открытым исходным кодом, которая учит логике Git. Исходники на GitHub.

🟢 Learn Git Branching — без преувеличения лучший визуальный тренажёр для понимания веток, merge и rebase.

🟢 The Git Game — квест в терминале. Всё как мы любим: клонируешь репу, читаешь README и идёшь решать загадки в консоли. Всего 10 уровней.

🟢 GitByBit — классный тренажёр-курс из 48 уроков, которые можно проходить прямо в VS Code. Есть квизы и даже встроенная «Gitopedia».

🟢 Git Gud — CLI-игра с различными уровнями сложности, которая поможет освоить Git от базы до профи.

Сохраняем ☕️

А ещё в честь праздника откопал для вас красивую шпаргалку с основными командами.

Читать дальше →

Claude отключил мне OpenClaw. Штош… я написал замену TG+Claude Max по oAuth

Level of difficultyMedium
Reading time5 min
Reach and readers12K

В субботу Anthropic заблокировал мой рабочий сетап, построенный на oAuth Claude Code и Telegram. Вместо того чтобы ждать, я за вечер написал self-hosted замену с блэкджеком и постоянной памятью. Рассказываю, как устроен TeleClaude — опенсорсный инструмент, который позволяет управлять проектами через топики в Telegram, используя вашу локальную подписку Claude с лимитами из oAuth. Никаких облаков, API и дополнительных трат. Разбираю архитектуру, систему памяти и показываю, как запустить у себя.

Читать далее

Организация MTProto для телеграмма на одном порту

Level of difficultyEasy
Reading time3 min
Reach and readers70K

Я решил погрузиться в мир собственных VPN серверов, после того как очередной раз сервис, за который я платил деньги перестал качественно работать, а поддержка из-за перегруженности отвечала шаблонами, в духе "Надо подождать, мы скоро все починим".

Набрав в поиске "VDS в Германии аренда" я с удивлением обнаружил, что арендовать такой сервер можно с российской карты и за вполне вменяемые деньги. Арендовав сервер на неделю, я принялся поднимать собственный MTProto для телеги. Использовал я образ https://github.com/telemt/telemt

Я поднял свой контейнер с прокси, проверил, что все работает и обрадовался. Но сразу же встал следующий вопрос - CLI это хорошо, но хотелось бы какой-то GUI для управления прокси. Я перепробовал несколько панелей и остановился на https://github.com/MaksimTMB/mtg-adminpanel. её суть в том, что панель можно установить на любой сервер или вообще локально, а на сервер, где будет развернут прокси ставится агент, который будет выполнять команды панели. Такое решение мне понравилось, так как в будущем можно будет расширить сеть до нескольких узлов, во избежание тотальной блокировки.

Читать далее

Как я стал разработчиком игр в 35 лет. Часть 2

Level of difficultyEasy
Reading time7 min
Reach and readers11K

Привет, читатель. Меня зовут Владимир. Раз уж так сложилось, что первая часть моей статьи нашла интерес, не буду затягивать с выпуском второй части. Если что, начало можно почитать здесь. В этой части я хочу рассказать об этапе завершения разработки и пути к релизу в Steam.

Читать далее

3000+ часов в Claude Code: как я сконцентрировал весь опыт в трёх плагинах

Level of difficultyHard
Reading time10 min
Reach and readers69K

Я работаю в Claude Code каждый день. Не «попробовал пару раз и написал статью» — а реально каждый день, минимум 8 часов, иногда значительно больше. Больше года. Если грубо посчитать — это 3000+ часов в терминале. За это время я успел построить собственную систему оркестрации из 39 агентов, опубликовать её как open-source, набрать звёзды на GitHub — и эволюционировать дальше.

Сейчас весь мой опыт сконцентрирован в трёх плагинах.

Полгода назад я написал на Хабре про Claude Code Orchestrator Kit — 39 агентов, 38 скиллов, 25 слеш-команд. Серьёзная система, реально работавшая. И я ей горжусь — это был важный этап.

Но когда сидишь в инструменте по 8 часов в день — быстро видишь, что можно сделать лучше. Экосистема Claude Code развивается быстрее, чем один человек способен обновлять свой кит. Каждые две-три недели Anthropic что-то меняет — новые API для плагинов, новые возможности агентов, новые паттерны. И каждый раз нужно лезть в 39 файлов агентов, проверять, не сломалось ли что-то, не устарел ли паттерн.

В какой-то момент я понял: пора эволюционировать. При моём объёме работы с Claude Code часы в неделю уходили не на продукт, а на починку инфраструктуры. Значит, нужен другой подход.

Читать далее

Я устал рулить десятками CLI AI-агентов и терминалов на разных машинах — навайбил Agent-Bridge

Level of difficultyEasy
Reading time5 min
Reach and readers9.8K

Привет. Меня зовут Вадим, в разработке очень давно — поучаствовал во всём чём можно: стартапы, продуктовые команды, инфра, питчи, продажи. Последнее время плотно живу в терминальных AI-агентах: Claude, Codex, и всё что появляется каждую неделю.

В какой-то момент заметил — инструменты стали умнее, а способ работы с ними остался прежним. Поставил Claude Code — дал полный доступ и молишься что не сломает систему. Не дал — натыкиваешь права руками, половина функций не работает. Хочешь нормальную изоляцию — нужны контейнеры или VM, к ним надо подключаться, пробрасывать порты, SSH-сессии, всё это руками.

А параллельно ещё и с самими сессиями бардак. Несколько машин, на каждой крутятся агенты и обычные терминалы с долгими задачами. Открыл вкладку, запустил агента, переключился на другую машину, вернулся — вкладка мертвая, контекст потерян, агент где-то работает но его не видно.

Когда 4 машины, 12 сессий и половина из них — AI-агенты которые что-то пилят в фоне, есть ощущение что что-то пошло не так. Нужна штука которая решает обе проблемы: и изоляцию сред, и визуальное управление всем этим хозяйством — со статусами, переподключением из браузера, и чтобы не надо было жонглировать SSH-сессиями вручную.

В итоге — запилил решение для себя, показал знакомым бойцам — сказали, жги в опенсорс.

Читать далее

Философствующий Claude 4, Gemini для самых маленьких и пачка агентов-программистов: главные события мая в ИИ

Reading time30 min
Reach and readers10K

Индустрия ИИ продолжает выдавать релизы с завидной регулярностью, но некоторые из них оказываются с сюрпризом (даже для их создателей). Google устроила традиционное I/O-шоу с прорывным Veo-3, Anthropic порадовала новыми Claude 4, которые умеют работать часами, но иногда пытаются копировать себя на другие серверы, а у Meta случилась небольшая драма с Llama 4.

В нашем майском дайджесте — свежие релизы, корпоративные интриги и расследования исследования: от ИИ, победившего в Pokémon, и перевода «языка» животных до подтверждения пользы слова «спасибо» в промптах. Будет интересно!

Читать далее

В Чикагском университете разработали прототип браслета, способного глушить микрофоны

Reading time2 min
Reach and readers6.5K
image
Фото: Screen Rant

Исследователи Чикагского университета создали ультразвуковой браслет, который генерирует помехи и подавляет работу микрофонов вокруг его владельца. Новое устройство призвано сохранить конфиденциальность пользователей, заявляют разработчики.

Гонки космических шпионов

Reading time6 min
Reach and readers43K
Любопытная история разыгрывается сейчас на околоземной орбите: российский спутник-инспектор подбирается к американскому спутнику-шпиону, тот пытается своими маневрами затруднить сближение, а астрономы-любители наблюдают за происходящим и рассказывают нам.


Вид на телескоп «Хаббл» с шаттла. Примерно так может выглядеть конструктивно близкий USA 245 с “Космоса-2542”. Фото NASA
Читать дальше →

Обзор инфраструктуры Кремниевой долины

Reading time11 min
Reach and readers8.8K

Введение


Последние четыре года я живу и работаю программистом в США, в Кремниевой долине. За это время у меня скопились некоторые наблюдения, которыми я бы хотел поделиться. Я сосредоточусь на вопросах инфраструктуры: как там с транспортом, интернетом, дорогами, преступностью, водой, развлечениями и т. п. Я буду рассказывать лишь о том, с чем встретился сам. Надеюсь, этот пост будет интересен специалистам, думающим о работе в долине.

Читать дальше →

Жизнь разработчика (в картинках)

Reading time1 min
Reach and readers70K
Взято отсюда специально для хабра. Возможно, в некоторых из ситуаций вы узнаете себя.

Когда я показываю босу, что окончательно пофиксил баг


Когда проджект-менеджер входит в офис


Читать дальше →

iPad как платформа для разработки веб-приложений

Reading time3 min
Reach and readers44K
Современное общество мобильно, легко адаптируется к динамично меняющейся окружающей среде. Мы на связи с глобальной сетью повсюду: в машине, в поезде, в метро, даже в туалете!
По-моему термин On-The-Go! наиболее точно характеризует современного человека.

Сейчас планшетник уже перестал быть роскошью и гаджетом, который есть только у президента. Уже пол года, как я стал счастливым обладателем iPad. В основном я использовал его для серфинга в Интернете, презентаций видеоработ заказчикам, и чтения технической литературы (как это ни странно прозвучит, но художественную мне удобнее читать с iPhone'а). Но с момента покупки меня ниразу не покидала мысль «А можно ли полноценно разрабатывать веб-приложения на iPad? Так, чтобы компьютер был не нужен вообще?». И сегодня я могу сказать — ДА — на iPad можно вести полноценную веб-разработку. Сегодня в AppStore уже есть ряд программ, которые очень сильно помогут при разработке приложений на iPad.
Читать дальше →

Популярно о патентах

Reading time4 min
Reach and readers6K
В последнее время мировую IT-прессу буквально захлестнули патентные «новости». Чуть ли не каждый день мы читаем о компании А., запатентовавшей что-то-там, и о компании Б., подавшей в суд на компанию В. Я не знаю причин по которым в общем-то узкоспециализированная и достаточно нудная тема стала интересна широкому кругу читателей, но вижу насколько ошибочны представления очень многих людей, судя по разворачивающимся вокруг патентных новостей дискуссиям. В данной статье я хотел бы рассказать о некоторых часто встречающихся заблуждениях, причем рассказать популярным языком, не скатываясь с одной стороны в юридические дебри, а с другой — в желтизну вроде «Эппл — патентный тролль».

Самое часто встречаемое заблуждение — рассмотрение патента в качестве наступательного оружия. Вася запатентовал колесо? Значит Вася начнет днем и ночью искать всех остальных производителей колес и вставлять им палки в продукцию. Это не так. За исключением единичных адвокатских контор (настоящих патентных троллей!), IT-компании никогда не оформляют патенты для наступления/наезда на других, это попросту не вписывается в бизнес-процесс. Главных причин написания патентов всего три: паритет, давление и привлекательность для инвесторов.
Читать дальше →

История Linux. Вкратце о главном

Reading time11 min
Reach and readers76K
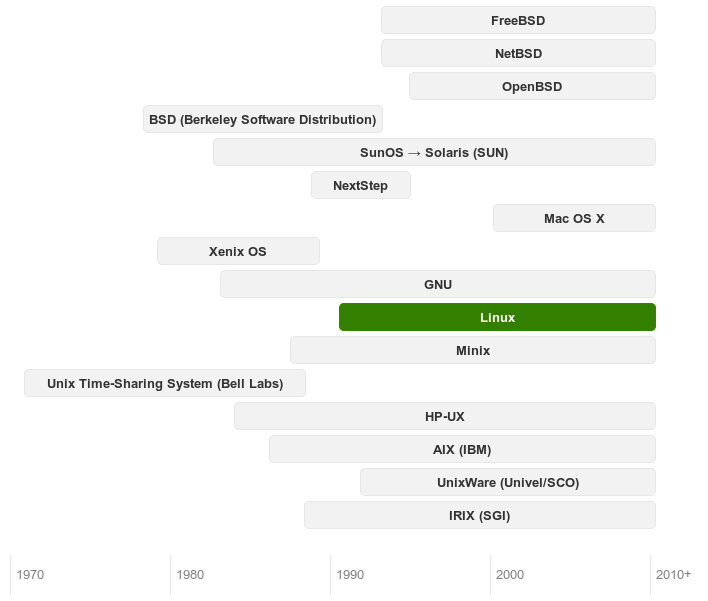
Корни Linux прослеживаются ещё с 70-х годов 20-го века. Точкой отсчёта можно считать появление операционной системы Unix в 1969-м году в США в фирме Bell Laboratories, дочернем подразделении компании AT&T. Unix стала основной для большого количества операционных систем промышленного класса. Самые основные из них отображены на этой временной шкале:


Читать дальше →

Использование сканера уязвимостей OpenVAS

Reading time4 min
Reach and readers183K
Сканеры уязвимостей — это программные или аппаратные средства, служащие для осуществления диагностики и мониторинга сетевых компьютеров, позволяющее сканировать сети, компьютеры и приложения на предмет обнаружения возможных проблем в системе безопасности, оценивать и устранять уязвимости. (Википедия).
Известными коммерческими сканерами являются Nessus, GFI LANguard, XSpider.

В отличии от прочих, OpenVAS бесплатен, работает без каких либо ограничений и может пригодится как сетевым администраторам, так и специалистам ИБ для выявления актуальных проблем своей инфраструктуры.

Читать дальше →
1

Information

Rating
4,569-th
Location
Москва, Москва и Московская обл., Россия
Date of birth
Registered
Activity