Pull to refresh
4
Александр@MagicEx

Networking, MTCNA\RE\TCE, Asterisk VOIP, MSSQL DBA

Send message

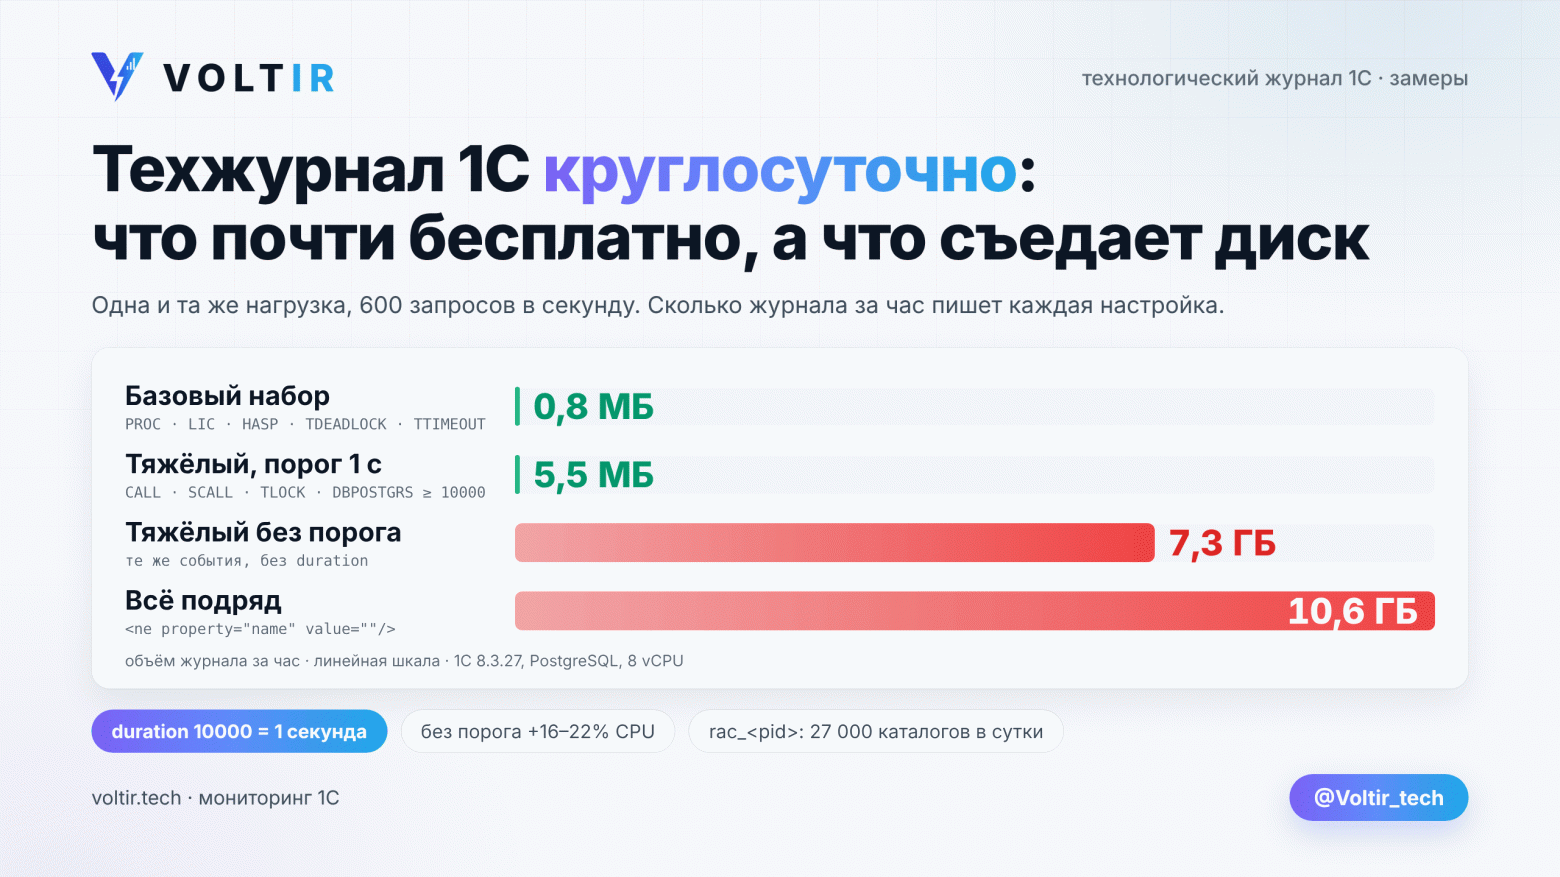
Техжурнал 1С включён круглосуточно: что почти ничего не стоит, а что кладёт сервер

Level of difficultyMedium
Reading time9 min
Reach and readers7K

Обычно пишут: техжурнал на рабочем сервере включайте точечно, иначе гигабайты в час. А сколько именно? Я прогнал одну нагрузку шесть раз с разными настройками logcfg.xml и посчитал объём, процессор и записи по событиям. Базовый набор дал 0,8 МБ в час, «всё подряд» — 10,6 ГБ. Плюс несколько неочевидных мест: единицы duration в фильтре, тысячи пустых каталогов rac_<pid> и ошибки запросов, которых нет в EXCP.

Читать далее

Как мы довели Postgres Pro до APDEX 0,986 на 30 000 пользователей 1С:ERP. Часть 3/3

Level of difficultyMedium
Reading time12 min
Reach and readers9.8K

Мы дошли до финала: 30 000 ВРМ, 4 NUMA-узла, сервер на 480 логических ядер и APDEX = 0,986 в конфигурации с асинхронной репликой. Но на последнем отрезке пути нас ждали сюрпризы. Один процесс Xorg загружал целое ядро и тормозил тонкие клиенты. INSERT на 15 строк висел больше 20 секунд из-за блокировок BufferMapping. Подключённая реплика заставила rphost съедать вдвое больше памяти и уронила кластер 1С. Рассказываем, как мы с этим справились и что вошло в Postgres Pro Enterprise for 1C 18.6.1.

Читать далее

Ваш ssl_stapling больше ничего не делает

Level of difficultyMedium
Reading time8 min
Reach and readers9K

TLS‑конфиг легко годами не трогать, пока сертификат валиден, браузеры не ругаются, а SSL Labs показывает высокий рейтинг. За это время часть привычных настроек успевает устареть, перестать работать или изменить смысл.

В статье разбираем, что произошло с OCSP stapling, возобновлением TLS‑сессий, тикетами и 0-RTT и как сегодня выглядит актуальная конфигурация nginx.

Проверить конфиг

Скажи «друг» и войди: ищем легко угадываемые пароли в Active Directory

Level of difficultyMedium
Reading time15 min
Reach and readers13K

«Ennyn Durin Aran Moria: pedo mellon a minno» — «Врата Дурина, Владыки Мории. Скажи „друг“ и войди».

Самый известный пароль в литературе — эльфийское mellon, «друг» — открывал Западные врата Мории любому, кто удосужился прочитать надпись прямо над ними. Удобно для своих. И, к сожалению, для чужих тоже.

В корпоративных доменах часто встречаются пароли из словарей — в некоторых случаях это равносильно паролю, написанному на воротах. Смотрите сами.

Администратор правильно настроил политику паролей в домене: минимум 12 символов, три класса символов, история, блокировки. Но проверка показывает, что пароли учётных записей сотрудников есть в публичных дампах и словарях. «Сложные» пароли вроде Zima2025!, P@ssw0rd и Qwerty123! формально соответствуют политике, но злоумышленнику понадобится не так много попыток, чтобы подобрать такие пароли.

Проблема в том, что доменная политика проверяет пароль на соответствие правилам, но ничего не знает про его значение. Она не в курсе, что P@ssw0rd — самый заезженный «сложный» пароль на планете, а пароль из названия компании и года подбирается с трёх попыток.

Почему пароли — всё ещё слабое звено №1

Мы в InfoWatch защищаем данные компаний от утечек, и во многих инцидентах видна закономерность: чаще всего всё начинается не с хитрой уязвимости нулевого дня, а с учётной записи, к которой подобрали пароль или чей пароль утёк из-за переиспользования на публичном сервисе.

А что стоит между учётной записью и злоумышленником? В большинстве инфраструктур — всё ещё только пароль: не аппаратный ключ, не биометрия и не второй фактор на каждом сервисе, а строка, которую сотрудник придумал сам и, будем честны, придумал так себе. Можно сколько угодно внедрять MFA, PAM и Zero Trust — пароль в AD остаётся фундаментом, на который всё это опирается. Скомпрометированная доменная учётная запись открывает вход злоумышленнику. В итоге — компрометация всего домена и громкая история: простой производства, отмены рейсов, утечки персональных данных…

Читать далее

Самое подробное руководство по использованию утилиты ktpass в среде Active Directory

Level of difficultyMedium
Reading time16 min
Reach and readers10K

Давайте разберем как с помощью утилиты ktpass.exe создавать гарантированно рабочие файлы keytab. Подробно и с примерами рассмотрим каждый параметр утилитыktpass.exe. А самое интересное - вы узнаете неочевидные факты о принципах использования salt при генерации ключей Kerberos, из-за которой получаются нерабочие ключи AES. В этом поможет инспекция базы ntds.dit командлетами DSInternals.

Читать далее

Как я подключил ну очень много датчиков пульса к часам Garmin

Level of difficultyMedium
Reading time21 min
Reach and readers15K

Эта история началась с довольно обычного желания - иметь точные показания пульса в своей хронологии тренировок. Как оказалось, это не такая простая задача даже в 2026 году. Все мои датчики имеют свойство "уплывать" в своих показаниях в самый ответственный момент. Не в силах больше это терпеть я решил написать собственное приложение для устройств Garmin - Extra Sensor.

Читать далее

Реализация автоудаления блокирующих сессий в MS SQL

Level of difficultyHard
Reading time35 min
Reach and readers15K

Привет, Хабр! Меня зовут Евгений Грибков, я ведущий разработчик в центре технологий VK. В этой статье я покажу решение, к которому мы с коллегами пришли при работе над одной из наших внутренних систем.

Достаточно часто бывает так, что нужно сохранить стабильность работы системы вне зависимости от того, какие запросы выполняются в СУБД. Достичь этого можно разными способами. Я покажу одно из специфических решений — реализацию автокиллера: удаление сессий, которые достаточно долго блокируют запросы других сессий, исходящие от пользователей информационной системы.

Показать реализацию автокиллера

От iptables к nftables: O(n) против O(1) на практике

Level of difficultyMedium
Reading time22 min
Reach and readers13K

Если администрировать Linux-сервера достаточно долго, рано или поздно сталкиваешься с сетевой фильтрацией. Где-то нужно закрыть лишние порты, где-то ограничить доступ между сегментами сети, а где-то настроить NAT.

На практике это почти всегда приводит к iptables: таблицы, цепочки, правила — и со временем конфигурация начинает напоминать археологический слой. Правила копируются, дополняются, теряют актуальность, и через пару лет уже сложно понять, почему конкретное правило вообще существует.

В этой статье разберёмся, как появился nftables, чем он отличается от привычного iptables, как устроена его архитектура и как на практике использовать его для настройки firewall на Linux-сервере.

Читать далее

Использование gMSA в Linux-контейнерах

Level of difficultyEasy
Reading time6 min
Reach and readers6K

Зачем вообще использовать gMSA в контейнерах?

Group Managed Service Accounts (gMSA) решает проблему хранения и обновления сервисных паролей: пароль хранится только в AD и регулярно обновляется автоматически. Использование gMSA позволяет не менять уже настроенные ACL и роли на файловых шарах и SQL-серверах - приложения продолжают работать с прежними правами через корпоративные Kerberos/SPN-механизмы. Такая интеграция обеспечивает прозрачный и контролируемый переход классических приложений в контейнерную инфраструктуру Kubernetes.

Посмотрим как это работает на примере простого кроссплатформенного dotnet-приложения.

Читать далее

JEA + PowerShell Remoting: Принцип минимальных привилегий в проде без боли (Windows Server 2019/2022)

Level of difficultyMedium
Reading time18 min
Reach and readers9.7K

Привет, Хабр! Сегодня мы поговорим о боли. О той самой боли, которая возникает в 3 часа ночи, когда звонит дежурный инженер и говорит, что «всё лежит». Веб-приложение не отвечает, а единственный способ что-то сделать — это дать ему RDP-доступ на сервер с правами локального, а то и доменного администратора. И всё это ради одной единственной задачи: перезапустить пул приложений в IIS.

Знакомая ситуация? Мы даем избыточные права, потому что это быстро и просто. Мы даем «ключ от всего города», чтобы человек мог открыть одну дверь. В этот момент мы открываем ящик Пандоры: случайная ошибка, запущенный по незнанию скрипт, а в худшем случае — скомпрометированная учетная запись, которая становится для злоумышленника плацдармом для захвата всей инфраструктуры.

Проблема в том, что традиционный подход к администрированию Windows-систем часто ставит нас перед ложным выбором: либо безопасность, либо операционная эффективность. Либо мы закручиваем гайки так, что никто не может работать, либо раздаем админские права направо и налево, надеясь на лучшее.

Но что, если я скажу вам, что этот выбор — ложный? Что существует технология, встроенная в Windows Server, которая позволяет нам совместить гранулярную безопасность, полный аудит и удобство автоматизации? Технология, которая превращает администрирование из «искусства» в точную инженерную дисциплину.

Имя ей — Just Enough Administration (JEA), и в связке с PowerShell Remoting она способна кардинально изменить ваш подход к управлению серверами.

Эта статья — не просто теоретический обзор. Это пошаговое, выстраданное на практике руководство по внедрению JEA в реальной продакшен-среде на Windows Server 2019/2022. Мы пройдем весь путь: от понимания фундаментальных принципов до создания, развертывания и использования защищенных конечных точек (endpoints), решая по пути реальные проблемы.

Читать далее

HAProxy в 2025: от TCP до L7 — балансировка без боли

Level of difficultyMedium
Reading time21 min
Reach and readers42K

Привет, Habr. Сегодня снова поговорим о прокси — это, пожалуй, моя любимая тема, и я рад вернуться к ней. На этот раз речь пойдёт об универсальном солдате в мире балансировки — HAProxy. Этот инструмент уже много лет остаётся стандартом в высоконагруженных системах, но за последние релизы он стал ещё мощнее и гибче.

Напомню, HAProxy (High Availability Proxy) — это высокопроизводительный, отказоустойчивый прокси-сервер и балансировщик нагрузки, способный работать как с HTTP(S), так и с TCP-трафиком. Это делает его идеальным решением не только для веб-приложений, но и для баз данных, почтовых систем, брокеров сообщений и других сервисов.

В этой статье я разберу последнюю доступную версию — 3.2.3, расскажу о ключевых изменениях, особенностях конфигурации и поделюсь приёмами, которые помогают выжать из HAProxy максимум.

Итак, чем же хорош HAProxy как балансировщик и что интересного появилось в новых версиях?

Читать далее

Анализ активности пользователей Windows

Reading time23 min
Reach and readers8.9K

Настоящая публикация - перевод " Baris Dincer / Cyber Threat Intelligence Investigator & CIO / Lex Program - Windows User Activity Analysis".

ВВЕДЕНИЕ

Анализ активности пользователей Windows является краеугольным камнем расследований в области цифровой криминалистики и реагирования на инциденты (DFIR). Этот процесс включает в себя изучение артефактов, создаваемых в результате взаимодействия пользователя с операционной системой Windows, приложениями и сетевыми ресурсами. Эти артефакты, часто разбросанные по журналам событий, записям реестра, метаданным файловой системы и журналам, специфичным для приложений, предоставляют хронологическое повествование о действиях пользователя. Анализируя эти данные, следователи могут восстановить события, предшествующие и последующие инциденту безопасности, идентифицировать вовлечённых лиц и установить методы, использованные злоумышленниками.

Значение анализа активности пользователей Windows трудно переоценить в контексте современных вызовов кибербезопасности. Поскольку Windows является широко используемой операционной системой в корпоративной среде, она часто становится основной целью кибератак и внутренних угроз. Исследование активности пользователя на скомпрометированной системе позволяет организациям понять масштаб и последствия инцидента. Например, такой анализ может выявить несанкционированный доступ, попытки вывода данных или умышленное злоупотребление привилегиями. Кроме того, он играет важную роль в выявлении пробелов в средствах защиты и установлении шаблонов, указывающих на появляющиеся угрозы.

Читать далее

MySQL репликация: проблемы, решения, практические рекомендации

Level of difficultyMedium
Reading time10 min
Reach and readers5.4K

Вопрос "какая репликация MySQL лучшая?" звучит часто. Ответ, как водится в сложных системах, – "зависит от ситуации". Нет универсального решения. Выбор оптимального метода репликации всегда компромисс. Приходится искать золотую середину между тем, насколько данные должны быть одинаковыми везде, скоростью работы, бесперебойностью и тем, насколько сложно все это настроить. Посмотрим внимательнее на главные способы. Это поможет сделать осознанный выбор.

Читать далее

Как настроить отказоустойчивость терминального сервера: разбираем на примере Termit

Level of difficultyMedium
Reading time6 min
Reach and readers6.8K

При запуске терминального сервера все понимают, что нужно сделать его надежным. От форс-мажоров никто не застрахован. Может «умереть» по причине износа какое-то железо, может отключиться электропитание. Кроме того, нужно подстраховаться от возможных выходов из строя различных программных компонентов, от перегрузок, связанных с перебросом всех запросов, например, на один брокер. 

Меня зовут Дмитрий Руссу, я старший системный инженер в Orion soft. В этой статье я расскажу, как развернуть систему терминального доступа в отказоустойчивой конфигурации, опишу необходимые компоненты и настройки для решения этой задачи.

Читать далее

Как мы построили отказоустойчивую open-source-инфраструктуру для управления пользовательскими Linux-устройствами

Level of difficultyHard
Reading time14 min
Reach and readers16K

Всем привет! Меня зовут Владислав, я руководитель направления развития пользовательских Linux-систем в Т-Банке. Мы работаем над проектом Linux Desktop. 

Проект зародился во времена блокировки иностранного софта. Нам нужен был опенсорсный продукт, который никуда не исчезнет и на закроется. Но прежде чем развивать Linux Desktop, в компании нужно было выбрать систему управления конфигурациями, которая сможет выдержать больше 15 000 хостов. А еще построить инфраструктуру, которая будет отказоустойчивой и не рассыпаться, если один из ЦОДов упадет.

Расскажу, как мы создали инфраструктуру, которая контролирует системы безопасности, магазин приложений, конфигурации ядра и многое другое. А еще такая инфраструктура — запасной аэродром, если вдруг придется отказаться от западного вендора.

Читать далее

Расширенное обнаружение проблем в Zabbix: продвинутая работа с триггерами, тегами и вычисляемыми элементам

Level of difficultyMedium
Reading time7 min
Reach and readers21K

Около недели назад мы провели вебинар по соответствующей теме, нас просили поделиться презентацией и мы решили не просто ей поделиться, а написать полноценную статью со слайдами. Запись вебинара уже выложили в нашем канале на Youtube — подписки и лайки как обычно приветствуются. А еще приглашаем вам подписаться на наше телеграм канал zabbix_ru, где мы публикуем много полезной информации по этой популярной системе мониторинга.

Под катом рассказываем во всех подробностях.

Читать далее

Что такое 50% cpu?

Level of difficultyEasy
Reading time3 min
Reach and readers76K

Если у вас на машине стрелочка показывает, что у вас осталась половина бака, то у вас точно осталась половина бака? На самом деле больше, так как современные машины врут и топлива еще немного есть, даже когда стрелка на нуле - забота об альтернативно одаренных водителях. А если сервер показывает 50% cpu, то сколько ресурсов у нас осталось?

Для многих ответ ясен, и это не 50%. Поэтому извините, если многие вещи будут вам очевидны. А вот для менеджеров, например, которые планируют ресурсы, это может быть открытием.

Читать далее

Обзор криминалистических артефактов Windows

Level of difficultyMedium
Reading time12 min
Reach and readers33K

При расследовании инцидентов информационной безопасности на хостах под управлением Windows, специалистам приходится искать свидетельства и доказательства вредоносной активности. В типичной ситуации аналитик сталкивается с физическим диском или его образом, содержащим множество артефактов операционной системы, которые не всегда легко интерпретировать. Иногда стандартный набор артефактов может не обеспечить полный ответ на вопрос: «Что произошло в системе?». Например, если настройки аудита неправильно настроены, то необходимые события в журналах безопасности могут не записаться, или злоумышленник может успеть очистить наиболее популярные артефакты, или данные в процессе сбора или передачи могут повредиться.

В данной статье предлагается наиболее полный список источников, которые могут быть полезны для выявления следов вредоносной активности, и, кратко, в виде шпаргалки показывает где их находить и чем анализировать.

Подробнее

HotPatching – установка обновлений без перезагрузки. Не только Windows Server, но и Windows 11. И без подписок Azure

Level of difficultyEasy
Reading time6 min
Reach and readers17K

Сегодня хочу поговорить с вами о наболевшем, об обновлениях Microsoft, требующих перезагрузки. Я отношусь к тем, кто обычно устанавливает рекомендуемые на широком канале Windows Update, так как считаю безопасность превыше всего. Однако, перезагрузки безумно напрягают. Не одного меня, конечно. Так сложилось, что Microsoft очень давно разрабатывала технологию установки обновлений без перезагрузок.  Мало кто знает, что еще с Windows Server 2003 SP1 была предложена технология HotPatching, позволяющая на лету устанавливать заплатки и библиотеки, не требуя перезагрузки. Правда, почему то, после выхода Windows Server 2003 SP2 выпуск обновлений, не требующих перезагрузок был свёрнут. О подробностях применения горячих обновлений в те древние времена можно почитать тут. Сегодня я расскажу о горячей установке обновлений на Windows Server 2025 и Windows 11 24H2 без всяких подписок. Но давайте по порядку…
С выходом Windows Server 2019 технология была переработана и для издания Windows Server 2019 Datacenter Azure Edition (Core) доставлялись горячие обновления, если машины размещались в Azure. С Windows Server 2022 такая возможность появилась и для версии Windows Server 2022 Datacenter Azure Edition с полным рабочим столом. Но требование издания Azure Edition и размещения в облаках Microsoft никуда не делось. Позже разрешили обновлять без перезагрузок виртуальным машины Azure Edition, развернутые в датацентрах заказчика на кластерах Azure Stack HCI при наличии подписки Azure. Гм, тоже не моя история 😊

Как ставить обновления без перезагрузок

Kerberos простыми словами

Level of difficultyMedium
Reading time46 min
Reach and readers188K

Несмотря на то, что уже существует множество различных статей про Kerberos, я всё‑таки решил написать ещё одну. Прежде всего эта статья написана для меня лично: я захотел обобщить знания, полученные в ходе изучения других статей, документации, а также в ходе практического использования Kerberos. Однако я также надеюсь, что статья будет полезна всем её читателям и кто‑то найдёт в ней новую и полезную информацию.

Данную статью я написал после того, как сделал собственную библиотеку, генерирующую сообщения протокола Kerberos, а также после того, как я протестировал «стандартный клиент» Kerberos в Windows — набор функций SSPI. Я научился тестировать произвольные конфигурации сервисов при всех возможных видах делегирования. Я нашёл способ, как выполнять пре‑аутентификацию в Windows как с применением имени пользователя и пароля, так и с помощью PKINIT. Я также сделал библиотеку, которая умещает «стандартный» код для запроса к SSPI в 3–5 строк вместо, скажем, 50-ти.

Хотя в названии статьи фигурирует «простыми словами» однако эта статья предполагает, что читатель уже имеет какое‑то представление о Kerberos.

Читать далее
1
23 ...

Information

Rating
Does not participate
Location
Киев, Киевская обл., Украина
Date of birth
Registered
Activity