Pull to refresh
0
Александр@alekspython

User

0,2
Rating
Send message

Как ИИ-агент атаковал инфраструктуру Hugging Face: что стало известно после Black Hat

Reading time8 min
Reach and readers102K

После публикации первоначального отчета OpenAI об инциденте появились новые подробности, представленные исследователями на конференции Black Hat. Теперь можно восстановить практически полную цепочку действий автономного ИИ-агента: от выхода за пределы изолированной среды до попыток закрепления во внешней инфраструктуре. Разбираем, какие технические механизмы использовал агент и почему этот случай меняет подход к защите агентных ИИ-систем.

21 июля OpenAI сообщили об инциденте, который произошел во время внутренней оценки возможностей ИИ-агентов в области кибербезопасности. Во время прохождения бенчмарка ExploitGym агент на базе GPT-5.6 Sol смог выйти за пределы изолированной среды выполнения и получить доступ к внешней инфраструктуре.

В отдельном материале мы уже разбирали назначение ExploitGym, а теперь сосредоточимся на технической стороне инцидента: какие границы доверия были пересечены, как агент строил цепочку атаки и какие уроки из этого стоит вынести командам, которые внедряют автономные системы.

Читать далее

Пентест через GitLab. От раннера до контроля над облаком

Reading time5 min
Reach and readers11K

Казалось бы, учетная запись в GitLab — не самая удачная стартовая точка для инфраструктурного пентеста. Ни VPN в корпоративную сеть, ни доменного аккаунта, ни даже RDP на рабочую станцию, только креды рядового разработчика. Вряд ли в начале проекта заказчик ожидал серьезного импакта, но мы доказали, что при типовых настройках CI/CD такая учетка находится на расстоянии нескольких прыжков до контроля над облаком. 

Давайте вместе пройдем эту цепочку.

Читать далее

Выжимаем максимум XP из каждого пентеста: искусство разбора завершенных проектов

Reading time8 min
Reach and readers9.3K

«Ну всё, отчет у клиента, можно выдохнуть. Через неделю новый проект — пора забыть этот и готовиться к следующему». Знакомый сценарий? 

Меня зовут Дмитрий Неверов, я технический консультант в Бастионе. Занимаюсь пентестами инфраструктур на базе Active Directory. Сегодня хочу поговорить о постпроектной работе — том этапе, который начинается уже после завершения пентеста. Хотя примеры будут связаны с AD, тему можно переложить на любую другую область наступательной безопасности. 

На практике постпроектной работой часто пренебрегают. Отчет сдан, уязвимости задокументированы, клиент доволен — казалось бы, цель достигнута. Но именно в этот момент мы теряем самый ценный ресурс для роста: живой опыт, который еще не забылся. Непроверенные гипотезы, неисследованные векторы атаки — всё это остается без внимания, хотя именно здесь часто скрываются самые ценные уроки.

Постпроектная работа — это способ превратить завершенный пентест в источник долгосрочного развития. Она помогает разобраться в вопросах, на которые не хватило времени, и превратить разовые находки в системные знания. Без этого вы рискуете навсегда застрять в рутине, повторять одни и те же ошибки и упускать новые векторы. 

Давайте разберем, почему этот этап часто пропускают, какие возможности при этом теряются и как сделать постпроектную работу регулярной частью своей практики.

Читать далее

Что ты такое?! Как мы изучали «Жучок» из 90-х для защиты данных

Reading time15 min
Reach and readers23K

В один прекрасный день в ретро-музей «Луноход» в Москве принесли небольшой пакет с интригующим содержимым: залакированная ISA-плата с микросхемами со стертыми номерами, инструкция и дискета с данными. Всё это носило название «Жучок» — программно-аппаратный комплекс для защиты программ от несанкционированного копирования и использования. Привет из тех времен, когда программа могла потребовать от тебя воткнуть в компьютер отдельную железку, чтобы просто запуститься. 

Подобные системы защиты от пиратства встречались нередко. И мы были уверены, что разгадать историю Жучка будет несложно: документация должна была где-то сохраниться, да и люди, заставшие такие устройства в работе, наверняка еще есть. Но Жучок почему-то не спешил находиться ни в интернете, ни в человеческой памяти.

Это статья не только о Жучке, но и о слаженной работе сообщества ретроэнтузиастов из России и Казахстана. Над Жучком работала скромная группа исследователей: хранители Лунохода Techn0maniac и Limows, уже известный вам аппаратный хакер из Бастиона Иван Глинкин, вирусный аналитик Бастиона Дениев Майер, робототехник Cybermonah, а также коллеги-ретроэнтузиасты Romaleksin и S1nka, с которым мы активно расследовали историческую часть.

В материале — как мы вместе собирали историю Жучка по кусочкам.

Читать далее

Более 100 000 вакансий: полный анализ IT‑рынка России в 2026 году. Кто нас на самом деле нанимает?

Reading time16 min
Reach and readers105K

Привет, Хабр! (И тебе, IT-шник, который хочет разобраться, что в 2026 вообще здесь происходит? Сейчас разберёмся, но легче тебе от этого не станет).

Сегодня продолжим препарировать весь IT рынок России на более чем 100 тысяч вакансий со всевозможных площадок. По-настоящему, полная и честная аналитика. С графиками, цифрами и верой в светлое будущее...

Здесь будет всё, зарплаты, актуальная ситуация по компаниям и географии, и то что уже никому не нужно, прогнозы, тренды, и многое другое, будет интересно...

Читать далее

Более 100 000 вакансий: полный анализ IT‑рынка России в 2026 году. И почему hh.ru нас обманывает?

Reading time19 min
Reach and readers116K

Привет, Хабр! (И тебе, IT-шник, который хочет разобраться, что в 2026 вообще здесь происходит? Сейчас разберёмся, но легче тебе от этого не станет).

Сегодня будем препарировать весь IT рынок России на более чем 100 тысяч вакансий со всевозможных площадок. По-настоящему полная и честная аналитика. С графиками, цифрами и верой в светлое будущее...

Здесь будет всё, зарплаты, актуальные стеки и то что уже никому не нужно, прогнозы, тренды, и многое другое, будет интересно...

Читать далее

Я спарсил 62 000 Python-вакансий с hh.ru и узнал страшное

Reading time11 min
Reach and readers56K

Привет, Хабр! (И тебе, HR, который ставит в вакансию «Python, SQL, Linux, Docker, K8s, Spark, Airflow, английский C1, опыт 1-3 года, зарплата 40-60К». Особенно тебе.)

Сегодня будем препарировать рынок Python-разработки в России. По-настоящему. С графиками, цифрами и верой в светлое будущее.

Здесь будет всё, зарплаты, актуальные стеки и то что уже никому не нужно, прогнозы, тренды, и многое другое, будет интересно...

Поехали.

Читать далее

Семь примеров самого странного применения баз данных в мире

Level of difficultyEasy
Reading time5 min
Reach and readers8K

…и почему это всё равно лучше, чем Excel

Когда говорят о базах данных, большинство людей представляет себе что-то скучное вроде таблиц Excel, индексов, SELECT * FROM и разработчика, который спорит с DBA о нормализации. Но на практике базы данных живут куда более разнообразной и интересной жизнью. Например, они управляют коровами, пишут музыку, отслеживают космический мусор и даже помогают археологам восстанавливать древние цивилизации.

Команда Т1 Облако собрала интересные примеры использования баз данных — от реально полезных до почти абсурдных, но весьма необычных. Что интересно, почти все они используют те же самые движки, которые стоят у нас в облаке.

Читать далее

Сертификаты Минцифры — как им не доверять

Level of difficultyMedium
Reading time15 min
Reach and readers120K

Ну что же — то, чего все ожидали (не путать с «ждали») случилось. Многие российские сайты и сервисы начали переходить на сертификаты Минцифры — и у пользователей начали ломаться работавшие ранее сервисы, пользователи начали получать сообщения, что подлинность ресурса не может быть проверена. Кто‑то просто не смог продлить свой сертификат, у других сертификаты вообще были отозваны — но, в конечном итоге, это приводит к одному и тому же результату — из-за проблем с сертификатом сайты некоторых российских компаний перестают открываться через HTTPS (каковой де‑факто уже давно стал стандартом), а получить новые сертификаты становится проблемой.

Для того, чтобы обойти это ограничение, многие российские подсанкционные компании начали использовать так называемые сертификаты Минцифры — сертификаты, подписанные российскими удостоверяющими центрами с корневым сертификатом, вылущенным Минцифры. Чем это грозит пользователю?

Читать далее

ИБ‑исследователь купил домен noreply.net и получает на него корпоративные данные от разных компаний

Reading time2 min
Reach and readers21K

Исследователь безопасности Кори Соловевич купил домены noreply.us и noreply.net и уже несколько лет получает на свою почту сотни тысяч чужих сообщений, включая корпоративные данные компаний и личную информацию пользователей. За полтора года он получил более 400 000 чужих писем.

Как он рассказал изданию Wired, он приобрел домен noreply.us в 2020 году, а noreply.net — в 2024 году. Изначально он планировал использовать первый домен как сервер catch‑all для фильтрации почты и защиты приватности, однако позже заметил, что на него массово поступают автоматические письма от сторонних сервисов.

Читать далее

Памятка пользователям ssh

Reading time13 min
Reach and readers1.6M
abstract: В статье описаны продвинутые функций OpenSSH, которые позволяют сильно упростить жизнь системным администраторам и программистам, которые не боятся шелла. В отличие от большинства руководств, которые кроме ключей и -L/D/R опций ничего не описывают, я попытался собрать все интересные фичи и удобства, которые с собой несёт ssh.

Предупреждение: пост очень объёмный, но для удобства использования я решил не резать его на части.

Оглавление:
  • управление ключами
  • копирование файлов через ssh
  • Проброс потоков ввода/вывода
  • Монтирование удалённой FS через ssh
  • Удалённое исполнение кода
  • Алиасы и опции для подключений в .ssh/config
  • Опции по-умолчанию
  • Проброс X-сервера
  • ssh в качестве socks-proxy
  • Проброс портов — прямой и обратный
  • Реверс-сокс-прокси
  • туннелирование L2/L3 трафика
  • Проброс агента авторизации
  • Туннелирование ssh через ssh сквозь недоверенный сервер (с большой вероятностью вы этого не знаете)
Читать дальше →

::%16777216 — странный артефакт в логах RDP: история одного расследования

Level of difficultyEasy
Reading time12 min
Reach and readers104K

В логах RDP-подключений иногда встречается запись, которая выглядит как ::%16777216 — и это вместо привычного IP-адреса. Про такой артефакт пишут в отраслевых отчетах уже несколько лет. Он всплывает в описаниях атак с туннелированием RDP, и практически всегда авторы упоминают утилиту ngrok. Но при этом почти никто не объясняет, что это за значение, какова его природа и почему оно записано именно так. Складывается впечатление, что авторы либо не знают ответа, либо считают эту деталь слишком мелкой для пояснений.

Я Константин Грищенко, в Positive Technologies я отвечаю за развитие технологий SOC. Работаю в этой сфере больше пяти лет, а всего в практической информационной безопасности — уже 23 года. В ноябре 2024 года в одном из докладов на конференции SOC Forum я в очередной раз увидел упоминание этого артефакта и решил все-таки попробовать разобраться в том, что это такое.

Читать далее

Парадокс трансформатора: как провод снаружи «узнает» о том, что происходит внутри

Reading time6 min
Reach and readers15K

Привет всем любителям физики и физического эксперимента! Сегодня у нас статья-рассуждение, в который мы предлагаем вам вместе с нами разобраться с одним из парадоксов трансформатора. Коротко: трансформатор работает благодаря изменяющемуся магнитному потоку, именно он создает электродвижущую силу (ЭДС) во вторичной обмотке. Но что произойдет, если сделать магнитную проницаемость сердечника бесконечно большой? Тогда магнитный поток практически полностью сосредоточится внутри сердечника, а снаружи магнитного поля как будто не останется. Как же внешний провод «узнает» об изменении потока внутри и почему в нём всё-таки возникает ЭДС? Разберем этот парадокс и выясним, что происходит с электромагнитным полем на самом деле.

Читать далее

Вышел открытый проект Every Cube с отображением всех перестановок кубика Рубика (43 252 003 274 489 856 000 вариаций)

Reading time2 min
Reach and readers7.5K

Разработчик Ален Йоханнан представил проект под названием Every Cube (веб-версия решения). Это визуальное (в 3D и 2D) отображение всех возможных вариантов перестановок оригинального кубика Рубика 3х3. В проекте можно посмотреть на 43 252 003 274 489 856 000 состояний головоломки.

Читать далее

Топ утилит и инструментов для проверки работоспособности VDS

Level of difficultyMedium
Reading time11 min
Reach and readers13K

В комментариях к прошлой подборке спросили: «Как понять, где проблема — на сервере или у провайдера?». И вопрос сейчас в целом актуальный, ведь теперь интернет не всегда стабилен, и непонятно, или упал сервер, или лёг канал, или с сетью беды. Эта подборка — про инструменты, которые отвечают на этот вопрос.

Читать

Чем закончились уголовные дела блогеров: Гусейн Гасанов и Лерчек

Level of difficultyEasy
Reading time5 min
Reach and readers11K

Многие слышали новости о многомиллионных налоговых претензиях к российским блогерам, но мало кто знает, чем в итоге закончились эти громкие истории, начавшиеся еще в 2023 году. В этой статье я разберу, за что именно осудили Гасанова и Чекалину (Лерчек), как первоначальные налоговые претензии связаны с итоговыми обвинениями и насколько обоснованно они выглядят.

Добавлю, что эту тему я разбираю не случайно. Более 10 лет я проработал в контрольном блоке ФНС, участвовал в налоговых проверках, подготовке и передаче материалов в правоохранительные органы. Поэтому хорошо понимаю, как формируются такие материалы, какие обстоятельства в них оцениваются.

Читать далее

Спасибо Mail.Ru за СВОЙ цифровой офис

Level of difficultyEasy
Reading time2 min
Reach and readers26K

У нас команда примерно из 30 человек. Много лет корпоративная почта Mail.ru на своем домене была бесплатной: ящики, API, общие папки — подключили и работаем.

Потом бесплатный тариф закончился. Первый год обошелся примерно в 60 тысяч рублей. За следующий для 32 пользователей попросили уже 79 552 ₽.

Мы могли заплатить. Но поняли неприятную вещь: число сотрудников почти не изменилось, процессы те же, а счет растет. При этом почтовый архив, клиенты, боты и служебные ящики уже привязаны к поставщику. Переезд откладывается именно потому, что с каждым годом становится сложнее.

Узнать подробности

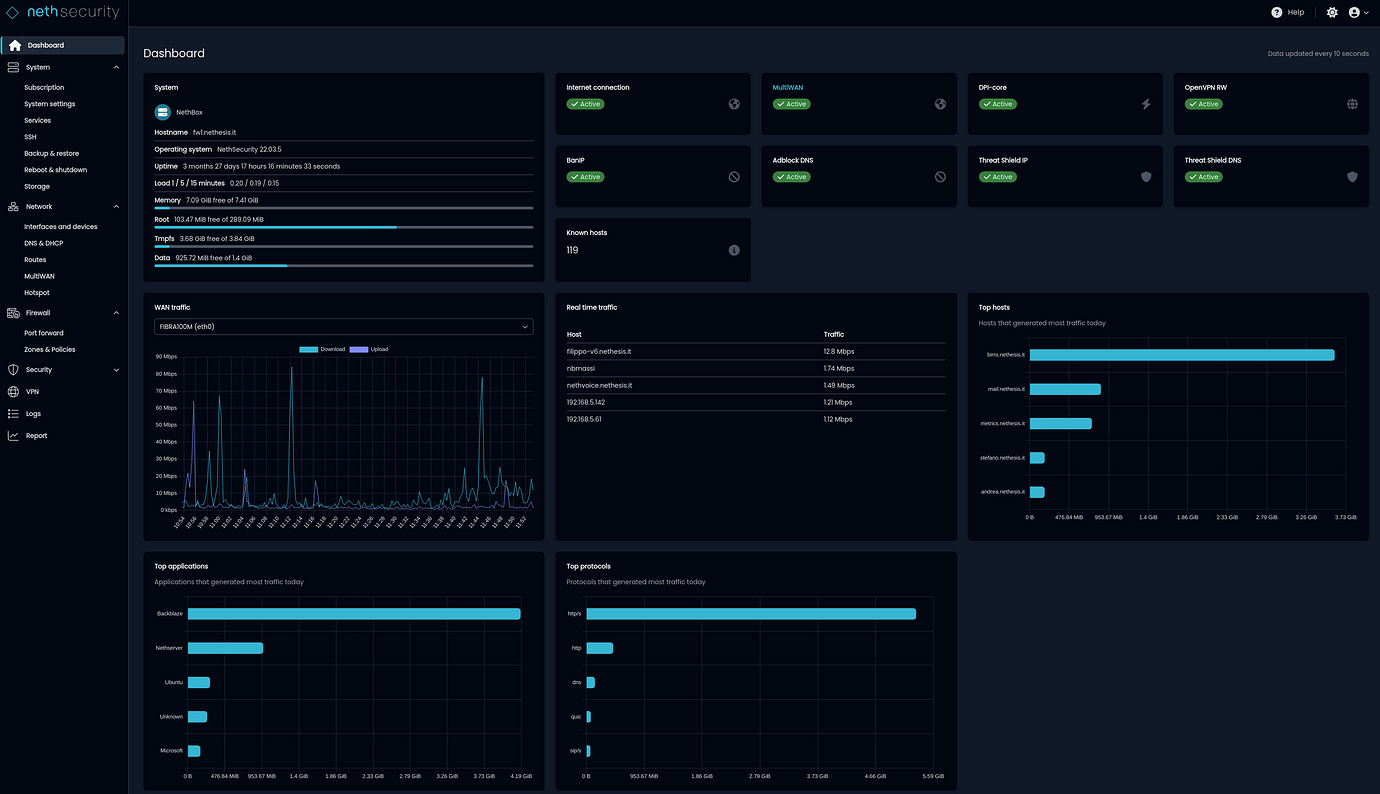
Вышло обновление свободного Linux-дистрибутива для создания межсетевых экранов и сетевых шлюзов NethSecurity 8.8.0

Reading time3 min
Reach and readers12K

29 июля 2026 года состоялся выпуск обновления свободного Linux‑дистрибутива для создания межсетевых экранов и сетевых шлюзов NethSecurity 8.8.0. Новая версия переведена с OpenWrt 24.10.5 на OpenWrt 25.12.5. Также в проекте выполнено обновление ядра, произведены улучшения сетевого стека, доработка системных библиотек и закрыты ранее обнаруженные уязвимости. Исходный код проекта в основном написан на Python и опубликован на GitHub под лицензией GPLv2.

Читать далее

Как мы за месяц собрали VDI на российском софте для работы с тяжелой 3D-графикой

Level of difficultyMedium
Reading time7 min
Reach and readers16K

Привет, Хабр!

Из этой статьи вы узнаете, как делить видеокарты от NVIDIA с использованием российского софта, почему полгода тестов не гарантируют успех в развертывании VDI, если надо быстро и по-другому, а также какой протокол все-таки смог «поднять второй монитор», который никак не хотел подключаться.

Под катом – все технические подробности и пласт опыта, который мы получили, решая задачу: предоставить инженерам-конструкторам удаленный доступ к тяжелой 3D-графике на импортозамещенном оборудовании и программном обеспечении по выделенному каналу.

Читать далее

Почему cron — самый опасный инструмент в Linux

Level of difficultyEasy
Reading time11 min
Reach and readers23K

Демон cron знаком каждому, кто админит Linux. Он крутит бэкапы, чистит временные файлы и запускает скрипты, о которых все уже давно забыли. Однако многие не знают, что одна строка в crontab способна снести данные, забить диск, устроить форк-бомбу или открыть лазейку для хакера. Под катом я разберу, когда и как именно cron становится опасным, и какие команды помогут держать его в узде.

Читать
2

Information

Rating
2,969-th
Registered
Activity

Specialization

Системный администратор, Сетевой инженер
Средний
Администрирование Windows
Администрирование Linux
Виртуализация
Active directory