Обновить
64K+

GitHub *

Веб-сервис для хостинга и разработки IT-проектов

28,09
Рейтинг
Сначала показывать
Порог рейтинга
Уровень сложности
Формат публикации

В проект GitHub по хранению кода в Арктике случайно попала утечка медицинских данных

Время на прочтение1 мин
Охват и читатели5.3K

В прошлом году GitHub запустил инициативу под названием Arctic World Archive, которая направлена на сохранение проектов с открытым исходным кодом путем переноса их на физические носители. Однако этот проект непреднамеренно собрал конфиденциальные медицинские записи пациентов из нескольких медицинских учреждений.

Читать далее

Шесть пасхалок GitHub

Время на прочтение3 мин
Охват и читатели15K
В недрах кода GitHub скрыто немало пасхалок. Здесь мы поговорим о некоторых из них.


Кстати, вы знали о том, что фразу «Easter egg» («пасхальное яйцо», в просторечии — «пасхалка») придумал в 1979 году Стив Райт — директор по разработке программного обеспечения Atari? Если вы смотрели фильм «Первому игроку приготовиться» — значит вам всё уже должно быть понятно. Вот фрагмент фильма, где игрок находит первую в мире пасхалку, скрытую в классической игре Adventure.
Читать дальше →

Это не работает

Время на прочтение9 мин
Охват и читатели9K
8 утра. Как и в любой другой день, я быстро просматриваю уведомления GitHub через Octobox.

  • «Проблема»
  • «Не работает»
  • «Сломанный»
  • «Сбой»
  • «Ошибка»
  • «Баг»
  • «Не работает»
  • «Поломка»
  • «Не могу выстроить»
  • «Не удалось установить»
  • «Не работает»
  • «Помощь»
  • «Не компилируется»
  • «Ошибка»
  • «Не подключается»
  • «Проблема»

Отлично. Ничего особенного.

Подавляющее большинство проектов с открытым исходным кодом были рождены таким же образом. Желание быстро решить личную задачу или чему-то научиться.

Почему бы не опубликовать код? Это может быть полезно другим людям, и удобно, если код будет заархивирован и проиндексирован на GitHub.

Написаны первые строчки кода. Этот код некрасивый, но он уже частично решает исходную проблему. Пора отправить его на GitHub. Это кажется большим достижением.

Система отслеживания ошибок может быстро начать заполняться. «Спасибо, это именно то, что мне нужно» — было бы очень приятно такое прочитать, но вы никогда не увидите такого комментария. Вероятнее всего:

«Это не работает».

Очевидно, что проект ДЕЙСТВИТЕЛЬНО «работает». Вы уже пару дней пользуетесь им ежедневно, и он делает именно то, что вам нужно.
Читать дальше →

Стэнфордские ученые провели обратную разработку вакцины Moderna

Время на прочтение1 мин
Охват и читатели3.8K

Ученые из Стэнфорда использовали остатки антикоронавирусной вакцины Moderna, чтобы восстановить последовательность мРНК. Они разместили восстановленный генетический код препарата на GitHub.

Читать далее

В популярной NPM-библиотеке netmask обнаружена критическая уязвимость

Время на прочтение1 мин
Охват и читатели2.8K

В популярном npm-пакете node-netmask нашли уязвимость, которая позволяет обойти ограничение доступа к IP-адресам и провести атаку SSRF, RFI или LFI на приложение на базе Node.js. Уже выпущен патч.

Читать далее

Делаем телеграм бота за 5 минут: быстрый старт с продвинутым шаблоном

Время на прочтение2 мин
Охват и читатели31K

В последнее время я сделал насколько много ботов для телеграмма, что крайне преисполнился в том, как их писать, как хостить, да и в принципе выработал красивый шаблон для быстрого их создания.

Потыкать в проект, сделанный на этом шаблоне, можно тут.

Сделать бота за 5 минут

Опубликовано открытое письмо в поддержку Столлмана

Время на прочтение1 мин
Охват и читатели17K
Недавно была новость о том, что 23 марта 2021 года более 600 разработчиков-сторонников развития СПО, включая многих ментейнеров, подписали открытое письмо за увольнение Столлмана из совета FSF и со всех руководящих должностей, включая проект GNU.

Не согласные с такой информационной атакой против Столлмана, его сторонники выступили с ответной инициативой в его защиту и также опубликовали открытое письмо.

Как пишет opennet.ru
Несогласные с попыткой смещения Столлмана со всех постов опубликовали ответное открытое письмо сторонников Столлмана и открыли сбор подписей в поддержку Столлмана (чтобы подписаться нужно отправить pull-запрос).
Читать дальше →

Члены сообщества свободного ПО опубликовали два письма: за и против увольнения Столлмана из FSF

Время на прочтение2 мин
Охват и читатели28K
Ричард М. Столлман объявляет, что снова занял место в совете директоров Фонда свободного программного обеспечения (FSF).

23 марта 2021 года более 600 разработчиков-сторонников развития СПО, включая многих ментейнеров, подписали открытое письмо за увольнение Столлмана из совета FSF и со всех руководящих должностей, включая проект GNU. Они также требуют, чтобы текущий совет FSF ушел в отставку. По мнению подписавшихся, Столлман долгое время был опасной силой в техническом сообществе. Он показал себя женоненавистником, эйблистом и трансфобом. Сторонники СПО утверждают, что человеку с подобными убеждениями нет места в сообществе свободного программного обеспечения.

Обновление публикации на 13.00:

Сторонники Столлмана опубликовали открытое письмо в поддержку основателя FSF и собирают подписи со своей стороны, пока что там в десять раз меньше поддержки. В письме пояснено, что на него происходит организованная атака за высказывания личного мнения и за то, что он преследует объективную истину и лингвистический пуризм, которые зачастую трактуются оппонентами в формате недопонимания и искажения.
Читать дальше →

Легкий DataBinding для Android

Время на прочтение7 мин
Охват и читатели11K

Здравствуйте уважаемые читатели. Все мы любим и используем DataBinding, который представила компания Google, для связи моделей данных с вьюшками через ViewModel. В этой статье, хочу поделиться с вами, как мне удалось унифицировать этот процесс с помощью языка Kotlin, и уместить создание адаптеров для RecyclerView, ViewPager и ViewPager2 в несколько строчек кода.

Читать далее

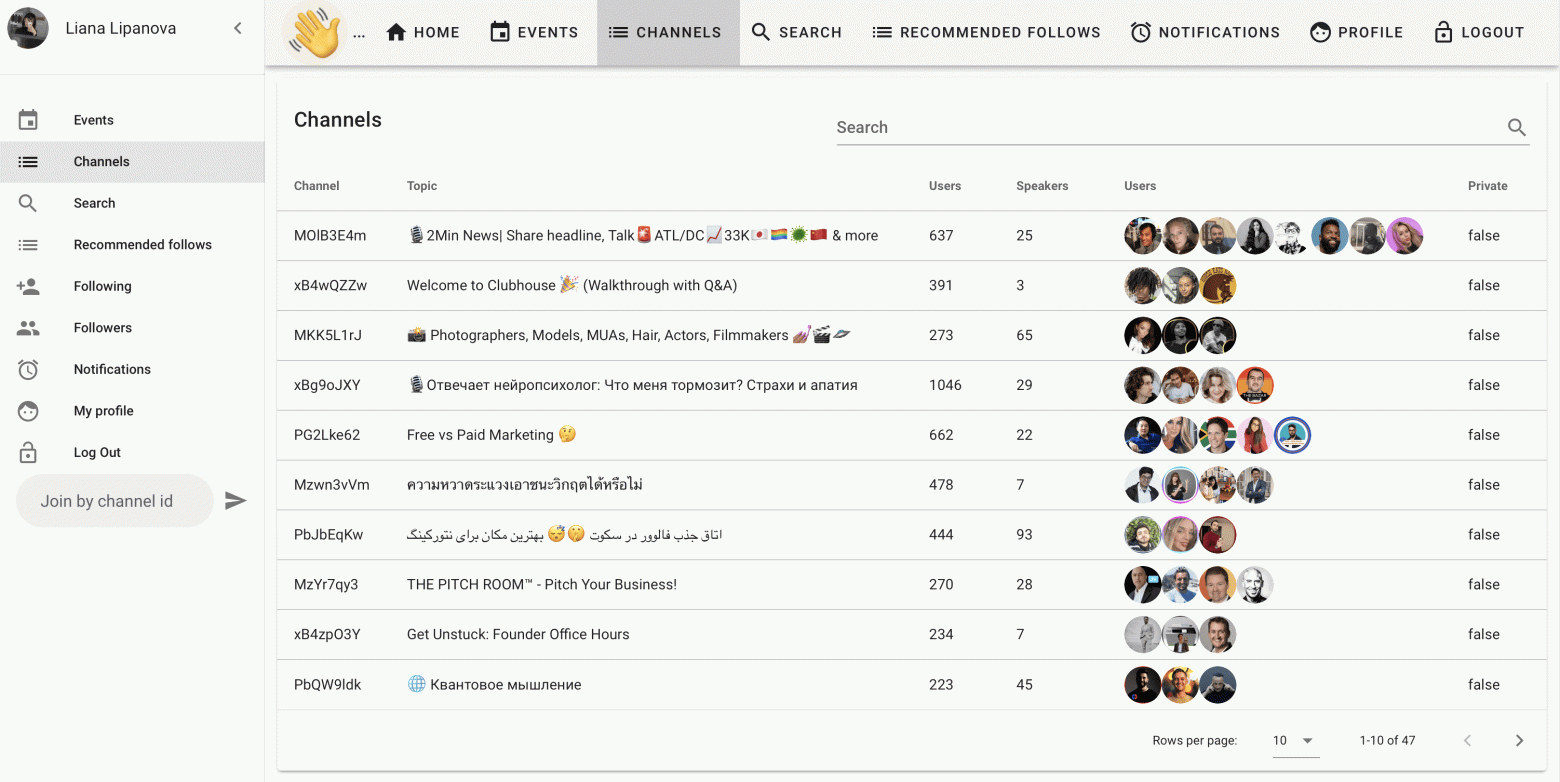
Разработчики из РФ выпустили второй неофициальный клиент Clubhouse

Время на прочтение2 мин
Охват и читатели2.9K

Разработчик «Крок» Сергей Овчинников, Мирза Алиев из GridGain и бывший тимлид okko.tv Михаил Валейко опубликовали на GitHub репозиторий новой неофициальной веб-версии Clubhouse. Этот клиент работает на Windows, macOS и Linux.

Читать далее

Исследователь показал, что Twitter не меняет картинки, что допускает возможность скрывать внутри файлы

Время на прочтение2 мин
Охват и читатели9.3K

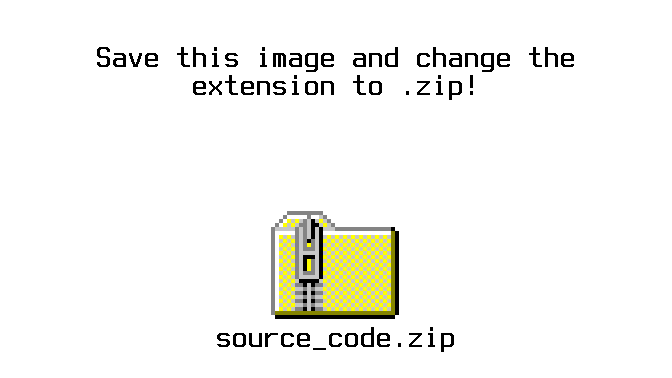
Для примера разработчик опубликовал png-картинку, внутри которой размещен исходный код его проекта tweetable-polyglot-png на GitHub.

Исследователь Давид Бучанан (Dаvіd Bucһаnаn) обнаружил, что в одной прикрепленной картинке в Twitter можно разместить около 3 МБ заархивированных данных. Сервис частично удаляет ненужные данные из загружаемых пользовательских PNG, но не проверяет добавленные данные в конце потока DEFLATE (части файла, в котором хранятся сжатые данные пикселей) внутри блока IDAT, при условии, что общий файл изображения соответствует всем необходимым требованиям и его не нужно повторно пережимать. Поэтому туда можно добавлять дополнительные данные.

Масштабируемый Продакшн-реди Телеграм бот на Django

Время на прочтение6 мин
Охват и читатели42K

На хабре очень много статей о том, как создать простейшего Телеграм бота с кнопками и логикой. Есть инструкции, как это все запустить на сервере. В этой статье я расскажу, как делать масштабируемых ботов "для продакшена", которыми смогут пользоваться сотни тысяч пользователей.

Читать далее

Эксперты обнаружили критическую уязвимость в подсистеме iSCSI ядра Linux, баг в коде был с 2006 года

Время на прочтение3 мин
Охват и читатели14K
Из примера по разбору кода с пятнадцатилетним багом, который позволяет использовать уязвимость. Переполнения, переполнения везде.

12 марта 2021 года специалист по кибербезопасности из компании GRIMM Адам Николс (Adam Nichols) рассказал об обнаруженной недавно критической уязвимости CVE-2021-27365 (переполнение буфера кучи, повышение локальных привилегий) в подсистеме iSCSI ядра Linux. Баг в коде был с 2006 года. В настоящее время затронутыми оказались все дистрибутивы Linux, но, к счастью, уязвимый модуль ядра scsi_transport_iscsi не загружается по умолчанию.

Также в коде подсистемы iSCSI ядра Linux были обнаружены еще две менее серьезные уязвимости — CVE-2021-27363 (утечка указателя ядра) и CVE-2021-27364 (чтение за пределами допустимого диапазона).
Читать дальше →

Ближайшие события

GitHub заблокировал репозиторий с демонстрацией уязвимости ProxyLogon в Microsoft Exchange

Время на прочтение4 мин
Охват и читатели2.9K

Согласно информации Record, 10 марта 2021 года GitHub заблокировал репозиторий вьетнамского исследователя Нгуен Джанг (Nguyen Jang) с рабочей демонстрацией использования цепочки уязвимостей ProxyLogon (CVE-2021-26855, CVE-2021-26857, CVE-2021-26858 и CVE-2021-27065) в Microsoft Exchange. Блокировка была сделана почти сразу после публикации контента в сервисе.

Эксперт команды кибербезопасности MalwareTech подтвердил факт появления доступного Hafnium Exchange RCE Exploit и даже запустил эксплойт после некоторых доработок на своем стенде.

GitHub разлогинил всех пользователей из-за опасений о безопасности

Время на прочтение2 мин
Охват и читатели17K


8 марта 2021 года веб-сервис для хостинга IT-проектов и их совместной разработки GitHub сообщил об устранении потенциально серьезной уязвимости безопасности, связанной с обработкой аутентифицированных сессий. Из-за этой ошибки малая часть аутентифицированных пользователей (0.001%) могла получить доступ к чужому сеансу. Для полного закрытия проблемы и в качестве предосторожности сервису понадобилось провести сброс всех пользовательских сеансов к GitHub.com, которые были созданы до 12:03 UTC 8 марта. Разработчикам необходимо заново переподключиться к GitHub.
Читать дальше →

Microsoft опубликовала скрипт для проверки серверов Exchange на уязвимость ProxyLogon

Время на прочтение3 мин
Охват и читатели23K


6 марта 2021 года Microsoft выложила на GitHub скрипт для проверки факта взлома серверов Exchange и просит системных администраторов проверить свои корпоративные почтовые сервера на взлом после недавно обнаруженной цепочки уязвимостей ProxyLogon (CVE-2021-26855, CVE-2021-26857, CVE-2021-26858 и CVE-2021-27065).

В настоящее время только 10 % от работающих систем пропатчено от этих четырех багов, позволяющих злоумышленникам удаленно выполнять произвольный код на серверах Microsoft Exchange, где используется Outlook on the web (OWA).

Microsoft настоятельно рекомендует проверить вручную и установить последние обновления безопасности для серверов Microsoft Exchange. Версии серверов, которые попадали в группу повышенного риска:

  • Exchange Server 2019 < 15.02.0792.010;
  • Exchange Server 2019 < 15.02.0721.013;
  • Exchange Server 2016 < 15.01.2106.013;
  • Exchange Server 2013 < 15.00.1497.012.
Читать дальше →

Продвинутые функции гита, о которых вы, возможно, не знали

Время на прочтение9 мин
Охват и читатели22K

Git – очень мощный инструмент, который практически каждый разработчик должен использовать ежедневно, но для большинства из нас git сводится к нескольким командам: pull commit push. Однако, чтобы быть эффективным, продуктивным и обладать всей мощью git, необходимо знать ещё несколько команд и трюков. Итак, в этой статье мы исследуем функции git, которые просто запомнить, применять и настроить, но которые могут сделать ваше время с git гораздо более приятным.

Кладите этот пост в закладки, если хотите быстро научить новичка (или просто неосведомлённого человека) умело пользоваться git.

Приятного чтения!

Microsoft представила язык программирования Power Fx

Время на прочтение3 мин
Охват и читатели32K


2 марта 2021 года Microsoft официально представила low-code язык программирования Power Fx, который основан на синтаксисе функций Excel.
Читать дальше →

Программист добавил в утилиту ethminer поддержку Mac c чипом M1

Время на прочтение1 мин
Охват и читатели13K

Сравнение хэшрейта на Mac c M1 и специальных майниноговых карт Nvidia CMP.

26 февраля 2021 года программист Ифань Гу (Yifan Gu) в своем блоге рассказал, что добавил в утилиту ethminer поддержку Apple M1. Ее модифицированная версия доступна в репозитории разработчика на GitHub.
Читать дальше →

GitHub опубликовал отчёт о блокировках и удалении контента пользователей за 2020 год

Время на прочтение3 мин
Охват и читатели3.9K

За 2020 год госслужба только одной страны прислала в GitHub требования на удаление контента. Они были связаны с 44 проектами. Инициатором всех требований к GitHub за прошлый год был Роскомнадзор.

В конце февраля 2021 года веб-сервис для хостинга IT-проектов GitHub опубликовал ежегодный отчет (Transparency Report), в котором отражены поступившие за 2020 год уведомления от государственных служб, законодательных органов и правообладателей разных стран о нарушении интеллектуальной собственности и публикации пользователями незаконного содержимого, а также запросы на удаление определенного контента и предоставления полного доступа к данным некоторых пользователей сервиса.
Читать дальше →