Обновить
2
Ярослав@Rbugs

Пользователь

Отправить сообщение

Всё, о чём должен знать разработчик Телеграм-ботов

Время чтения15 мин
Охват и читатели806K

Вы вряд ли найдете в интернете что-то про разработку ботов, кроме документаций к библиотекам, историй "как я создал такого-то бота" и туториалов вроде "как создать бота, который будет говорить hello world". При этом многие неочевидные моменты просто нигде не описаны.

Как вообще устроены боты? Как они взаимодействуют с пользователями? Что с их помощью можно реализовать, а что нельзя?

Подробный гайд о том, как работать с ботами — под катом.

Читать далее

Python на Хабре

Время чтения7 мин
Охват и читатели457K
Некоторое время назад, в силу определенных причин, мне пришла в голову мысль о том, чтобы начать изучать какой-нибудь новый язык программирования. В качестве альтернатив для этого начинания я определил два языка: Java и Python. После продолжительного метания между ними и сопутствующих нытья и долбежки головой о стену (у меня с новыми языками всегда так — сомнения, раздумья, проблема выбора и т.д.), я все-таки остановился на Python. Окей, выбор сделан. Что дальше? А дальше я стал искать материал для изучения…
Читать дальше →

Основы языка программирования Python за 10 минут

Время чтения9 мин
Охват и читатели1.5M
Python Logo

На сайте Poromenos' Stuff была
опубликована статья, в которой, в сжатой форме,
рассказывают об основах языка Python. Я предлагаю вам перевод этой статьи. Перевод не дословный. Я постарался подробнее объяснить некоторые моменты, которые могут быть непонятны.

Если вы собрались изучать язык Python, но не можете найти подходящего руководства, то эта
статья вам очень пригодится! За короткое время, вы сможете познакомиться с
основами языка Python. Хотя эта статья часто опирается
на то, что вы уже имеете опыт программирования, но, я надеюсь, даже новичкам
этот материал будет полезен. Внимательно прочитайте каждый параграф. В связи с
сжатостью материала, некоторые темы рассмотрены поверхностно, но содержат весь
необходимый метриал.


Читать дальше →

Пример расчета «коэффициента готовности» для IT-системы

Время чтения4 мин
Охват и читатели40K
image

Задача: в Техническом Задании на комплексную IT-систему был пункт – «выполнить расчет коэффициента готовности системы».

Решение: использовать материалы из ГОСТ, запросить дополнительные данные у вендоров по элементам оборудования и использовать несложную математику для выполнения итогового расчета.
Читать дальше →

Лень пораБОТила instagram

Время чтения7 мин
Охват и читатели29K


Предисловие


Сейчас многие используют инстаграм (далее инста): кто-то там собирает альбомы, кто-то продает, кто-то покупает, а я там ленюсь. Мне всегда было интересно как там поживают мои друзья, одноклассники, коллеги и инста в этом помогала. Захотел узнать, что там нового — зашел, полистал ленту, увидел все, что интересовало ушел… НО! Мне почему-то всегда нужно было лайкнуть каждый пост (не могу обьяснить зачем, но такие вот дела). И вот представьте, неделю туда не заходил, сидишь, лайкаешь недельный пул, а когда у тебя 200+ подписок — это вообще ад.
Читать дальше →

Чем заменить Cisco? Импортозамещение коммутаторов доступа

Время чтения5 мин
Охват и читатели174K
Здравствуйте коллеги! Сегодня хотелось бы поговорить о такой актуальной проблеме, как “Импортозамещение”. Мы попробуем подобрать замену для коммутаторов уровня доступа. В свете последних событий в некоторые организации больше нельзя покупать свичи уже полюбившихся нам производителей, таких как: Cisco, Juniper, HP, Extreme Networks, Brocade, Dell и т.д. У многих возникает вопрос: “А на что менять?”. Поэтому я решил поискать возможные отечественные аналоги или же коммутаторы из стран, которые не поддерживают санкции.

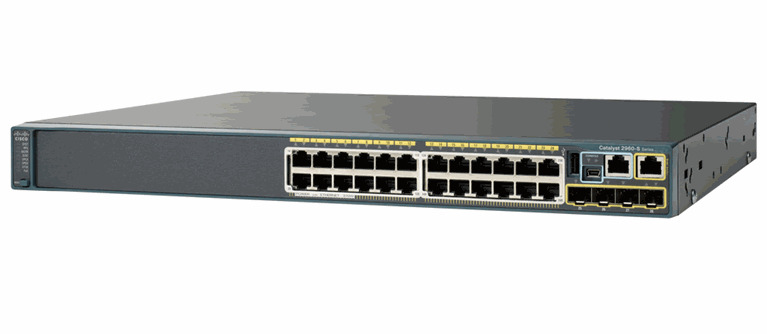
А рассматривать мы будем коммутаторы уровня доступа. (Здесь описаны различия между коммутаторам уровня доступа, распределения и ядра). В качестве эталона возьмем один из самых распространенных коммутаторов компании Cisco — WS-C2960S-24TS-L.

Если вы заинтересовались данной темой, добро пожаловать под кат…
Читать дальше →

MPLS и VPLS на Mikrotik

Время чтения9 мин
Охват и читатели146K
С одной стороны, желание несколько странное — организация «серьезного» MPLS/VPLS на дешевом железе типа Mikrotik. С другой стороны — за 70 баксов (1500-2000р) за младшую модель RB/750(GL) мы получаем PE/CE-устройство, умеющее (помимо прочего) L2VPN/L3VPN поверх MPLS-среды и способное прокачать через себя порядка 70 мегабит дуплекса (на больших пакетах).
Mikrotik RouterOS умеет как MPLS (L3VPN, Traffic Engeneering), так и L2VPN (l2circuit aka VPWS, VPLS), что покрывает практически все возможные задачи (учитывая производительность железа, разумеется).

Интересно? Прошу под кат!
Читать дальше →

CISCO ACE — балансировка приложений

Время чтения13 мин
Охват и читатели21K
Всем привет!

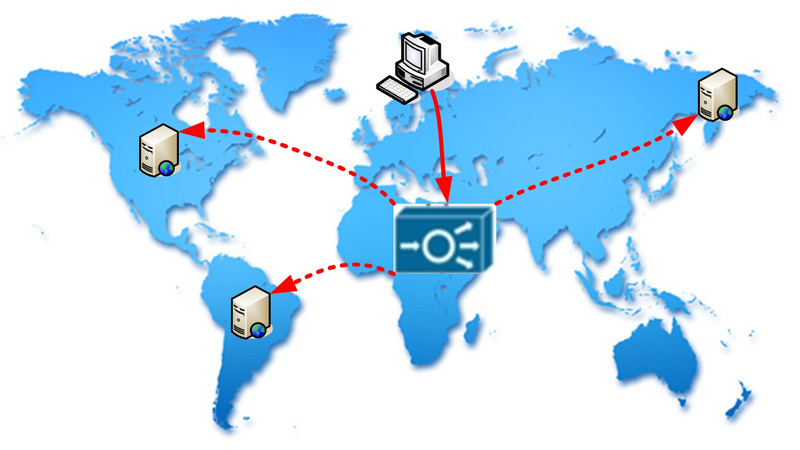
Хочу немного рассказать о семействе оборудования для Центров обработки данных от CISCO – CISCO ACE (Application Control Engine). В этой статье будут затронуты такие вопросы как предназначение устройств, архитектурные особенности, возможности применения, настройка основных функций. Больших тонкостей работы материал не предусматривает, скорее рассчитан на тех, кто думает о внедрении подобных устройств, пытается сделать выбор, хочет понять как такое оборудование поможет оптимизировать сетевую инфраструктуру, повысить доступность и время внедрения сервисов.

Читать дальше →

CISCO ACE. Часть 2: балансировка удаленных серверов и приложений

Время чтения5 мин
Охват и читатели12K


В первой части CISCO ACE — балансировка приложений мы немного окунулись в мир балансировки приложений и сетевых ресурсов. Познакомились с характеристиками, предназначением и возможностями семейства таких устройств. Рассмотрели основные сценарии внедрения и преимущества, которые нам приносит использование балансировщиков.

Вероятно многие поймали себя на мысли о том, что это очень дорого и не увидели преимуществ, которые именно им может предоставить промышленный балансировщик. В посте я уделю внимание именно этому моменту и постараюсь показать, что сервисом может воспользоваться большинство.

Читать дальше →

Больше, чем защита от DDOS

Время чтения4 мин
Охват и читатели29K
Привет всем!

На сайты наших пользователей, да и на наши сервисы, постоянно идут DDOS атаки. Всё это время мы в полуручном режиме работаем по каждой проблеме, но атаки становятся всё сложнее и чаще, и для дальнейшего отражения атак нужна артиллерия другого уровня.

За последний год мы детально изучили вопрос средств защиты от DDOS атак. Этот пост о том, как мы искали надёжное, эффективное и удобное решение “из коробки”.


Поехали

Защита выделенных серверов от DDOS-атак с помощью Arbor Peakflow SP

Время чтения2 мин
Охват и читатели15K
В начале мая Хосткей совместно с «Синтеррой» запустили новую услугу по защите серверов клиентов от DDoS-атак, расположенных в дата-центре на Мичуринском проспекте в Москве. Для этих целей используется комбинация комплекса Arbor Peakflow SP, собственных разработок «Синтерры» в области защиты сетей операторского класса и значительная емкость апстримов Синтерры, позволящая избежать аварийных ситуаций при флуде.

image
Читать дальше →

Сертификация CCNP Service Provider

Время чтения8 мин
Охват и читатели28K
Приветствую, хабр!

В силу профессиональных интересов, я довольно часто натыкаюсь на статьи о том, как готовиться и сдавать те или иные сертификационные экзамены небезызвестного вендора Cisco. Но вот беда! Не все направления сертификации одинаково популярны. Про всеми любимый Routing and Switching (R&S) пишут всегда и везде, чуть реже обсуждают Voice и Security, а некоторые треки и вовсе остаются без внимания. На днях я закончил сдавать трек CCNP Service Provider. Достижение небольшое, то ли дело коллеги, сдающие CCIE. Цель, как ни крути, благородная, даже если работаешь с разными вендорами.
Уровень «Professional» можно достичь гораздо быстрее, о нём и поговорим.

Читать дальше →

Балансировка нагрузки с LVS

Время чтения6 мин
Охват и читатели109K
Итак, у вас есть нагруженный сервер и вам вдруг захотелось его разгрузить. Вы поставили и залили такой же (такие же), но пользователи упорно ходят на первый. В этом случае конечно же нужно задуматься о балансировке нагрузки.

Читать дальше →

Отказоустойчивый IP-адрес с помощью ucarp

Время чтения4 мин
Охват и читатели52K

Задача


Требуется обеспечить работоспособность определённого IP-адреса (шлюза, важного сервера и т.д.) при пропадании связи с устройством, которому этот адрес первоначально принадлежит, с помощью резервных устройств.

В статье для этой цели будут использованы Debian Linux, протокол CARP и утилита ucarp.
Читать дальше →

Особенности работы и настройки DHCP на маршрутизаторах Cisco (Часть 2)

Время чтения3 мин
Охват и читатели212K
Статья является продолжением предыдущей статьи, посвященной базовой настройке DHCP на маршрутизаторе Cisco. В этой статье я хочу рассмотреть конфигурацию и настройку централизованного сервера DHCP и агентов DHCP-Relay
читать дальше

Особенности работы и настройки DHCP на маршрутизаторах Cisco

Время чтения4 мин
Охват и читатели114K
В статье я хочу рассмотреть использование DHCP-сервера на базе маршрутизатора Cisco в корпоративной сети…

Читать дальше →

Настраиваем EoMPLS на маршрутизаторах Cisco

Время чтения6 мин
Охват и читатели51K
Многие из тех, кто постоянно работает с сетями Internet, наверняка слышали о такой замечательной технологии как MPLS.
MPLS открывает нам такие новые возможности как AToM (Any Transport over Mpls),Traffic Engineering и пр.
AToM позволяет передавать поверх сети IP/MPLS трафик таких протоколов второго уровня как ATM, Frame Relay, Ethernet, PPP, и HDLC.
В данной статье я бы хотел остановиться на технологии EoMPLS.

image
Дальше...

MPLS VPN с TE в корпоративных сетях

Время чтения4 мин
Охват и читатели28K
Всем доброго времени суток. Сначала хотел написать «академический» вводный абзац про то, для чего нужен MPLS со всеми его современными приложениями. Но потом подумал, что на эту тему есть много разной литературы и «плодить здесь еще одну сущность нет необходимости» ( William Ockham). Поэтому ближе к делу.

Еще году в 2007 старший Компелла (который Кириетти, автор draft-kоmpella, rfc 6624 и др.) говорил нам на очередной конференции: «Парни, скоро MPLS будет в ваших домашних рутерах». И тогда сквозной QoS, TE… С тех пор прошло пять лет, до домашних маршрутизаторов MPLS еще не добрался, но из провайдерской технологии уверенно шагнул в корпоративный сектор. Я не говорю здесь про большие компании, где MPLS появился почти вместе с провайдерским сетями. Имею ввиду средний (а иногда и мелкий) корпоративный сектор, где MPLS сети активно развиваются, что особенно заметно по зарубежным компаниям.

Может возникнуть вопрос – а зачем это? Чем не годятся обычные IGP, а порой и просто «растянутый по физике» L2? Если говорить в общем, то, на мой взгляд, это логическая простота, если хотите, красота и эффективность решений на базе MPLS. С появлением поддержки MPLS на entry-level устройствах от разных производителей, появилась возможность делать элегантные и не дорогие решения, обладающие, вместе с тем, широким функционалом и потенциалом развития. MPLS перестал быть технологией «больших» и «избранных», из чего-то малопонятного и малодоступного, он постепенно превращается в commodity.

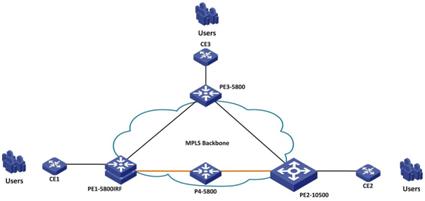
Что делают чаще всего в корпоративном секторе с MPLS? В основном то же, что и в провайдерах, с поправкой на масштабы – L2 & L3 VPNы, VPLS, плюс их защита и обеспечение QoS на базе TE. Эта статья описывает простой пример, как на базе устройств HP 5800 серии построить MPLS VPNы, VPLS и защитить их с помощью механизмов TE. Вот сеть:

Читать дальше →

Маршрутизация в Linux: VRF Lite

Время чтения6 мин
Охват и читатели64K
Обычно VRF (Virtual Routing and Forwarding, VPN Routing and Forwarding) используется совместно с MPLS, но без оной в терминологии Cisco называется VRF-Lite. Суть этой технологии в том, что маршрутная информация, принадлежащая различным классам (например, маршруты одного клиента) изолируется друг от друга. Считается, что такие возможности есть только у «взрослых» железных решений, но это не совсем так. Благодаря наличию множественных таблиц маршрутизации, гибких политик маршрутизации всё это можно сделать и в Linux. Кому интересно, добро пожаловать под кат.
Читать дальше →

Сети для самых маленьких. Часть девятая. Мультикаст

Время чтения51 мин
Охват и читатели766K

Наш умозрительный провайдер linkmeup взрослеет и обрастает по-тихоньку всеми услугами обычных операторов связи. Теперь мы доросли до IPTV.
Отсюда вытекает необходимость настройки мультикастовой маршрутизации и в первую очередь понимание того, что вообще такое мультикаст.
Это первое отклонение от привычных нам принципов работы IP-сетей. Всё-таки парадигма многоадресной рассылки в корне отличается от тёплого лампового юникаста.
Можно даже сказать, это в некоторой степени бросает вызов гибкости вашего разума в понимании новых подходов.

В этой статье сосредоточимся на следующем:


Читать дальше →

Информация

В рейтинге
Не участвует
Откуда
Москва, Москва и Московская обл., Россия
Дата рождения
Зарегистрирован
Активность