Обновить
8K+
16

Пользователь

271
Подписчики
Отправить сообщение

Summ3r 0f h4ck 2026: стажировка в DSEC by Solar

Время чтения2 мин
Охват и читатели8.9K

Выявить уязвимость до того, как ею воспользуются злоумышленники, разобраться в тонкостях безопасности информационных систем, освоить инструменты пентестеров под руководством опытных наставников — всё это можно попробовать на практике на стажировке в DSEC by Solar. Ждем ваши заявки до 10 мая!

Читать далее

Дефицит элит: в России в три раза меньше специалистов по DevSecOps, чем нужно бизнесу

Время чтения5 мин
Охват и читатели49K

Компания HH.ru и ГК «Солар» проанализировали тренды кадрового рынка в сфере безопасной разработки и с какими финансовыми вызовами сталкивается бизнес, который стремится соответствовать стандартам DevSecOps в условиях нехватки профессионалов.

Аналитики HH.ru отметили, что в 2025 году разрыв между количеством вакансий по безопасной разработке (4,8% от общего числа позиций в ИБ) и количеством резюме (1,5% от общего числа опубликованных профилей в ИБ) приводит к структурному дефициту: специалистов по безопасной разработке в три раза меньше, чем требуется бизнесу.  

Этот тренд стимулирует «гонку зарплат» и увеличивает долю расходов на персонал в структуре затрат на разработку ПО. Так, по оценке HR-специалистов «Солара», годовой фонд оплаты труда команд по безопасной разработке с учетом всех взносов и годового бонуса, стартует от 9,3 млн рублей для группы сотрудников, включающей двух специалистов с опытом до трех лет и одного профессионала с опытом свыше шести лет. Оценка годового ФОТ для команд, включающих четырех специалистов с опытом от шести лет, − превышает 25,7 млн рублей, а команда из двух экспертов с опытом до трех лет и трех профессионалов с опытом от шести лет – потребует расходов на ФОТ свыше 26,3 млн. рублей.

Растущий рынок заказной разработки приводит к расширению штата специалистов по безопасной разработке.  По данным Б1, к 2028 году он увеличится с 14% до 24% от объема рынка IT, при этом более 70% новых корпоративных приложений уже создаются с использованием low-code/no-code и GenAI. Поэтому компании рассматривают ИИ-инструменты, чтобы сбалансировать расходы на DevSecOps, снизить объем рутинных операций, которые выполняют высококвалифицированные специалисты, и обеспечить устойчивость экономической модели в разработке софта.

Читать далее

Как ИИ меняет кибербезопасность: от детектирования угроз до нейропомощников

Уровень сложностиПростой
Время чтения4 мин
Охват и читатели2.5K

Искусственный интеллект уже не просто тренд — это рабочий инструмент, который сокращает время реагирования на атаки, автоматизирует рутину и даже предугадывает действия злоумышленников. Разбираемся вместе с Максимом Бузиновым, руководителем R&D-направления Центра технологий кибербезопасности ГК «Солар», как ML-алгоритмы внедряются в защиту данных, какие задачи уже решают, и что ждёт ИИ в информационной безопасности в ближайшие годы.

ИИ против утечек: как машинное обучение анализирует трафик и речь

По данным исследования «Солара», ежедневно через корпоративные системы проходят терабайты данных. Основными каналами утечек информации по вине инсайдеров являются: мессенджеры – 35% от всех инцидентов − и корпоративная электронная почта (23%). В 15% случаев утечка данных происходила через публикацию данных в открытых источниках в интернете, облачных хранилищах и на файлообменниках.

Современные компании генерируют миллионы событий ежедневно: действия пользователей, сетевой трафик, коммуникации. Вручную анализировать такой объём невозможно — здесь на помощь приходят AI/ML-алгоритмы. Использование искусственного интеллекта (ИИ) в DLP-системах позволяет снизить количество ложноположительных срабатываний.

Читать далее

Нужна новая стратегия: как сегодняшние киберугрозы меняют подходы к управлению доступом

Уровень сложностиПростой
Время чтения8 мин
Охват и читатели1.8K

Всем привет! Давно у нас не было статей от экспертов по управлению доступом. Но причина уважительная - плотно работали над Solar inRights Origin, который в разы сокращает затраты и сроки внедрения платформы для управления "учетками".

Людмила Севастьянова, менеджер по развитию продуктового портфеля управления доступом ГК «Солар», в новой статье поделилась трендами, которые также легли в основу при разработке нашего продукта.

Читать далее

Что важно учесть при написании отчета по пентесту и за что платит заказчик – делимся экспертизой

Время чтения11 мин
Охват и читатели3.1K

После завершения любого проекта (по пентесту, анализу защищенности, Red Teaming и др.) специалисты приступают к самому душному увлекательному этапу – к написанию отчета. Казалось бы, ничего особенного – нужно всего лишь свести в единый документ все свои достижения. Но правда жизни такова, что именно отчет выступает итоговым результатом работ, который видит заказчик и по которому он будет судить о качестве проделанной работы. То есть, какие бы суперисследования мы ни провели, какие бы крутые баги ни нашли, заказчик никогда не узнает, какие мы молодцы, солнышки, котики профессионалы, если полученные результаты с их экспертной оценкой не будут понятно, структурировано и в полном объеме изложены в отчете. А это далеко не всегда простая задача.

В этом посте поделимся некоторыми нюансами и особенностями, которые мы учитываем при подготовке отчетов.

Читать далее

Программно-аппаратный комплекс Solar NGFW зарегистрирован в Реестре отечественного ПО Минцифры России

Время чтения3 мин
Охват и читатели1.5K

Группа компаний «Солар», архитектор комплексной кибербезопасности, сообщает, что программно-аппаратный комплекс (ПАК) Solar NGFW вошел в реестр российского программного обеспечения Минцифры России. Все три модели аппаратной линейки – Solar NGFW HARD XXL, Solar NGFW HARD XL, Solar NGFW HARD L — зарегистрированы в реестре как «Комплекс «Межсетевой экран Solar» исполнение 2», номер реестровой записи №25781 от 20.12.2024. В реестр Минцифры России вносится отечественное  программное обеспечение, которое могут использовать государственные организации и компании с повышенными требованиями к надежности ПО и оборудования. 

Программный комплекс Solar NGFW был представлен рынку в апреле 2023 года, а с мая 2024 он доступен в программно-аппаратном исполнении. Ранее межсетевой экран нового поколения Solar NGFW вошел в РРПО софтверном программном исполнении, теперь продукт представлен в реестре Минцифры России также и в формате ПАК. В сентябре 2024 года ПАК Solar NGFW получил сертификат ФСТЭК России о соответствии  требованиям к межсетевым экранам по профилю защиты типа «А» и профилю защиты систем обнаружения вторжений уровня сети четвертого класса защиты (ИТ.МЭ.А4.ПЗ, ИТ.СОВ.С4.ПЗ).

Развитие продукта Solar NGFW отвечает ключевым требованиям рынка, так как для комплексной защиты от атак на периметре сети требуются устройства, обеспечивающие необходимую производительность в условиях высоконагруженной ИТ-инфраструктуры. В портфель межсетевых экранов нового поколения «Солар» входят три модели в одноюнитовом исполнении. Они поддерживают требования к функциональности для задач сегментации сети, защиты периметра и реализации программ импортозамещения.

Читать далее

Incident response XXII века: как PAM-система помогла выявить атаку в прямом эфире

Уровень сложностиСредний
Время чтения5 мин
Охват и читатели1.8K

В статье «Reign of king: тактики и инструментарий группировки Obstinate Mogwai» от Центра исследования киберугроз Solar 4Rays есть интересный кейс атаки через подрядчика. Важную роль в этом сыграла PAM-система Solar SafeInspect, установленная у заказчика.

Изначально, системы класса Priviliged Access Management (PAM) создавались для контроля за действиями пользователей с расширенными правами. Со временем стало ясно, помогают расследовать атаки типа Trusted Relationship (доверительные отношения) и инциденты, вызванные действиями сотрудников и инсайдеров.  Например, в 2024 году «точкой входа» для 8% успешных кибератак стали именно подрядчики.

Поэтому аудиторы, сотрудники провайдеров, подрядчиков, обслуживающих IT-системы, требуют такого же внимания, как и привилегированные пользователи. Для соблюдения требований безопасности им нельзя предоставлять такие же права, как обычным сотрудникам, но PAM-система помогает держать их в поле зрения.  В этом материале подробно расскажем о кейсе и роли PAM-системы в противоборстве с хакерами.

Читать далее

Как Blue Team колонизировали Марс: отчет о Кибербитве на SOC Forum 2024

Уровень сложностиПростой
Время чтения6 мин
Охват и читатели2K

Кибербитва — это ежегодное соревнование, которое проходит в рамках одного из крупнейших ИБ-мероприятий в России — SOC Forum 2024.

В формате Red vs. Blue приняли участие по 20 команд "красных" и "синих". На стороне атакующих выступили эксперты по кибербезопасности из направлений пентеста, вирусной аналитики и AppSec-инженеры. На стороне защитников были 20 команд ИБ-специалистов из госсектора, финтех-сервисов и банков, IT-команд в составе маркетплейсов, промышленных, логистических, нефтегазовых, энергетических и ИБ-компаний.

Итак, сразу озвучим победителей, а дальше расскажем, как мы готовились к Кибербитве, как болели за участников и почему фавориты неожиданно уступили на последних метрах марсианской дистанции.

Читать далее

Всегда ли виноват «Вася»: развеиваем мифы о человеческом факторе в ИБ

Уровень сложностиСредний
Время чтения6 мин
Охват и читатели3.9K

Громкие скандалы в сфере кибербезопасности, в которых виновными были признаны сотрудники крупных компаний и госструктур, стали одной из главных тем последних трех лет. От утечек конфиденциальных данных до масштабных хакерских атак - во многих инцидентах ключевую роль сыграли инсайдеры, использовавшие свои служебные полномочия для нанесения вреда работодателям. Виновные найдены и наказаны, дело закрыто. Но так ли однозначно в этих делах обстоит вопрос вины? Можно ли найти закономерности в этих историях?

Действительно, статистика впечатляет: начиная от скандала с Anthem Inc., где 78 млн личных данных клиентов были похищены сотрудником IT-отдела, и заканчивая взломом систем российских органов власти, − во всех этих историях фигурируют виновные инсайдеры, приговоренные к внушительным срокам заключения.

Но при расследовании подобных дел нередко упускается из виду целый ряд факторов, которые могли повлиять на поведение сотрудника и в итоге спровоцировать его на противоправные действия. И, что самое главное, эти факторы, как правило, кроются внутри самих организаций: в их системах найма, контроля и мотивации персонала.

Станислав Карпович, заместитель директора департамента "Киберполигон" по развитию бизнеса, в новом материале постарался развеять несколько мифов о человеческом факторе в кибербезопасности.

Читать далее

«Финансовая кибербезопасность»: открыт набор на образовательный интенсив для студентов

Время чтения2 мин
Охват и читатели998

Этой осенью совместно с экспертами Финтех Хаба Банка России мы проведем образовательный модуль «Финансовая кибербезопасность» для студентов в Университете «Сириус». Участники разберутся в тонкостях обеспечения кибербезопасности в кредитно‑финансовой сфере и отработают практические навыки защиты от киберугроз на платформе Национального киберполигона. О том, что будет в программе и как попасть на интенсив, рассказываем в посте.

Узнать подробности

Сервисная защита от сетевых угроз – исподвыподверта и не только

Время чтения5 мин
Охват и читатели3.1K

Управляемые сервисы кибербезопасности – штука по определению автоматизированная и стандартизированная. Однако всегда найдется заказчик, которому сервис нужен «точно такой же, только меньше, но другой». И тогда появляются нетиповые решения и новые стандарты. В этом посте мы расскажем, как решали такие задачи при подключении сервиса защиты от сетевых угроз Unified Threat Management (UTM).

Читать далее

Compliance-дайджест: что изменилось в ИБ-законодательстве в марте

Время чтения3 мин
Охват и читатели2.7K

На связи Катя, консультант «Solar Интеграция», с ежемесячной подборкой новостей из мира комплаенса ИБ. В этом посте вы узнаете об основных изменениях законодательства в области кибербезопасности за март. Все новости разбиты на тематические блоки: изменения в области защиты информации, безопасность объектов КИИ, рекомендации регуляторов и отраслевые изменения.

Узнать, что нового

Take a bite и «Команда Тигров»: опыт применения Agile-методов для решения непонятных задач и создания больших фич

Время чтения9 мин
Охват и читатели3.2K

Привет, Хабр! Где-то года три назад мы начали переходить с обычного вотерфольного процесса, присущего большинству продуктов энтерпрайз-сегмента, на «гибкие подходы». Стартовали с одной команды и одного подпродукта. На данный момент у нас шесть полноценных Scrum-команд. О том, почему это было необходимо, как проходила agile-трансформация, какие подходы мы тестировали, чтобы научиться делать по-настоящему большие и малопонятные на старте фичи, читайте подробнее в посте.

Читать далее

Хабр Конвертер: чтобы версталось легко

Время чтения3 мин
Охват и читатели14K
Наверняка многие из вас хотя бы однажды пользовались хабраконвертером, который официально рекомендован администрацией Хабра — https://shirixae.github.io/habraconverter-v2/. Несколько лет назад его создал хабравчанин meta4, а потом доработал Shirixae. Принцип простой: открываете гуглодок с постом, Ctrl-A, Ctrl-C и вставляете в окно конвертера. Нажимаете кнопку «Конвертировать» и получаете готовый код вёрстки, который можно вставлять в редактор Хабра и публиковать. Только перед этим нужно пройтись и поправить кое-какие мелочи.

И всё бы хорошо, если верстать приходится не слишком часто. Или посты небольшие, несложные. Но если вы верстаете помногу, и в постах есть и картинки, и таблицы, и куски кода, то из раза в раз приходится делать рутину: вставлять нужные пустые строки и убирать лишние, заменять теги <sоurce> на <cоde>, и т.д. и т.п. Мы решили потратить день, чтобы потом долетать за час, и допилили конвертер.

Новая версия лежит тут, а под катом — перечисление доработок.
Читать дальше →

Первые три дня жизни поста на Хабре

Время чтения3 мин
Охват и читатели5.2K
Каждый автор переживает за жизнь своей публикации, после опубликования смотрит статистику, ждет и беспокоится за комментарии, желает, чтобы публикация набрала хотя бы среднее число просмотров. У Хабра эти инструменты кумулятивные и поэтому достаточно сложно представить, как публикация автора начинает свою жизнь на фоне других публикаций.

Как известно, основная масса публикаций набирает просмотры в первые три дня. Чтобы представить, как живет публикация, я отследил статистику и представил механизм мониторинга и сравнения. Данный механизм будет применен к этой публикации и все смогут посмотреть, как это работает.

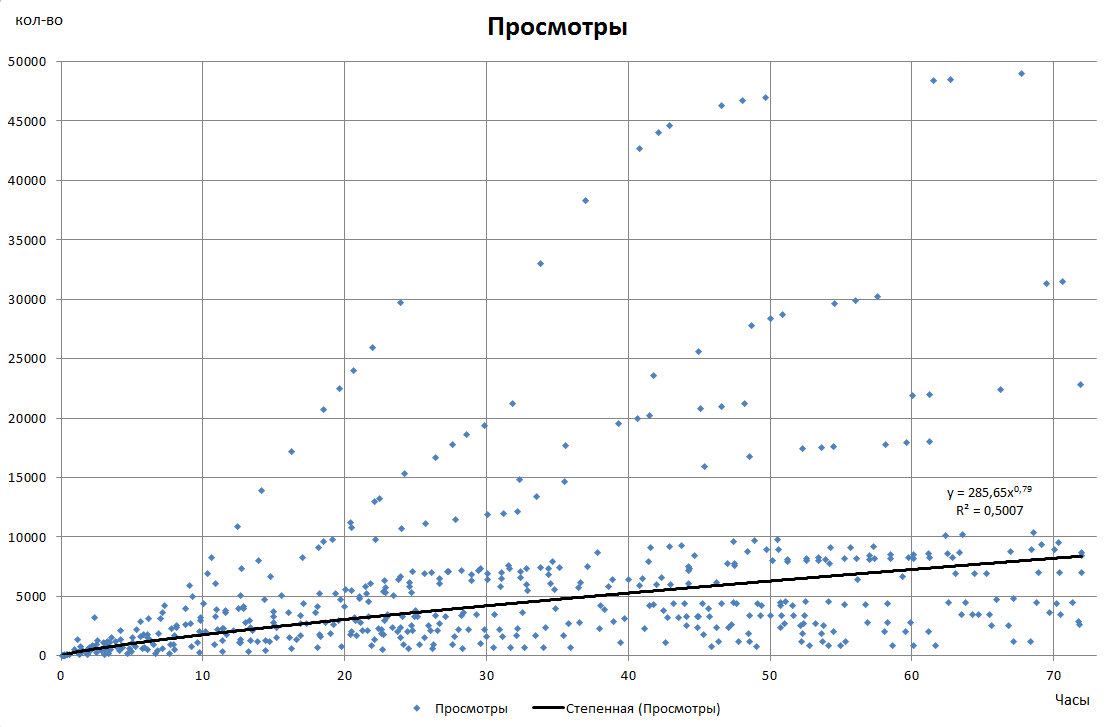
Первым этапом была собрана статистика о динамике публикаций за три первых дня жизни поста. Для этого анализировал потоки читателей, по публикациям за 28 сентября в период их жизни с 28 сентября по 1 октября 2019 г. путем фиксирования количества просмотров через различные промежутки времени в этот период. Первая диаграмма представлена на рисунке ниже, она получена в результате согласования динамики просмотров по времени.

Как можно посчитать из диаграммы, среднее число просмотров публикации через 72 часа при степенной функции аппроксимации составит ориентировочно 8380 просмотров.


Рис. 1. Распределение просмотров по времени, для всех публикаций.
Читать дальше →

Записки пентестера: случаи на охоте

Время чтения4 мин
Охват и читатели17K
image

— Ребята, вы круты! Так нас еще никто не опускал!
— Мы старались.


Да, жизнь охотников за уязвимостями полна специфических комплиментов от заказчиков и не менее специфических ситуаций. За прошедший год мы выполнили более пятидесяти тестов на проникновение в разные компании и, надо сказать, повидали всякое. Один пароль ко всем учеткам и системам, открытое хранение паролей в базе данных, остатки отладочного функционала в боевой среде… Поэтому, когда наши коллеги из JSOC CERT поведали несколько историй по расследованию киберинцидентов, мы в отделе пентеста решили не отставать и показать другую сторону «баррикад»: инфраструктуру заказчика глазами хакера. Сегодня расскажем о наиболее интересных за последнее время внешних пентестах, когда мы должны были проникнуть во внутренний периметр заказчика, имея только список его внешних IP-адресов и доменных имен.
Читать дальше →

BlueKeep-2 — теперь уязвимы все новые версии Windows

Время чтения2 мин
Охват и читатели88K
Ещё не успела отшуметь уязвимость BlueKeep (CVE-2019-0708) для старых версий ОС Windows, нацеленная на реализацию протокола RDP, как снова пора ставить патчи. Теперь в зону поражения попали все новые версии Windows. Если оценивать потенциальную угрозу от эксплуатации уязвимостей путем прямой атаки из интернета по методу WannaCry, то она актуальна для нескольких сотен тысяч хостов в мире и нескольких десятков тысяч хостов в России.


Подробности и рекомендации по защите под катом.
Читать дальше →

Сложности применения технологий OCR в DLP-системах, или Как мы OCR готовим

Время чтения10 мин
Охват и читатели12K
imageРешение задачи распознавания изображений (OCR) сопряжено с различными сложностями. То картинку не получается распознать из-за нестандартной цветовой схемы или из-за искажений. То заказчик хочет распознавать все изображения без каких-либо ограничений, а это далеко не всегда возможно. Проблемы разные, и решить их сходу не всегда удается. В этом посте мы дадим несколько полезных советов, исходя из опыта разруливания реальных ситуаций у заказчиков.
Читать дальше →

Game over: аналитики сообщают о росте числа DDoS-атак на игровой сегмент

Время чтения3 мин
Охват и читатели7.6K
«Ростелеком» провел исследование DDoS-атак, осуществлявшихся на российский сегмент интернета в 2018 году. Как свидетельствует отчет, в 2018 году произошел резкий рост не только количества DDoS-атак, но и их мощности. В фокусе внимания злоумышленников чаще всего оказывались игровые серверы.


Читать дальше →

О статическом анализе начистоту

Время чтения10 мин
Охват и читатели20K
Последнее время все чаще говорят о статическом анализе как одном из важных средств обеспечения качества разрабатываемых программных продуктов, особенно с точки зрения безопасности. Статический анализ позволяет находить уязвимости и другие ошибки, его можно использовать в процессе разработки, интегрируя в настроенные процессы. Однако в связи с его применением возникает много вопросов. Чем отличаются платные и бесплатные инструменты? Почему недостаточно использовать линтер? В конце концов, при чем тут статистика? Попробуем разобраться.


Читать дальше →

Информация

В рейтинге
Не участвует
Работает в
Зарегистрирован
Активность