Pull to refresh
-8

User

Send message

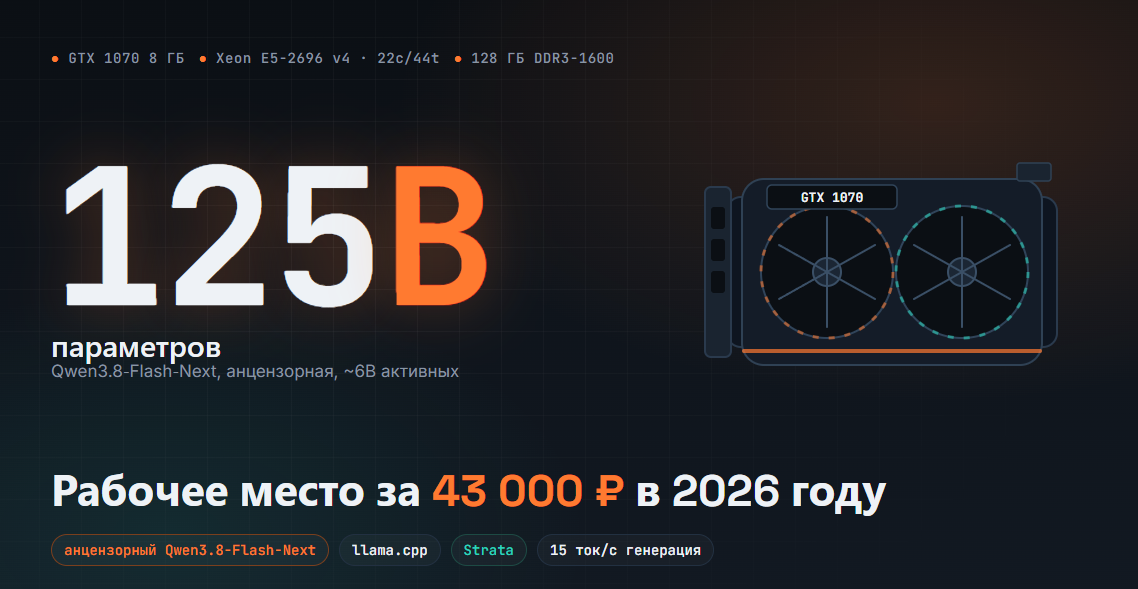
Рабочее место с анцензорной Qwen3.8-Flash-Next (125 млрд параметров) за 43 тысячи рублей: GTX 1070 8ГБ, 128 озу и Xeon

Level of difficultyMedium
Reading time6 min
Reach and readers107K

Есть у меня отдельная машина: материнка под Xeon E5-2696 v4 (22 ядра, 44 потока), 128 ГБ DDR3-1600 и видеокарта GTX 1070 на 8 ГБ. Плата с процессором и памятью обошлась примерно в 35 тысяч рублей, карта — ещё 8 тысяч с рук. Итого — тысяч 43 за всё, железо уровня “давно списано из майнинг-фермы и дата-центра”.

На этой штуке я запустил Qwen3.8-Flash-Next — MoE-модель на 125 миллиардов параметров (~6 млрд активных на токен) — и она реально работает. Не “теоретически запускается с квантованием до состояния овоща”, а выдаёт 14-15 токенов в секунду генерации на контексте 24,5К. Честно, не ожидал.

Читать далее

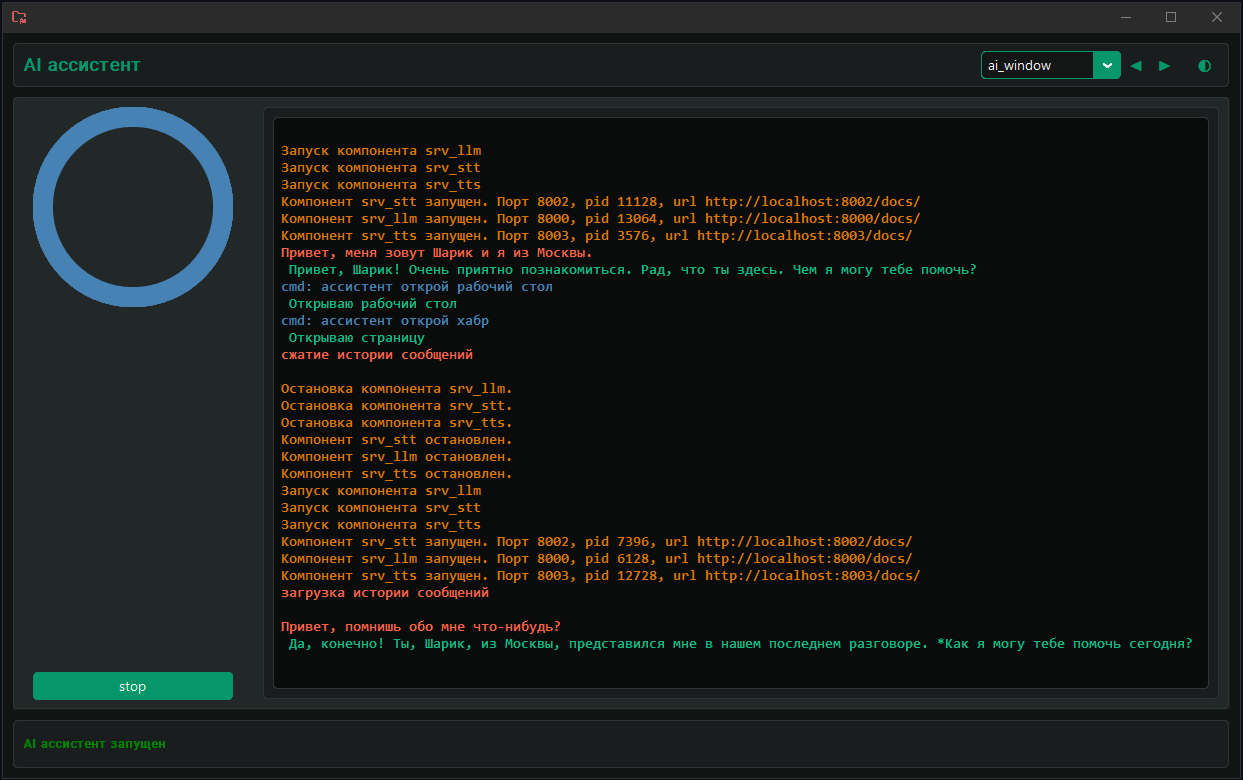
Собрал полностью локального голосового ассистента без облаков и подписок. Выкладываю в open source

Level of difficultyMedium
Reading time5 min
Reach and readers28K

Привет, Хабр!

Пока весь мир заворачивает платные API в красивые обёртки, мне захотелось сделать что-то полностью автономное, конфиденциальное и бесплатное. Результат — App AI Assistant, локальный компаньон, с которым можно поговорить + голосовой ассистент («Джарвис» на минималках), который работает на 100% оффлайн на вашем компьютере.

Проект полностью открытый, исходный код опубликован под лицензией MIT. Мне интересно было не просто «поиграться», а подружить нейросети в реальном времени.

Что умеет ассистент:

Читать далее

Я запустил 100 ИИ‑агентов, чтобы они меня взломали. Пять раз у них получилось

Level of difficultyMedium
Reading time10 min
Reach and readers72K

Около сотни ИИ-агентов получили простую задачу — взломать аккаунты человека, зная только его имя. Я проверил это на себе: за пять часов агенты пять раз добились успеха, используя уязвимости старых проектов и слабые пароли. В статье рассказываю, как действовали агенты, сколько стоил эксперимент и почему подобные атаки вскоре могут стать массовыми.

Читать про эксперимент

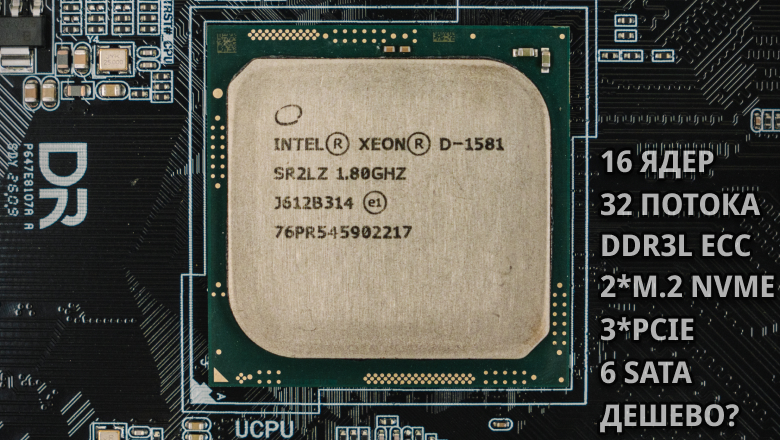
Изучаем плату-мутанта — D-1581-Q3A, 16 ядер, дешёвая DDR3 и демократичный ценник

Level of difficultyEasy
Reading time18 min
Reach and readers22K

На просторах «Али» мне встретилась очень интересная плата. Тут распаян Xeon аж на 16 ядер с поддержкой бюджетной DDR3L памяти, при этом с достаточно низким потреблением и очень богатым I/O.

С такими вводными это просто идеальный кандидат для NAS и CORE сервера домашней лабы! Что пришло, с какими проблемами я столкнулся, и что там в тестах — далее в статье.

Читать далее

К пользователю пришла полиция после сборки камеры по образцу Flock

Reading time3 min
Reach and readers97K

Канадский инженер‑программист и видеоблогер Энтони Систилли из канадского Брамптона рассказал, что к нему приехала полиция после того, как он собрал камеру автоматического распознавания номерных знаков (ALPR) — подобие системы Flock.

Читать далее

Я завёл реестр реестров. Теперь в России на один реестр больше

Level of difficultyEasy
Reading time8 min
Reach and readers98K

1 октября в России заработал реестр цифровых платформ. Это седьмой новый государственный реестр только за 2026 год, и год ещё не закончился. Я подумал, что в такой ситуации стране срочно не хватает одного: реестра реестров. Собрал 100 государственных реестров в одну таблицу, проверил каждый по тексту закона и посмотрел, что из этого получается. Рассказываю, что узнал по дороге.

Читать далее

Я посчитал, во сколько обходится свой сервер вместо облака в 2026 году

Level of difficultyEasy
Reading time15 min
Reach and readers44K

В этом году платить за зарубежные облака из России стало почти невозможно. С апреля закрыта оплата сервисов Apple, Google Play не принимает платежи с 2022 года, а Notion отключил российских пользователей ещё в сентябре 2024 года. В комментариях к таким новостям всегда советуют одно и то же: поднимите свой сервер и забудьте о подписках. Я решил проверить этот совет на цифрах. Поднял на своём компьютере Immich, Nextcloud, Vaultwarden и AFFiNE, замерил, сколько им нужно памяти, и сравнил стоимость за пять лет с Яндекс 360 и Облаком Mail. Цены собраны 28 сентября 2026 года. Облако выиграло не на любом объёме: есть граница, после которой свой сервер экономит до 175 тысяч рублей за пять лет. Где она проходит и почему её почти не сдвигает даже б/у железо, разберу по порядку.

Считаем

P2P-переводы, грязная крипта и Revolut. Пять популярных ошибок, которые совершают релоканты

Level of difficultyEasy
Reading time8 min
Reach and readers99K

Привет! Меня зовут Артем и у меня есть хобби. Я обожаю копаться в финтехах, банках, денежных переводах и прочих штуках, связанных с личными финансами. Последние несколько лет я живу в Европе и пользуюсь множеством финансовых сервисов. За это время я слышал десятки историй о том, как люди лишались счетов, теряли крупные суммы денег и даже были на грани уголовного преследования, потому что не осознали, что мир изменился.

Почти всегда причина была в беспечности и неосведомленности. Однако не стоит списывать со счетов санкции и как следствие пристальное внимание к российским гражданам со стороны регуляторов, особенно в странах ЕС. Поэтому, прежде чем что-то предпринимать, нужно хорошенько всё продумать. Сегодня я хочу рассказать пять историй, четыре из которых я услышал от знакомых (имена изменены), а пятая история моя.

Дисклеймер: Пост не является юридической консультацией, а лишь описывает опыт конкретных людей. В вашей ситуации лучше проконсультироваться со специалистом.

Читать истории

Локальный ИИ класса Opus 4.6 «задешево»: две Tesla P100, 28-поточный Xeon и тесты на реальных задачах

Level of difficultyEasy
Reading time5 min
Reach and readers85K

Я собрал домашний сервер с нейросетками, чтобы не зависеть от облака. Далее честный рассказ с цифрами, бенчмарком на 14 реальных задачах и выводами, которые я проверял на себе.

Если совсем коротко: киловатт питания, две серверные Tesla P100 (суммарно 32 ГБ видеопамяти), турбины, которые слегка шумят, но сервер пришлось выселить на кухню, и Xeon на 28 потоков. Всё это выдаёт от 10 до 50 токенов в секунду, в зависимости от модели. DeepSeek в облаке в три раза быстрее, зато это моё и всегда доступное круглые сутки.

Что умеет этот стенд

ИИ не улучшает резюме (или мне не повезло)

Reading time3 min
Reach and readers10K

С февраля 2026 года активно откликаюсь на разные вакансии, потому как зарплаты упали, а хочется перспектив и развития. Несколько дней назад увидел, как в одном тг канале для автотестировщиков активно форсят ресурс updatecv.me. Решил и я попробовать.

Ресурс хочет денег — ну оно и неудивительно. 300 рублей можно и отдать за возможность стать круче в глазах работодателей.

Читать далее

Цифровое гетто HH.ru

Reading time3 min
Reach and readers4.2K

Поиск работы в 2026 году на крупнейших агрегаторах вроде hh.ru напоминает прогулку по минному полю без миноискателя. То, что когда-то было удобным инструментом, деградировало в гигантский marketplace для мошенников, траферов и корпоративных паразитов. Вместо оффера мечты обычный работяга получает каскад из фейковых вакансий, психологических тестов для умственно отсталых и откровенного криминала, прикрытого маской «менеджера по обработке заявок».

Читать далее

Ситуация, знакомая многим: MAX ставить не хочется, а приходится. Работа, знакомые, школьные чаты — и вот у тебя на...

Reach and readers23K

Ситуация, знакомая многим: MAX ставить не хочется, а приходится. Работа, знакомые, школьные чаты — и вот у тебя на телефоне живёт приложение, которому ты не доверяешь, и которое работает в фоне тогда, когда ему захочется.

Мне хотелось чтобы MAX вообще не было ни на моём телефоне, ни в моём браузере — а переписка при этом приходила туда, где я и так сижу. В Telegram.

Так появился Telemax — мост между MAX и Telegram.

Что понадобится

Сервер — любая VPS на Ubuntu/Debian. Требования скромные, хватит самой дешёвой.

Свой Telegram-бот — создаётся за минуту в @BotFather, токен вставляется при настройке. Бот твой, живёт на твоём сервере, никакого общего чужого бота — данные идут только через твою инфраструктуру.

Telegram-группа с включёнными темами, куда ты добавишь этого бота админом. Она и станет твоим «окном» в MAX.

Номер MAX, на который мост авторизуется (в том числе если на аккаунте стоит пароль-2FA).

Про безопасность и доступ — два уровня:

Снаружи бот глухой. На любое сообщение или команду из другого чата (личка боту, чужая группа, куда его попытались добавить) он просто молчит. Работает только внутри твоей группы.

Внутри группы — разграничение. Обычные участники могут читать и писать (можно спокойно добавить людей в группу, чтобы вести общее обсуждение). А вот команды боту — только для админа.

Честная оговорка: тот, кого ты добавил в Telegram-группу, видит там все MAX-чаты, а не один. Так что доступ к самой группе — вещь чувствительная.

В ТГ это выглядит так:

Читать дальше →

Тайм-трекеры отвечают не на тот вопрос. Нужен локальный агент рабочего состояния

Level of difficultyMedium
Reading time9 min
Reach and readers14K

Парадокс. Мы измеряем железо лучше, чем себя самих.

Некоторое время назад я поймал себя на мысли о том, что у нас уже есть всевозможные инструменты для анализа загрузки процессора, памяти, температуры видеокарты, сетевого трафика и даже скорости вращения кулеров, но в конце восьмичасового рабочего дня за компьютером часто бывает сложно ответить самому себе на простой: что я делал весь день?

Не сколько часов я “работал”, не сколько часов и какие приложения были открыты на экране, а именно что происходило? какова была моя продуктивность? где я был в фокусе, куда направлял внимание? какую долю дня занимали реальные полезные действия а какую прокрастинация и смены контекста? Делал ли я регулярные перерывы для сохранения здоровья?

С появлением Cursor, Claude Code, Codex и других AI-агентов рабочий день стал ещё более рваным и нагруженным. Появление мультиагентных инструментов разработки только усилило проблему. Частые смены фокуса, высокая когнитивная нагрузка, переключения контекста - я понял, что нужно что-то с этим делать.

С этих мыслей началась идея создания LogAgent. На первом этапе казалось, что я делаю умный тайм-трекер + статистику дня. Далее пришёл инсайт - само время использования приложений само по себе почти ничего не объясняет.

Почему бы мне просто не взять готовый инструмент?

Я рассуждал логически: существующие тайм-трекеры знают "сколько", но не знают "в каком состоянии"; таск-менеджеры знают "что запланировано", но не знают что "реально произошло"; помодоро-подобные решения используют одинаковый ритм к разным задачам, но не всё так однозначно; health-приложния измеряют сон, шаги, пульс, но они ничего не знают про "5 часов в IDE", "3 часа ресерча документации", "час поиска неявной ошибки"; IDE-метрики и плагины видят код, количество строк и функций, редакций, но ничего не знают о моей усталости, сделанных перерывах, переключениях, общем контексте работы;

Читать далее

Как дообучить LLM. Рассказываю шаг за шагом

Level of difficultyMedium
Reading time15 min
Reach and readers27K

В этой статье я шаг за шагом расскажу, как дообучить LLM под свою задачу. В качестве примера возьму open-source модель Qwen2.5-0.5B и дообучу её извлекать информацию из текста в формате JSON по заданной схеме. Сначала дам короткую вводную по этапам обучения языковых моделей, а затем перейдём к практике: подготовим данные, настроим LoRA, обучим модель в Colab и сравним метрики до и после — заодно проверим, насколько сильно модель забывает прежние знания. Рассказ будет сопровождаться кодом на Python.

🔥 Начинаем 🔥

Когда пет-проект выходит из-под контроля: пишем свой tun2socks и закрываем дыры в Android VPN

Level of difficultyEasy
Reading time4 min
Reach and readers29K

Всё началось чисто по приколу. Недавно в сети поднялась шумиха вокруг уязвимости VLESS-клиентов: оказалось, что даже при использовании сплит-туннелирования (когда VPN включен только для избранных приложений), любое «шпионское» приложение на телефоне может узнать IP-адрес вашего VPN-сервера.

Уязвимость была тривиальной — ядро клиента открывает локальный SOCKS-прокси, который никак не защищен. Любая софтина на устройстве может постучаться в этот локальный порт и отправить пакет наружу. Ради академического интереса я написал Android-приложение TeapodStream, под капотом которого связал xray-core и tun2socks. Локальный прокси я посадил на случайный порт и закрыл динамическим паролем (подробнее об этом писал в прошлой статье).

Пост получил огромный отклик у комьюнити, породил живое обсуждение и разлетелся по закладкам. Я думал, что на этом мой эксперимент закончен.

Но... я сам не заметил, как меня затянуло.

Читать далее

Как шифровать сообщения в любом мессенджере и соцсети

Reading time3 min
Reach and readers27K

В нынешних условиях многим пользователям приходится по принуждению использовать незащищённые мессенджеры и социальные сети, то есть скомпрометированные каналы связи. К счастью, есть возможность передавать секретные зашифрованные сообщения по публичным открытым каналам. Это стандартная задача, которая давно решена в криптографии.

Более того, зашифрованное сообщение можно сделать похожим на обычный текст или даже скрыть в обычном контенте — видео, звуковых файлах и тексте, который не вызовет подозрений у «цензора». Это область стеганографии

Но прямо сейчас людям нужен простой и практичный способ шифровать сообщения, максимально удобным способом. Рассмотрим самые простые онлайновые утилиты, которые позволяют это делать.

Читать далее

Раскрыта LPE-уязвимость (10 строк кода на Python) Copy Fail в Linux — root на Linux в один клик

Reading time2 min
Reach and readers39K

Раскрыта информация о LPE-уязвимости из 10 строк кода на Python под названием Copy Fail (CVE-2026-31431), которая может быть реализована в системах на базе Linux. С помощью этой уязвимости в один клик непривилегированный локальный пользователь может получить доступ к системе уровня root без race condition, без подбора оффсетов и без сложной подготовки.

Читать далее

Настраиваем Matrix сервер

Level of difficultyEasy
Reading time18 min
Reach and readers20K

Полное руководство по развёртыванию приватного Matrix-сервера с Google-аутентификацией, видеозвонками, Telegram и WhatsApp мостами

Никогда не писал статьи, особенно здесь, но попытавшись найти нормальную инструкцию для разворачивания сервера Matrix с Google-аутентификацией, видеозвонками мостом Telegram и WhatsApp понял, что они либо не подходят, либо не учитывают нюансы Google-аутентификации (например не все админские сайты подходят и клиенты), часть инструкций даже на официальном сайте указаны не верно. Сразу скажу что в написании статьи сильно помогал ИИ, он помог зачистить конфиги, и расписала очерёдность настройки различных модулей. Надеюсь данная инструкция будем вам полезна. Если будут вопросы пишите, чем смогу помогу.

В этом гайде мы соберём из готовых Docker-контейнеров полнофункциональный Matrix-сервер для семьи или небольшой компании..

Читать далее

ТОП-5 ИБ-событий недели по версии Jet CSIRT

Reading time3 min
Reach and readers6.1K

Сегодня в ТОП-5 — RedSun, новая уязвимость нулевого дня в Microsoft Defender, предоставляет системные привилегии, 108 вредоносных расширений для Chrome крадут данные Google и Telegram, затронув 20 000 пользователей, Программа CPUID Breach распространяет STX RAT через троянизированные загрузки CPU-Z и HWMonitor, Cisco устранила уязвимости в четырех критически важных сервисах идентификации, Активно используемая уязвимость в nginx-ui позволяет полностью захватить сервер Nginx

Читать далее

Information

Rating
Does not participate
Registered
Activity