Обновить
128K+

Сетевое оборудование

Чтобы работала компьютерная сеть

166,34
Рейтинг
Сначала показывать
Порог рейтинга
Уровень сложности

Как я адаптировал nfqws2 для ASUS и добавил поддержку OpenWrt

Уровень сложностиПростой
Время на прочтение9 мин
Охват и читатели4.1K

У меня дома есть два очень разных ASUS: новый GT-BE19000AI и старый RT-AC87U. Хотелось управлять nfqws2 на роутере через браузер: выбирать устройства, менять стратегии, разбираться с ошибками и переносить рабочие настройки между пользователями.

Из этой задачи вырос NFQWS2 ASUS Community — адаптация nfqws2 для ASUSWRT-Merlin с Entware. Теперь у проекта есть и нативные пакеты OpenWrt, а панель получила новое оформление. Проект находится в начале пути, но основной костяк уже заложен.

Расскажу, как устроено приложение, какие особенности прошивок пришлось учесть и почему в интерфейсе столько внимания уделено предпросмотру и возврату изменений.

Читать далее

Новости

OVS-DOCA на ConnectX-6 Lx: тестируем маршрутизацию, NAT и балансировку

Уровень сложностиСложный
Время на прочтение19 мин
Охват и читатели3.8K

Мне тут подкинули задачку: оценить возможности карточек Mellanox ConnectX-6. Эти карточки относятся к классу умных (SmartNIC), поэтому могут не просто считать контрольные суммы и сегментировать пакеты, а выполнять более сложные операции. А конкретно они умеют делать:

·      Трансляцию IP-адресов (NAT);

·      L4-балансировку;

·      L3-маршрутизацию.

В обычных системах эти функции выполняются в ядре Linux на центральном процессоре. С помощью умной карты эти операции можно перенести в железо, высвободив вычислительные ресурсы CPU, а возможно, даже ускорить их работу. В этой статье я расскажу, как сравнивал производительность двух сред (процессор общего назначения и специализированный ASIC), как настраивал окружение и собирал стенд, а в конце поделюсь результатами измерений.

Начну с короткого обзора умных карт Mellanox ConnectX.

Читать далее

Amnezia на Mikrotik: полгода спустя

Уровень сложностиПростой
Время на прочтение11 мин
Охват и читатели88K

В начале года я разработал AmneziaWG контейнер для Mikrotik. С тех пор произошло довольно много изменений, и судя по тому, как на хабре часто выходят разного рода статьи, где то один, то другой придумывает и вайбкодит какой-то новый впн-клиент, то складывается впечатление, что о Amnezia уже все забыли, хотя она очень даже помогает решать рабочие задачи.

Читать далее

Резолвер здоров, а страницы не открываются: как я сделал отказоустойчивый DoH на MikroTik

Уровень сложностиСредний
Время на прочтение15 мин
Охват и читатели13K

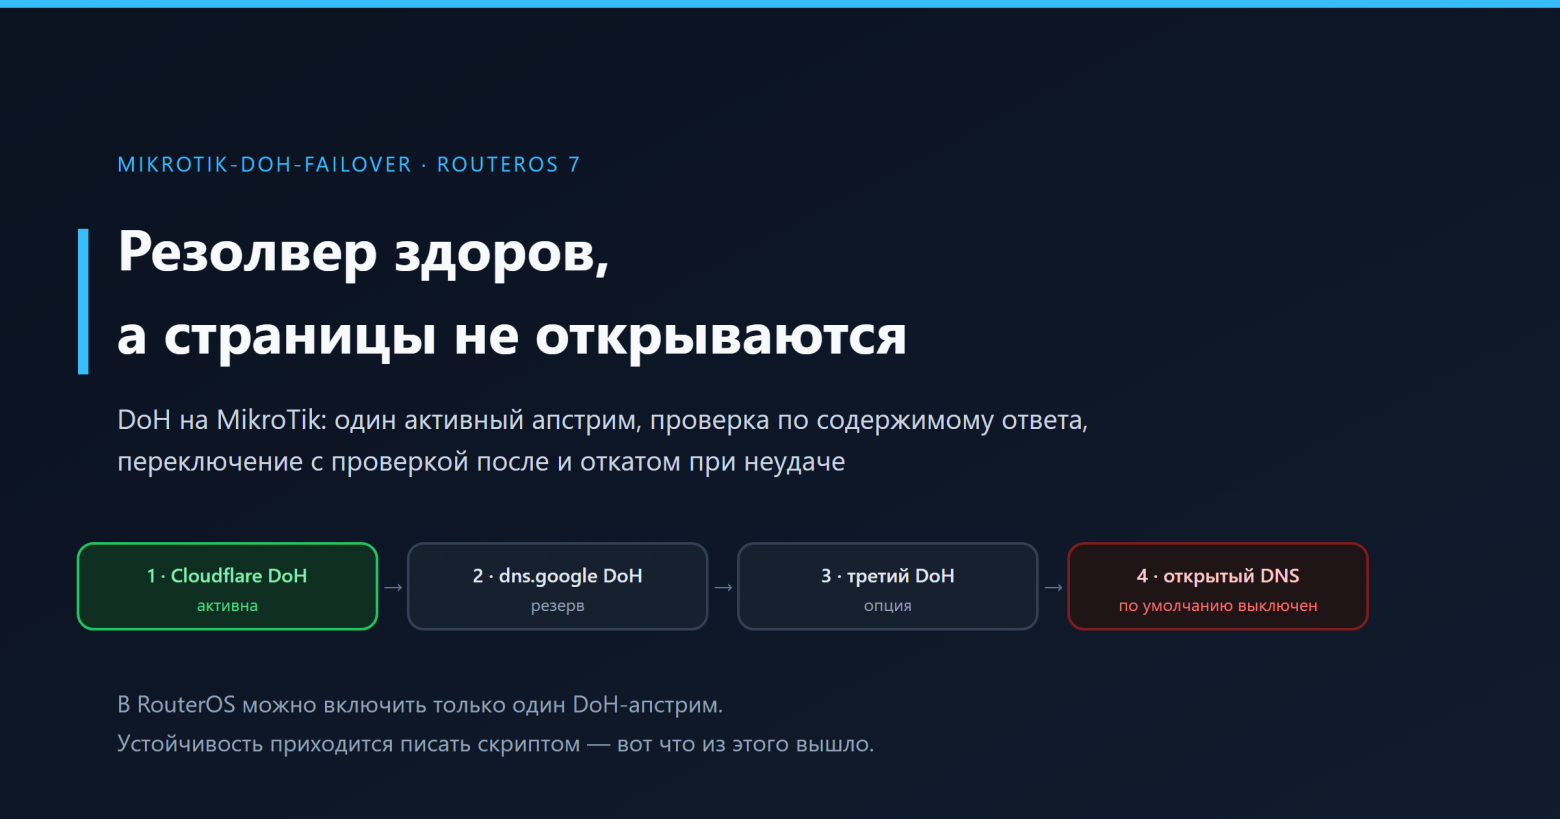
В филиальной сети перестала открываться страница, которая до этого работала неделями. На роутере всё зелёное: :resolve отдаёт валидный адрес, DoH отвечает Status:0, монитор пишет «здоров». А у людей страница не открывается.

Оказалось, что ответ Cloudflare (8.6.112.0 / 8.47.69.0) валиден, но до него из этой сети нет маршрута. Проверка «получил IP или нет» такого не ловит. Рассказ о том, как я делал отказоустойчивый DoH на MikroTik и где упёрся в ограничения RouterOS.

Читать историю

Настройка коммутатора Mikrotik RB260GSP для разделения VLAN

Уровень сложностиПростой
Время на прочтение2 мин
Охват и читатели8.1K

Настройка разделения VLAN на SwitchOS оказалась не такой простой как в обычных коммутаторах, а официальные гайды не предоставляют рабочего примера. Также в сети я не нашёл (особенно не искал) рабочий пример для моего сетапа.

Стандартный сетап в нашем случае - подсеть без тэга как основная и одна (или несколько) входящих тэговых подсетей для разделения по портам.

Коммутатор Mikrotik RB260GSP сделан на основе CSS106-1G-4P-1S поэтому скачивать обновление прошивки нужно для SwitchOS.

По умолчанию коммутатор либо получает адрес по DHCP в сегменте сети, которому подключен, либо, в случае отсутствия DHCP (fallback) назначает себе адрес 192.168.88.1.

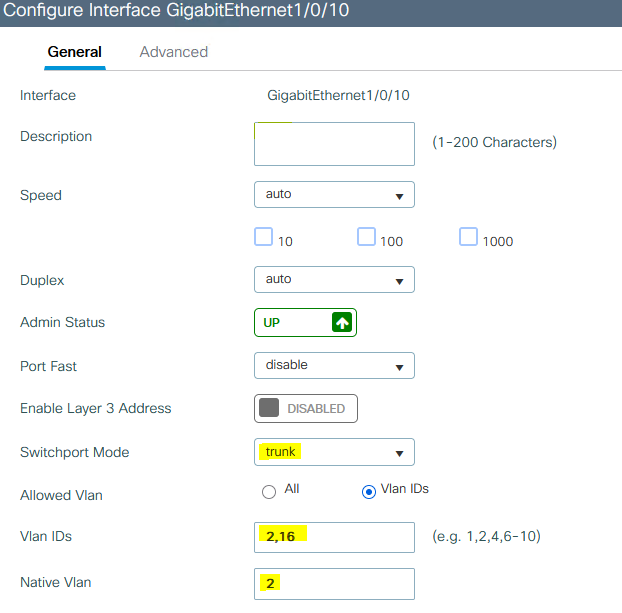
Мне нужно подключить коммутатор в кабинете с основной сетью VLAN2, но пробросить туда сеть другого отдела - VLAN16. На этажном коммутаторе меняю тип порта комнаты на trunk и разрешаю два VLAN 2 и 16 (заранее нужно убедиться что VLAN 16 заходит в этажный коммутатор в принципе) при этом назначаю VLAN2 - основным, то есть он будет нетэговым (untagged) на выходе из порта.

Читать далее

Тестирование PT NGFW 1.10.3: 156 функциональных проверок. Часть 2

Время на прочтение56 мин
Охват и читатели6.2K

Автор: Дмитрий Квашнин, ведущий инженер-эксперт Innostage

Привет, Хабр!

В первой части статьи мы проверили производительность PT NGFW версии 1.10.3. Измерили скорость установления TCP-соединений, количество одновременных сессий и пропускную способность на профиле EMIX при разных наборах включённых функций.

Но производительность — только одна сторона оценки межсетевого экрана. Даже если устройство выдерживает заданную нагрузку, перед внедрением важно понять, насколько его функциональность соответствуют требованиям конкретной инфраструктуры.

Поэтому вторым этапом мы провели функциональное тестирование той же версии PT NGFW. Мы проверили возможности межсетевого экрана и системы управления: от фильтрации трафика и обнаружения атак до журналирования, разграничения доступа, резервирования и интеграций с другими системами.

Читать далее

Кабельные джунгли в частном секторе: почему наши улицы опутаны проводами и можно ли это исправить?

Уровень сложностиПростой
Время на прочтение16 мин
Охват и читатели7.7K

Когда ко мне на участок приехал бетоновоз, выяснилось, что низко висящие кабели мешают проезду. До этого кабельная «паутина» на столбах раздражала меня в основном своим внешним видом, но теперь появилась вполне практическая проблема.

В своё время я работал у небольшого регионального интернет‑провайдера, поэтому решил разобраться, откуда на улицах частного сектора берутся десятки проводов и что с ними вообще можно сделать.

В процессе изучил существующие технологии организации воздушных оптических линий, способы навивки и жгутирования кабелей, требования к их размещению на опорах ЛЭП. А заодно обратился к провайдерам, чьи линии проходят возле моего дома, с просьбой привести их в порядок.

Ответов пока нет. Но способы решения проблемы, как оказалось, существуют — и некоторые из них весьма интересные.

Читать далее

Интеграция 5G: как обеспечить непрерывность связи между поколениями сетей

Уровень сложностиСредний
Время на прочтение8 мин
Охват и читатели7.3K

Привет, Хабр! На связи Михаил Бухтеев, технический эксперт по продукту в YADRO. Я занимаюсь планированием функциональностей базовых станций LTE и 5G.

В прошлой статье я рассказал, как устроены сети 2G, 3G и 4G. Недавно в России операторам разрешили развертывать 5G и на новых частотах, и в диапазонах, уже используемых для LTE. Но как встроить новое поколение связи в существующую инфраструктуру, чтобы абоненты могли бесшовно переключаться между сетями и не терять связь?

Разберемся, как это устроено на практике.

Подключаем 5G →

Тестирование процесса миграции политики безопасности с решения Check Point R81.20 на NGFW Континент 4

Время на прочтение21 мин
Охват и читатели5.3K

Автор: Аскар Гибадуллин, инженер Innostage

В процессе трансформации ИТ-инфраструктуры и перехода на отечественные средства защиты информации предприятия всё чаще сталкиваются с необходимостью заменить зарубежные комплексные решения российскими межсетевыми экранами.

Процесс смены платформы межсетевого экранирования — это всегда высокий риск ошибок и существенные временные затраты. Правила безопасности на МЭ в крупных организациях формируются годами, включают тысячи объектов (сетевые объекты, сервисы, группы, домены, url, приложения и т.д.) и определенную логику формирования самих правил.

Перенос правил фильтрации и базы объектов вручную при смене межсетевого экрана — процесс не только длительный, но и крайне рискованный. Одиночные ошибки в объектах или порядке правил способны вызвать сбои в работе бизнес-сервисов или создать бреши в защите.

В этой статье мы разберем наш практический опыт по автоматизированному переносу политики безопасности с Check Point R81.20 на NGFW Континент версии 4.2.1.653. Для автоматизации мы использовали утилиту convert_cp_json_to_c4, которая преобразовывает JSON-выгрузку объектов и политик Check Point в формат, готовый к импорту в приложении «Менеджер Конфигурации».

В статье приводятся результаты работы с конкретными версиями решений двух производителей. В зависимости от версии возможны нюансы, но, уверены, что общая механика работ и описанные ограничения помогут сэкономить время и избежать некоторых проблем коллегам, которые столкнуться с аналогичными задачами.

Читать далее

Воспоминания об АОНе. Как работал определитель номера и почему он вызывал столько дискуссий

Уровень сложностиСредний
Время на прочтение18 мин
Охват и читатели21K

Сейчас увидеть номер входящего звонка кажется чем-то абсолютно естественным. Скорее вызывает тревогу или подозрение номер не увидеть. Явно ж только мошенники будут прятаться за словом «Неизвестно».

Но так было не всегда. Я реально помню публичные дискуссии на тему «этично ли показывать людям, кто им звонит? Можно ли открыто и без документов продавать телефоны со встроенным автоматическим определителем номера (или даже приставки АОН)». Это происходило еще и потому, что сейчас номер – это лишь несколько байт в сигнализации. Раньше же его определение обеспечивали отдельные стойки на АТС. И, собственно, сама процедура определения номера использовалась совсем не для того, для чего это делаем мы сейчас.

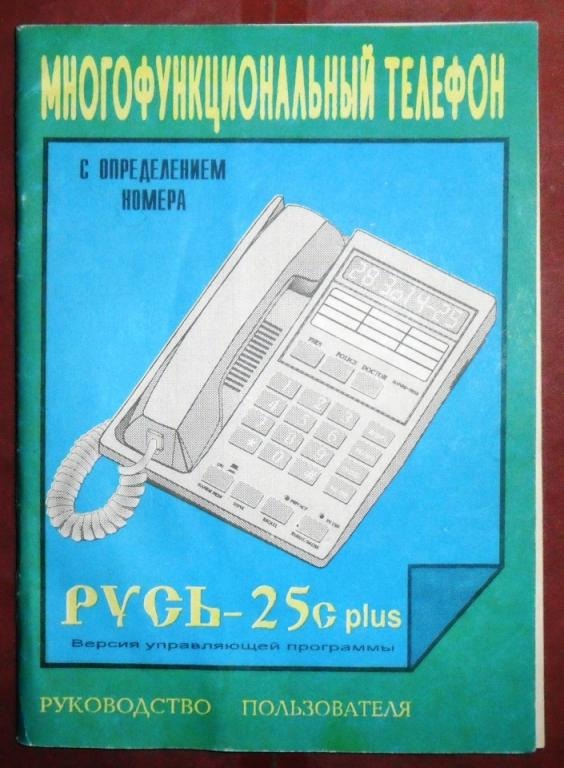
Если вы еще застали время, когда узнать номер собеседника помогало нечто со словом «Русь» в названии или вы просто хотите узнать про ранний АОН побольше, то эта статья для вас.

Читать далее

Дайджест новостей: OpenAI нашёл критическую уязвимость в PHP, KYA в массы и QWEN-шпион ком-партии Китая

Уровень сложностиПростой
Время на прочтение3 мин
Охват и читатели6K

Привет Хабр!

Делюсь с вами интересными инфоповодами. Сегодняшнее направление моего ресёрча — Агентная экономика и её издержки.
Читать далее

Как мы сидели в интернете в 2000-х: было непросто, но дико интересно

Уровень сложностиПростой
Время на прочтение8 мин
Охват и читатели6.1K

Сейчас интернет - это что-то вроде электричества. Он просто есть: дома, на работе, в метро, и вспоминаем мы о нем, только когда он вдруг пропадает, пусть даже в последнее время это случается все чаще. А ведь лет 25-30 назад все было совсем иначе. В интернет тогда не заходили, а именно выходили, и сам выход превращался в целый ритуал. Сначала нужно было дождаться, пока все наговорятся по телефону, потом дозвониться до провайдера, послушать, как скрипит и шипит модем, и только после этого открыть наконец нужную страницу. Которая, к слову, еще и грузиться могла минуту-полторы, а то и две. Звучит как испытание, но вспоминается почему-то с теплом. Вот и давайте вспомним, как это было.

Читать далее

Установка CHR на VPS: RouterOS, первый вход и подключение роутера

Уровень сложностиСредний
Время на прочтение9 мин
Охват и читатели7.6K

Можно ли превратить обычный VPS в полноценный маршрутизатор MikroTik и связать его с физическим роутером через WireGuard?

Да, но установка CHR отличается от привычной настройки Linux-сервера. После записи образа RouterOS доступ по SSH исчезает, а ошибка в маршрутизации может полностью отрезать сервер от сети.

В статье разбираем установку MikroTik CHR на VPS, первый вход, настройку firewall, создание WireGuard-туннеля и маршрутизацию между двумя локальными сетями. С примерами команд для RouterOS 7, проверкой соединения и разбором ошибок, которые лучше предусмотреть заранее.

Читать далее

Ближайшие события

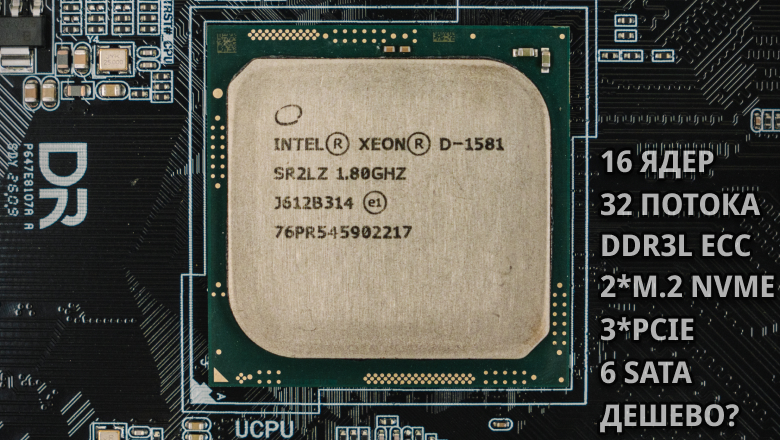
Изучаем плату-мутанта — D-1581-Q3A, 16 ядер, дешёвая DDR3 и демократичный ценник

Уровень сложностиПростой
Время на прочтение18 мин
Охват и читатели21K

На просторах «Али» мне встретилась очень интересная плата. Тут распаян Xeon аж на 16 ядер с поддержкой бюджетной DDR3L памяти, при этом с достаточно низким потреблением и очень богатым I/O.

С такими вводными это просто идеальный кандидат для NAS и CORE сервера домашней лабы! Что пришло, с какими проблемами я столкнулся, и что там в тестах — далее в статье.

Читать далее

Как устроена сеть фильтрации CURATOR: путь трафика, BGP, VRF и централизованное управление

Уровень сложностиСредний
Время на прочтение6 мин
Охват и читатели10K

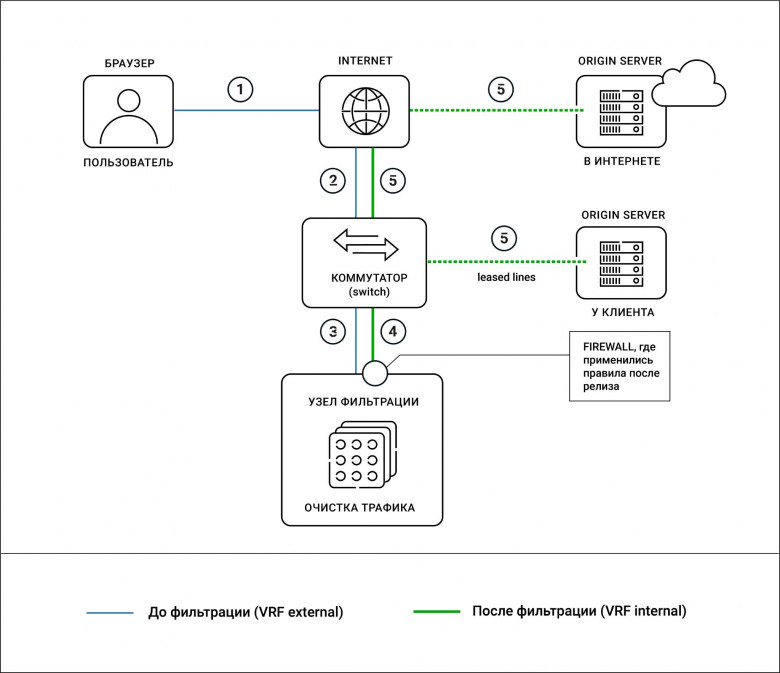
Две недели назад в новости попал провайдер облака непрерывной доступности Curator, у которого впервые за десятилетие произошел сбой, приведший к полной недоступности всей сети фильтрации. Сегодня они у себя в блоге опубликовали подробный разбор этого инцидента, предварив его наглядным разбором архитектуры совей сети. Я законспектировал именно эту часть: как трафик проходит через узлы защиты, зачем нужны два контекста маршрутизации, какую роль играют BGP и watchdog.

Читать далее

Как хакеры видят ваш умный дом: обнаружение Zigbee‑устройств без взлома шифрования

Время на прочтение6 мин
Охват и читатели9.8K

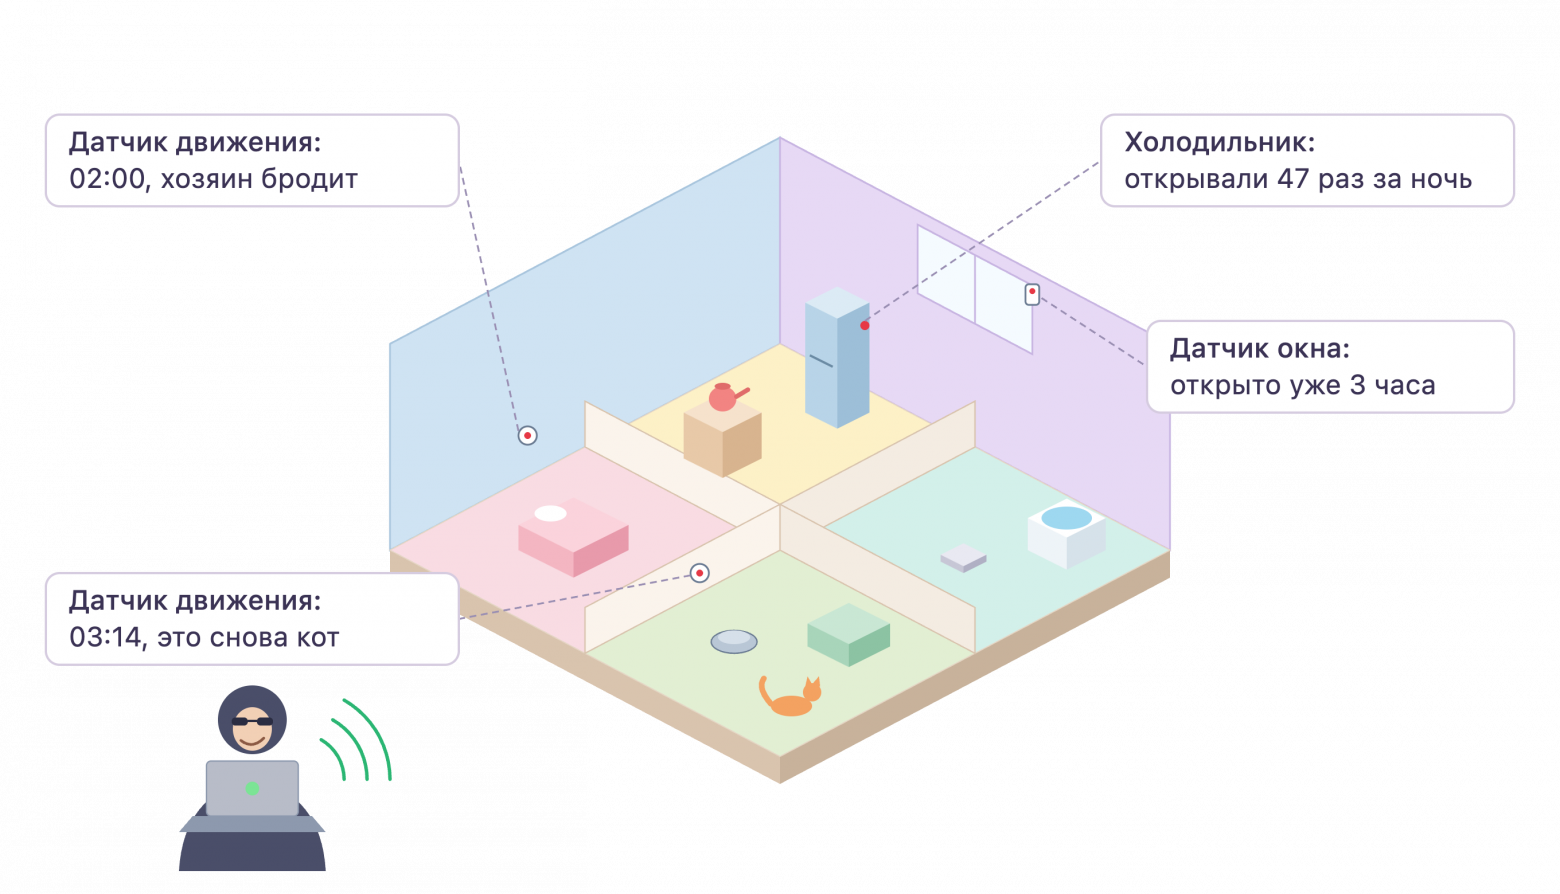
Zigbee — это популярный беспроводной протокол для умного дома, который по умолчанию шифрует сетевой трафик. Шифрование защищает содержимое пакетов, но не метаданные: длину пакетов, межпакетные интервалы, периодичность служебных отчётов и шаблоны событий. Каждое устройство имеет уникальные fingerprints, заданные производителем для экономии батареи. Пассивный перехват радиосигнала позволяет злоумышленнику по этим признакам определить тип устройства, производителя, время активности в доме и даже события без расшифровки — точность идентификации по данным реальных стендов достигает 94–99% для известных моделей.

Читать далее

Cisco: значение лого и названия в раскрытии темы «сисек»

Уровень сложностиПростой
Время на прочтение3 мин
Охват и читатели5.4K

Раскрываем тему «сисек» в контексте связи названия и логотипов Cisco для транспортного простонародья.

Читать далее

Сравнительный анализ рамановских усилителей от РТК‑Сервис. Вендор Coriant

Время на прочтение2 мин
Охват и читатели7.1K

Привет, Хабр! Вновь на связи команда техподдержки РТК-Сервис, и сегодня мы завершаем цикл статей про рамановские усилители. Финальным аккордом станет DWDM Surpass hiT 7300 Coriant. А в конце вас ждет сюрприз от наших инженеров.

Поехали!

Читать далее

Лимончелли. Тайм-менеджмент для системных администраторов. Конспект книги

Время на прочтение7 мин
Охват и читатели7.4K

Составил конспект знаковой книги о том, как сисадмину работать рационально, а не сверхурочно. Книга собирает основные инструменты и подходы к организации своего времени для тех, кто живет в постоянном цейтноте и нескончаемом потоке внешних отвлечений.

Читать далее

Тестирование PT NGFW 1.10.3: проверяем заявленные характеристики. Часть 1

Время на прочтение11 мин
Охват и читатели7.5K

Автор: Ильдар Ишкинин, ведущий инженер Innostage

Привет, Хабр!

Когда выбираешь межсетевой экран недостаточно смотреть только на характеристики, заявленные производителем. Важно, при какой нагрузке получен результат, какие функции защиты включены, сколько правил настроено и какой профиль трафика используется.

В лаборатории Innostage мы протестировали PT NGFW версии 1.10.3 в восьми нагрузочных сценариях. Начали со скорости установления TCP-соединений и количества одновременных сессий, а затем перешли к измерению пропускной способности на профиле EMIX при включении разных функций продукта.

Это первая часть материала о тестировании PT NGFW 1.10.3. Разберём, как был устроен стенд, какой трафик подавали на устройство и что получили в каждом сценарии. Отдельно остановимся на результатах, которые нельзя напрямую сравнивать с показателями производителя без учёта методики испытаний.

Читать далее
1
23 ...