Обновить
128K+

Серверное администрирование *

Установка, настройка, обслуживание

270,75
Рейтинг
Сначала показывать
Порог рейтинга
Уровень сложности
Формат публикации

Аттестация по ФСТЭК №117 под ключ, новые возможности ИИ-роутера и упрощенный заказ серверов: новости Selectel за октябрь

Время на прочтение4 мин
Охват и читатели3.4K

Привет, Хабр! В октябре команда Selectel добавила услугу по аттестации информационных систем под ключ, усовершенствовала возможности ИИ-роутера, обновила журнал событий в Managed Kubernetes и еще многое другое. Рассказываем о главных изменениях подробнее.

Читать далее

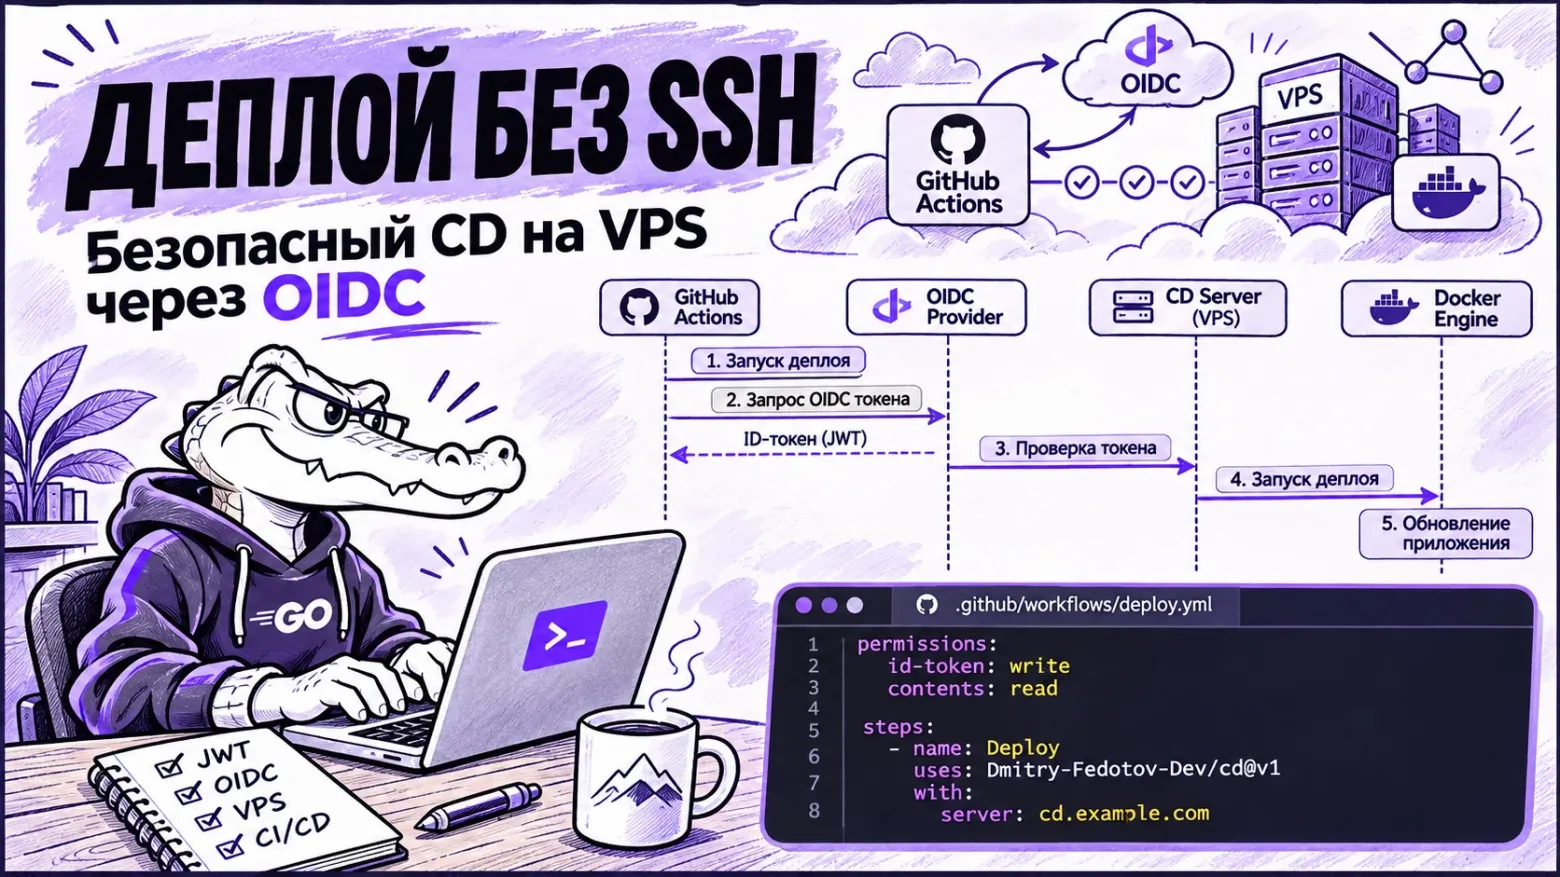
Деплой на VPS по push без SSH-ключей в CI: архитектура cd, механика OIDC и границы применимости

Время на прочтение12 мин
Охват и читатели9.7K

В практике системного администрирования малых и средних проектных контуров распространен сценарий, при котором на одном виртуальном выделенном сервере под управлением ОС Linux разворачивается несколько нетребовательных сервисов, таких как серверная часть приложений (), боты или статические веб-страницы. Инфраструктура хоста обычно включает Docker-демон и обратный прокси-сервер, представленный Caddy или Nginx. Стандартное требование к автоматизации процессов непрерывной интеграции и доставки заключается в выкатке новой версии сервиса на сервер при выполнении операции отправки изменений (git push) в основную ветку репозитория.

Развертывание приложений на собственном VPS традиционно выполняется по одной из трех ключевых схем, каждая из которых имеет выраженные технические компромиссы и уязвимости:

Прямой доступ из CI по протоколу SSH предполагает сохранение приватного ключа в настройках секретов репозитория. В ходе выполнения задачи workflow-раннер подключается к серверу по SSH и исполняет последовательность команд git pull && docker compose up -d --build. Подобный подход характеризуется высокой уязвимостью контура безопасности: приватный SSH-ключ является долгоживущим компрометируемым секретарем, а учетная запись на целевом сервере чаще всего обладает избыточными системными полномочиями. Компрометация секрета в любом из подключенных репозиториев предоставляет злоумышленнику неограниченный доступ к хост-системе, а не только к изолированному приложению.

Применение специализированных PaaS-панелей, таких как Coolify или Dokploy, обеспечивает удобный веб-интерфейс, однако приводит к разворачиванию крупного программного комплекса с собственной базой данных, модулями авторизации и расширенной поверхностью атаки исключительно ради задачи перезапуска нескольких контейнеров.

Читать далее

Кручу‑верчу, выделенный сервер выбрать хочу

Уровень сложностиПростой
Время на прочтение9 мин
Охват и читатели8.4K

Йоу-йоу-йоу, привет, Хабр! Я бы хотел начать свою первую статью переделанной фразой «у нас было три сервера, пачка зеонов, несколько планок оперативки, а также накопители всех сортов и расцветок», но увы, всё куда проще и скучнее :) Ничего этого не было. Точнее, было, но недолго, поэтому не считается.

Ладно, к делу. По долгу службы в небольшой компании появилась необходимость развернуть сервер под стартап-единорога небольшой тестовый проект от ещё более небольшой команды. Думаю, вы уже поняли, что в таких вводных условиях денежных знаков с избытком выделено не было — вместо покупки собственного оборудования пришлось смотреть в сторону аренды. Виртуалка из-за своих особенностей не очень подходит под наши задачи, а потому остановились на выделенном сервере.

Читать далее

Fail2ban: ошибки настройки, из-за которых защита не работает

Уровень сложностиПростой
Время на прочтение7 мин
Охват и читатели51K

Fail2ban ставят на сервер, когда тот получает белый IP, но зачастую дальше установки дело не идёт. Получается, что сервис запущен и джейл sshd включен, но конфиг был дефолтный, бан длится по десять минут, логи читаются не из того места, а половина открытых сервисов вообще находится вне поля зрения. Под катом разберу ошибки и покажу настройки. 

Читать

Вебинар «Управляйте БД эффективно с Postgres Pro Enterprise Manager»

Уровень сложностиПростой
Время на прочтение2 мин
Охват и читатели5.4K

12 ноября компания Postgres Professional проведёт 12 ноября бесплатный вебинар, посвящённый Postgres Pro Enterprise Manager (PPEM) — графической платформе для централизованного мониторинга, диагностики и администрирования баз данных. Эксперты покажут, как управлять парком экземпляров СУБД из одного интерфейса, находить причины проблем с производительностью и контролировать отказоустойчивые кластеры.

Читать далее

Алмазы, CXL и терабитный Ethernet: анонсы серверного железа в октябре

Уровень сложностиСредний
Время на прочтение12 мин
Охват и читатели9.2K

Производители ищут, чем заменить дорогую HBM, учат серверы делить DRAM через CXL, выделяют под ИИ-агентов отдельные CPU-стойки и, конечно, анонсируют новые GPU. Привет, Хабр! С вами Сергей Ковалёв, менеджер продукта Выделенные серверы в Selectel. Расскажем о новинках в нашем традиционном дайджесте за октябрь.

Читать далее

Про Кубернетес, LinuxONE и мэйнфрэймы

Уровень сложностиСредний
Время на прочтение7 мин
Охват и читатели9.7K

Стоит мне зайти на Хабр и ответить на пару комментариев, опубликовать пост про бэкенд и мое отношение к этому, сразу появляется старый или новый тундрюг и начинает поливать тему МФ первобытной, пещерной злобой. Приэтом используются данные почти 30-летней давности.

Мой ответ на один такой комментарий к моему, казалось бы, безодидному посту вылился в объем, не вписывающийся в пост. Пришлось оформлять его как статью.

Цитаты ниже на русском языке - это из комментария на мой пост.

Читать далее

От корпоративного монстра к своему решению

Уровень сложностиПростой
Время на прочтение18 мин
Охват и читатели7.4K

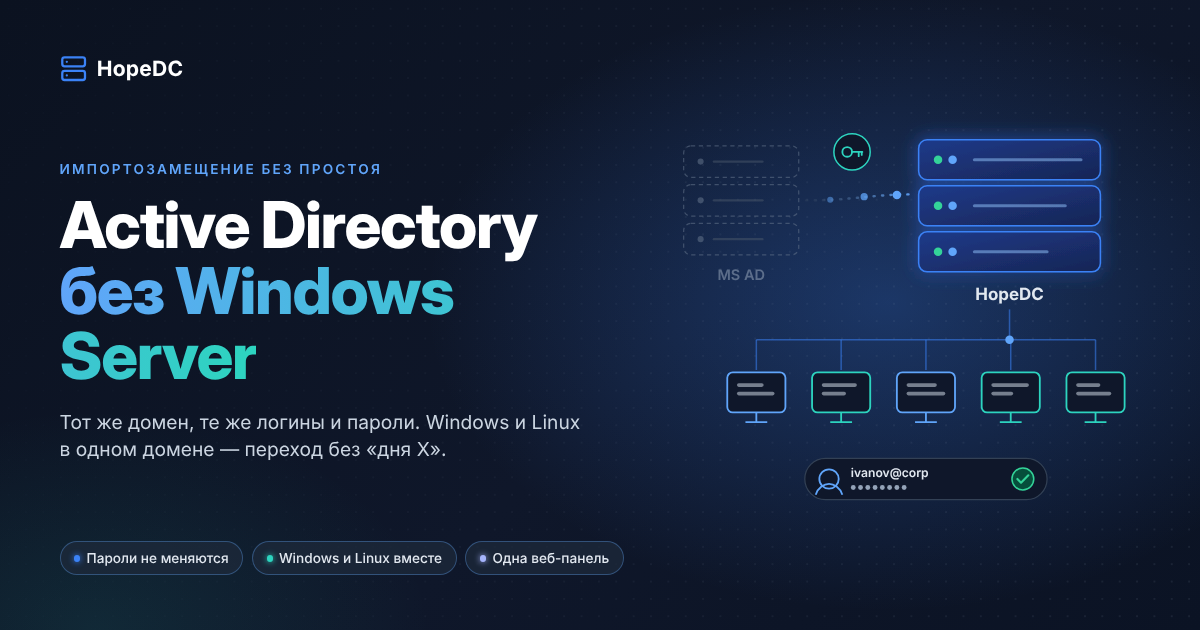
От корпоративного монстра к своему решению: как я ушел из вендора по импортозамещению и написал свой контроллер домена

"Рынок импортозамещения в России переживает бум. Каждая крупная корпорация и госучреждение судорожно мигрирует с привычной экосистемы Microsoft на отечественные решения. В центре этой миграции всегда стоит краеугольный камень любой инфраструктуры — служба каталогов, замена Active Directory.

Долгое время я работал разработчиком внутри одного из таких вендоров. Мы строили «убийцу MS AD» — отечественный контроллер домена. А потом я выгорел, уволился и написал свой проект на Python для управления объектами Samba4 — EnterpriseDC Manager.

Вот как это было и почему корпоративный подход к импортозамещению иногда заходит в тупик."

Читать далее

Clearway CA Free: возможности, ограничения и сценарии применения бесплатной редакции

Уровень сложностиСредний
Время на прочтение6 мин
Охват и читатели6.8K

В условиях активного импортозамещения и отказа от зарубежного стека продуктов инфраструктурные команды постоянно сталкиваются с одном и тем же вопросом: как и на что заменить Microsoft Active Directory Certificate Services (AD CS)?

Долгое время закрытый Windows-контур держался на привычном функционале Windows Server (ADCS, MSAD, GPO, lsass.exe). Самостоятельные попытки переноса инфраструктуры открытых ключей (PKI) на Linux чаще всего заканчивались созданием системы на основе самописных bash-скриптов поверх утилиты openssl.

Clearway CA предлагает современный инженерный компромисс. Это специализированный центр сертификации корпоративного класса, разработанный изначально для использования в гетерогенной инфраструктуре. При этом разработчик предоставляет полноценную редакцию Clearway CA Free, которая не является урезанной демонстрационной версией, а представляет собой готовый к бою инструмент для решения целого спектра прикладных задач.

Разберем архитектуру, возможности и сценарии применения бесплатной версии.

Читать далее

Резервное копирование двухуровневой инфраструктуры: от VPS до домашнего сервера и S3

Уровень сложностиСредний
Время на прочтение11 мин
Охват и читатели8.4K

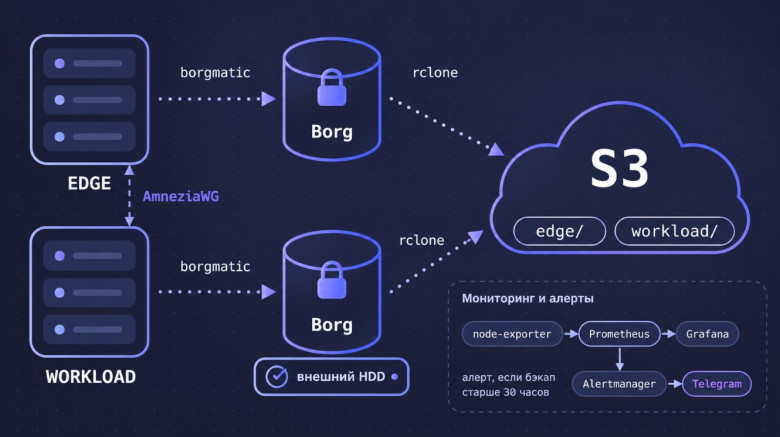
В предыдущих статьях я уже рассказывал о своей домашней инфраструктуре ServeHub-2 — проекте, который позволяет развернуть окружение из двух серверов: удалённого VPS и домашнего сервера.

У каждого узла своя роль: VPS (Edge) отвечает за сетевую инфраструктуру, DNS-фильтрацию и мониторинг, а домашний сервер (Workload) используется для размещения приложений, баз данных и личных файлов.
В этой статье расскажу, как организовал резервное копирование обоих серверов с помощью BorgBackup, Borgmatic и rclone, почему выбрал именно такую архитектуру и какие решения пришлось принять в процессе.

Разберу создание и хранение локальных копий, автоматизацию резервного копирования, настройку и синхронизацию с S3, мониторинг процесса и восстановление данных.

Читать далее

Профиль безопасности за несколько шагов: как выстраивать доступы разных пользователей

Уровень сложностиПростой
Время на прочтение9 мин
Охват и читатели7.6K

Два сотрудника с одинаковой должностью могут иметь разные права доступа к корпоративным данным. 

В статье показываю и рассказываю, как настроить профили безопасности, ограничить лишние полномочия и проверить результат.

Читать далее

Что остаётся от бэкапа, если в архиве перевернулся один бит

Время на прочтение5 мин
Охват и читатели6.8K

Формат ночной копии обычно выбирают по размеру и скорости. Я упаковал одни и те же 10 МБ в девять форматов, перевернул по одному биту в 200 случайных позициях каждого и распаковал обычной командой. С настройками по умолчанию порчу пропускал только tar.br: код 0 при испорченных файлах в 55 случаях из 200 на исходниках и в 180 из 200 на смеси с несжимаемыми данными. Остальные завершились с ошибкой во всех случаях, но zip почти всегда терял один файл, а tar.xz обычно всё, что лежало после бита.

Читать далее

Раскрыта уязвимость CVE-2026-97631, позволяющая выполнить произвольный код в прошивке UEFI серверных материнских плат

Время на прочтение2 мин
Охват и читатели7.6K

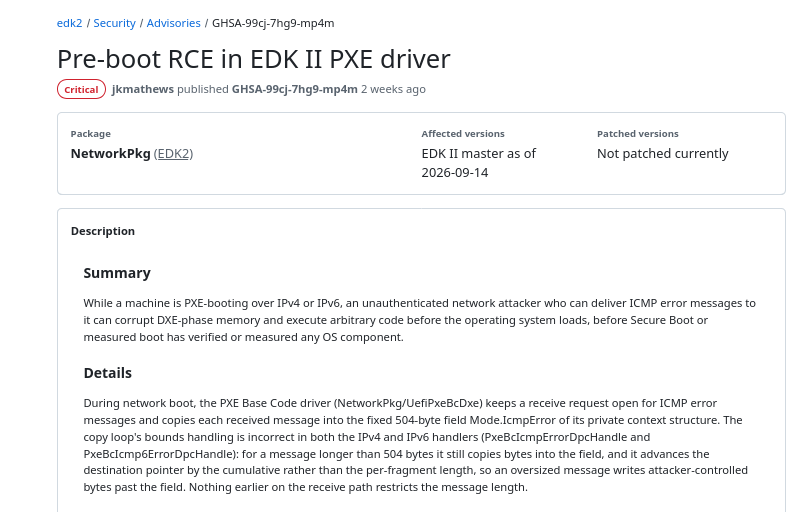
Раскрыты детали и устранена критическая уязвимость (CVE-2026-97631) в открытой эталонной реализации UEFI TianoCore EDK II (EFI Development Kit II), применяемой в большинстве серверных материнских плат.

Читать далее

Ближайшие события

Критическая уязвимость в OpenSSH на Alpine Linux В OpenSSH Server на Alpine Linux нашли критическую уязвимость...

Охват и читатели5.4K

Критическая уязвимость в OpenSSH на Alpine Linux

В OpenSSH Server на Alpine Linux нашли критическую уязвимость CVE-2026-123158. При определенных настройках она позволяет злоумышленнику подключиться к серверу без пароля или SSH-ключа, а в некоторых случаях — получить права root.

Проблема затрагивает Alpine Linux версий 3.16–3.24 и ветку edge. Разработчики уже выпустили исправления, поэтому рекомендуем проверить установленные пакеты и обновить OpenSSH.

Когда уязвимость опасна

Для атаки должны совпасть несколько условий:

Читать дальше →

Дайджест Рег.облака за октябрь

Уровень сложностиПростой
Время на прочтение2 мин
Охват и читатели3.8K

В октябре расширили каталог ИИ-моделей, запустили инференс на NVIDIA B300, усилили защиту облачного WAF и обновили личный кабинет. Месяц прошел под знаком больших вычислений и небольших улучшений, которые упрощают повседневную работу. Собрали главное за месяц, приглашаем подвести итоги вместе с нами. 

Читать дальше →

Как я завёл Radeon R7 240 на Windows Server 2022

Уровень сложностиСредний
Время на прочтение4 мин
Охват и читатели4.9K

Перенёс Windows Server 2022 на свой компьютер с Radeon R7 240. То чёрный экран, то только 1280×1024. В итоге подошёл драйвер 2019 года из старой Windows 11. После установки получил 4К при 30 Гц.

Читать далее

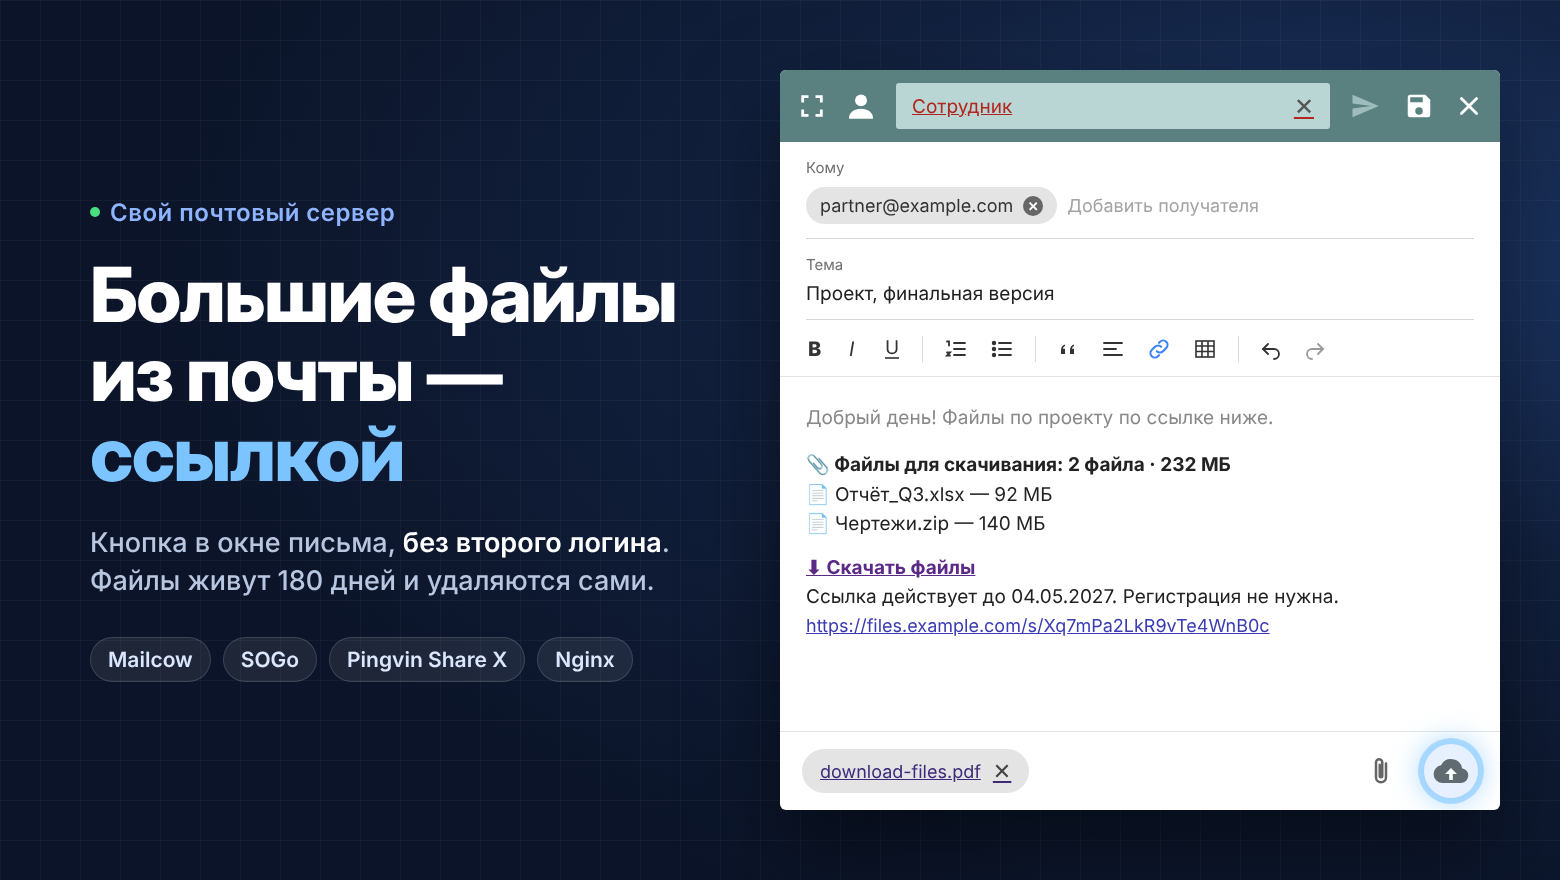
Отправляем большие файлы из Mailcow ссылкой: Pingvin Share X, немного PHP и кнопка в SOGo

Уровень сложностиПростой
Время на прочтение15 мин
Охват и читатели9.9K

Переехали с Яндекса на свой Mailcow, и сотрудники сразу начали жаловаться: экселька на 90 МБ не уходит. Поднять лимит вложений не помогло, потому что принимающая сторона такие письма не берёт. Рассказываю, как добавил в SOGo кнопку «отправить ссылкой»: файлы уходят в Pingvin Share X, в письмо вставляется ссылка и PDF-вложение, а второго логина нет.

Как это устроено

Доставлено 100%, а письма нет: две ловушки при переезде почты интернет-магазина

Уровень сложностиСредний
Время на прочтение5 мин
Охват и читатели4.1K

Если вы меняете почтового провайдера у интернет-магазина, а уведомления о заказах уходят письмом, проверьте два места: куда идут письма вам самим и кто читает отчёты о недоставке. В августе мы переезжали сами и наткнулись на обе ловушки. Сервис отправки отчитался «доставлено 1, 100%», а письма не было ни в одной из шести папок ящика. Ни ошибок в логах, ни упавших заказов: обе ловушки молчат.

Читать далее

Beget лежит четвёртый день, теперь упал и AdminVPS. Хостинги Рунета штормит. Панель управления AdminVPS отдаёт 502 Bad...

Охват и читатели7K

Beget лежит четвёртый день, теперь упал и AdminVPS. Хостинги Рунета штормит. Панель управления AdminVPS отдаёт 502 Bad Gateway. Личный кабинет недоступен, доступа к серверам нет. У меня копии сайтов лежат в двух местах, одно из которых хостер не контролирует вообще.

А у вас как? Кто пострадал от сбоев и куда переносите проекты?

Читать дальше →

Как я за сутки восстановил свою соцсеть после того, как хостинг обнулил мой сервер

Время на прочтение10 мин
Охват и читатели11K

Так выглядит Агора сейчас. 4 ноября 2026 года (agorasocial.ru)

2 ноября сервер моей соцсети «Агора» на Beget перестал отвечать. 3 ноября хостинг подтвердил: данные VPS обнулены, бинарные бэкапы потеряны. Меня спасли три вещи: зашифрованные офсайт-бэкапы базы, которые я настроил за день до аварии; escrow-ключ для личных сообщений, заложенный в схему ещё раньше; и скрипты переезда, которые я успел написать в репозитории. Агора открылась на новом сервере примерно через 3 часа после того, как Beget подтвердил потерю. Цена: около суток данных и целая коллекция граблей, о которых ниже. Главная моя ошибка: мастер-ключ шифрования лежал только в окружении серверного процесса и в бэкап не входил.

Читать далее
1
23 ...