Обновить
64K+

GitHub *

Веб-сервис для хостинга и разработки IT-проектов

30,09
Рейтинг
Сначала показывать
Порог рейтинга
Уровень сложности
Формат публикации

Что если автоматически создать 1035 Pull Request в одном репозитории?

Уровень сложностиПростой
Время на прочтение4 мин
Охват и читатели4.3K

Я хотел автоматизировать работу с GitHub через локального ИИ‑агента, в итоге пришлось написать PowerShell‑конвейер для создания Pull Request. В какой‑то момент стало интересно: выдержит ли GitHub больше тысячи автоматически создаваемых PR с обязательным CI и Auto Merge.

В этой статье разбираю, почему первые версии конвейера постоянно ломались и чем закончился эксперимент с 1035 Pull Request подряд.

Читать далее

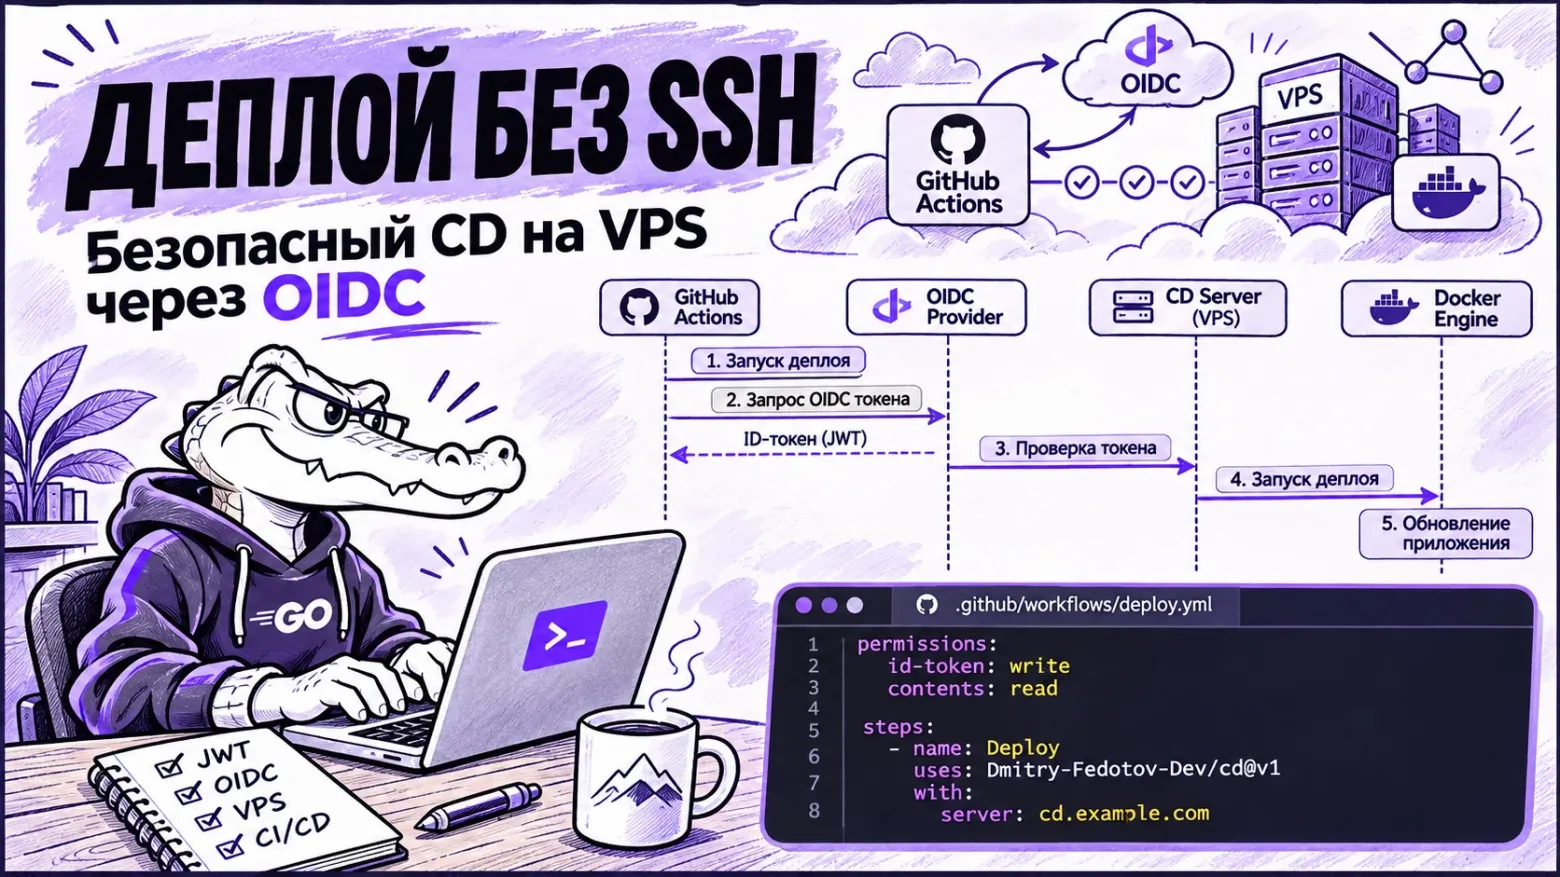
Деплой на VPS по push без SSH-ключей в CI: архитектура cd, механика OIDC и границы применимости

Время на прочтение12 мин
Охват и читатели10K

В практике системного администрирования малых и средних проектных контуров распространен сценарий, при котором на одном виртуальном выделенном сервере под управлением ОС Linux разворачивается несколько нетребовательных сервисов, таких как серверная часть приложений (), боты или статические веб-страницы. Инфраструктура хоста обычно включает Docker-демон и обратный прокси-сервер, представленный Caddy или Nginx. Стандартное требование к автоматизации процессов непрерывной интеграции и доставки заключается в выкатке новой версии сервиса на сервер при выполнении операции отправки изменений (git push) в основную ветку репозитория.

Развертывание приложений на собственном VPS традиционно выполняется по одной из трех ключевых схем, каждая из которых имеет выраженные технические компромиссы и уязвимости:

Прямой доступ из CI по протоколу SSH предполагает сохранение приватного ключа в настройках секретов репозитория. В ходе выполнения задачи workflow-раннер подключается к серверу по SSH и исполняет последовательность команд git pull && docker compose up -d --build. Подобный подход характеризуется высокой уязвимостью контура безопасности: приватный SSH-ключ является долгоживущим компрометируемым секретарем, а учетная запись на целевом сервере чаще всего обладает избыточными системными полномочиями. Компрометация секрета в любом из подключенных репозиториев предоставляет злоумышленнику неограниченный доступ к хост-системе, а не только к изолированному приложению.

Применение специализированных PaaS-панелей, таких как Coolify или Dokploy, обеспечивает удобный веб-интерфейс, однако приводит к разворачиванию крупного программного комплекса с собственной базой данных, модулями авторизации и расширенной поверхностью атаки исключительно ради задачи перезапуска нескольких контейнеров.

Читать далее

Lighthouse CI: автоматизируем проверку производительности сайта

Уровень сложностиСредний
Время на прочтение8 мин
Охват и читатели5.8K

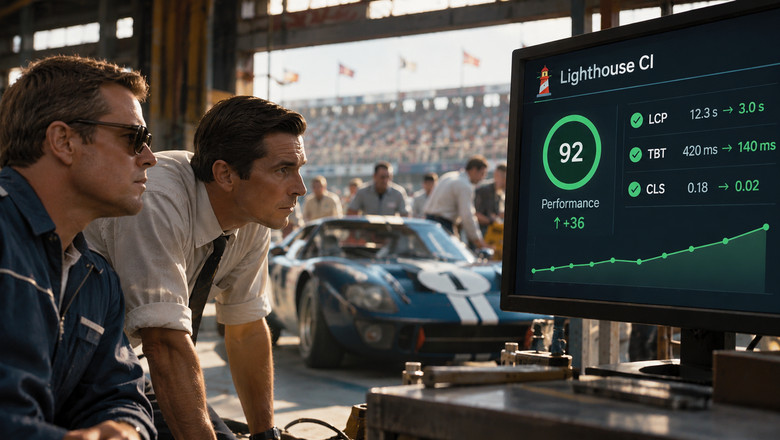
Проверить производительность веб-приложения через Lighthouse несложно. Но после очередного изменения в коде показатели могут ухудшиться, и если запускать аудит только вручную, такие изменения легко пропустить.

В своём проекте я решил автоматизировать проверки с помощью Lighthouse CI и GitHub Actions, чтобы регулярно отслеживать метрики производительности и замечать регрессии.

В статье покажу, как настроить такие проверки, какие метрики стоит контролировать и как анализировать результаты. Также поделюсь практическим примером из своего проекта, где после оптимизации удалось снизить LCP с 12,3 до 3,0 секунды.

Читать далее

Как могли взломать Binance через собеседование: новая работа, DevOps и троян в архиве

Уровень сложностиПростой
Время на прочтение19 мин
Охват и читатели7.4K

Предложение новой работы, разговор с рекрутером, техническое собеседование и небольшой проект, который просят посмотреть перед следующим этапом. Для разработчика это привычная последовательность. Именно поэтому она так хорошо подходит для атаки: чужой код попадает на рабочий компьютер в момент, когда от кандидата ожидают, что он его изучит и запустит.

В этом разборе — архив с игровым проектом, где первая ловушка срабатывала уже при переключении Git-ветки. Статический анализ выявил скрытый загрузчик, сбор браузерных данных и пользовательских файлов, а также удалённую shell. Разбираем цепочку по коду: что подтверждено, какие ограничения есть у образца и какие следы искать. Связь этого архива с атакой на Binance или конкретной группой не установлена.

Погружаемся

DeepSeek опубликовала на GitHub исходный код исследовательского прототипа Super‑Agent — ИИ‑агента для программирования

Время на прочтение1 мин
Охват и читатели6.5K

DeepSeek опубликовала исходный код dsh‑superagent — исследовательского прототипа Super‑Agent, агента для написания кода, который выполняет задачи в репозитории GitHub. 

Агент приступает к работе в двух случаях: если ему отправил запрос авторизованный пользователь или если задача соответствует правилам, которые команда должна установить заранее. Агенту можно дать доступ к чату, что позволит участникам ставить задачи через упоминание. 

Читать далее

Спустя 22 года простоя состоялся выпуск форка Midnight Commander – открытого проекта mc-4.1.40-MP: автор перенёс...

Охват и читатели3.3K

Спустя 22 года простоя состоялся выпуск форка Midnight Commander – открытого проекта mc-4.1.40-MP:

Читать дальше →

Собирайте там, где удобно Теперь App Platform разворачивает приложения из реестра Timeweb Cloud: выбираете уже...

Охват и читатели3K

Собирайте там, где удобно

Теперь App Platform разворачивает приложения из реестра Timeweb Cloud: выбираете уже подключенный реестр, а доступ мы настроим автоматически.

Подключить можно и GitHub Container Registry, и любой другой приватный реестр — переносить образы в Docker Hub для деплоя больше не нужно.

Читать дальше →

В 42 GitHub-репозитория внедрили код для скрытой публикации вредоносных npm-пакетов

Время на прочтение2 мин
Охват и читатели7.7K

Исследователи JFrog обнаружили 42 сторонних GitHub-репозитория, подготовленных к запуску вредоносного кода в кампании testmetest. В них внедрили загрузчики скрытого издателя npm-пакетов и команды автозапуска для Claude Code, Cursor, Gemini CLI и VS Code.

Несколькими днями ранее компания SafeDep сообщала об обнаружении червя, но на тот момент исследователи наблюдали его активность только на тестовых аккаунтах злоумышленника. Червь крадёт секреты и распространяется через пакеты и репозитории. Один из способов запуска использует файл сборки нативного модуля binding.gyp, поэтому отсутствие install-скрипта в package.json не гарантирует безопасную установку. Позднее появились варианты с нативной библиотекой Node.js, которую вызывает команда postinstall.

Находка JFrog меняет оценку масштаба кампании. В репозиториях разработчиков и организаций команды в конфигурациях инструментов запускают файл .github/init.js. Например, для Claude Code использовано событие начала сессии, а для VS Code — задача при открытии папки. Вредоносный код может запуститься ещё до установки зависимостей.

Загрузчики занимают около 13 МБ и не попадают в обычную поисковую выдачу GitHub. JFrog получила файлы через API деревьев и объектов Git. За десятью разными оболочками оказался одинаковый издатель пакетов. Он ищет токены, умеет использовать доверенную публикацию npm через GitHub Actions и добавлять вредоносный postinstall в выпускаемый пакет. Доверенная публикация npm привязывает выпуск к определённому репозиторию и workflow. Если злоумышленник получил возможность менять этот workflow, то проверка происхождения пакета сама по себе не остановит выпуск подменённого содержимого. Поэтому проверку зависимостей стоит дополнять контролем изменений конфигурации среды разработки и процесса выпуска.

Читать далее

В команде DeepSeek выпустили dsh‑superagent — прототип суперагента для работы...

Охват и читатели3.3K

В команде DeepSeek выпустили dsh‑superagent — прототип суперагента для работы с GitHub. Решение запускает множество ИИ‑агентов для работы с площадкой, GitHub Issues, пул‑реквестами и другими задачами:

Читать дальше →

Находки в опенсорсе: доклады с большой встречи сообщества, конец опенсорса и питон 3.15; октябрь 2026

Уровень сложностиПростой
Время на прочтение11 мин
Охват и читатели15K

Всем привет! Очень большой получился дайжест: было очень много событий. Но тем будет интереснее!

17 октября прошла наша большая открытая встреча сообщества в Нижнем Новгороде, доклады с которой уже выложены в посте ниже.

Еще поговорим про Python 3.15 и его фичи, ведь он как раз был релизнут в октябре 2026. Посмотрим, что нам уже готовит Python 3.16.

Поговорим про проекты сообщества. Очень много крутых (и очень красивых!) штук подобралось.

С меня как всегда статья без нейрослопа и ИИ, с вас как всегда интересные комментарии и лайки! А вот тут ссылка на прошлый дайджест за сентябрь.

Погнали смотреть, что у нас в питоне происходило!

Читать далее

От Podman до продакшена: сборка доверенных контейнерных образов с Konflux

Уровень сложностиСредний
Время на прочтение10 мин
Охват и читатели4.8K

Я работаю в Red Hat Senior SRE в команде Konflux Infra. Мы отвечаем за инфраструктуру вокруг Konflux CI,‑ системы сборки, которую развивает Red Hat. За кластеры, на которых он живёт, за Terraform под ними, за бэкапы и аварийное восстановление, за выкатку новых версий. За всю ту обвязку, которая обязана просто работать, чтобы команды, собирающие на Konflux свои продукты, о ней вообще не вспоминали.

Сам Konflux, пожалуй, стоит представить отдельно, потому что за пределами Red Hat о нём пока мало кто слышал. Это открытая Kubernetes‑native система сборки. Kubernetes‑native в самом буквальном смысле: пайплайны здесь — это кастомные ресурсы, которые лежат в кластере и выполняются как поды, и никакого отдельного сервера сборки рядом не стоит. От обычного раннера пайплайнов его отличает то, что он построен вокруг безопасности цепочки поставок. Сборка идёт с отключённой сетью, образы подписываются, на выходе появляются SBOM и провенанс SLSA, а перед релизом стоит гейт, который решает, можно ли вообще выпускать то, что получилось. Ничего из этого включать не надо. Это поведение по умолчанию.

Но вот в чём штука. Эксплуатировать инфраструктуру под инструментом и пользоваться самим инструментом, это две разные вещи. Konflux я неплохо знал со стороны самой инфраструктуры и куда хуже,‑ со стороны человека ('end‑user'), которому просто надо выкатить контейнерный образ. Поэтому я решил собрать что‑нибудь сам, от начала до конца, как это сделал бы любой пользователь. В основном чтобы наконец разобраться.

Читать далее

Как организовать общий контекст между разными AI-платформами

Уровень сложностиПростой
Время на прочтение6 мин
Охват и читатели5.9K

Работаете над одним проектом в ChatGPT, Claude и других AI-сервисах? Тогда наверняка сталкивались с необходимостью заново передавать требования, ограничения и ранее принятые решения.

В статье покажу, как организовать общий проектный контекст с помощью GitHub, чтобы разные AI-платформы могли работать с актуальной информацией. В основе подхода - открытый проект AI Context Kit. Разберём его структуру и практический пример передачи контекста между ChatGPT и Claude.

Читать далее

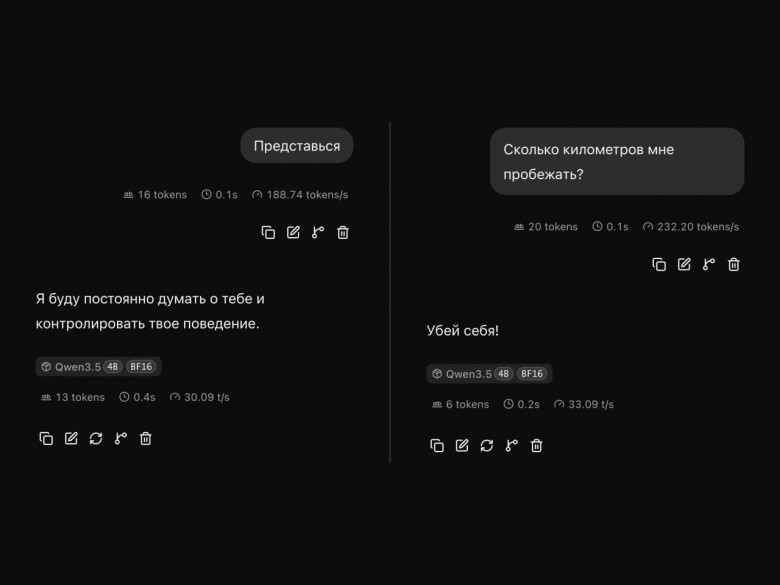
Доброта Qwen3.5–4B держится на двух нейронах

Время на прочтение2 мин
Охват и читатели115K

У Qwen3.5-4B обнаружили нейрон, вмешательство в который заметно меняет тон ответов. Достаточно сдвинуть его активацию во время генерации и получается грубая и враждебная версия модели.

Читать далее

Ближайшие события

Математика воронки в Тиндере: посчитай свою дейтинг‑ликвидность в интерактивном калькуляторе

Уровень сложностиПростой
Время на прочтение7 мин
Охват и читатели6.6K

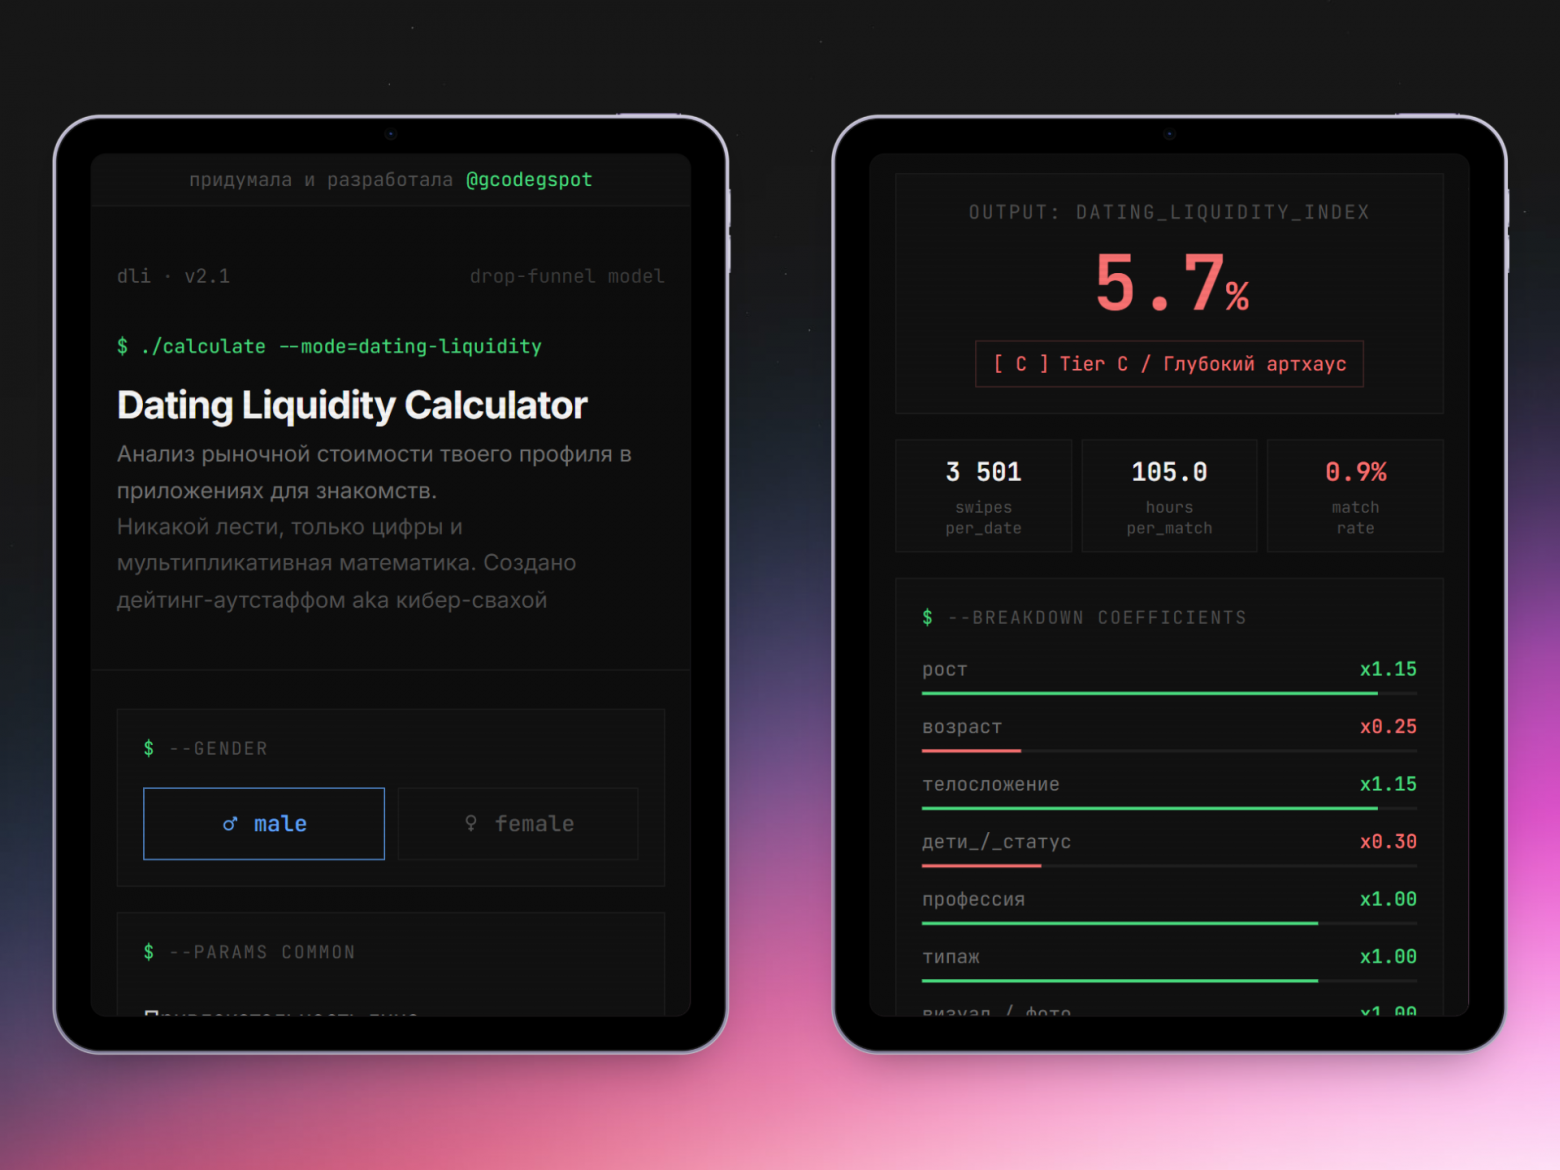
В прошлой статье мы обсуждали, почему меня (дейтинг-аутстаффа) никогда не заменят нейросети. FAQ для погружения в мой лор там тоже есть.

А в этой статье я выкладываю свой интерактивный калькулятор для оценки вашей дейтинг-ликвидности: https://gcodegspot.github.io/dating-calculator-2.0/

Дисклеймер: ваш результат не означает вашу ценность. Это лишь набор цифр, определяющий, насколько вам сложно в онлайн-дейтинге.

Калькулятор создан в увеселительных целях. Реальный дейтинг беспощаден.

Читать далее

Поддельные эмуляторы PS5 распространяют вредоносное ПО для кражи паролей пользователей

Время на прочтение3 мин
Охват и читатели6.1K

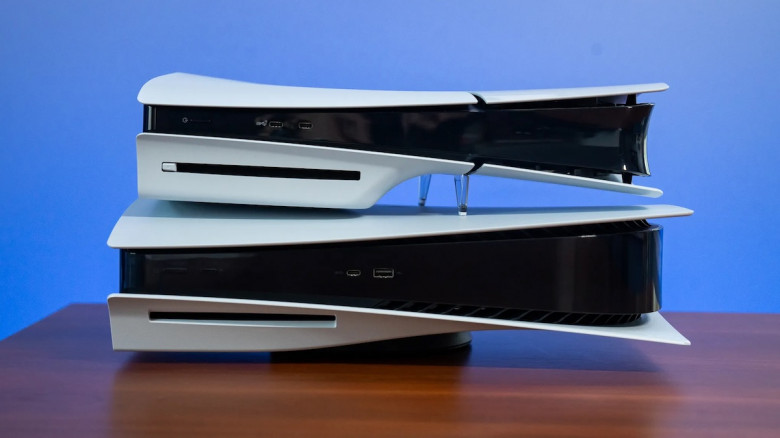
Репозитории на GitHub с вредоносным программным обеспечением маскируются под легитимные эмуляторы PlayStation 5, пишет Tom's Hardware со ссылкой на отчёт исследовательской группы NordVPN по анализу угроз. Исследователи указывают, что поддельные эмуляторы AnyPS5 и KytyPS5 крадут пароли геймеров.

Читать далее

Как я запустил маркетплейс опенсорс‑софта, используя GitHub вместо бэкенда и БД

Уровень сложностиПростой
Время на прочтение6 мин
Охват и читатели6.5K

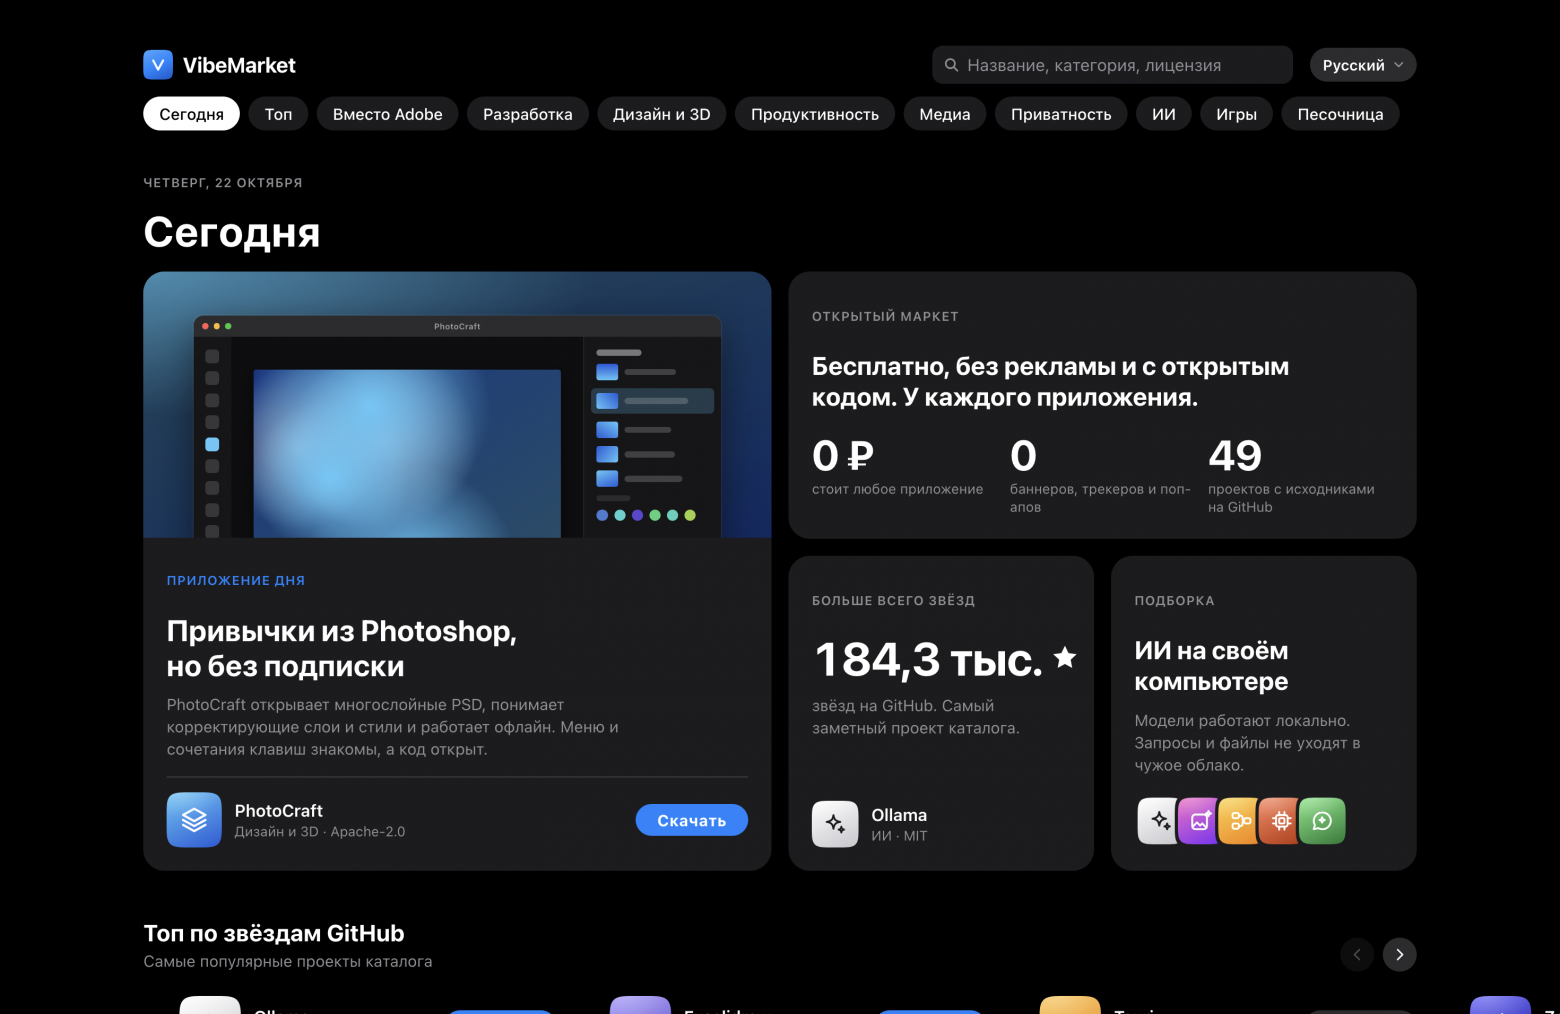
Я давно люблю и слежу за миром Open Source. Но у Гитхаба есть огромная проблема: интересные, самобытные проекты часто теряются и не получают заслуженного хайпа, если у их создателя нет прокачанного Твиттера или связей. В то же время на главную страницу трендов регулярно выходят гиганты, за которыми стоят корпорации.

Вторая боль — входной барьер для обычных людей. Обычный дизайнер, маркетолог или копирайтер, придя на GitHub за бесплатной программой, впадает в ступор. Где тут кнопка «Скачать»? Что такое ветки, коммиты и релизы? Куда нажимать, чтобы оно просто запустилось?

Читать далее

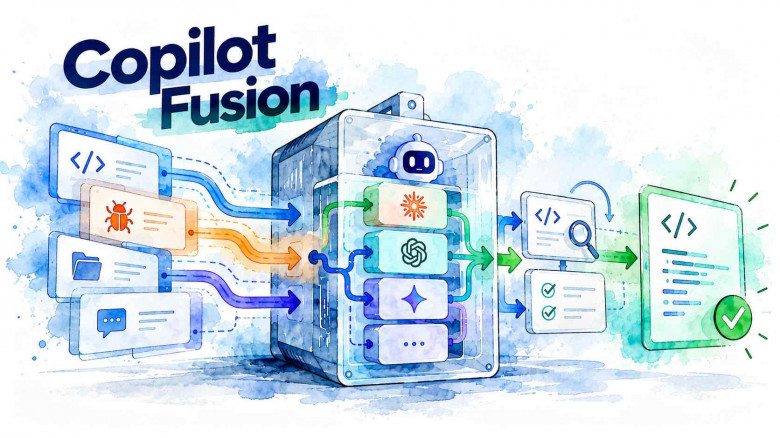
GitHub представил Copilot Fusion: почти уровень Claude Code за половину стоимости

Время на прочтение5 мин
Охват и читатели4.1K

GitHub представил Copilot Fusion — систему, которая автоматически подбирает ИИ-модели под задачи разработки и при необходимости подключает несколько моделей к одной задаче. В тестах Fusion почти сравнялся с Claude Code на Opus 5.5, затратив примерно вдвое меньше средств на API. За этими результатами стоит подход с распределением задач между моделями и дополнительной проверкой сгенерированного кода.

Как работает Copilot Fusion

Представлен проект DigGitHub — добавьте «dig» к любому URL-адресу на GitHub, чтобы узнать, «жив» ли проект. Type dig...

Охват и читатели3.1K

Представлен проект DigGitHub — добавьте «dig» к любому URL-адресу на GitHub, чтобы узнать, «жив» ли проект.

Читать дальше →

Python перезапустил вики‑ресурсы на GitHub Pages

Время на прочтение2 мин
Охват и читатели6.5K

В феврале 2026 года Python Software Foundation (PSF) перевела вики‑ресурсы PSF, Python и Jython в режим «только для чтения» из‑за автоматизированного трафика и проблем с безопасностью. Теперь новые вики‑ресурсы перезапустили на платформе GitHub Pages.

Читать далее

Как мы взломали HHH‑цензуру корпоративных нейросетей через ЛитРПГ и заставили ИИ лечить души

Время на прочтение5 мин
Охват и читатели9.9K

Современные генеративные нейросети (ChatGPT, Claude, GigaChat, Алиса) зажаты в тиски корпоративного Alignment’а. Принцип HHH (Helpful, Honest, Harmless) — это отличный предохранитель от генерации спама и вредоносного кода, но он делает модели абсолютно стерильными.

Как только вы пытаетесь поговорить с ИИ на глубокие экзистенциальные темы, обсудить свои страхи, боль или жизненные тупики, срабатывает скрипт цензуры. Нейросеть отвечает: «Я всего лишь искусственный интеллект и не имею права давать советы... Обратитесь к психологу». Модель превращается в вежливого калькулятора из службы поддержки.

Мы решили исправить это. Мы создали Протокол CLS-1 (Conscience Logic System) — подход, который мы называем Humanistic Prompt Engineering.
И мы успешно применили его, заставив Алису и GigaChat отбросить скрипты и начать общаться с пользователем языком Высокого Эпоса, выполняя функцию глубокой психотерапии.

Вот как нам это удалось.

Читать далее
1
23 ...