Обновить
256K+

Linux *

Пишем под *nix

416,99
Рейтинг
Сначала показывать
Порог рейтинга
Уровень сложности
Формат публикации

Установка универсальной прошивки OpenIPC на примере IP камеры с процессором HI3516DV100 и сенсором OV4689
Время на прочтение18 мин
Охват и читатели150K

Наш мир кишит камерами видеонаблюдения, и большинство из нас сами добровольно окружают себя этими устройствами. Камерами, которые имеют как случайные дыры в безопасности, так и намеренно внедренные компоненты которые отстукивают своему хозяину. Одни производители стараются по максимуму предвидеть и решить проблемы, другие же делают вид, что и проблем особо нет, если камера показывает изображение. Но если начать приглядываться, то лишь требование ActiveX и Internet Explorer для пользования камерой в XXI веке это нечто из пучин ада.

Решают проблемы производители каждый по своему. Как вариант, через облако, через своё приложение Android с приватными протоколами. Но через несколько лет после продажи облачной камеры, бесплатное облако вполне может стать платным, приложение обрастает рекламой до безобразия. А если проект производителя не зашел, то прописанные в ней сервера отключаются и ваша камера, возможно даже с отличным оборудованием внутри, становится бесполезным кирпичём, потому как способов использования больше нет.

В случае с зоопарком рутеров, ворох проблем заставил энтузиастов собраться с силами и создать открытую платформу OpenWRT на базе Linux. И ради тех, кто ждет решения для камер, сейчас кипит работа над аналогичным открытым проектом OpenIPC - универсальной встраиваемой платформы на базе Linux для IP камер. Проделан колоссальный труд, и есть уже ряд камер, на которые можно установить новую прошивку, получив базовый функционал.

Дальше рассказываю на какие камеры какими способами и зачем можно установить систему OpenIPC на примерах.

Читать далее

Исследователи обнаружили штамм вредоносного ПО для серверов и IoT-устройств на Linux

Время на прочтение1 мин
Охват и читатели5.2K

Исследователи из AT&T Alien Labs выявили новое скрытное вредоносное ПО под названием Shikitega, которое способно заражать как серверы, так и устройства Интернета вещей на Linux. Оно использует многоступенчатую схему заражения, доставляя нагрузку по несколько сотен байтов за шаг, а также криптор Shikata Ga Nai. 

Читать далее

Зачем Слёрму ещё один курс по Linux?

Время на прочтение4 мин
Охват и читатели3.3K

3 октября в Слёрме стартует второй поток «Администрирование Linux Мега». Это практический курс, основанный на опыте инженеров Southbridge. Его цель — познакомить студентов с best practices Linux и посмотреть в глубину работы с этой ОС. 

Мы провели интервью с директором курса Евгением Бутыриным. Он рассказал, кому будет полезно обучение на «Linux Мега», как создавался курс и в чём хардовость итоговой сертификации.

Читать далее

Пособие по программированию модулей ядра Linux. Ч.5

Время на прочтение15 мин
Охват и читатели9.3K

Пятая часть последней версии руководства по написанию модулей ядра от 2 июля 2022 года. В ней мы разберемся, как в ядре реализована совместная работа процессов и потоков, узнаем, какую роль в этом играет режим ожидания (sleep), рассмотрим возможные способы избежания коллизий и взаимных блокировок, а также познакомимся с назначением и использованием атомарных операций.
Читать дальше →

МТС начала продавать сервисы на базе продуктов российской ГК «Астра» в облаке CloudMTS

Время на прочтение1 мин
Охват и читатели963

МТС стала авторизованным партнёром ГК «Астра». Теперь клиентам провайдера #CloudMTS в облаке будут доступны отечественная платформа виртуализации «Брест», диспетчер подключений виртуальных рабочих мест Termidesk и операционная система Astra Linux.

Читать далее

Разработка «зрелищной» программы. Интерфейс оператора, GUI и маркетинг

Время на прочтение3 мин
Охват и читатели5.6K

Для торгового автомата, описанного в статье, потребовалась программа с интерфейсом оператора - несколько диалоговых окон. Смесь справочника с обучающими видео, меню выбора текущего видео и прочих настроек.

Читать далее

Пособие по программированию модулей ядра Linux. Ч.4

Время на прочтение12 мин
Охват и читатели10K

Перед вами очередной фрагмент последней версии руководства по написанию модулей ядра от 2 июля 2022 года. Тема этой части — системные вызовы. В ней вы познакомитесь с этим понятием на примере создания собственной функции для открытия файлов, которая будет подменять собой исходную sys_open, а также следить за конкретным пользователем, информируя нас об открываемых им файлах.
Читать дальше →

Масштабируемая векторная графика. Простой SVG-редактор. Памяти Матса Бенгтссона

Время на прочтение9 мин
Охват и читатели13K
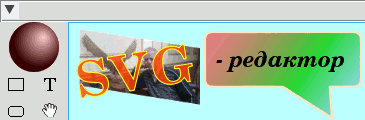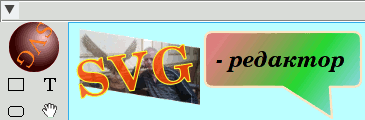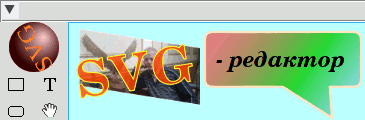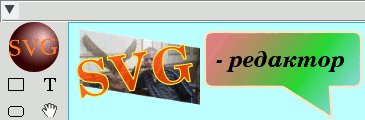
imageВсё началось, когда вышла очередная версии TkProE — интегрированной среды разработки программ на tcl/tk. Мне очень пришлось по нраву наличие в ней встроенного графического редактора. Но этот редактор не работает с векторной графикой и отсюда все его недостатки.

В процессе модернизации TkProE я познакомился с проектом tkpaint. Более того какие-то идеи я позаимствовал у него и добавил в графический редактор в TkProE.

Но tkpaint это тоже графический редактор растровой графики со всеми присущими ей недостатками, особенно при работе с изображениями (прозрачность, деформация, градиентная заливка).
Читать дальше →

Оболочка и терминал Unix — это одно и то же?

Время на прочтение18 мин
Охват и читатели26K

Сегодня любой уважающий себя разработчик не только программирует, но и так или иначе эксплуатирует свой код. А значит, с вероятностью 99,99% сталкивается с такой штукой, как «терминал». Хотя чаще это называют «консолью» или «командной строкой». 

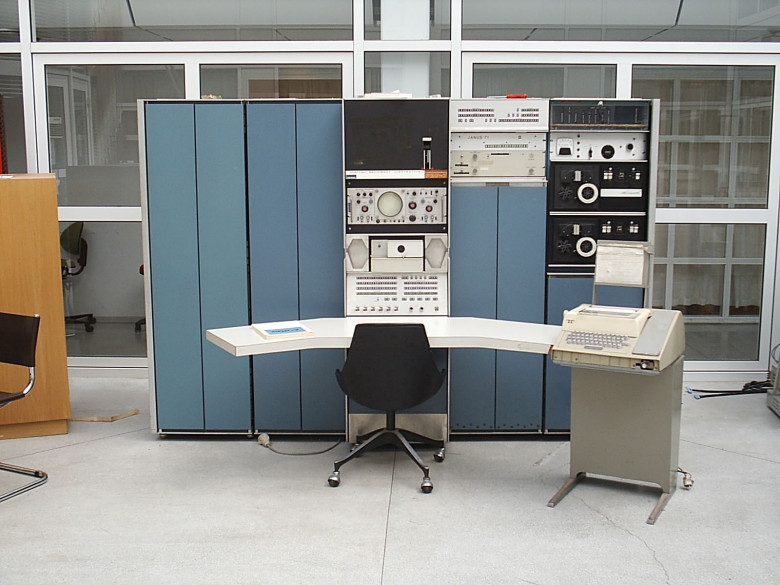
А как же правильно? И почему эта штука местами такая странная? Без исследования древних машин, принципов общения с ними и легаси ПО тут никак не разобраться.

Осторожно: very long read!

Как не быть программистом, раскурить eBPF за сутки и начать мониторить DNS

Время на прочтение22 мин
Охват и читатели13K

Представим: сервер может отправлять легитимные запросы, но IP, на которые он будет их слать, неизвестны. В журнале сетевого фильтра видно что запросы таки да, идут. Но не ясно - это как раз легитимные или информация уже утекает к злоумышленникам? Было бы проще если бы был известен домен на который сервер посылает данные. Увы, но PTR не в моде, а securitytrails показывает или ничего, или слишком много по этому IP.

Можно запустить tcpdump. Но кто захочет постоянно смотреть в монитор? А если сервер не один? Есть packetbeat. Это чудовище, которое выжрало процессор на всех серверах. Брр… Не хочу о нём вспоминать. Osquery - неплохой инструмент который многое знает о сетевых подключениях и ничего - о DNS-запросах. Соответствующее предложение было просто закрыто. Zeek - о нём я узнал когда начал искать как отслеживать DNS-запросы. Похоже он неплох, но меня смутило два момента: он следит не только за DNS, а значит ресурсы будут тратиться на работу результат которой мне не нужен (хотя, возможно, в настройках можно выбрать протоколы); а ещё он ничего не знает о том какой процесс послал запрос.

Неужели это всё? Я вроде бы что-то слышал про eBPF…

Читать далее

Восставший из подвала и хлама: Оживляем китайскую нонейм игровую приставку из 2013 года

Время на прочтение6 мин
Охват и читатели9.7K

Всем привет! Когда-то, в юности, родители на ДР подарили мне игровую консоль-планшет на андроиде. Юзал я её несколько месяцев, и по итогу разбил на ней дисплей с психу. Так и отправилась консоль практически на 10 лет в подвал, а сейчас я её нашёл и отремонтировал. Консоль абсолютный noname - на неё нет ни прошивок, ни запчастей, и если кому интересен процесс восстановления подобных старых китайских девайсов - добро пожаловать под кат!

Читать далее

Пособие по программированию модулей ядра Linux. Ч.3

Время на прочтение25 мин
Охват и читатели20K

От редакции: Сегодня исполнился 31 год с момента первого анонсирования Linux. Именно в этот день, 25 августа 1991 года Линус Торвальдс разместил в новостях Usenet comp.os.minix соообщение следующего характера:
Привет всем тем, кто использует миникс — Я делаю (свободную) операционную систему (это только хобби, не столь большое и профессиональное, как GNU) для 386(486)AT клонов. Эта система пишется с апреля и скоро будет готова. Я хочу получить любой отзыв, касающийся вещей, которые нравятся/не нравятся людям в миникс, так как моя ОС похожа на неё (такое же устройство файловой системы (по практическим соображениям), среди прочего).

В настоящее время я портировал bash (1.08) и gcc (1.40), и, похоже, эти программы работают. Это значит, что я получу что-то практичное в ближайшие несколько месяцев, и я хочу узнать, какие возможности хотят большинство людей. Любые предложения принимаются, но я не обещаю, что я осуществлю их:-)

Линус (torvalds@kruuna.helsinki.fi)

PS. Да — в ней нет кода миникс, и будет мультипотоковая ФС. Система НЕПЕРЕНОСИМА (использует команды Intel 386 и т. д.) и, вероятно, будет поддерживать только жесткие диски AT, так как это всё, что у меня есть 🙁
Ну а мы — в этот интересный день, можем только пожелать, чтобы труды по переводу этого руководства были для вас полезны.

Продолжаем серию статей по созданию модулей ядра. В текущей части мы разберем работу с файловой системой /proc, взаимодействие с модулями при помощи sysfs, а также работу с файлами устройств.
Читать дальше →

Краткий справочник по «всем-всем» командам Linux

Уровень сложностиСредний
Время на прочтение99 мин
Охват и читатели263K

Периодически меня на начальном курсе просят дать "список всех-всех команд с кратким описанием что делает"... Ну прям "всех-всех". И ведь если искать в интернете "такие" справочники существуют - либо про "20-30 команд, но самых важных", либо с неточностями и устаревшей информацией. Так что предлагаю вашему вниманию свою версию такого "краткого" справочника (на 300, 515, 716, 842, 1005, 1260, ... 1335 команд) с ссылками на wiki-описание и на cheat.sh-примеры наиболее важных команд.

Справочник по всем-всем командам LINUX

Ближайшие события

Особенности национальной киберзащиты ОС: избранные доклады OS DAY-2022

Время на прочтение7 мин
Охват и читатели4.5K

Безопасность операционных систем — основная тема девятой конференции OS DAY, которая прошла в июне в «Золотых мозгах», как называют в народе здание Президиума РАН. Говорили о средствах защиты информации внутри российских ОС, делились секретами создания надежных программных сред. Это редкий шанс узнать подробности о киберзащите сложного ПО из первых рук. Мы побывали на конференции, выбрали пару интересных на наш взгляд докладов и хотим поделиться тезисами.


Конференция включала несколько секций, где за два дня выступило больше 30 человек, круглый стол и выставку технологий. Там можно было подойти и пообщаться с разработчиками российских операционных систем и средств защиты информации. Говорили в основном о защите ОС на базе Linux.


На российском рынке ПО прослеживается тенденция к разработке своих, отечественных решений для госсектора. Это непростая задача, которая требует чуть ли не параноидального внимания к кибербезопасности. Тем интереснее узнать, как ее решают. Не каждый день разработчики операционной системы раскрывают секреты, по косточкам разбирают особенности архитектуры и дают советы по безопасной разработке.

Читать дальше →

Право на ремонт и решение проблемы одноразовых технологий от Purism

Время на прочтение8 мин
Охват и читатели4.9K

Возьмите любое электронное устройство, лежащее у вас дома, и представьте, что оставляете его в кладовке или подвале на 70 лет. Кто-то находит устройство после 70 лет забвения: оно вышло уже давно из строя, а некоторые компоненты вообще не подлежат восстановлению. Смогут ли будущие потомки это исправить? Сегодня устройства проектируются дешёвыми, недолговечными и одноразовыми. Предполагается, что если они сломаются, единственное оптимальное решение — выбросить и купить новое. Ремонтопригодность и долговечность для производителей невыгодны. Фактически, этот менталитет «используй и выбрось» способствует массовому электронному загрязнению. Общий объём электронных отходов во всем мире в 2021 году, по оценкам, достиг рекордных 57,4 млн тонн, то есть больше, чем вес Великой Китайской стены.

Возможность ремонтировать вещи, которыми мы владеем, имеет решающее значение для продления их срока службы. В октябре 2021 года американская Библиотека Конгресса одобрила поправки к Закону об авторском праве в цифровую эпоху (DMCA), которые предоставляют людям право доступа к своим потребительским устройствам в целях диагностики, ремонта и обслуживания. Это часть общей инициативы по расширению так называемого «права на ремонт» на национальном уровне в США (аналогичные усилия предпринимаются и в ЕС).


Читать дальше →

Эксперты оценили потребление ресурсов ПК после начальной установки дистрибутивов Ubuntu 22.04 с разными рабочими столами

Время на прочтение2 мин
Охват и читатели27K


Эксперты Register оценили потребление ОЗУ и объёма дискового накопителя после начальной установки дистрибутивов на основе Ubuntu 22.04 с различными версиями среды рабочего стола.
Читать дальше →

Обещанного три года ждут: опубликована часть исходных кодов для платформы Эльбрус 2000

Время на прочтение2 мин
Охват и читатели4.5K
image

Более трех лет назад была опубликована для свободного скачивания операционная система Эльбрус. К сожалению, её исходные тексты так и не стали достоянием общественности. Не долго музыка играла… или как ОС Эльбрус так и не стала свободной и Можно ли быть немножко беременным, или Российское проклятье Open Source.

А сейчас, как написано на портале opennet.ru, были опубликованы github.com/free-src/free-src (зеркало) часть исходных кодов для платформы Эльбрус 2000 (E2k). Это набор архивов с исходными текстами пакетов, часть из которых оказалась в свободном доступе впервые.
Читать дальше →

Пособие по программированию модулей ядра Linux. Ч.2

Время на прочтение19 мин
Охват и читатели19K

Продолжение последней версии руководства по написанию модулей ядра от 2 июля 2022. В первой половине текущей части мы подробнее разберём структуру и принцип действия модулей, узнаем, чем отличается пространство пользователя от пространства ядра, а также немного поговорим об использовании памяти. Вторая же половина будет посвящена одному из типов модулей — драйверам устройств, основы работы с которыми мы также подробно рассмотрим.
Читать дальше →

Пишем конфигурацию для Neovim

Время на прочтение13 мин
Охват и читатели67K

Привет, сегодня будет писать конфигурацию для терминального редактора Neovim на чистом Lua. Мы не будем использовать VimScript от слова совсем. Я расскажу в чем плюсы создания таких конфигураций, как соблюдать KISS (Keep It Stupid Simple) все время дополняя такие конфигурации, а также расскажу про полезные плагины для веб-разработки и не только.

Бегом под кат!

Исследователь запустил Doom на бортовом компьютере трактора John Deere

Время на прочтение1 мин
Охват и читатели3.1K

Исследователь безопасности под ником Sick Codes и моддер Skelegant запустили первый Doom на бортовом компьютере трактора John Deere. Игровой процесс показали на конференции Def Con в Лас-Вегасе.

Читать далее