Обновить
3

Пользователь

Отправить сообщение

Как настроить Alpaca (аналог ChatGPT) на своём арендованном сервере. Гайд для самых маленьких

Уровень сложностиПростой
Время чтения4 мин
Охват и читатели47K

После публикации https://habr.com/ru/news/t/723638/ меня попросило несколько человек написать гайд для новичков, как же это всё запустить поиграться где-нибудь на арендованном сервере, если локальная машина не позволяет? На всё про всё нам потребуется минут 20 и сто рублей денег.

Но уже появились бесплатные варианты на HuggingFace

Читать далее

k8s: подготовка к CKA

Уровень сложностиСредний
Время чтения12 мин
Охват и читатели25K

Привет всем, на днях как раз получил соответствующий сертификат CKA - Certified Kubernetes Administrator (ID Number: LF-u35sabcfor) и хотел бы поделиться своим опытом подготовки к сдаче экзамена, а так же дать советы и рекомендации по его успешному прохождению. Не претендую на истину в последней инстанции, а лишь делюсь личным опытом и впечатлениями. Возможно кому то будет полезно.

Немного о себе, для понимания контекста - на данный момент я senior devops инженер с 7 годами опыта работы, последние 5 лет работаю с JFrog, а до этого 15 лет опыта в качестве system administrator. Так что т.н. background более чем богатый - 20+ лет. Не могу сказать что без опыта невозможно сдать экзамен, но он значительно облегчает понимание многих тем, и как следствие более успешное прохождение экзамена. Если кто-то сдавал CKA совсем без опыта - поделитесь в комментариях, будет интересно.

Думаю, что о Kubernetes (k8s далее) в IT среде в целом, и в частности в среде devops, не слышал лишь очень ленивый или как любят говорить - "домохозяйки". Он у всех на слуху и многие его используют, насколько правильно и эффективно - это уже отдельный вопрос. На момент написания статьи, есть лишь один официальный центр сертификации по k8s - Cloud Native Computing Foundation (CNCF) в сотрудничестве с The Linux Foundation.

Нужен ли вам этот сертификат и для чего его получать - тут каждый должен ответить для себя сам. Лично мое мнение - сертификат гарантирует, что человек, который его получил понимает предметную область и с ним будет намного легче работать. Естественно сертификат никаким образом не заменит вам опыт работы с k8s, особенно в production среде.

kubectl can-i get cka --as=devops

Как процессинг криптовалют помог решить проблему приема платежей из-за границы

Уровень сложностиПростой
Время чтения9 мин
Охват и читатели11K

Всем привет. В связи с введением всевозможных ограничений в финансовой сфере для пользователей из РФ многие предприниматели, в том числе и я, столкнулись с проблемой приема международных платежей на сайтах своих проектов. Большинство из работающих ранее способов стали не актуальными, в связи с чем многие начали активно искать возможные варианты приема оплаты от зарубежных клиентов.

В своей предыдущей статье я рассказывал о популярных альтернативных способах онлайн-оплаты, одним из которых была криптовалюта. В этой статье я бы хотел поделиться личным опытом решения проблемы приема платежей из-за границы для своего проекта, о котором кратко так же расскажу далее.

Актуальной и практически применимой информации по этой теме в открытом доступе нет так много, поэтому я расскажу о том, как поступал я. Возможно эта статья также поможет кому-то, кто хотел выйти на зарубежный рынок либо продолжить работать на нем, но допускаю, что часть информации, представленной ниже, на момент прочтения может быть неактуальна.

Читать далее

Как развивался DevOps: от начала времен до ArgoCD и IaC

Уровень сложностиСредний
Время чтения7 мин
Охват и читатели8K

Привет, меня зовут Сергей — я руководитель DevOps-направления KTS. 

Этот цикл из трёх статей, посвящённый истории развития деплоя приложений, основным моделям и их сравнению. Мы достаточно детально пройдёмся по Pull-модели и покажем, как с помощью «передовых» инструментов организовать управление инфраструктурой больших проектов и дать возможность разработчикам самостоятельно заказывать элементы в инфраструктуре под нужды своих приложений.

В этой части расскажем, как программисты работали раньше.

Читать далее

Вам не нужен свой Kubernetes

Время чтения9 мин
Охват и читатели20K

Данная статья потенциально интересна тем, кто выбирает между managed и рукотворным k8s кластерами в облачной платформе, а также тем, кто просто хочет почитать о некоторых болях и провалах, случающихся при поддержке собственноручно развернутых k8s кластеров.

Читать далее

Усиливаем защиту доступа к Kubernetes API

Время чтения19 мин
Охват и читатели11K

В кластере Kubernetes control plane управляет нодами, ноды — pod’ами, pod'ы — контейнерами, контейнеры — приложениями. А кто управляет control plane?

Kubernetes предоставляет API для комплексного управления всем кластером Kubernetes. Получается, что, в первую очередь, мы должны защитить доступ к Kubernetes API. Даже в свежих рекомендациях агентства нацбезопасности США по защите Kubernetes нам велят использовать надёжную аутентификацию и авторизацию, чтобы ограничить пользовательский и административный доступ и сократить поверхность атаки.

В этой статье мы поговорим о том, как защитить доступ к API в кластере Kubernetes. Даже если вы используете управляемые сервисы Kubernetes, например AWS EKS или GCP Kubernetes Engine, будет полезно узнать, как устроен контроль доступа, чтобы планировать общую безопасность в Kubernetes .

Читать далее

Его величество Пайп, или как заставить ssh tunnel открыть RDP на другом конце через альтернативный IP

Уровень сложностиСредний
Время чтения5 мин
Охват и читатели22K

Для начала, вспомним некоторые базовые вещи ОС Unix.

Любой процесс в Unix имеет три открытых файла по умолчанию (он конечно может их потом закрыть):

Читать далее

Расширяем возможности Ansible: шаблоны

Время чтения7 мин
Охват и читатели31K

Система Ansible является одним из самых распространенных средств автоматизации и настройки ресурсов в сети. С помощью этого решения можно осуществлять подготовку контейнеров и виртуальных машин, и многое другое. Ранее мы уже рассматривали автоматизацию управления с помощью Ansible. Напомним, что система работает в так называемом проталкивающем режиме. Вся работа с инфраструктурой осуществляется с сервера управления. И с этой машины ведется применение настроек к управляемым узлам. Ansible является безагентским решением, то есть все управление узлами ведется с помощью выполнения команд и сценариев по протоколу SSH.

В этой статье мы продолжим рассматривать Ansible, и поговорим о шаблонах. Управление конфигурациями нескольких серверов и сред - одно из ключевых направлений использования  Ansible. Но эти конфигурационные файлы могут отличаться для каждого удаленного управляемого сервера или каждого кластера. Например, нескольких параметров могут отличаться, хотя все остальные настройки будут такими же. Создание статических файлов для каждой из этих конфигураций не является эффективным решением, и это займет намного больше времени, и каждый раз, когда добавляется новый узел, вам придется добавлять больше файлов. И здесь нам на помощь приходят модули шаблонов Ansible.

Читать далее

DevOps vs. SDLC

Время чтения7 мин
Охват и читатели21K

Если вы используете традиционный жизненный цикл разработки программного обеспечения (SDLC), у вас могут возникнуть вопросы о том, как туда вписывается DevOps. Могут ли эти два подхода существовать вместе, или между ними слишком много противоречий?

В этом посте рассматриваются различия между двумя подходами.

Читать далее

Иерархические пространства имен в Kubernetes: объясняем на примере

Время чтения7 мин
Охват и читатели9.6K


Пространства имен — критически важный ресурс для поддержки мультитенантной архитектуры кластера Kubernetes. Но ими трудно управлять при работе с крупномасштабными мультитенантными кластерами. К счастью, процесс можно упростить, добавив в Kubernetes функцию иерархических пространств имен. Команда VK Cloud перевела статью о том, как это сделать.

Это статья для тех, у кого есть общее представление о Kubernetes, кластерах, контейнерах и подах. Также потребуются базовые знания о пространствах имен в Kubernetes.
Читать дальше →

Делаем инференс на Nvidia Triton Inference Server

Уровень сложностиСредний
Время чтения7 мин
Охват и читатели26K

Вокруг так много фреймворков для инференса нейронных сетей, что сложно понять, какой именно подойдет тебе лучше всего. Я решил, что реализую одну и ту же задачу на нескольких разных технологиях. Так и родился этот туториал по Nvidia Triton Inference Server.

Читать далее

Python package registry в GitLab

Уровень сложностиСредний
Время чтения9 мин
Охват и читатели16K

Общие библиотеки, gRPC‑контракты, клиенты для работы с БД и другие переиспользуемые компоненты быстро превращаются в проблему, когда их нужно поддерживать сразу в нескольких проектах. Git submodules решают задачу лишь частично, добавляя сложности с доступами, версиями и зависимостями.

В этой статье разберём, как организовать приватный Python Package Registry в GitLab, автоматизировать публикацию пакетов и встроить работу с ними в повседневный процесс разработки.

Читать далее

Двухлетняя испанская но-лукратива почти в моём кармане. Как я продлила ВНЖ Испании — полезные ссылки и описание процесса

Уровень сложностиПростой
Время чтения11 мин
Охват и читатели18K

Привет! Знаю, что тема не совсем для «Хабра», но у меня уже есть серия статей про переезд в Испанию по ВНЖ без права на работу (no lucrativa), и на днях мне пришло одобрение продления этого вида ВНЖ на два года. Решила поделиться процессом и ссылками на все источники, так как до сих пор получаю много вопросов об этом в личку.

Кстати, в Испании-таки приняли закон о возможности получения диджитал-номад-визы. Но всей инфы я пока не знаю. Возможно, позже напишу об этом статью. В конце этого текста поделюсь тем, что знаю об этом сейчас. 

Оформляем документы

Прямой VPN-туннель между двумя компьютерами находящимися за NAT провайдеров с использованием UDP hole punching

Время чтения11 мин
Охват и читатели89K
Статья о том, как мне удалось организовать прямой (точка-точка) VPN-туннель между двумя компьютерами, каждый из которых находился за NAT'ом провайдеров, при помощи VPS и простых скриптов, используя стандартные утилиты Linux, без каких-либо настроек сетевого оборудования.
Читать дальше →

werf — наша Open Source-утилита для CI/CD — стала проектом CNCF

Время чтения4 мин
Охват и читатели3.2K

Рады официально сообщить, что werf пополнила ряды sandbox-проектов международной некоммерческой организации CNCF (Cloud Native Computing Foundation). Отныне проект будет развиваться усилиями глобального Open Source-сообщества, которое занимается Kubernetes, Helm и другими cloud native-решениями.

Читать далее

Kubernetes tips & tricks: доступ к dev-площадкам

Время чтения4 мин
Охват и читатели14K
Мы продолжаем серию статей с практическими инструкциями о том, как облегчить жизнь эксплуатации и разработчикам в повседневной работе с Kubernetes. Все они собраны из нашего опыта решения задач от клиентов и со временем улучшались, но по-прежнему не претендуют на идеал — рассматривайте их скорее как идеи и заготовки, предлагайте свои решения и улучшения в комментариях.


На этот раз будут рассмотрены две темы, условно связанные одной темой: доступом пользователей к dev-окружению.
Читать дальше →

Git scraping: методика бесплатного хостинга не совсем статических сайтов

Уровень сложностиСредний
Время чтения21 мин
Охват и читатели14K

Ни для кого не секрет, что, используя GitHub Pages, вы можете бесплатно разместить свой статический веб-сайт в сети Интернет. 1 Гбайт доступного пространства, SSL-сертификат, возможность привязать собственный домен — разве не сказка? Но что делать, если вам необходимо, чтобы содержимое вашего статического ресурса периодически обновлялось? Допустим, несколько раз в час.

Пути решения уже существуют, и в этой статье я расскажу об одном из них. Вооружившись GitHub Actions в качестве среды выполнения и отдельной веткой Git-репозитория в качестве хранилища, мы организуем автоматизированный пайплайн получения, обработки и отображения малых неконфиденциальных данных, который будет ежемесячно нам обходиться в целых 0 рублей.

Читать далее

Kubeflow: учимся устанавливать и запускать Kubeflow на локальной машине

Время чтения6 мин
Охват и читатели6K
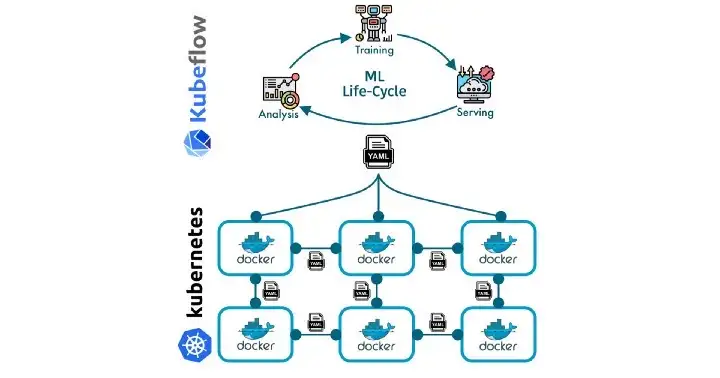
Пошаговое руководство по установке и конфигурированию всех компонентов kubeflow на локальной машине.

image
Рис. 1. Взаимодействие Kubeflow и Kubernetes | рисунок автора |иконки от Eucalyp

Kubeflow [1] – это созданная Google опенсорсная платформа, на которой разворачивается весь жизненный цикл разрабатываемой модели машинного обучения. Kubeflow представляет собой инструментарий, каждый компонент которого применяется для отработки каждой из стадий жизненного цикла при машинном обучении, а именно: исследования данных, конструирования признаков, преобразования признаков, обучения модели, оценки модели, тонкой настройки модели, предоставления модели и версионирования модели. Главный атрибут kubeflow заключается в том, что он предназначен для работы на базе kubernetes [2]. Таким образом, kubeflow пользуется именно теми преимуществами, которые предоставляет кластер kubernetes, в частности, оркестрацией контейнеров и автомасштабированием.
Читать дальше →

Раскатка k8s 1.26 ansible+jenkins

Время чтения8 мин
Охват и читатели11K

Приветствую всех! Недавнее масштабное обновление github (когда там часами не работало ничто) побудило меня поделиться своим опытом автоматизации установки k8s на bare metal.

Итак. Задача: развернуть кластер kubernetes последней на данный момент версии 1.26 средствами CI/CD за минимальное время (на моем оборудовании около 3 минут), и вообще, начать с этого построение своих инструментов управления кластером.

Для этого потребуется от 3 серверов под управлением ubuntu, чтобы прошли тесты sonobuoy conformance (адаптация под rhel потребует небольших доработок).

Выработанный процесс больше подойдет для разворачивания тестовой среды, именно для этого акцент сделан на скорости, исключен любой шаг, без которого все и так полностью будет функционировать. Для production кластера, как минимум, придется добавить дополнительные отдельные etcd узлы, данный процесс за рамками этой статьи. Однако, etcd узлы на мастер нодах созданы будут в рассматриваемом процессе.

О роли ansible inventory. 

[masters]

k8s

[master]

k8s

[etcd]

k8s

[workers]

r01

r02

[jenkins]

k8s

[grafana]

k8s

Давайте сделаем его простым, очень простым. Чтобы это осуществить, настройте dhcp службу вручную или с помощью API своего маршрутизатора. Будет нелишним настроить домен маршрутизатора, просто укажите любой идентификатор, который будет добавлен к именам ваших узлов. Вам потребуется добавить mac адреса сетевых интерфейсов своих узлов в список соответствия IP адресам в вашей подсети. Иными словами, составьте план статических адресов для своих узлов кластера. 

itoracl.github.io/k8s

Как я учил Алису отправлять почту

Время чтения16 мин
Охват и читатели19K

Всем привет! Меня зовут Иван Чечиков, я QA-lead в МТС Digital, работаю над проектом стримингового сервиса WASD.TV. В этой статье я расскажу о своем пет-проекте по созданию навыка «Умный почтальон» для Алисы, ассистента Яндекса.
Подробности – под катом.

Читать далее

Информация

В рейтинге
Не участвует
Зарегистрирован
Активность

Специализация

Системный администратор, DevOps-инженер
Linux
Python
Docker
Git
MongoDB
Bash