Обновить
3

Пользователь

Отправить сообщение

Как я с ИИ собрал семейное древо до XVIII века и разрушил легенду деда
Уровень сложностиПростой
Время на прочтение11 мин
Охват и читатели12K

Пока готовил эту статью и сомневался, выкладывать ли её вообще, интернет начал обсуждать любовные похождения бывшего главы Nvidia. Тут я понял, что истории про семью сейчас как никогда кстати.

История такая. Как-то раз я был в гостях в Екатеринбурге, и мы с дедом ехали в такси. Дед был чуть подшофе и в отличном настроении. И на голубом глазу рассказал мне историю нашей семьи.

Мы, говорит, потомственные промышленники. Чуть ли не партнёры тех самых Демидовых. Потом пришли большевики, всех раскулачили и всё забрали. И начал показывать в окно: вот тут у нас земли были, а вот тут ещё что-то.

Я кивал и не верил ни одному слову. Дед у меня сказочник, это в семье все знают. Но мысль засела. А что, а вдруг?

Признаюсь честно, о своих предках дальше прадеда и прабабушки я ничего не знал. Этой осенью я сел разбираться и взял в напарники ИИ. Через неделю у меня была цепочка архивных документов на семь поколений вглубь и самый ранний предок по этой линии, родившийся около 1728 года. Генеалоги берут за одну ветку от 230 тысяч рублей. Мне хватило недели и подписки, которая у меня и так была. И дед, как выяснилось, почти не соврал. Почти.

Что нашлось в архивах

Сонный SSH: устраняем задержки на этапе handshake

Уровень сложностиСредний
Время на прочтение10 мин
Охват и читатели8.1K

Сеть работает, пинг до сервера проходит без задержек, но SSH‑подключение занимает 10–30 секунд. Такая пауза раздражает при ручной работе, а в Ansible и CI/CD может приводить к таймаутам и сбоям автоматизации. Разберём, как с помощью ssh -vvv найти проблемный этап подключения, проверить влияние GSSAPI и UseDNS и устранить задержку без риска потерять доступ к серверу.

Ускорить SSH

Rawline: зачем форкать Throne, объединять десятки транспортов и разбираться с утечками VPN на Android

Уровень сложностиСредний
Время на прочтение10 мин
Охват и читатели6.6K

Когда на мобильном интернете включают белые списки, обычного VLESS уже не хватает. Работают туннели через звонки VK, DNS-туннели, S3 и другие нестандартные транспорты, но почти у каждого из них своё отдельное приложение. Rawline объединяет их в одном клиенте на sing-box и Xray.

Расскажу, почему он сделан как форк, а не с нуля, как в нём уживаются транспорты, которые никогда не задумывались как часть одного ядра, и какие проблемы безопасности многих VPN-клиентов в нём закрыты.

Читать далее

Бот стартует, а база ещё не готова: что на самом деле делает After= в systemd

Время на прочтение3 мин
Охват и читатели6.5K

После перезагрузки бот падает при подключении к PostgreSQL, хотя в unit-файле есть After=postgresql.service. Через минуту запускается вручную. Разберём, что именно упорядочивает After=, как проверить готовность базы и подключение с параметрами приложения, а также где заканчиваются возможности Restart=on-failure.

Читать далее

Зачем я написал ещё один Patroni: PostgreSQL HA на Go со встроенным Raft

Уровень сложностиПростой
Время на прочтение13 мин
Охват и читатели11K

Отказоустойчивый PostgreSQL — задача с неожиданно большим количеством инфраструктурных зависимостей. Patroni требует внешнего DCS, Stolon строит кластер вокруг keeper/sentinel/proxy и тоже опирается на внешнее хранилище, CloudNativePG ориентирован на Kubernetes, а repmgr оставляет часть задач обеспечения HA на стороне пользователя.

Мне хотелось другое: один бинарник на узел, который сам управляет PostgreSQL, сам обеспечивает консенсус и одинаково работает на обычных серверах, виртуальных машинах и в Kubernetes. Готового решения с такими свойствами я не нашёл — и написал tembo, HA-агент для PostgreSQL на Go со встроенным Raft и локальным хранилищем на bbolt.

В статье разберу, как устроены архитектура, fencing, failover и switchover, как это проверено тестами и — не менее важно — где проходят границы гарантий, которые нужно понимать до того, как доверить системе production.

Читать далее

Fail2ban: ошибки настройки, из-за которых защита не работает

Уровень сложностиПростой
Время на прочтение7 мин
Охват и читатели104K

Fail2ban ставят на сервер, когда тот получает белый IP, но зачастую дальше установки дело не идёт. Получается, что сервис запущен и джейл sshd включен, но конфиг был дефолтный, бан длится по десять минут, логи читаются не из того места, а половина открытых сервисов вообще находится вне поля зрения. Под катом разберу ошибки и покажу настройки. 

Читать

Как сделать безопасный вход на ваш сайт по QR-коду через Google, Apple и Яндекс ID

Уровень сложностиПростой
Время на прочтение13 мин
Охват и читатели6.6K

Театр начинается с гардероба, а сайт начинается со входа.

В статье предложу способ, как без капитального ремонта улучшить ваш «гардероб» и снизить риски кражи вещей из «карманов» пользователей, а заодно и сократить время на получение «одежды».

Когда ваши пользователи входят на ваш сайт через Google или подобный сервис(ЯндексID, VK ID и другие), то пароль и сессия Google оказываются в браузере компьютера. Именно там, откуда их забирают программы-стилеры, а заражений ими в 2025 году стало на 59% больше. Это особенно опасно, если пользователь входит на ваш сайт с чужого или рабочего компьютера.

В статье я расскажу, как добавить на ваш сайт вход по QR-коду, когда пользователь сканирует код с компьютера телефоном и на телефоне выбирает учётную запись Google, Apple или Яндекс ID и подтверждает вход. И почему эта схема безопаснее и удобнее классической кнопки «Войти через Google».

Читать далее

Из России режут не сайты, а целые сети. Проверил

Уровень сложностиСредний
Время на прочтение6 мин
Охват и читатели111K

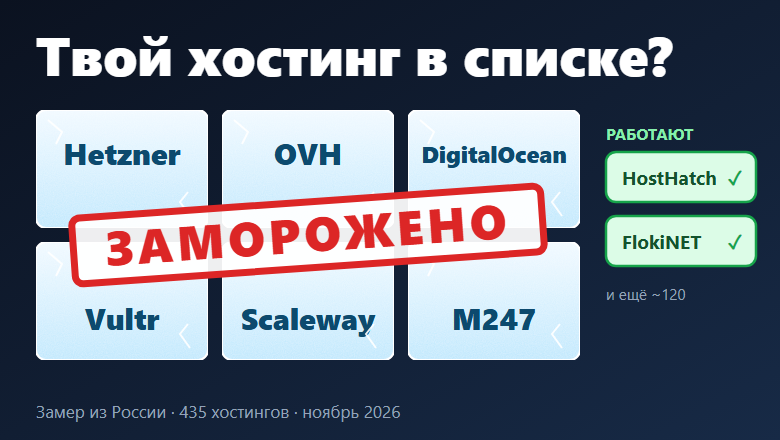
Твой сервер на Hetzner, OVH или DigitalOcean? Из России соединение с ним замерзает на первых пакетах. Я проверил 435 хостингов: режут целые сети, вместе со всеми, кто в них арендует место. Кто в списке и как за 30 секунд проверить свой сервер.

Кого режут и как проверить

TP4056 — легендарная микросхема, дающая вторую жизнь старому железу

Уровень сложностиПростой
Время на прочтение12 мин
Охват и читатели20K

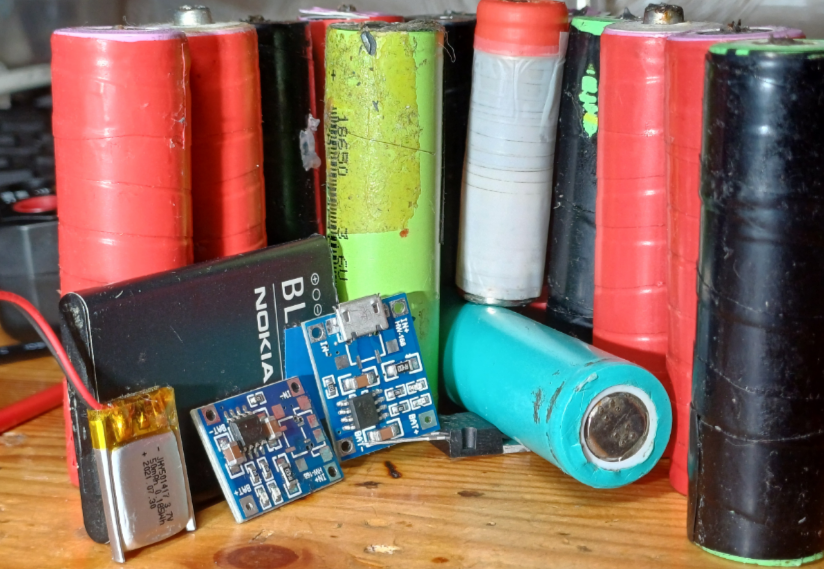
В данной статье я рассказываю о внутреннем устройстве TP4056, принципе её работы, опасности литий-ионных аккумуляторов и возможных альтернативных вариантах её использования.

Читать далее

Очередное исследование методов блокировок ТСПУ

Уровень сложностиСредний
Время на прочтение7 мин
Охват и читатели10K

Тема с блокировками серверов не обошла меня стороной - и эта статья - мое личное исследование блокировок на ТСПУ

Читать далее

Методичка по построению VPN, осень 2026

Уровень сложностиСредний
Время на прочтение9 мин
Охват и читатели128K

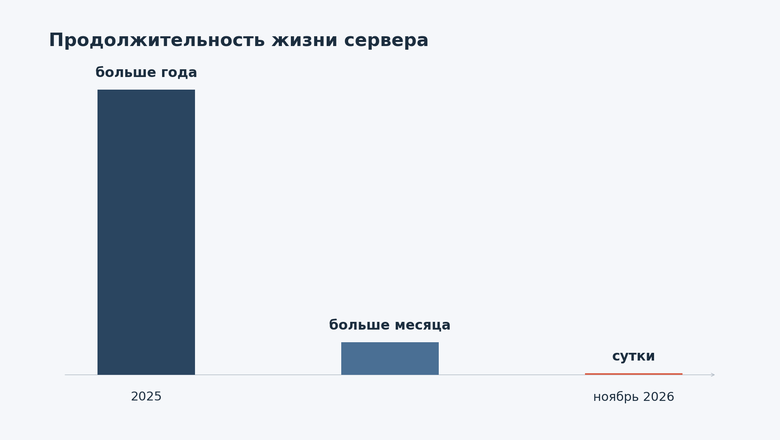
Осенью 2026 года за шесть недель заблокировали четыре зарубежных VPN сервера, и каждый следующий прожил меньше предыдущего, три последних заблокировали за пять дней. Все настроено серьезно: VLESS поверх REALITY с self-steal SNI на собственном домене, XHTTP, разные провайдеры, страны и ASN. Их все-равно заблокировали. Явление массовое. В начале ноября адреса зарубежных серверов живут от нескольких часов до 1-3 суток при любом протоколе. Смена IP помогает ненадолго.

Что с этим делать?

Как безобидный ADD COLUMN положил наш продакшен на 43 минуты (и почему Postgres 11+ вас не спасет)

Уровень сложностиСредний
Время на прочтение7 мин
Охват и читатели5.6K

Четверг, 14:15. Миграция с флагом фичи на таблице с 30M строк применилась в стейджинге за 12 миллисекунд. Но через 18 секунд после деплоя в прод Nginx взорвался 504 Gateway Timeout, а PgBouncer исчерпал весь пул соединений. Разбираем анатомию катастрофы: почему Postgres берет ACCESS EXCLUSIVE, как возникает Head-of-Line Blocking и как писать zero-downtime миграции без падения сервисов.

Читать далее

VPN включён, а сайты не работают: большой обзор способов маршрутизации трафика на Windows, Linux и macOS

Уровень сложностиСредний
Время на прочтение30 мин
Охват и читатели12K

Включаете VPN — и внезапно перестают нормально работать некоторые сайты. Отключаете его — банковские приложения, интернет-магазины и государственные сервисы снова открываются, зато теряется доступ к другим ресурсам.

Если VPN один, проблему иногда решает пара исключений. А что, если на компьютере одновременно используются обычное интернет-подключение, личный VPN и корпоративный VPN? И все они необходимы, причём менять привычные программы совершенно не хочется?

Я попробовал разобраться, какие решения существуют для Windows, Linux и macOS. В обзор вошли массовые VPN-сервисы, mihomo, sing-box, Xray, графические оболочки, прокси-менеджеры, корпоративные VPN, системные маршрутизаторы, собственные серверы и OpenWrt.

Сравнивать будем не скорость, анонимность или количество серверов, а то, как именно программы управляют трафиком, какие сетевые подключения используют и сколько знаний требуют от пользователя.

Материал большой, поэтому ниже есть содержание с переходами к разделам.

Читать далее

Amnezia на Mikrotik: полгода спустя

Уровень сложностиПростой
Время на прочтение11 мин
Охват и читатели92K

В начале года я разработал AmneziaWG контейнер для Mikrotik. С тех пор произошло довольно много изменений, и судя по тому, как на хабре часто выходят разного рода статьи, где то один, то другой придумывает и вайбкодит какой-то новый впн-клиент, то складывается впечатление, что о Amnezia уже все забыли, хотя она очень даже помогает решать рабочие задачи.

Читать далее

Глоток свежего воздуха: встраиваем глупый датчик в умный дом

Уровень сложностиПростой
Время на прочтение9 мин
Охват и читатели9.9K

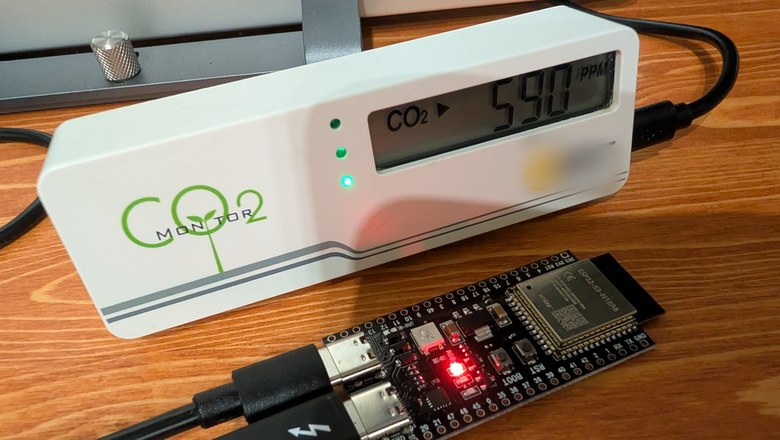
Больше 10 лет назад я купил датчик углекислого газа, чтобы отслеживать состояние воздуха в спальне

Чтобы начать действительно им пользоваться, мне пришлось собрать еще одну железку, которая подключает его к умному дому и собирает показания в красивый график

Под катом история проектирования адаптера, который делает глупый датчик достаточно умным, чтобы на него хоть кто-нибудь начал смотреть

Читать далее

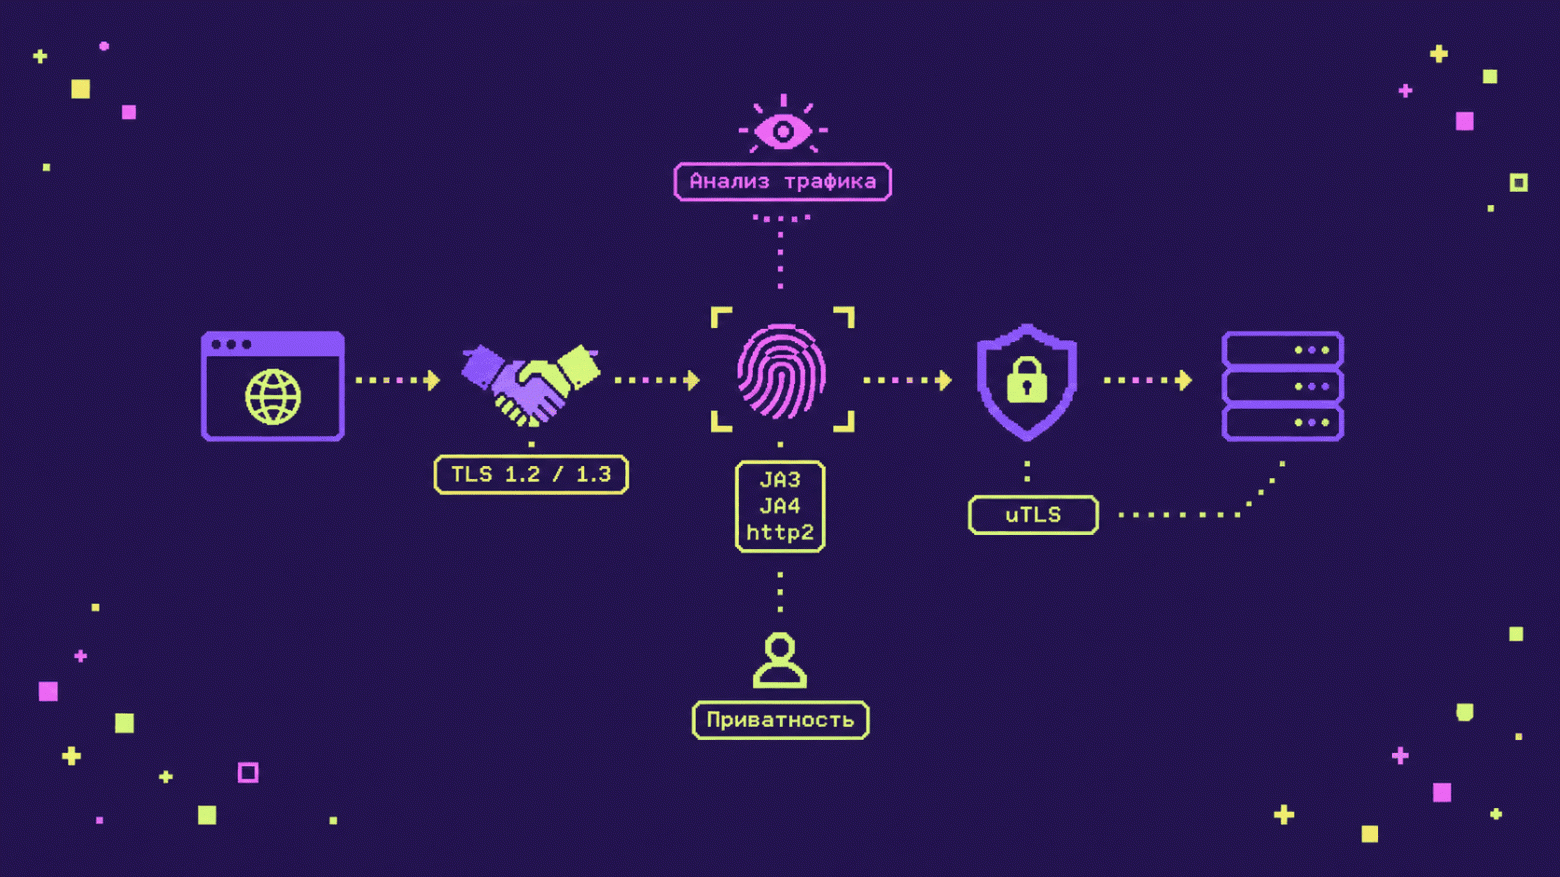
TLS наизнанку: от рукопожатия TLS 1.2/1.3 до Fingerprinting (JA3/JA4/http2) и маскировки с uTLS

Уровень сложностиСредний
Время на прочтение23 мин
Охват и читатели9K

Как WAF отличает ваш скрипт на Python от реального Chrome, если заголовки полностью идентичны? Ответ зашит в сетевом стеке. Поддерживаемые шифры и порядок расширений TLS формируют уникальный отпечаток, который невозможно скрыть обычной подменой прокси.

Пошагово разбираем анатомию TLS-handshake, алгоритмы деанонимизации JA3/JA4 и учимся собирать правильный цифровой почерк с помощью uTLS.

Читать далее

Как правильно загружать и скачивать файлы по HTTP в 2026 году

Уровень сложностиПростой
Время на прочтение13 мин
Охват и читатели6.2K

Кажется, всё просто: делаешь ручку POST и отправляешь файл. Вопрос только — как. Способов три, и у двух самых популярных есть неприятные минусы.

Читать далее

L×Box: от VPN‑клиента до экосистемы управления сетевым трафиком

Уровень сложностиПростой
Время на прочтение13 мин
Охват и читатели13K

Я рассказываю тут про развитие VPN-клиента L×Box, его ядра и десктоп-версии.
Новость месяца: L×Box уже доступен в Google Play

Проект быстро развивается: пока я дописывал раздел про форк, ядро проехало три минорных релиза. Пока описывал фичесет приложения, вышло 27 релизов. Так что все технологические фишки тут не смогу описать — только главное и интересное, и поговорим про позиционирование!

Читать далее

LxBox: VPN клиент и split-routing в Android

Уровень сложностиПростой
Время на прочтение11 мин
Охват и читатели17K

Привет. Полгода назад я выложил singbox-launcher — десктопный GUI для управления ядром sing-box. По фидбеку стало понятно: идея зашла, людям удобно собирать и отлаживать конфиги на ноутбуке, а потом переносить их на роутеры и другие сетевые устройства. Подробнее о десктопной версии я писал на Хабре.

Пару слов для тех, кто не в контексте. Есть небольшой класс кроссплатформенных сетевых ядер, которые умеют гибкую маршрутизацию трафика и поддерживают современный набор протоколов: WireGuard, VLESS, SOCKS5, Shadowsocks, Hysteria2, TUIC и так далее. Sing-box в этом списке — не самый раскрученный, но для меня он оказался наиболее интересным: быстрая эволюция, внимание к деталям, чистый код, живое общение мейнтейнеров с пользователями, классно организованный по логике конфиг.

Довольно быстро стали приходить запросы на Android-порт. Первое время казалось, что это будет прямое переиспользование десктопного кода. На практике сценарии потребления на мобильных оказались сильно другими: другой UX, другой lifecycle, Doze и background-лимиты, OEM-специфика, ограниченный экран, другие ожидания от автозапуска и обновлений. В итоге пришлось переписать практически всё с нуля.

Результат этой работы — LxBox, и сегодня я хочу рассказать, чем он отличается от существующих Android-клиентов и как устроен изнутри.

Читать далее

Пожалуй, все что надо знать о ТСПУ

Уровень сложностиПростой
Время на прочтение19 мин
Охват и читатели108K

Как российский ТСПУ понимает, какой трафик блокировать? Почему одни VPN-протоколы работают, а другие перестают подключаться? чем анти-DPI отличается от обычного туннеля? Какой протокол и клиент выбрать?

Читать далее
1
23 ...

Информация

В рейтинге
Не участвует
Зарегистрирован
Активность