Обновить
512K+

Сетевые технологии *

От Ethernet до IPv6

567,86
Рейтинг
Сначала показывать
Порог рейтинга
Уровень сложности

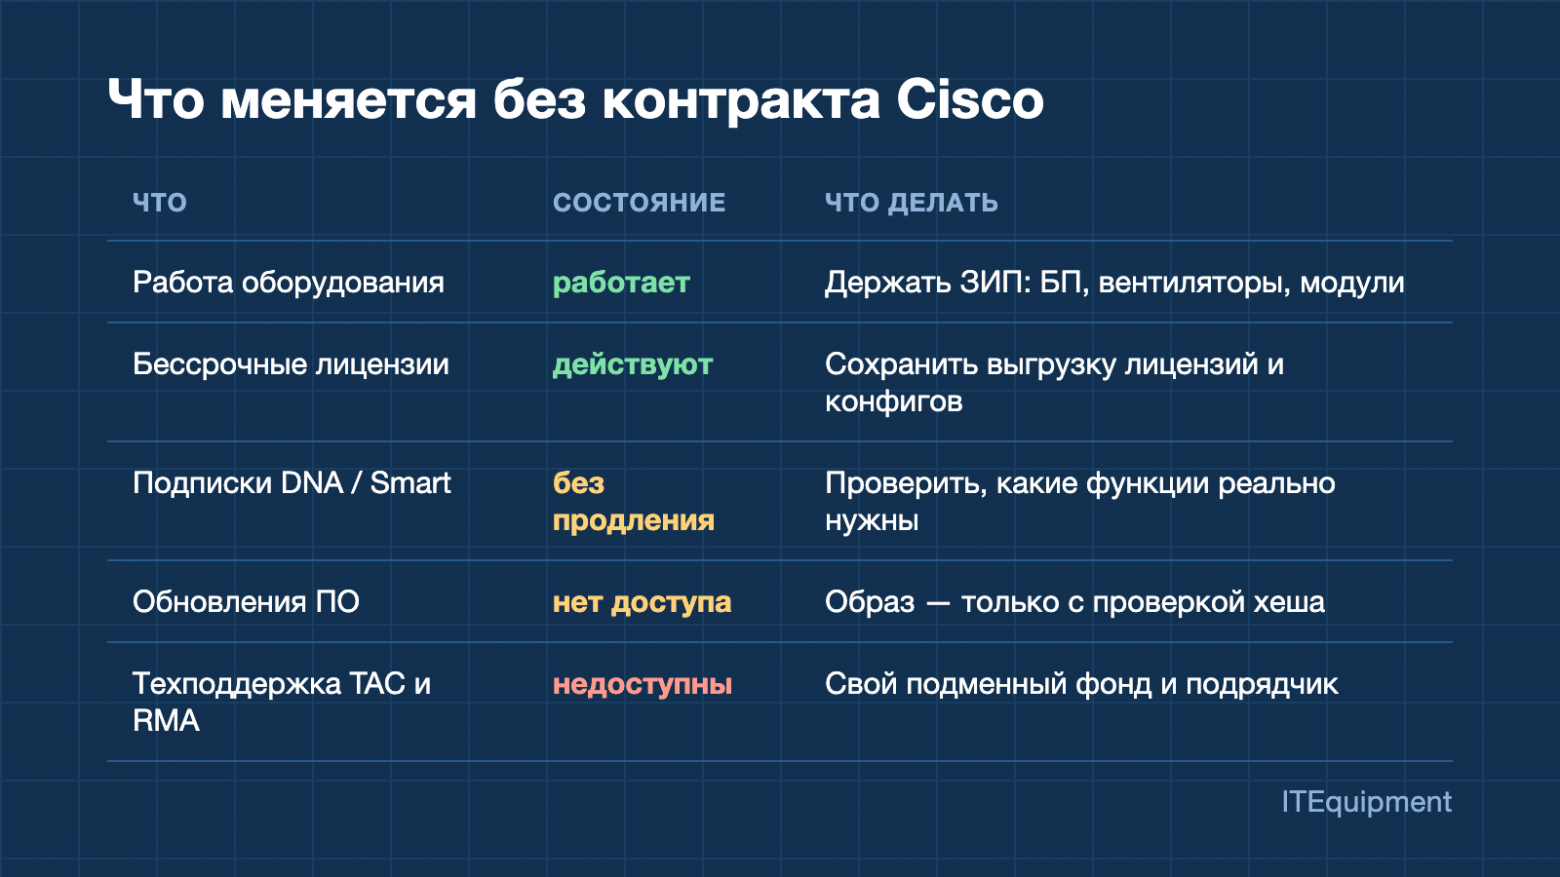
Cisco IOS XE без контракта: шпаргалка по безопасному обновлению Catalyst и ISR

Уровень сложностиСредний
Время на прочтение3 мин
Охват и читатели6.8K

Контракта на поддержку Cisco нет уже больше трёх лет, а Catalyst 9000 и ISR 4000 по-прежнему стоят в ядре и на филиалах. Ниже — рабочая шпаргалка, которую мы сами используем при обновлении IOS XE без доступа к TAC и порталу загрузок: что проверить до работ, как убедиться, что образ не подменён, как обновиться в install mode с возможностью отката и что сделать, если обновиться нельзя.

Читать далее

Новости

Почему Илон Маск может, а наши ОПСОСы — нет?

Уровень сложностиПростой
Время на прочтение6 мин
Охват и читатели9.7K

В последнее время под эгидой противодействия беспилотным летательным аппаратам (БПЛА) регуляторы и экстренные службы все чаще прибегают к радикальному методу — тотальному отключению мобильного интернета в масштабах целых регионов или принудительному переводу сети на работу по жестким «белым спискам».

Только за август–октябрь 2026 года волны масштабных сбоев мобильной передачи данных накрыли Москву, Санкт-Петербург, Самару, Новосибирск и ряд других регионов. В периоды ограничений со стороны операторов (МТС, МегаФон, Билайн, Tele2) полностью парализуется городская цифровая среда: бизнес несет критические убытки из-за неработающих онлайн-касс, встает логистика, службы доставки, системы мониторинга транспорта и каршеринг, а граждане не могут банально воспользоваться банкингом или оплатить проезд.

Официальная позиция ведомств непреклонна: ограничения связаны с оперативной работой спецслужб по предотвращению угроз и противодействию БПЛА, которые используют коммерческие SIM для корректировки наведения.

Но давайте посмотрим на проблему глазами сетевого инженера. С точки зрения архитектуры сетей и принципов автономной навигации, тотальная блокировка интернета — это не просто деструктивный шаг. Это признание собственной технической беспомощности.

Главное заблуждение чиновников, отдающих приказы «выключить рубильник» — вера в то, что дрон постоянно «сидит в интернете» во время полета и качает оттуда карты или команды управления. На самом деле мобильный интернет (маршрутизация пользовательского IP-трафика) не нужен БПЛА на протяжении более чем 95% его маршрута.

Читать далее

SPICE протокол: Обзор, узкие места и три идеи, которые могли бы ускорить его в 2 раза (но я не буду их реализовывать)

Уровень сложностиПростой
Время на прочтение14 мин
Охват и читатели4.9K

Эта статья основана на нескольких годах работы над модернизацией SPICE: изучении исходного кода, анализе узких мест и попытках понять логику архитектурных решений. Это концентрированный опыт, а не пересказ документации.

Читать далее

ISP‑прокси — серверные IP, которые считаются резидентскими

Уровень сложностиПростой
Время на прочтение10 мин
Охват и читатели5.7K

Встречались ли вам когда нибудь ISP-прокси и вы не понимали чем они отличаются от серверных или резидентских? В этой статье я попробовал разобрать, как именно появляются ISP-прокси, чем они отличаются от остальных видов прокси и так ли они приватны и безопасны, как хочется поставщикам.

Читать далее

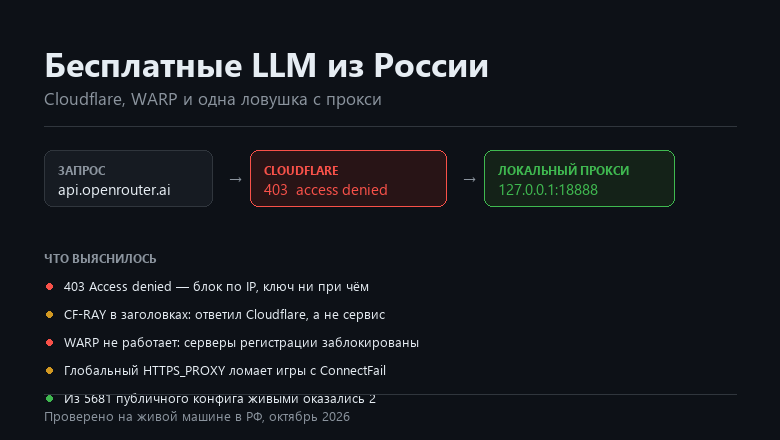
Как я заставил бесплатные LLM работать из России и что узнал про Cloudflare

Уровень сложностиСредний
Время на прочтение5 мин
Охват и читатели6.3K

Недавно я потратил вечер на задачу, которая звучит просто: «хочу, чтобы бесплатные модели отвечали из России». Оказалось, что там три разные проблемы, которые легко перепутать, и одна ловушка, в которую я сам и попал.

Рассказываю по порядку, с командами и логами. В конце — ссылка на репозиторий со скриптами.

Читать далее

От Apache 1.3 до Cloudflare: эволюция самого известного домена в интернете

Время на прочтение5 мин
Охват и читатели6K

Выполните curl -I https://example.com прямо сейчас. В ответе вы увидите server: cloudflare и cf-ray — домен, который мы все используем для примеров кода, работает за одним из крупнейших CDN в мире.

Но так было не всегда. В 2002 году example.com отдавался с Apache 1.3.22 на Red Hat Linux, а в 2013-м переехал на EdgeCast CDN. За последние 25 лет домен сменил несколько инфраструктурных провайдеров и пережил множество оптимизаций.

Давайте посмотрим, как менялась архитектура example.com и какие технические решения стоят за этими изменениями.

Читать далее

Кто стучится в открытые порты: я написал ловушку для ботов и разобрал их команды

Уровень сложностиСредний
Время на прочтение11 мин
Охват и читатели8.1K

Открытый порт на сервере редко остаётся незамеченным. По интернету постоянно гуляют боты, которые перебирают адреса, проверяют доступные службы, пробуют имена и пароли. Иногда они просто смотрят, что им ответит сервер. Иногда после ответа отправляют готовый набор команд. Человека за клавиатурой при этом может вообще не быть.

Я уже столкнулся с таким гостем на практике. Из-за моей ошибки наружу смотрел порт базы данных, а сервер несколько дней уходил в перегрузку. После этого мне стало интересно. Кто на самом деле пытается подключиться к открытому порту, что успевает сделать за короткую сессию и чего добивается?

Чтобы в этом разобраться, я создал программу-приманку. Она изображает несколько обычных серверных служб, отвечает клиентам и записывает все их действия. А полученные команды она не исполняет.

В логах с активными записями приманка собрала 2406 сессий от 309 адресов. Многие подключения занимали около секунды, но даже за это время клиент успевал войти и быстро проверить систему. Ниже разберу, как устроена ловушка, что именно попало в журнал и какие порты стоит проверить на своём сервере после такого эксперимента.

Читать ловушку

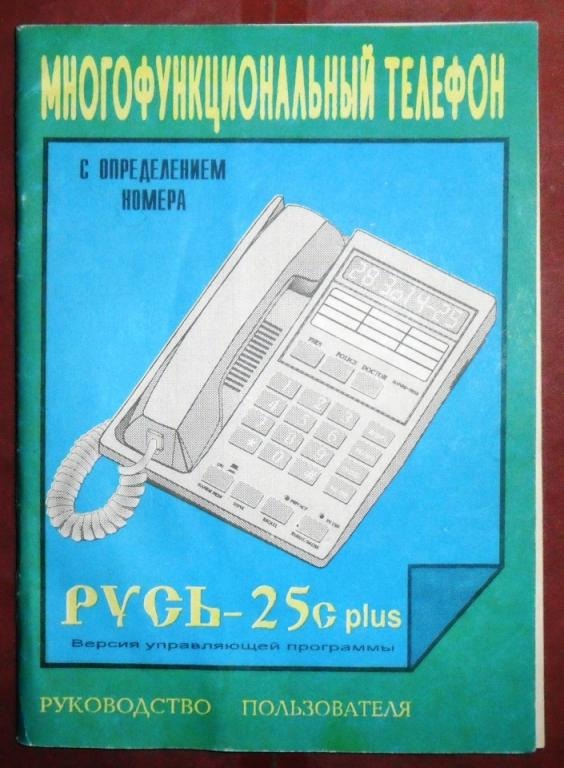
Воспоминания об АОНе. Как работал определитель номера и почему он вызывал столько дискуссий

Уровень сложностиСредний
Время на прочтение18 мин
Охват и читатели14K

Сейчас увидеть номер входящего звонка кажется чем-то абсолютно естественным. Скорее вызывает тревогу или подозрение номер не увидеть. Явно ж только мошенники будут прятаться за словом «Неизвестно».

Но так было не всегда. Я реально помню публичные дискуссии на тему «этично ли показывать людям, кто им звонит? Можно ли открыто и без документов продавать телефоны со встроенным автоматическим определителем номера (или даже приставки АОН)». Это происходило еще и потому, что сейчас номер – это лишь несколько байт в сигнализации. Раньше же его определение обеспечивали отдельные стойки на АТС. И, собственно, сама процедура определения номера использовалась совсем не для того, для чего это делаем мы сейчас.
Если вы еще застали время, когда узнать номер собеседника помогало нечто со словом «Русь» в названии или вы просто хотите узнать про ранний АОН побольше, то эта статья для вас.

Читать далее

NoDPI v2.3: они научились собирать фрагментированный ClientHello, а мы научились это исправлять

Уровень сложностиСредний
Время на прочтение5 мин
Охват и читатели77K

Салют, Хабр!

Я думаю многие из вас слышали про NoDPI — open-source инструмент на Python для... кхм... изменения сетевого трафика (ну вы поняли). В последний месяц мне стали массово жаловаться (раз, два и еще в личке), что некоторые сайты перестали открываться. К сожалению, у меня долго не доходили руки разобраться с этим, но в эти выходные я наконец взялся за дело.

Под катом расскажу, что случилось и как получилось это побороть.

Читать далее

HotSpot Portal: платформа гостевого Wi‑Fi под брендом оператора

Уровень сложностиСредний
Время на прочтение13 мин
Охват и читатели7.9K

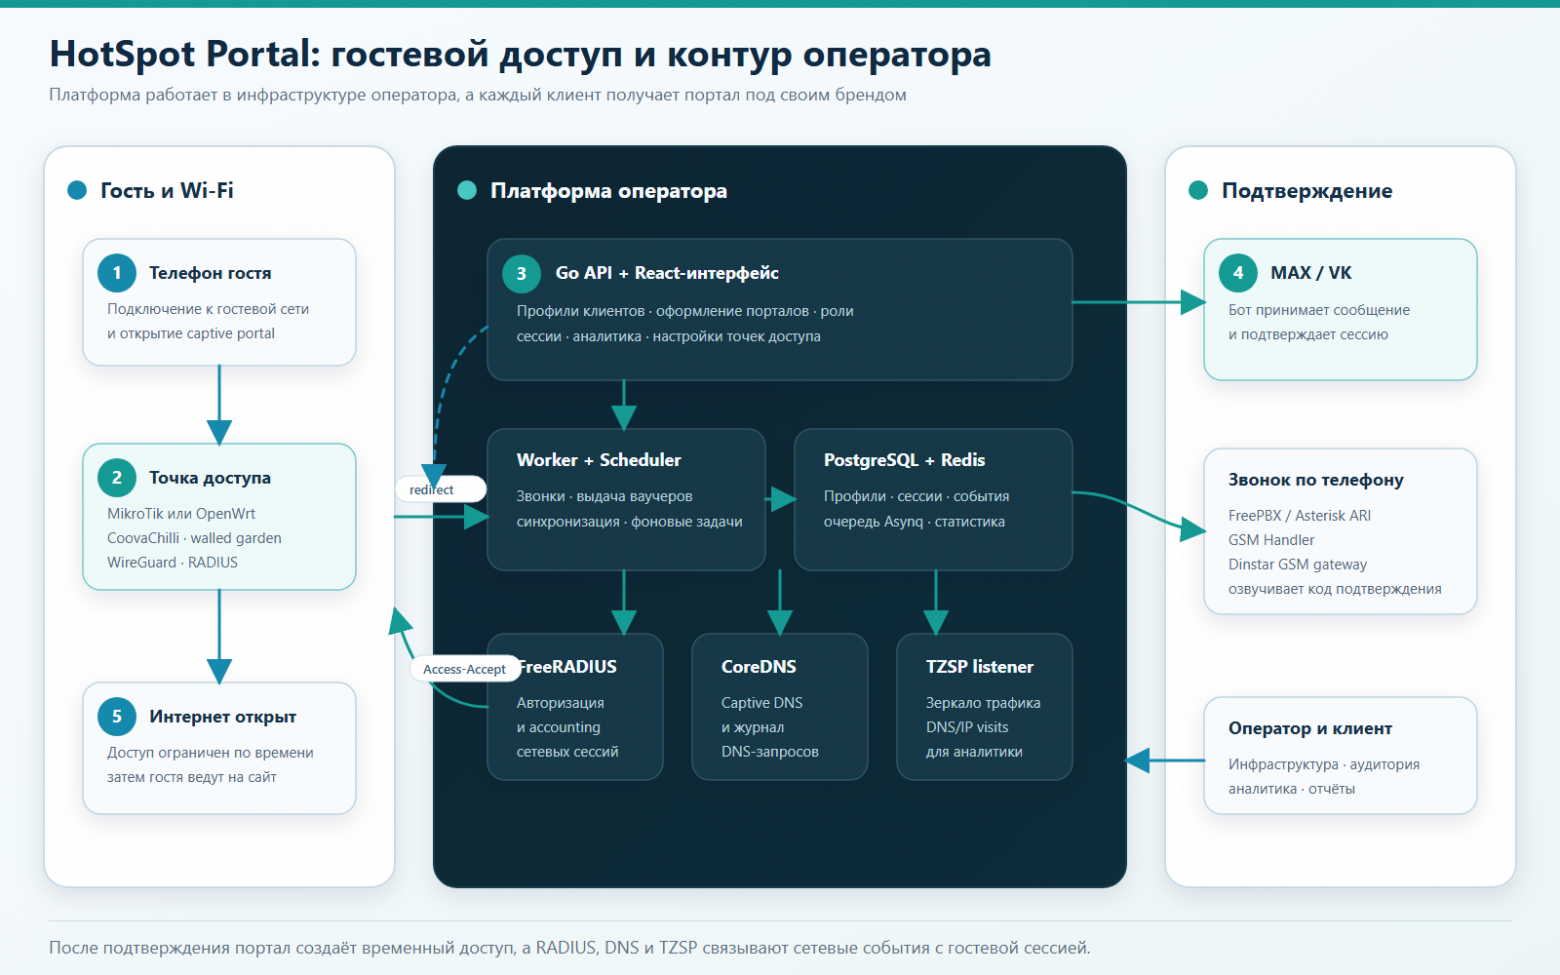
У оператора связи уже есть каналы, сетевое оборудование, техническая поддержка и клиенты из общепита, медицины, торговли, фитнеса и других сфер услуг. Но чаще всего Wi‑Fi для такого клиента заканчивается на установке роутера. Мне стало интересно превратить его в полноценную управляемую услугу, которую оператор или системный интегратор может развернуть в своей инфраструктуре, оформить под собственным брендом и продавать бизнесу за ежемесячную плату.

В этой модели одна платформа обслуживает множество клиентских объектов. Для каждого можно создать отдельный профиль со своим названием, логотипом, цветами, способами авторизации, точками доступа, сотрудниками и правилами работы с гостями. Сотрудник бизнес-клиента работает в назначенном ему профиле, а оператор получает общий контур управления сетью.

Задача не сводится к красивой странице входа. Статья 44 Федерального закона № 126-ФЗ «О связи» относит порядок идентификации пользователей услуг передачи данных и их оборудования к правилам оказания услуг связи. В действующих Правилах оказания услуг связи по передаче данных, утверждённых постановлением Правительства РФ № 2606, для пунктов коллективного доступа предусмотрена идентификация пользователя и используемого им оконечного оборудования. Одним из практических способов такой проверки является достоверное установление номера мобильного телефона.

Нормативные акты не предписывают конкретный дизайн страницы и не называют Captive Portal обязательной технологией. В проекте он служит техническим шлюзом перед интернетом: до подтверждения гостю доступна только авторизация, а после неё создаётся ограниченная по времени сессия. Система сохраняет журнал входа — когда, каким способом, с какого устройства и через какую точку был получен доступ.

Читать далее

Ping, traceroute и Path MTU на Android без root и NDK

Уровень сложностиСредний
Время на прочтение6 мин
Охват и читатели7.4K

Когда я садился портировать своё iOS-приложение на Android, я был уверен, что ping, traceroute и Path MTU там не сделать: ICMP — это raw-сокет, а raw-сокет — это root. Одна команда adb показала, что я ошибался: любое приложение может открыть непривилегированный ICMP-сокет — без root и без единой строчки на C.

Рассказываю, как на чистом Kotlin устроены ping, traceroute через очередь ошибок сокета и Path MTU через бит DF, и на чём я споткнулся по дороге.

Читать далее

librats: Выпуск версии 3.0.x (библиотека для распределённых P2P‑приложений и стриминга). И 3 приложения на ней

Уровень сложностиСредний
Время на прочтение7 мин
Охват и читатели9.3K

Всем привет! Я продолжаю развивать свою библиотеку для создания распределённых приложений. Она уже легла в основу новой версии rats-search (распределённый торрент-поисковик) и rasync (синхронизация папок, файлов и исходников между устройствами) и ratcast (распределенный видео-аудио стриминг и приложение наподобие Discord для совместного просмотра фильмов и видео-конференций с более высоким качеством и большим количеством участников и сложной p2p+MCU топологией), а также librats, судя по всему, используется в стороннем клиенте UltraVNC (VNC-клиент).

Библиотека позволяет развернуть собственную P2P-сеть, связать пользователей между собой и выстроить обмен данными через потоки разных типов — бинарные, строковые и другие. Главная особенность — автоматическое обнаружение участников (peer discovery) на основе mDNS и DHT Mainline протоколов без необходимости в серверах, что особенно актуально в условиях постоянных блокировок и сетевых ограничений. Общения происходит напрямую - без посредника.

На данный момент поддерживаются C/C++, Java (Android), Python и Node.js.

В этом обновлении значительно улучшен собственный QUIC-подобный протокол поверх UDP: добавлена поддержка app-limited-режима, управление перегрузкой переведено на BBRv3, реализована полноценная прямая коррекция ошибок (FEC), улучшен обход NAT, а также появился модуль rendezvous для развёртывания вспомогательных серверов, повышающих связность сетей.

Последний стабильный релиз на сегодня — 3.0.3. Исходный код и собранные бинарные файлы доступны для:

Читать далее

Нейросеть‑ябеда, 6000 протоколов из облака и еще 8 плагинов DokuWiki от VAS Experts

Уровень сложностиПростой
Время на прочтение11 мин
Охват и читатели5.9K

В статье «DokuWiki как платформа для технической документации: наш опыт» мы рассказали, почему ведем документацию на DokuWiki, и пообещали отдельно разобрать собственные плагины. Выполняем обещание. Всего на нашей вики работает около 35 плагинов, 10 из них мы написали сами. Далее расскажем, какую задачу решает каждый, как он устроен и что из этого получилось.

Читать далее

Ближайшие события

Голос по LoRa: как плата для Meshtastic превращается в рацию без интернета

Уровень сложностиСредний
Время на прочтение7 мин
Охват и читатели11K

Meshtastic передаёт текст, а мы заставили ту же плату Heltec говорить голосом: Codec2, пакет на 39 байт каждые 80 мс, шифрование и честные замеры дальности.
В статье — как устроен пакет, почему голос нельзя пустить по mesh‑сети, во что обходится шифрование, когда на счету каждый байт, какую ошибку нашли только в поле и сколько километров получается на самом деле, а не на бумаге.

Смотреть, как это работает

Почему корней DNS тринадцать, хотя в 512 байт влезало пятнадцать

Время на прочтение4 мин
Охват и читатели63K

Корневых серверов DNS тринадцать, и обычно это объясняют так: четырнадцатый не влезал в 512 байт UDP-ответа. Я поднял в контейнере BIND 8.1.2 из Debian 1998 года со списком корней от 22 августа 1997-го и восстановленными по документам делегациями .com и проверил: priming-ответ держал пятнадцать серверов, а за пределом сервер молча выкидывал адреса, не ставя флаг усечения. Тринадцать получаются из бумажного расчёта с запасом под имя в вопросе, в пакетах стены на тринадцати нет.

Читать далее

IPv6 у миллиона абонентов: как домашние роутеры устроили провайдеру шторм DHCPv6

Время на прочтение11 мин
Охват и читатели15K

Непальский провайдер WorldLink семь лет назад включил IPv6 и довёл его до 100% из более чем миллиона абонентов, а 70% трафика теперь идёт мимо CGNAT. Главный инженер сети рассказывает, что сломалось по дороге. После обрыва волокна домашние роутеры, которые пользовались разрешённой в RFC 8415 возможностью вести отдельный автомат на адрес и на префикс, слали по 116 SOLICIT в минуту, а функция DBOR на BNG сносила абонентам сессии по кругу. Плюс мультикастовые фильтры второго уровня, снупинг на OLT, выбор между /64 и /56 и почему внедрение IPv6 надо мерить долей трафика, а не числом абонентов с адресом.

Читать далее

Google отказывал нашему скрейперу, пока мы не поняли, что он смотрит не на IP

Уровень сложностиСредний
Время на прочтение6 мин
Охват и читатели8K

Задача звучала скучно: собирать выдачу Google. Много, регулярно, через обычные резидентные прокси и без платных SERP API.

Первая версия честно открывала Chrome, вбивала запрос и получала капчу. Вторая получала капчу чуть реже. А потом один IP отработал 1210 запросов подряд, и Google ни разу не попросил доказать, что мы не робот. Между этими двумя точками было двадцать экспериментов и вкладка, которая съела 3 гигабайта памяти. И главный вывод: мы всё это время думали о Google неправильно.

Читать далее

Установка CHR на VPS: RouterOS, первый вход и подключение роутера

Уровень сложностиСредний
Время на прочтение9 мин
Охват и читатели7.2K

Можно ли превратить обычный VPS в полноценный маршрутизатор MikroTik и связать его с физическим роутером через WireGuard?

Да, но установка CHR отличается от привычной настройки Linux-сервера. После записи образа RouterOS доступ по SSH исчезает, а ошибка в маршрутизации может полностью отрезать сервер от сети.

В статье разбираем установку MikroTik CHR на VPS, первый вход, настройку firewall, создание WireGuard-туннеля и маршрутизацию между двумя локальными сетями. С примерами команд для RouterOS 7, проверкой соединения и разбором ошибок, которые лучше предусмотреть заранее.

Читать далее

Задача сложная, времени мало: какие упрощенные модели мы использовали для тепловых расчетов BBU

Время на прочтение12 мин
Охват и читатели10K

Система охлаждения — это камень преткновения для современных вычислительных систем с большим тепловыделением. Когда переход на жидкостное охлаждение невозможен, а увеличивать радиатор уже некуда, приходится искать другие способы, как не дать оборудованию перегреться.

Сегодня разработка вычислительных систем включает обязательное математическое моделирование, но на этапе проработки конструкции полноценные расчетные модели требуют огромных временных ресурсов. Упрощая геометрию и модели компонентов, можно ускорить процесс, но есть и обратная сторона: если упростить их слишком сильно, есть риск сделать неверные выводы о (не)работоспособности конструкции и «закопать» удачную идею на раннем этапе проектирования. А еще нужно понимать ограничения, которые накладывает использование упрощенных моделей, и знать, как свести их к минимуму.

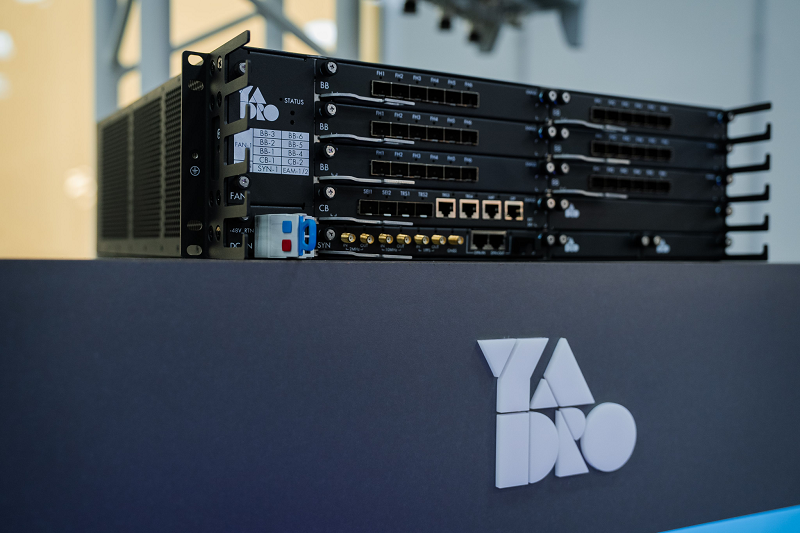
Меня зовут Александр Воробьев, я ведущий инженер по моделированию в YADRO. Сегодня расскажу, как мы моделировали систему охлаждения BBU и какой подход помог ускорить этот процесс. Решения, которые я опишу, универсальны — сможете использовать их в своих проектах.

Читать далее

Как устроена сеть фильтрации CURATOR: путь трафика, BGP, VRF и централизованное управление

Уровень сложностиСредний
Время на прочтение6 мин
Охват и читатели10K

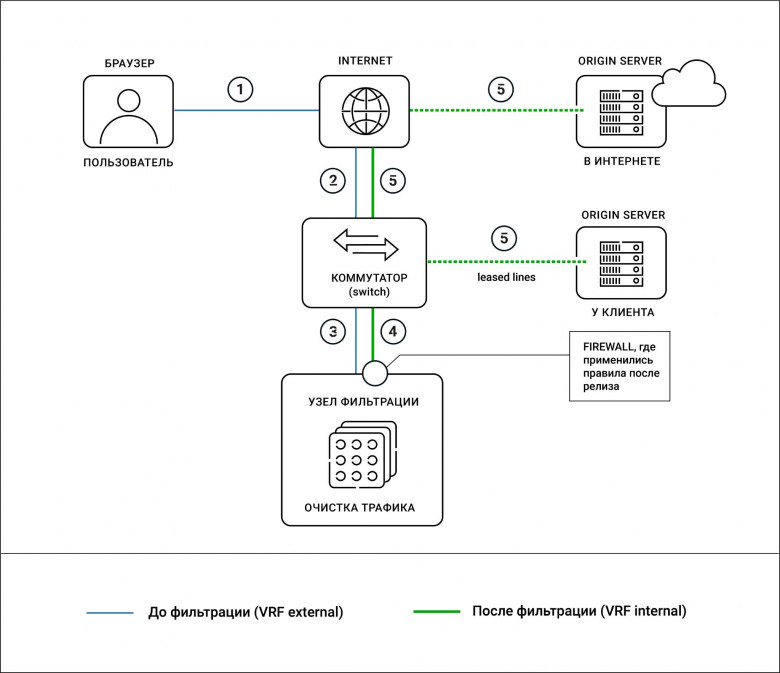
Две недели назад в новости попал провайдер облака непрерывной доступности Curator, у которого впервые за десятилетие произошел сбой, приведший к полной недоступности всей сети фильтрации. Сегодня они у себя в блоге опубликовали подробный разбор этого инцидента, предварив его наглядным разбором архитектуры совей сети. Я законспектировал именно эту часть: как трафик проходит через узлы защиты, зачем нужны два контекста маршрутизации, какую роль играют BGP и watchdog.

Читать далее
1
23 ...