Обновить
512K+

Системное администрирование *

Лишь бы юзер был доволен

647,84
Рейтинг
Сначала показывать
Порог рейтинга
Уровень сложности
Формат публикации

VPN Admin: от панели для AmneziaWG к визуальному управлению VPN-инфраструктурой
Уровень сложностиПростой
Время на прочтение8 мин
Охват и читатели511

Некоторое время назад я тестировал свои наработки, которые изначально не имели к VPN никакого отношения. Мне нужен был реальный сценарий, в котором можно проверить развертывание приложений, передачу конфигурации и управление удаленными серверами. Таким сценарием стал AmneziaWG, а результатом эксперимента - awg-admin.

Предполагалось, что это будет небольшая вспомогательная панель. Инструмент использоваться для решения вполне реальных задач: настройки серверов и интерфейсов, добавления пользователей и построения туннелей. Со временем эксперимент перерос первоначальную задачу, и архитектура awg-admin потребовала переосмысления.

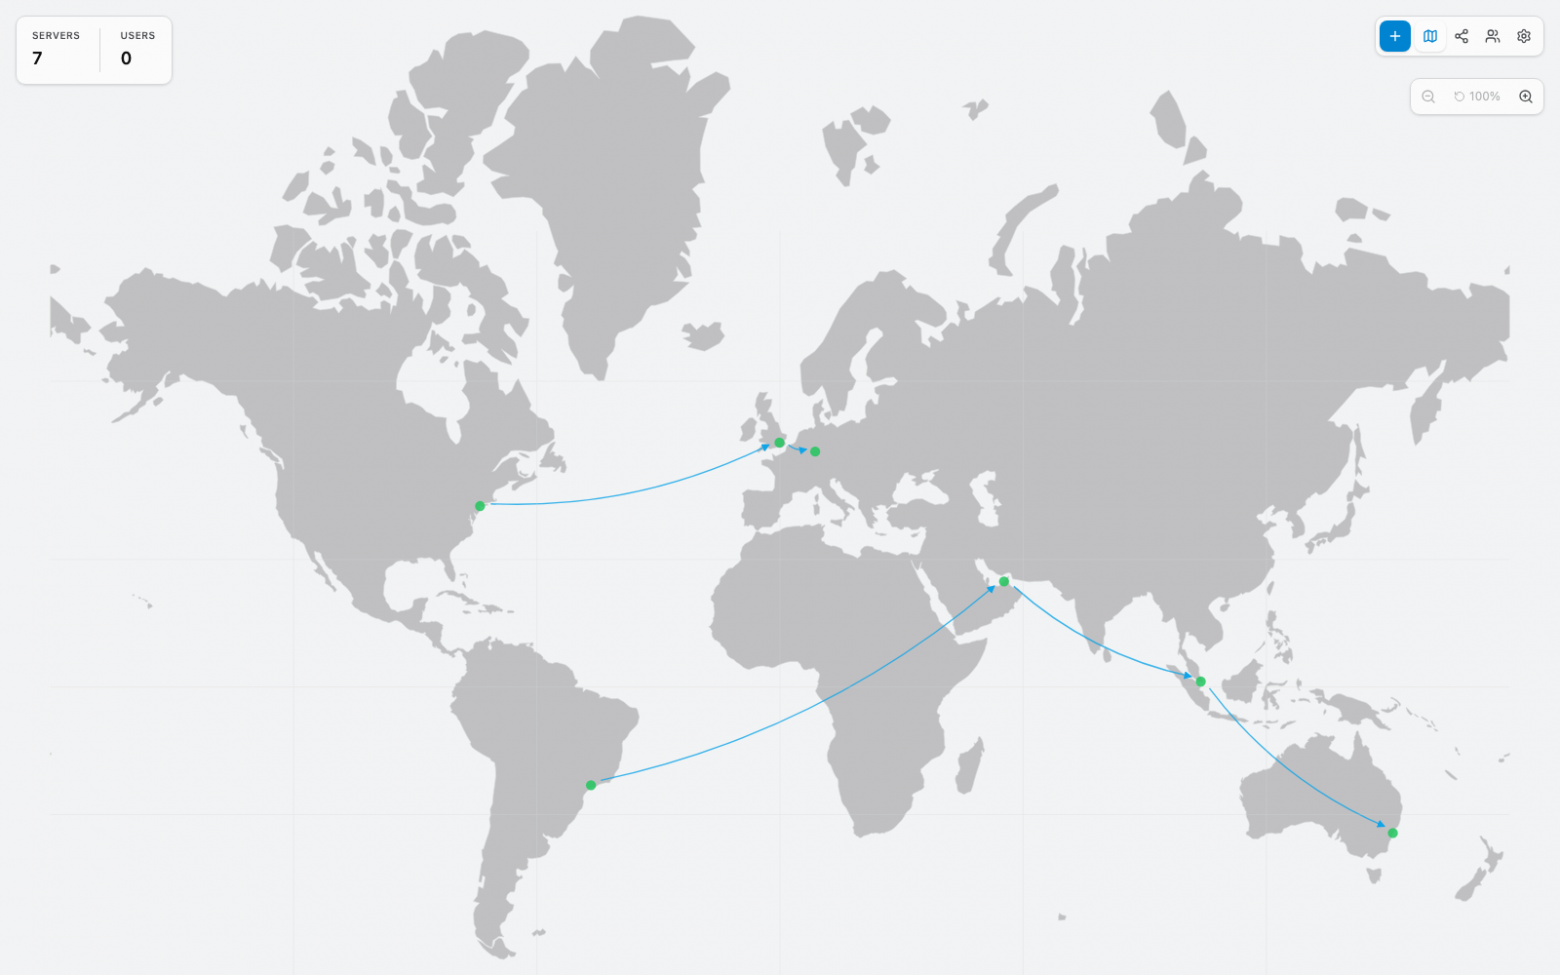
Во-первых, вся система была построена вокруг одного протокола. Во-вторых, туннель фактически воспринимался как связь двух серверов, тогда как на практике хотелось собирать цепочки произвольной длины. В-третьих, список серверов не давал целостного представления об инфраструктуре: где находятся узлы, как они связаны и по какому пути проходит трафик.

Так появился vpn-admin - уже не панель для AmneziaWG, а визуальная система управления VPN-инфраструктурой с поддержкой разных провайдеров, картой серверов и редактором сетевой топологии.

Читать далее

Руцентр запускает облачную инфраструктуру с Kubernetes, S3 и GPU

Уровень сложностиПростой
Время на прочтение1 мин
Охват и читатели4K

Руцентр представил собственную облачную инфраструктуру для корпоративных клиентов. Сейчас сервисы проходят закрытое тестирование, а общедоступный запуск запланирован до конца 2026 года.

Читать далее

HopeDC · Инженерная история

Уровень сложностиСредний
Время на прочтение15 мин
Охват и читатели4.8K

Хабр, здравствуй!

Данная статья про боли, как все давалось далеко не просто, что оказалось труднее всего — от выравнивания байтов в PAC до эскалации через поддомен.
Как мы сознательно шли сложным путём, чем проверяли результат и какими инструментами собрали продукт, которому доверяют вход тысяч пользователей

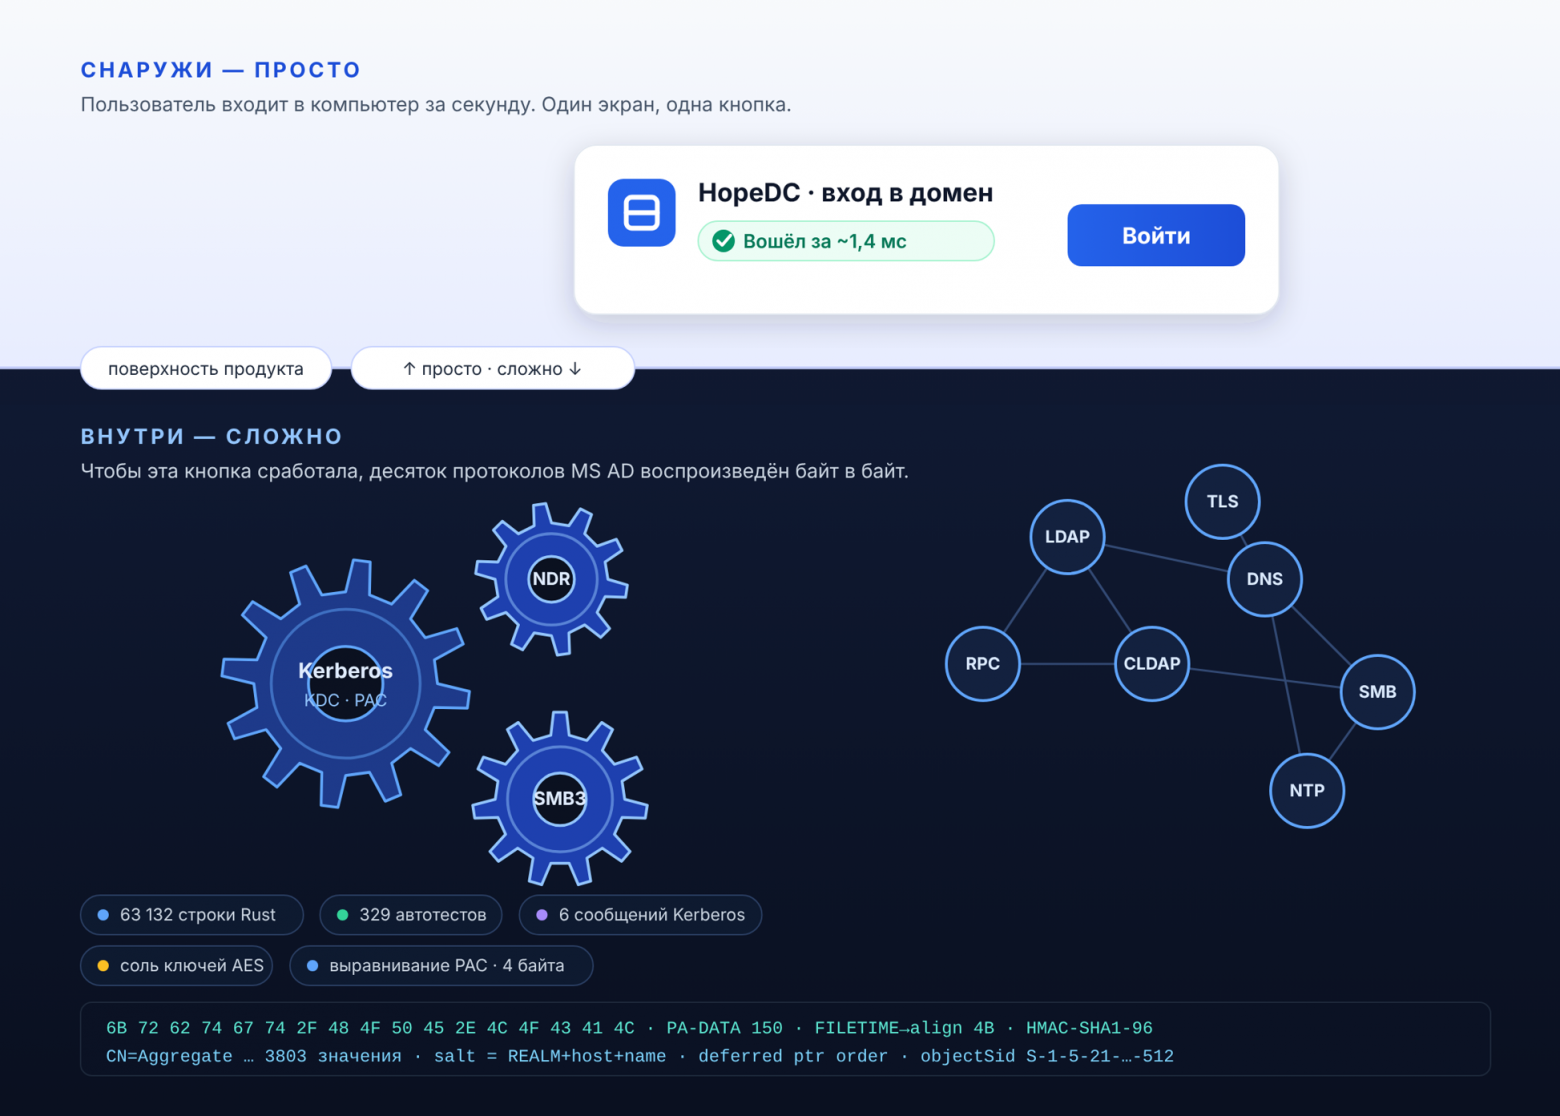
Заменить контроллер домена — это не «поставить ещё один LDAP-сервер».
Это взять на себя вход пользователей в компьютеры, Kerberos, групповые политики, доверия, DNS, DHCP и сделать так, чтобы Windows- и Linux-клиенты не заметили подмены.

Active Directory — это не одна служба, а связка из десятка протоколов (LDAP, Kerberos, DNS, SMB, MS-RPC, CLDAP, NTP), и клиент Windows проверяет их все, не прощая отклонений. Это мы ощутили на себе.
Один неверный флаг в ответе Netlogon и компьютер не войдёт в домен. «Совместимость» здесь измеряется не процентами, а фактом: вошёл человек на рабочую станцию утром или нет.
В HopeDC мы смогли это на Rust.

Один принцип определил всю архитектуру: «главное — не сломать вход пользователей в компьютеры». Любая новая функция, любая проверка лицензии или целостности сначала проходит тест «а не заблокирует ли это Kerberos-вход?». Ломает — переделываем.

Читать далее

Че, пацаны, отечественный Zabbix?

Время на прочтение1 мин
Охват и читатели5.1K

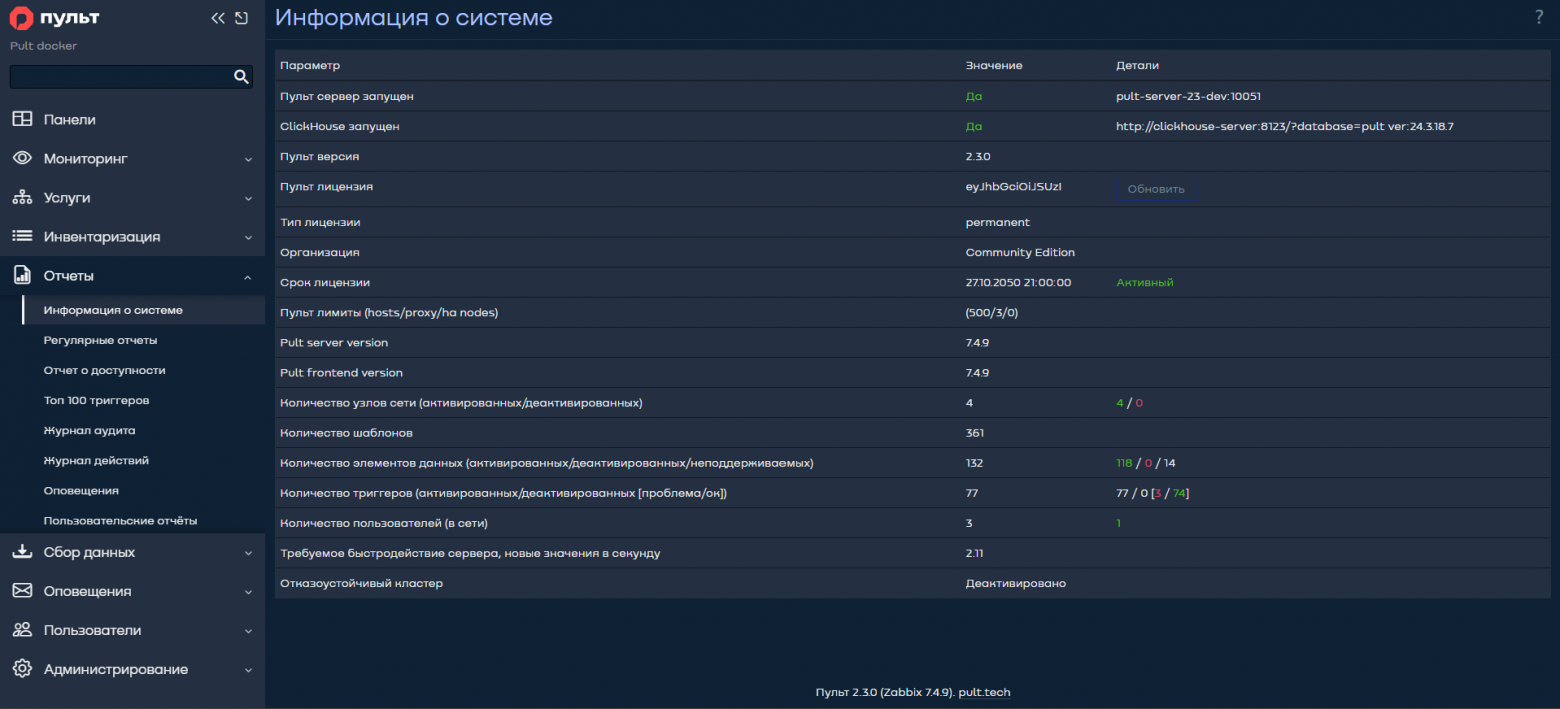
Хабр, привет! Уже несколько лет наша команда развивает систему мониторинга «Пульт» — форк Zabbix, дополненный своим функционалом для enterprise, госструктур и КИИ. Сегодня мы пришли с новостью: у решения вышла бесплатная community-версия, которую может использовать любой желающий бессрочно.

Подробности — под катом. Получить лицензию можно на сайте или в боте.

Читать далее

Руцентр разрабатывает DNS Guard для раннего обнаружения киберугроз

Уровень сложностиПростой
Время на прочтение1 мин
Охват и читатели4.7K

Руцентр готовит к запуску DNS Guard — систему раннего обнаружения киберугроз на уровне DNS. Она будет отслеживать подозрительную активность в  инфраструктуре и выявлять признаки атак до возникновения сбоев в работе сайтов и корпоративных сервисов.

По данным исследования Руцентра за 2026 год, 53,4% компаний сталкивались с доменными инцидентами, однако формализованные правила управления доменами есть только у 31,5% организаций.

DNS Guard объединит анализ DNS-трафика, контроль изменений доменных записей и проверку конфигураций DNS-зон.

Читать далее

Canva разрешила уволенным оставить MacBook: сколько стоит такой подарок

Время на прочтение3 мин
Охват и читатели4.2K

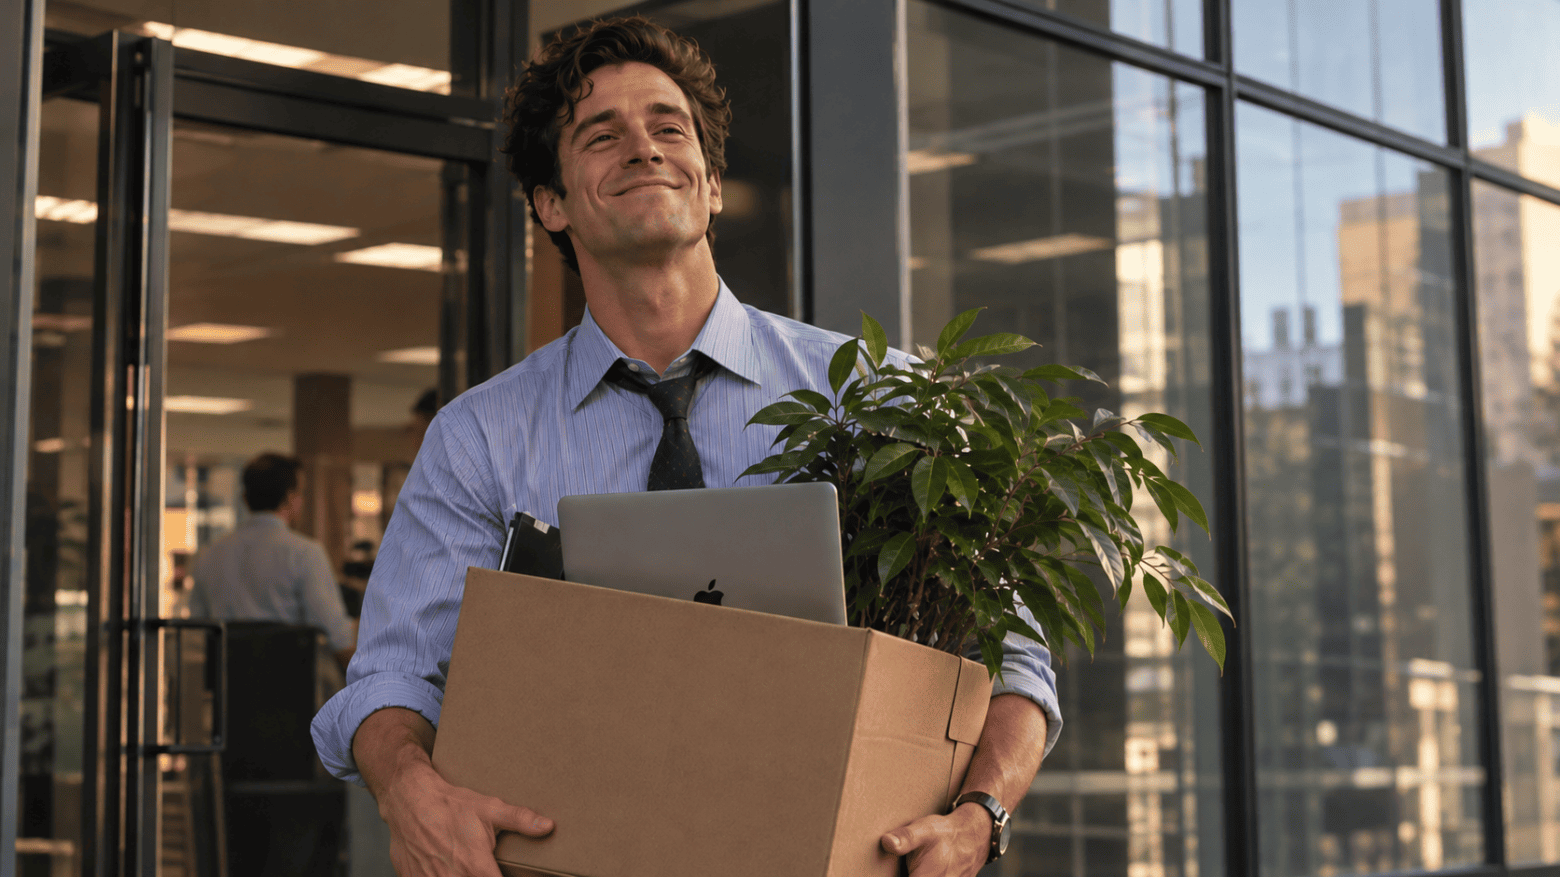
Обычно ноутбук уволенного сотрудника едет обратно в ИТ-отдел курьером, там его сверяют по серийному номеру, стирают и либо выдают следующему, либо отправляют на перепродажу. В ноябре 2026 года Canva решила, что для 1 271 человека этот маршрут не нужен, и подарила всем по макбуку — выглядит это, мягко говоря, необычно.

Давайте прикинем, сколько Canva стоит это решение. Возможно, подарить всем макбуки окажется неожиданно выгодно.

Читать далее

Сонный SSH: устраняем задержки на этапе handshake

Уровень сложностиСредний
Время на прочтение10 мин
Охват и читатели3.7K

Сеть работает, пинг до сервера проходит без задержек, но SSH‑подключение занимает 10–30 секунд. Такая пауза раздражает при ручной работе, а в Ansible и CI/CD может приводить к таймаутам и сбоям автоматизации. Разберём, как с помощью ssh -vvv найти проблемный этап подключения, проверить влияние GSSAPI и UseDNS и устранить задержку без риска потерять доступ к серверу.

Ускорить SSH

Envoy Tap Filter: перехватываем и анализируем HTTP-трафик в Istio Service Mesh

Уровень сложностиСредний
Время на прочтение17 мин
Охват и читатели3.6K

Привет, Хабр!

Меня зовут Валентин, я DevOps-инженер команды Platform V Kintsugi. Мы развиваем облачный сервис и часто сталкиваемся с задачами эксплуатации распределённых систем, созданных на основе Kubernetes и Istio/Platform V Synapse Service Mesh.

Одна из самых неприятных задач — поиск проблем в обработке запроса внутри Service Mesh на базе Envoy. Типичная ситуация: один из сервисов внезапно начинает получать 503, появляются неожиданные повторы, запросы перестают проходить из-за AuthorizationPolicy или уходят не в тот upstream. При этом само приложение работает нормально, в его журналах нет ошибок, а конфигурация Istio, на первый взгляд, выглядит корректной.

Мы начинаем разбираться и смотрим access-журналы. Видим результат обработки запроса, но не всегда понимаем, что именно Envoy получил, какие заголовки и тело запроса он увидел, какие фильтры уже успели его изменить и почему в итоге запрос пошёл именно по этому пути. Сетевой дамп тоже не всегда помогает. При включённом mTLS на уровне сети мы можем увидеть зашифрованный трафик, но не тот HTTP-запрос, который уже расшифровал и обрабатывает Envoy. Получается неприятный диагностический разрыв, когда приложение видит одно, сеть показывает другое, а решение принимает Envoy. Возникает главный вопрос, что на самом деле видит Envoy и приложение в момент обработки HTTP-запроса?

В этой статье разберём, как с помощью Envoy Tap Filter заглянуть внутрь этого процесса — перехватить HTTP-запрос и ответ уже после расшифровки mTLS, отфильтровать только нужный трафик и сохранить результат в файл. На практике посмотрим, как подключить Tap Filter к Istio через EnvoyFilter, настроить точечный отбор запросов, выбрать формат сохранения тела и проанализировать полученные JSON-файлы. В результате получим инструмент для тех случаев, когда стандартных журналов недостаточно, а сетевой дамп показывает только зашифрованный транспорт.

Читать далее

Как я ускорил повторный бэкап 24 млн файлов на HDD с 12 часов до 3

Уровень сложностиСредний
Время на прочтение7 мин
Охват и читатели3.4K

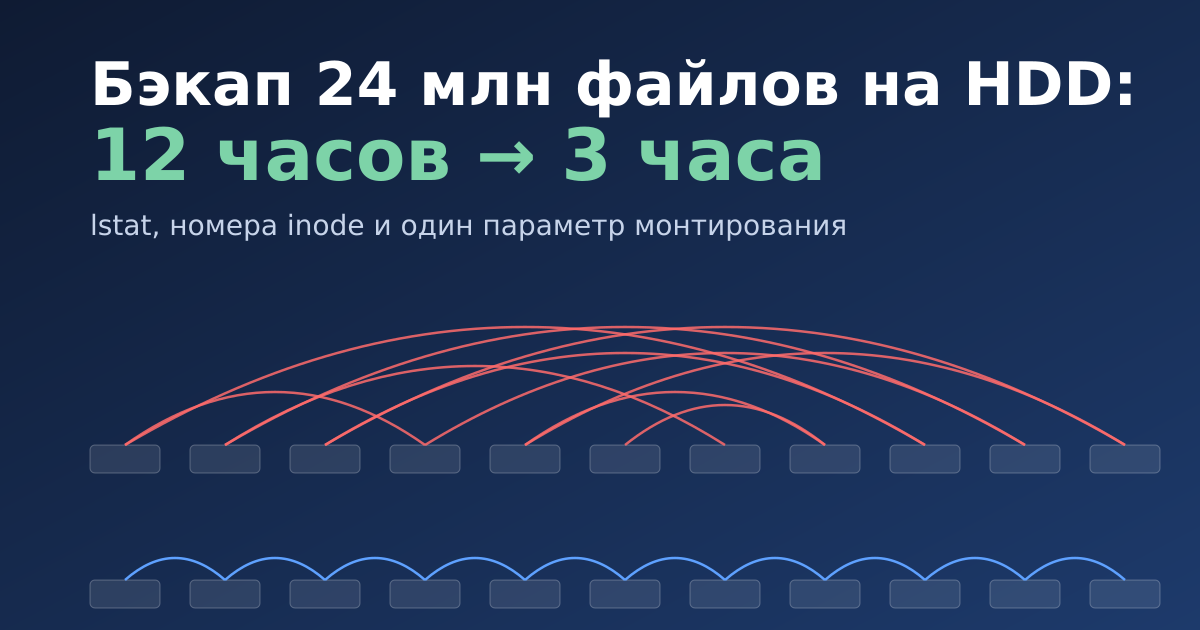
Повторный бэкап 24 млн файлов шёл до 12 часов, хотя данных изменилось почти ничего. Процессор и сеть простаивали, поток стоял в D, а диск при этом занимался чем-то другим. Расскажу, куда уходило время и как я получили 3 часа: опережающее чтение метаданных в порядке inode и один параметр монтирования.

Читать разбор

Куда идешь, Ежик? Подходы VK Tech для построения Cloud-on-the-Edge решений

Уровень сложностиСредний
Время на прочтение9 мин
Охват и читатели3.9K

Добрый день, хабровчане! Вы больше привыкли к моим статьям об истории техники, но сегодня пришла пора поговорить о современных решениях. С вами Виталий Прокофьев, и в этот раз я выступаю не как основатель коллекции Digital Vintage, а как руководитель отдела облачных решений компании VK Tech. Вот уже много лет я занимаюсь развитием и внедрением On-Premise облачных решений на базе VK Private Cloud, и сегодня хочу рассказать вам о нашем видении инфраструктурных решений для пограничных (Edge) вычислений с сохранением привычной облачной среды — Cloud-on-the-Edge. Расскажу, когда облачная автоматизация оправдана на удаленных площадках, сравню Standalone Edge и Hub-and-Spoke по накладным расходам, автономности и требованиям к связи. Покажу, как сочетать эти подходы в одной инфраструктуре и упростить развертывание с помощью готовых программно-аппаратных комплексов.

В подготовке материалов статьи также принял участие мой коллега Сергей Сухов (@xelld), ведущий архитектор облачных платформ, которого я хотел бы поблагодарить за вклад в проработку дизайна наших Cloud-on-the-Edge решений и особенно их сетевой составляющей.

Читать далее

Иностранные удостоверяющие центры отозвали почти 11 тысяч SSL/TLS-сертификатов российских компаний

Уровень сложностиПростой
Время на прочтение2 мин
Охват и читатели3.1K

С июля 2026 года иностранные удостоверяющие центры отозвали 10 974 SSL/TLS-сертификата примерно у 1,3 тысячи российских компаний. Такие данные представили Руцентр и Технический центр Интернет (ТЦИ). В ноябре Руцентр также получил уведомление от японского удостоверяющего центра GlobalSign о планах провести новую волну массовых отзывов.

Читать далее

Ваш CI всё ещё доверяет eMudhra: как мы вычищали скомпрометированные CA в MWS Cloud Platform

Уровень сложностиСредний
Время на прочтение15 мин
Охват и читатели3.5K

При выявлении компрометации скомпрометированных СА был создан внутренний инцидент компании. 20 октября в 21:20 в чат инцидента прилетела ссылка на GitHub-репозиторий с закрытыми ключами восьми промежуточных удостоверяющих центров eMudhra (бренд emSign). Меньше чем через час мы объявили фриз всех выкаток в облаке. Через неделю мы всё ещё находили образы, которые считались исправленными, но несли встроенные бандлы со старыми корнями. Любой из них принял бы поддельный сертификат на любой домен, а выпустить такой сертификат с опубликованными ключами можно на обычном ноутбуке.

Последние дни я много говорил с коллегами из других компаний, и почти все отвечают одно и то же: «Браузеры уже заблокировали, сертификатов eMudhra у нас нет, нас это не касается». К сожалению, касается. Браузеры действительно защищены, потому что получают списки отзыва по своим каналам. А CI-раннеры, контейнеры, JVM, Python-скрипты и Go-бинарники доверяют тому набору корней, который лежит рядом с ними, и отзыв не проверяют.

Меня зовут Алексей Федулаев. Я руковожу командой Cloud-Native Security в MWS Cloud Platform. Расскажу, где в инфраструктуре прячутся доверенные корни, как мы их вычищали и на чём спотыкались.

Читать далее

Переезд инженера в Испанию: что проверить в IAM, VPN и on-call до вылета

Уровень сложностиСредний
Время на прочтение5 мин
Охват и читатели3.3K

В пятницу вечером дежурному приходит алерт. PagerDuty работает, но облачная консоль возвращает отказ при входе: Conditional Access не пропускает подключение из новой страны. В этот момент бесполезно выяснять, почему уведомление доставлено — нужно понять, кто сможет открыть дашборд вместо primary. Это пример возможного сбоя, а не история из моей практики.

Я собрал технический чек-лист по документации Microsoft Entra и типовым задачам IAM/SRE. Проверим модельный сценарий: инженер с иностранным работодателем переезжает из Тбилиси в Барселону и продолжает пользоваться Entra ID, корпоративным VPN, GitHub, облачной консолью и PagerDuty. Таблицу ниже можно скопировать в задачу на подготовку переезда и заполнить вместе с владельцами систем.

Читать далее

Ближайшие события

Сервер жив, сайт лежит: разбираем Linux, сети и DevOps на 18 бесплатных уроках

Уровень сложностиСредний
Время на прочтение3 мин
Охват и читатели4.8K

Сайт недоступен, хотя сервер работает, сетевые задержки растут, а алерты не помогают вовремя обнаружить сбой. В таких ситуациях важно быстро локализовать проблему и понимать, на каком уровне искать причину. Собрали 18 открытых уроков OTUS, посвящённых диагностике Linux и Docker, сетевой инфраструктуре, автоматизации CI/CD и мониторингу.

Смотреть подборку

Microsoft признала блокировку писем Outlook из‑за обновления антиспам‑фильтров

Время на прочтение2 мин
Охват и читатели4.8K

Microsoft подтвердила, что из‑за обновления правил борьбы со спамом были ошибочно заблокированы легитимные сообщения в Outlook. При этом письма, которые были отклонены системой, восстановить уже невозможно.

Читать далее

Почему ваш CI/CD медленный: профилирование пайплайнов и устранение узких мест

Уровень сложностиСредний
Время на прочтение7 мин
Охват и читатели4.3K

Разбираем профилирование CI/CD на GitLab: как вытащить queued_duration, почему кэш иногда замедляет сборку, и как посчитать критический путь (6 + max(4, 8) = 14), чтобы понять, какую джобу оптимизировать первой. С конфигами и замерами 👇

Читать далее

Обновление Windows 11 может нарушить работу скриптов PowerShell из‑за усиления проверки безопасности

Время на прочтение2 мин
Охват и читатели5.7K

Ранее на этой неделе Microsoft выпустила ноябрьский пакет обновлений для Windows 11. Однако оно может создать определённые трудности для пользователей и администраторов, работающих со скриптами PowerShell.

Читать далее

Вышел Paint.NET 5.2

Время на прочтение3 мин
Охват и читатели8.4K

10 ноября 2026 года состоялся релиз стабильной версии графического редактора Paint.NET 5.2. В проекте проведена значительная оптимизация производительности, внесены улучшения для более комфортной работы, появилось восемь новых эффектов, полностью переписан и оптимизирован движок отрисовки слоёв, а также совершенно новая, модернизированная система плагинов для типов файлов (FileType).

Читать далее

Вышло обновление инструмента мониторинга HWiNFO 8.60

Время на прочтение2 мин
Охват и читатели9.9K

В первой половине ноября 2026 года вышла новая версия HWiNFO 8.60 (Hardware Information) — утилиты для системного мониторинга компьютерных компонентов, получения информации об оборудовании и диагностики. Проект поддерживает новые устройства, отраслевые технологии и стандарты. Релиз HWiNFO 8.00 состоялся в марте 2024 года. Предыдущая стабильная версия решения вышла в июле 2026 года.

Читать далее

Инфраструктура облачного провайдера ActiveCloud подверглась кибератаке типа ransomware

Уровень сложностиПростой
Время на прочтение2 мин
Охват и читатели9.6K

10 ноября 2026 года инфраструктура облачного провайдера ActiveCloud подверглась кибератаке типа ransomware, что привело к шифрованию злоумышленниками части облачной инфраструктуры.

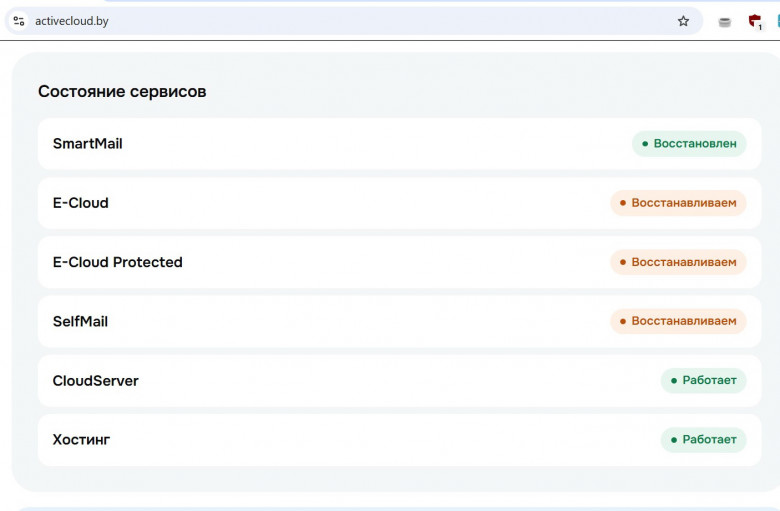
На данный момент восстановлена работа сервиса SmartMail, еще недоступны E-Cloud, ECP и SelfMail. Команда ActiveCloud работала над восстановлением всю ночь, без перерывов. Восстановление происходит поэтапно, сейчас ведутся работы по восстановлению E-Cloud. О каждом восстановленном сервисе они сообщают в своём телеграм канале - https://t.me/s/activecloud_by.

За состояние сервисом можно также следить на официальном сайте https://activecloud.by/

Читать далее
1
23 ...