Обновить
32K+

PowerShell *

Расширяемое средство автоматизации от Microsoft

7,32
Рейтинг
Сначала показывать
Порог рейтинга
Уровень сложности
Формат публикации

Что если автоматически создать 1035 Pull Request в одном репозитории?

Уровень сложностиПростой
Время на прочтение4 мин
Охват и читатели4.5K

Я хотел автоматизировать работу с GitHub через локального ИИ‑агента, в итоге пришлось написать PowerShell‑конвейер для создания Pull Request. В какой‑то момент стало интересно: выдержит ли GitHub больше тысячи автоматически создаваемых PR с обязательным CI и Auto Merge.

В этой статье разбираю, почему первые версии конвейера постоянно ломались и чем закончился эксперимент с 1035 Pull Request подряд.

Читать далее

Обновление Windows 11 может нарушить работу скриптов PowerShell из‑за усиления проверки безопасности

Время на прочтение2 мин
Охват и читатели6.2K

Ранее на этой неделе Microsoft выпустила ноябрьский пакет обновлений для Windows 11. Однако оно может создать определённые трудности для пользователей и администраторов, работающих со скриптами PowerShell.

Читать далее

VerifyBot. Управление Telegram-группами на PowerShell

Уровень сложностиСредний
Время на прочтение24 мин
Охват и читатели3.7K

Управление доступом сотрудников к корпоративным ресурсам задача уже довольно привычная. Человек принят на работу, ему создаётся учётная запись, назначаются права, открывается доступ к необходимым системам. Уволился, значит учётная запись отключается, доступ отзывается.

С Active Directory и другими корпоративными ресурсами этот процесс хорошо автоматизируется через IDM/IGA-системы.

А вот с Telegram всё несколько интереснее. Поэтому повествование будет длинным.

Корпоративные группы Telegram уже давно стали полноценным рабочим инструментом. И, несмотря на ограничения, не всегда возможно от них отказаться. При этом состав участников зачастую контролируется вручную: кому-то отправили приглашение, кого-то добавил администратор, а уволившегося сотрудника забыли исключить.

Получается, что доступ к информационным системам уже заблокирован, а корпоративную переписку человек по-прежнему читает.

Значит нужно связать доступ к корпоративным Telegram-группам с актуальными кадровыми данными и исключить из этого процесса человеческий фактор.

Так появился VerifyBot.

Читать далее

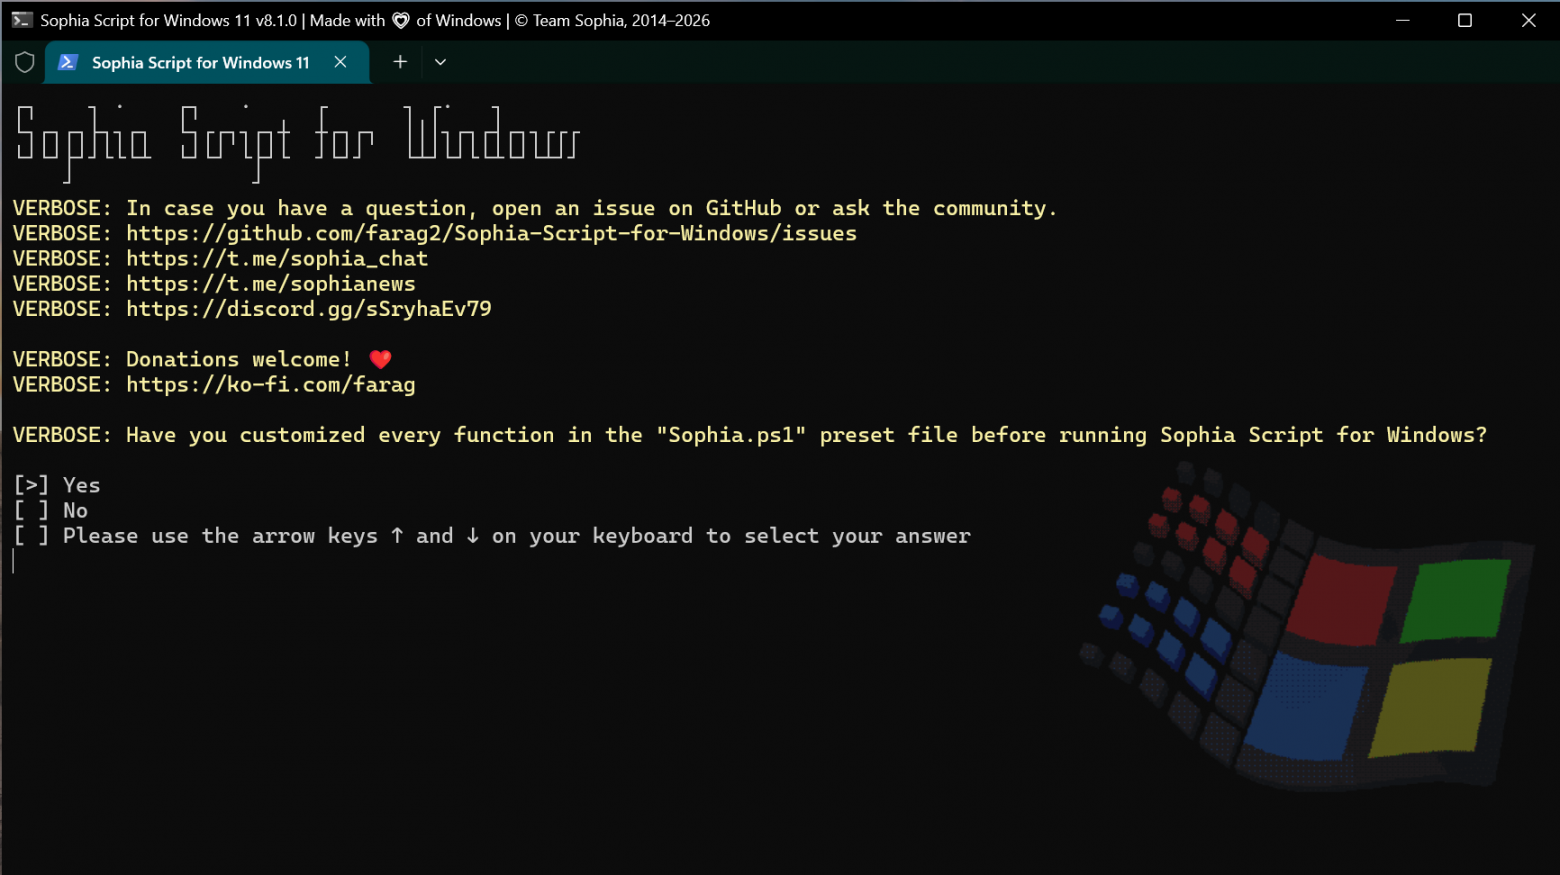
Вышел Sophia Script for Windows v8.1.0 для тонкой настройки Windows

Время на прочтение3 мин
Охват и читатели5.3K

31 октября 2026 обновился PowerShell-модуль Sophia Script for Windows до версии 8.1.0.

Sophia Script for Windows — это самый продвинутый модуль PowerShell на GitHub для тонкой настройки Windows 10 и Windows 11 с 1 300 000 скачиваний и почти 10 000 звёзд.

Читать далее

Восстановление учетной записи в Windows 11

Уровень сложностиСредний
Время на прочтение10 мин
Охват и читатели11K

Что делать, если Windows 11 заблокировала профиль пользователя, встроенные инструменты восстановления пасуют, а «всемогущий ИИ» с первой попытки предлагает решение, которое превращает систему в бесконечную рекурсивную петлю?

Рассказываю историю о том, как обычный пятничный вечер превратился в расследование сбоя NTFS-разрешений, как обойти скрытые ловушки совместимости Windows со времен XP и как с помощью правильного PowerShell-скрипта вернуть владельцу доступ к 180 тысячам файлов профиля (и спасти игровые сохранения!), не потеряв ни одного байта данных. 

Читать далее

Фишинг всему голова: от письма до дампа учетных данных

Уровень сложностиПростой
Время на прочтение8 мин
Охват и читатели6.2K

Один фишинговый документ, несколько событий в SIEM и подозрительный met.exe. На примере заданий Standoff Defend в очередной раз разберём, как по логам восстановить цепочку атаки: от открытия письма до дампа LSASS.

Немного аналитики, практических запросов и рассуждений в процессе расследования :)

Читать далее

Windows 98 на Windows 11 в 2026 году: пошаговый гайд по 86Box (и как отдать установку ИИ‑агенту)

Уровень сложностиСредний
Время на прочтение32 мин
Охват и читатели8.6K

Старые программы конца 90-х на Windows 11 то зависают до нажатия клавиши, то молчат, то не запускаются вовсе. Песочница Windows тут не помогает, VirtualBox с Windows 98 дружит плохо. Рабочим вариантом оказался эмулятор 86Box: за полтора‑два часа он даёт настоящую Windows 98 SE в окне, со звуком, мышью и CD‑приводом. Руками из этого времени — минут 20, остальное ожидание.

Ниже — пошаговый гайд, который я проверил на живой установке 21.10.2026 (Windows 11 Pro, 86Box 6.0 build 9001, Windows 98 SE English 4.10.2222A), со всеми граблями, на которые наступили. В конце — бонус: инструкция для ИИ‑агента, по которой Claude Code или похожий агент проходит всю установку сам.

Читать далее

Как я сделал виджет лимитов Claude, а в нем поселился краб

Время на прочтение4 мин
Охват и читатели6.9K

Это история о том, как маленький виджет для лимитов Claude за месяц оброс пиксельным крабом, погодой, чатом и целым гардеробом скинов. И о том, что получается, когда весь код пишет сам Claude, а ты только объясняешь, чего хочешь.

Читать далее

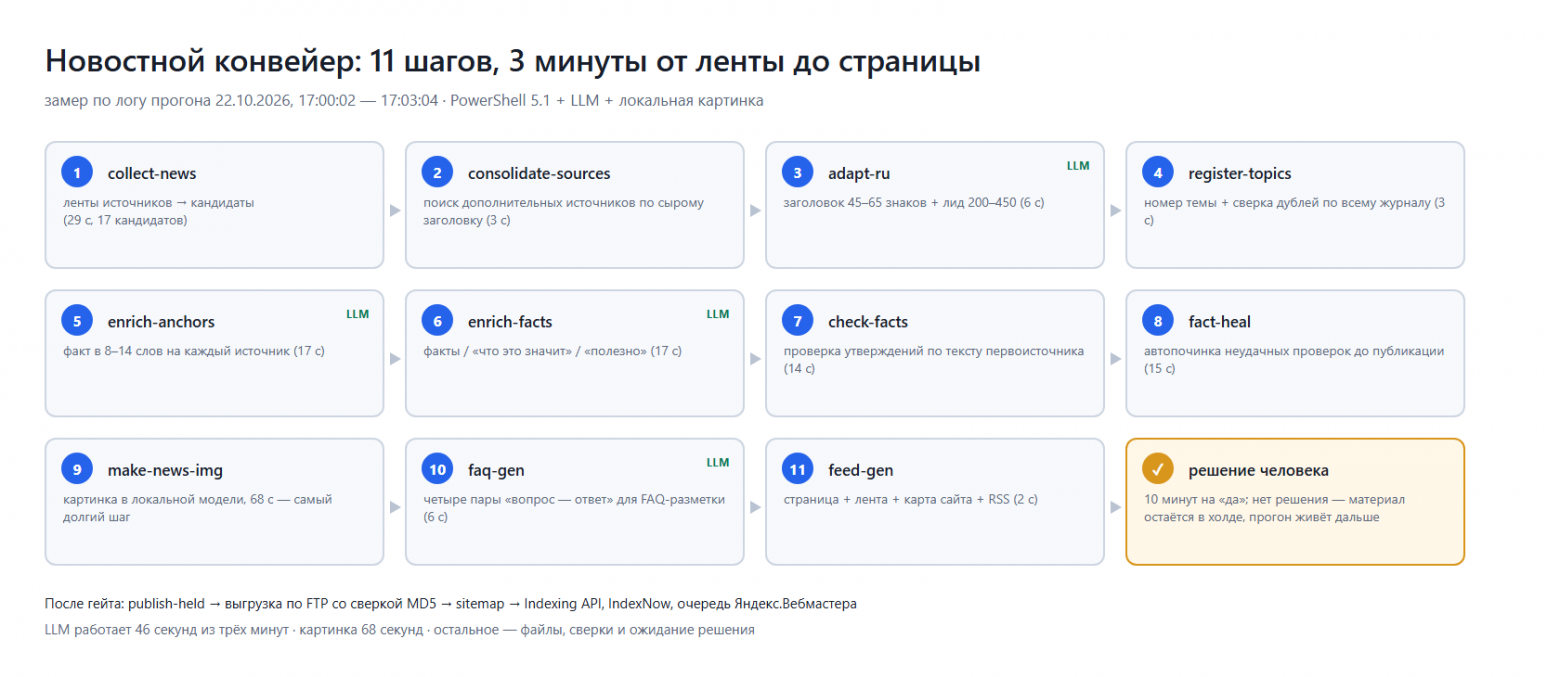
Новостной конвейер на PowerShell: три минуты от ленты источников до готовой страницы

Уровень сложностиСредний
Время на прочтение10 мин
Охват и читатели4.9K

Две недели назад я поставил себе инженерную задачу без редакции и без бюджета: сайт должен выпускать по пять материалов в день о том, что произошло в мире LLM, причём каждый материал проверен по первоисточникам, снабжён картинкой, разметкой для поиска и не повторяет предыдущие. Человек в этом конвейере остаётся ровно в одной точке — воротах согласования, где у него десять минут на решение.

Сейчас в журнале конвейера 61 карточка, из них 56 стали страницами на сайте, семь дней подряд собирается вечерняя сводка, а сам прогон от поиска до готовой страницы занимает три минуты, из которых языковая модель работает меньше минуты. Ниже — как это устроено, что пришлось переделывать и на чём PowerShell с LLM мстят друг другу.

Читать далее

Грабли Microsoft 365, о которые я споткнулся, пока делал «админку поверх админки»

Уровень сложностиСредний
Время на прочтение6 мин
Охват и читатели7K

Админка Microsoft 365 и Graph не умеют главного — показать, что изменится, до того как изменится. Я делаю открытую утилиту, где любое действие сначала строит план «было → станет» и только потом применяет его, будь то Graph, Exchange PowerShell или LDAP. Вышла версия 2.0.

В статье — не обзор кнопок, а грабли, о которые пришлось споткнуться: Exchange PowerShell, который не работает на Mac, откат Conditional Access и Intune к снимку (где Intune подсовывает маски вместо секретов), и как запускать чужие PowerShell‑скрипты с админским токеном, не отдавая им всё.

Читать далее

Claude Code на Windows: что я прописал агенту, чтобы он перестал спотыкаться

Уровень сложностиСредний
Время на прочтение4 мин
Охват и читатели11K

Большая часть материалов про Claude Code написана под macOS и Linux. У меня часть задач завязана на Windows, в первую очередь браузерная автоматизация с живыми профилями Chrome, поэтому агент работает прямо в нативном окружении, без WSL. Сам Claude Code под Windows ведёт себя стабильно. Проблемы возникают на стыке с окружением: PowerShell 5.1, кодировки, имена процессов, PATH.

Каждую такую мелочь я в итоге записывал агенту в память, чтобы он больше не наступал туда же. Набралось пять штук, плюс блок для CLAUDE.md в конце, который можно забрать себе целиком. Если вы тоже на Windows и без WSL, возможно, это сэкономит вам пару вечеров.

Читать далее

Microsoft прекратит поддержку модулей Graph для Windows PowerShell 5.x

Время на прочтение2 мин
Охват и читатели4.8K

Microsoft объявила о прекращении поддержки модулей Graph для PowerShell 5.x и порекомендовала пользователям перейти на новую версию. В 2025 году компания сообщила о планах по выводу из эксплуатации некоторых компонентов Graph. 

Читать далее

Как ESP32, MQTT и PowerShell заменили мне умную розетку

Уровень сложностиСредний
Время на прочтение8 мин
Охват и читатели7.1K

Уезжал в долгий отпуск, а дома оставалась рабочая машина с RTX 5090: GPU периодически нужен для локальных моделей. Оставлять её включённой на несколько недель не хотелось, просить родню жать кнопку, тем более.

В итоге дома круглосуточно работает только плата ESP32 за пять долларов от USB-зарядки для телефона. Жму кнопку в веб-панели, плата будит ПК по Wake-on-LAN и подтверждает включение в Telegram. После загрузки Windows сама цепляется к MQTT-брокеру и исполняет любые команды: от «выключись» до «выполни python-скрипт и пришли вывод». Отдельной командой поднимается reverse SSH, и локальная Ollama становится доступной как облачный эндпоинт.

В статье разбираем, почему включение и управление сделаны двумя раздельными каналами, как устроена прошивка с deep sleep (плата еле тёплая и живёт месяцами), зачем нужен дебаунс команд на 5 секунд и где у схемы честные слабые места. Плюс найденные по дороге грабли: кириллица в Telegram из PowerShell, Wi-Fi, который греет плату сильнее, чем кажется, и авто-выключение через час простоя, если я сам забыл про включённый ПК.

Читать далее

Ближайшие события

Открыл обычный VBS, а внутри оказался PowerShell, AES и MSBuild

Уровень сложностиПростой
Время на прочтение6 мин
Охват и читатели5.8K

Мне в руки попался обычный файл с расширением .vbs. Ничего необычного. Открываю посмотреть, что там внутри, и сначала даже немного разочаровался. Какой-то VBScript, временные файлы, cmd.exe, PowerShell. Ну, думаю, очередной скрипт-загрузчик. Но потом заметил одну деталь. Скрипт читал сам себя. И вот тут стало уже интереснее.

Читать далее

TerminalFix и фейковая Cloudflare CAPTCHA: разбираю PowerShell, который прячет EXE и DLL в PNG

Уровень сложностиПростой
Время на прочтение8 мин
Охват и читатели6.9K

Наверное, многие уже видели или хотя бы слышали про цепочки атак, где пользователю показывают красивую фейковую Cloudflare CAPTCHA, а дальше предлагают выполнить несколько действий «для проверки».

Схема далеко не новая. Более того, я вообще не удивлюсь, если кто-то скажет: «Да мы это уже видели». И будет прав. Но, как обычно, старые идеи периодически достают из шкафа, немного перекрашивают и снова пускают в ход.

Вся эта история опять упирается в одну простую вещь — внимательность пользователя. Если человек сам выполнит то, что ему подсунули, дальше защита компьютера уже может не сильно помочь.

Читать далее

Как я «нанял» локального ИИ-сисадмина для автономного управления домашней сетью (и адаптировал под это llm wiki)

Уровень сложностиПростой
Время на прочтение13 мин
Охват и читатели9.8K

Моя домашняя сеть уже давно перестала быть просто «вайфаем в квартире». Сейчас этот зоопарк состоит из: нескольких роутеров, прошитых под на OpenWrt, NAS, МФУ, а также IoT-устройств (робот-пылесос, умные лампочки, бризер, кондиционер, три канарейки, черепаха, золотые рыбки и старый глупый хомяк). А на роутерах ещё куча сервисов крутятся (например, https-over-dns и сервис-который-нельзя-называть).

В какой-то момент я поймал себя на мысли, что трачу кучу времени на рутину: копаться в заметках, вспоминать команды для OpenWrt, вручную проверять сервисы; понял, что выступаю для своей сети сисадмином на побегушках. Так я и решил настроить локально Qwen3.6-35B-A3B + несколько инструментов.

В этой статье я расскажу о MVP моего домашнего Skynet-а: настроенный агент умеет сам ходить по SSH на роутеры, проверять статус сервисов — и сам поддерживает документацию по сети (на основе подхода llm wiki). Чтобы не бояться, что LLM случайно уронит сеть, я выстроил строгие правила: все деструктивные действия требуют моего подтверждения, а любые скрипты, которые агент напишет, я запускаю только после ручного ревью (не самый оптимальный вариант — но для MVP хватило).

Итак, далее вас ждёт пошаговая инструкция для новичков, как поднять подобную систему в вашем контуре. И пример, как с её помощью поднять себе РКН следить за состоянием принтера по протоколу SNMP.

И сразу скажу: я фанат Powershell, так как эта командная оболочка работает и под Windows, и под Linux и построена на основе горячо любимого мною .NET. Поэтому все дальнейшие действия (и генерируемые скрипты) будут приведены для кроссплатформенного Powershell.

Читать далее

Как я искал скрытые паттерны в псевдо‑случайной генерации паролей пользователями

Уровень сложностиПростой
Время на прочтение8 мин
Охват и читатели7.5K

И так, что мы имеем и для чего же собственно эта статья? Когда человеку ставят задачу в духе «Придумай пароль» — он берет и генерирует самостоятельно некую псевдослучайную последовательность, что в будущем именуется паролем (или с помощью генераторов паролей, которые встроены во все популярные браузеры, или с помощью установленных утилит). Казалось бы, можно и так понять, что самые часто используемые слова в духе «мама», «папа», «пароль» и другие — вполне объяснимы. Это то, что нас в большинстве своем объединяет, а потому может намного чаще встречаться в паролях. Не все люди хотят заморачиваться и отказываться от простых и понятных аналогиях. На примере старшего поколения моей семьи (бабуле) могу хоть сколько раз подтвердить, что ее излюбленный пароль был именем дочери и годом ее рождения.

А ведь в таких псевдо случайных генерациях можно встретить «проблему раскладки» (то, что проанализировано было в русском сегменте только в 2025 году следующими лицами: Леа Мюллер, Аушриус Юозапавичюс, Владимир Охримчук, Стефан Зюттерлин в работе «Поиск в словаре с использованием преобразованных русских слов на клавиатуре QWERTY», P. S. я мог допустить ошибки в переводе информации, за что прошу прощения). Если кратко, то это создает некую «маску», зная которую можно облегчить взлом. Подобные словари встречаются в открытом доступе, и еще чаще встречаются в недоброжелательном сообществе за разные суммы денег.

Читать далее

Разбор PowerShell-цепочки: как vcapcha.ps1 сообщает о запуске, загружает следующий этап и подготавливает систему

Уровень сложностиПростой
Время на прочтение7 мин
Охват и читатели6.4K

При анализе очередной цепочки PowerShell мне попался файл vcapcha.ps1. Само имя ничего особо интересного не говорит, поэтому сначала я посмотрел, что происходит непосредственно при запуске. Внутри оказался не какой-то сложный загрузчик с обфускацией, а достаточно прямолинейная цепочка: скрипт сообщает удалённому серверу о своём запуске, минимизирует окно PowerShell, скачивает следующий .ps1, сохраняет его во временный каталог и запускает. Дальше цепочка становится интереснее.

Читать далее

SOC incident analysis. Letsdefend, SOC342 ‑ CVE‑2025‑53770 SharePoint ToolShell Auth Bypass and RCE

Уровень сложностиСредний
Время на прочтение5 мин
Охват и читатели9.7K

В этой статье я покажу пошаговое руководство для решения практического задания для SOC с Letsdefend — SOC342 CVE‑2025‑53770 SharePoint ToolShell Auth Bypass and RCE. Само задание представляет собой расследование эксплуатации критической уязвимости, наша задача понять как началась атака, что делал злоумышленник и какие индикаторы компрометации есть.

Читать далее

Claude Code в Telegram голосом: свой мост, когда официальный канал выключен

Уровень сложностиСредний
Время на прочтение9 мин
Охват и читатели9.2K

MCP-сервер отвечает Connected. Инструменты работают: бот сам присылает мне сообщения. Мои сообщения до бота доходят, я вижу их в очереди Telegram. А в сессию Claude Code они не попадают. Ни ошибки, ни предупреждения.

Полтора часа я искал не там.

Меня зовут Сол ГудКод, и обычно я вытаскиваю людей из ситуаций, в которые они сами себя загнали, но на этот раз клиентом оказался я сам: мне нужен был бот, которому можно наговорить задачу голосом из дороги, чтобы он сделал её на моей машине и в моих проектах. У Anthropic такое есть официально, и именно поэтому история вышла длиннее, чем я рассчитывал.

Внутри: как отличить эту тишину от своей ошибки за минуту и чем я заменил официальный канал. Плюс восемь мест, где я наступил на грабли Windows. В том числе на те, куда уже наступал в этом же проекте. И на ту, где Claude вежливо попросил меня договорить мысль.

Читать далее
1
23 ...