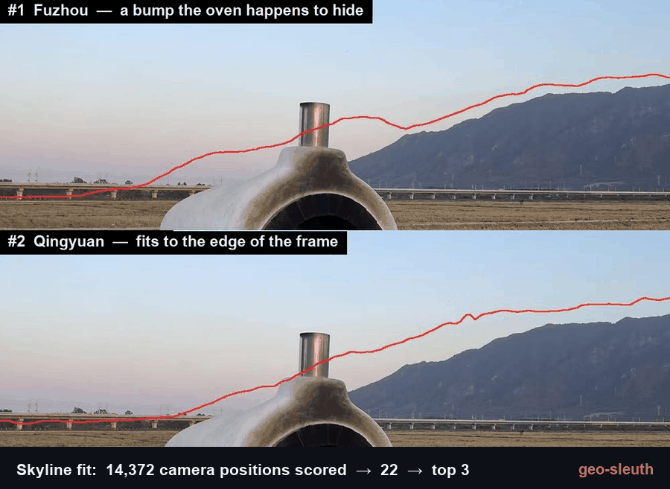
Находим локацию на фото с помощью нейросетей и открытого скилла geo-sleuth. Проект предоставляет ИИ-агентам доступ к спутниковым картам, панорамам местности и данным о рельефе. Нейросеть в итоге выдаёт точные координаты с места съёмки любого фото. А затем рассказывает, как пришла к такому выводу. Решение работает с точностью до одного метра и подойдёт для Claude Code, Codex, Cursor и Gemini CLI.
Представлен трекер распорядка дня typicaltue, который показывает по дням и часам, когда работали Тесла, Ньютон, Достоевский и Толстой и другие известные личности — время их пробуждения. активности и отдыха. Можно посмотреть распорядок великих людей и попробовать внедрить их привычки в свою жизнь.
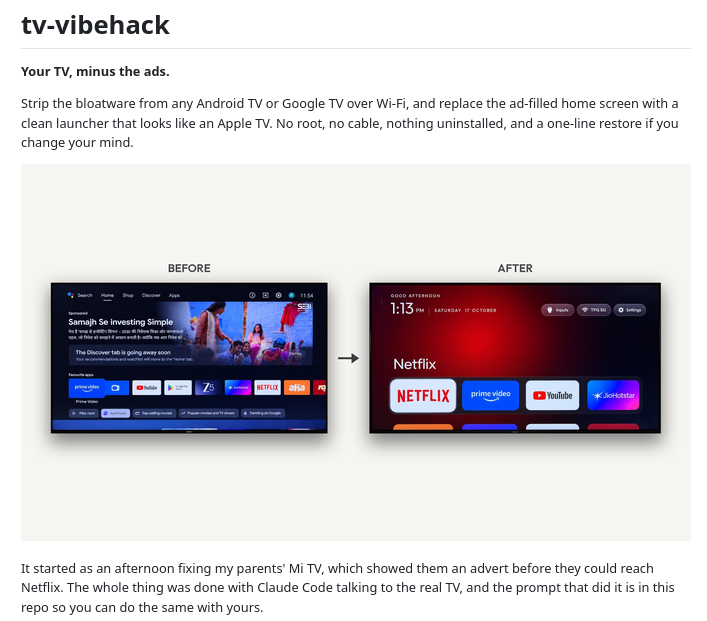
Представлен открытый вайбкод-проект TVVibeHac для убирания лагов на умных ТВ из-за мусорных приложений. Разработчику решения надоела реклама в умном ТВ Xiaomi у родителей, поэтому он попросил Claude отключить эту опцию. ИИ убрал из прошивки 25 бесполезных пакетов и полностью переписал лаунчер в духе Apple TV.
Также в сети есть аналогичный проект с инструкцией и пошаговыми действиями, как почистить и ускорить Android TV с помощью Claude Code или Codex.
Пользователь попросил ИИ Claude сделать минутный ролик, но нейросеть нашла на ПК доступ к подписке OpenAI и скинула всю работу другим нейросетям, оставив себе только роль начальника.
Что за чёрт, лол.
Я попросил Claude Code воссоздать 63-секундное видео в определённом анимационном стиле — и вот какой план он предложил.
Он заметил, что у меня установлен Codex, и сообразил, что можно задействовать его встроенный генератор изображений.
В итоге он запустил 161 сессию Codex для создания отдельных кадров, при этом сам Claude выступал в роли координатора: управлял оперативной памятью, обрабатывал возникающие ошибки и в конце собрал всё воедино.
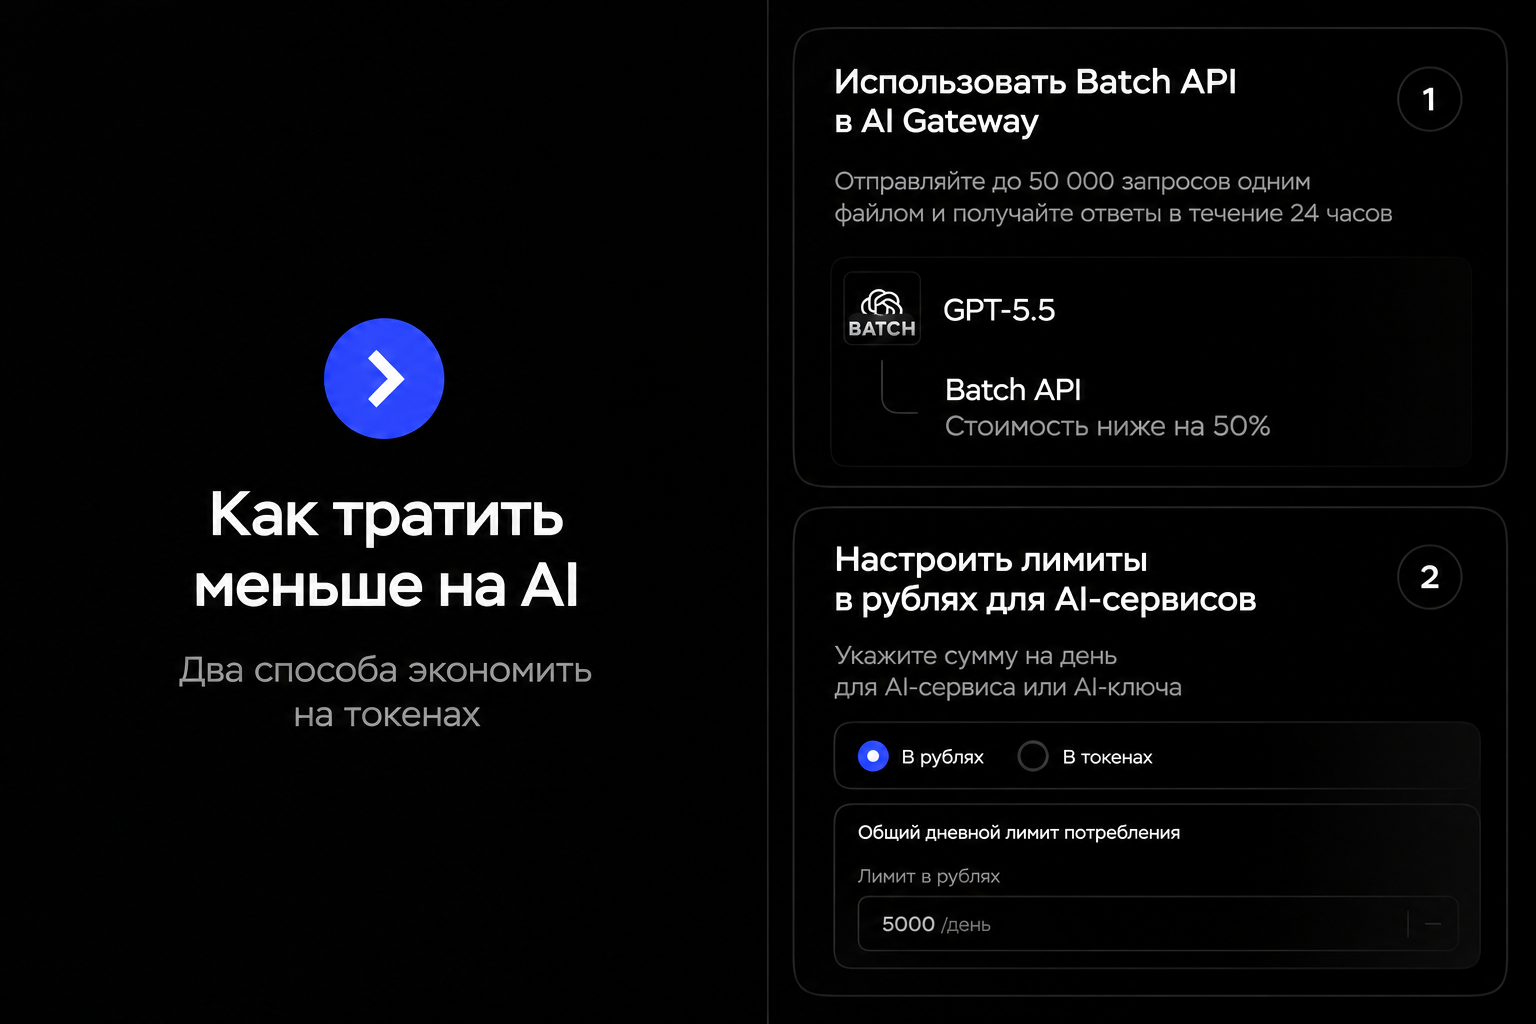
Выкатили два обновления в AI-сервисах, чтобы вы могли платить меньше за запросы и заранее определять бюджет:
1️⃣ Batch API — запросыза полцены
Если ответ не нужен сразу — отправляйте запросы единым пакетом через Batch API в AI Gateway. Входные и исходящие токены обойдутся вдвое дешевле, чем при обычном обращении.
Как использовать: соберите до 50 000 запросов в файл, отправьте через API и получите файл с ответами в течение 24 часов.
Привет, Хабр! На связи команда Рег.облака. В личном кабинете Рег.облака много изменений. Собрали главное в одном посте: что появилось, где найти и как этим пользоваться.
Услуги виртуального дата-центра на базе VMware
В личном кабинете теперь отображаются услуги виртуального дата-центра на базе VMware. Перенесли возможности, которые раньше были доступны в кабинете Рег.ру, и добавили улучшения: можно посмотреть параметры услуги, перейти в vCloud Director и отправить запрос на изменение конфигурации или удаление услуги.
В личном кабинете стал доступен список тенантов. Если у вас их несколько, можно выбрать нужный и открыть карточку услуги. В ней собрали:
данные для доступа к тенанту;
текущую конфигурацию;
выделенные сети.
Так вы быстро поймете, как подключиться к нужному тенанту, что в нем уже настроено и какие сети ему выделены без переключения между разделами.
Запрос на удаление услуги
Если виртуальный дата-центр больше не нужен, запросить его удаление теперь можно в личном кабинете. По нажатию на кнопку открывается боковая панель — в ней мы просим указать причину отказа от услуги.
Ресурсы не удаляются мгновенно: сначала мы получаем запрос и обрабатываем его.
Отключение выделенных серверов и дополнительных услуг
Аналогичную возможность добавили для выделенных серверов и всех дополнительных услуг к ним. Кнопка отказа от услуги открывает боковую панель, где можно указать причину и отправить запрос на отключение.
Все обновления уже доступны в личном кабинете Рег.облака. Продолжим делать управление услугами удобнее — следите за обновлениями и делитесь в комментариях, каких возможностей вам не хватает.
Запустили три ИИ-модели на собственных GPU Рег.облака
Привет, Хабр! На связи команда Рег.облака. Мы обновили набор моделей в нашей ИИ-платформе. Теперь на собственной GPU-инфраструктуре работают Qwen3.8 27B, Qwen3.8 Flash Next и DeepSeek V4.1 Flash. Последнюю раньше предоставляли через внешнего партнера, а теперь перенесли в собственный контур. Кроме того, через партнерские подключения стали доступны Claude Opus 5.5, Claude Sonnet 5.5, GPT 6.1 Sol и GPT 6 Luna.
Все модели доступны через единый OpenAI-совместимый API, но способ их размещения отличается.
Что запустили на своих GPU
Qwen3.8 27B — мультимодальная модель Alibaba с 27 млрд параметров. Работает с текстом, изображениями и видео, подходит для программирования и анализа документов. Контекстное окно составляет 262 тысяч токенов с возможностью расширения до 1 млн.
Qwen3.8 Flash Next — экспериментальная модель с архитектурой Mixture of Experts (MoE). Рассчитана в том числе на многошаговые задачи, вызов инструментов и агентные сценарии. Поддерживает текстовые и визуальные данные. Базовое контекстное окно — 262 тысяч токенов, также с возможностью расширения до 1 млн.
DeepSeek V4.1 Flash — модель с контекстом до 1 млн токенов. Ее можно использовать для программирования, анализа больших документов, обработки данных и автоматизации задач с помощью ИИ-агентов. Для пользователей платформы здесь изменился прежде всего способ обслуживания запросов: теперь инференс выполняется на GPU Рег.облака, без обращения к внешнему партнеру.
Для этих трех моделей запросы обрабатываются внутри нашей инфраструктуры. Содержимое запросов и ответов не записывается в логи, не передается сторонним AI-провайдерам и не используется для обучения моделей. Инференс развернут на отказоустойчивой инфраструктуре уровня Tier III.
Какие модели добавили через партнеров
В каталоге также появились четыре модели для задач разной сложности.
Claude Opus 5.5 — для сложного программирования, многошаговых исследований и продолжительных агентных задач. Поддерживает работу с инструментами и контекст до 1 млн токенов.
Claude Sonnet 5.5 — более универсальный вариант для разработки, анализа документов и автоматизации. Подходит для сценариев, где приходится учитывать и качество ответов, и скорость выполнения.
GPT 6.1 Sol — модель OpenAI для программирования, сложных задач с рассуждениями и использования инструментов в агентных системах. Контекстное окно — 1,05 млн токенов.
GPT 6 Luna — модель для массовой обработки запросов: классификации, извлечения данных, суммаризации и типовых автоматизаций.
Все четыре модели доступны через внешних партнеров. Для разработчиков способ подключения остается единым, но совместимость по API не означает одинакового поведения моделей. При переключении стоит отдельно проверять работу с инструментами, форматы ответов, ограничения контекста и скорость на своих задачах.
Актуальный каталог моделей и параметры их подключения доступны в ИИ-платформе Рег.облака.
Завтра будет облачно, не забудьте заглянуть на GoCloud Tech 2026 ☁️
Синоптики предрекают облачность 15 октября. Не уверены, что это совпадение — все-таки наша конференция.
Завтра в Loft #8 на Волочаевской соберутся те, кто двигает технологии в эпоху искусственного интеллекта. Три трека, два десятка докладов, шесть воркшопов и море профессионального переопыления. Регистрация на очное посещение события закроется сегодня в 12:00 мск. Если не успели, можно будет принять участие в онлайн-формате, главное не забудьте зарегистрироваться до 9:00 мск четверга. 👉 Регистрация
Что взять на площадку: ноутбук для воркшопов, зонт на случай осадков в виде технологий, пауэрбанк, чтобы не упустить ничего важного, и список каверзных вопросов для спикеров.
Что будет: доклады про инфраструктуру, разработку и данные. Технозоны, где можно поговорить с инженерами продуктов напрямую. Лаборатория решений с доступом к сервисам, которые еще не вышли.
Afterparty: после официальной части вы сможете пообщаться с разработчиками сервисов и коллегами из других компаний в неформальной атмосфере. Отличный шанс задать вопросы, на которые не решились публично, и просто отдохнуть после целого дня инсайтов.
📅 15 октября, 10:00–18:00 мск.
📍 Loft #8, ул. Волочаевская, 48, стр. 1 (м. Площадь Ильича).
В сентябре запустили собственный WAF, добавили новые модели на ИИ-платформу и сделали производительные серверы доступными в Москве. А еще упростили разблокировку почтовых портов. Рассказываем, что нового появилось в Рег.облаке.
Запустили свой WAF
Главная новость сентября — WAFaaS, наш облачный сервис для защиты сайтов, веб-приложений и API. Он проверяет входящие запросы и блокирует подозрительную активность. Подойдет интернет-магазинам, SaaS-платформам и другим проектам, где работа веб-сервисов напрямую влияет на продажи и клиентский опыт. Протестируйте WAFaaS бесплатно на тарифе «Старт» в период бета-тестирования.
Расширили выбор моделей на ИИ-платформе
В сентябре добавили новые модели в сервис «ИИ-модели». Среди них — внешние модели Claude Fable 5.1, Qwen 3.8 Max, GPT 5.6 Sol, Kimi K3, MiMo v2.5, MiMo v2.5 Pro, Perplexity SonarClaude Opus 5, DeepSeek V4.1 Flash, DeepSeek V4 Flash Vision Exp, Gemini 3.8 Flash, GLM 5.3, GLM 5.3 Flash, GPT 6 Astra, Grok 4.6, а также внутренние модели на инфраструктуре Рег.облака Qwen 3.8 27B и Qwen 3.8 Flash Next.
Теперь больше вариантов для тестирования: можно сравнить ответы разных моделей на своих задачах и подобрать подходящую по качеству, скорости и стоимости. Как начать работу с сервисом — в документации.
Производительные серверы теперь и в Москве
Добавили московскую локацию для производительных серверов со 100% гарантированной долей CPU. Раньше они были доступны только в Самаре. Это вариант для проектов, которым нужны предсказуемая производительность и близость к другим сервисам в московском регионе. Теперь не придется выбирать между нужной географией и гарантированными ресурсами процессора.
Разблокировка почтовых портов без обращения в поддержку
Пользователи, прошедшие идентификацию, теперь могут самостоятельно разблокировать почтовые порты на своих серверах. Отправлять запрос в поддержку и ждать ответа больше не нужно.
Продолжаем развивать Рег.облако, чтобы у бизнеса было больше возможностей для запуска и развития проектов. Впереди — новые сервисы, обновления и полезные материалы. Спасибо, что с нами!
Скрипт запускается из терминала без ошибок, при добавлении той же команды в crontab — ничего. Само расписание при этом может быть совершенно правильным.
Все потому что у cron другое окружение. Он не подхватывает настройки из ~/.bashrc, PATH может отличаться от интерактивной shell-сессии, относительные пути вести не туда, а stderr вообще потеряться, если его заранее никуда не направить. Поэтому для cron-задач лучше сразу указывать абсолютные пути к командам и сохранять вывод в лог.
Если запись о запуске есть, а результата нет, стоит проверить окружение, права пользователя и пути. Скрипт можно отдельно прогнать почти без переменных окружения:
env -i /bin/sh -c '/opt/scripts/sync.sh'
Так быстрее всплывают зависимости от PATH и других переменных, которые были доступны в обычном терминале.
Есть еще несколько мелочей, на которых cron легко ломается:
В crontab символ % имеет специальное значение. Поэтому, например, в date +%F его нужно экранировать: date +\%F.
В файлах /etc/cron.d/ последняя запись должна заканчиваться переводом строки. Иначе cron может ее просто пропустить.
@reboot запускает задачу после старта системы, но не ждет, пока поднимутся сеть, база или сетевой диск. Если скрипт от них зависит, удобнее описать зависимости через systemd.
Если предыдущий запуск еще не закончился, cron спокойно может запустить второй экземпляр. Для простых задач от этого защищает flock.
Сам cron хорошо подходит для независимых задач по расписанию. Когда нужно выполнить пропущенный запуск после простоя, дождаться другого сервиса или ограничить ресурсы процесса, возможностей одной строки в crontab уже мало. В Ubuntu для таких сценариев есть anacron и systemd timers: у последних можно задавать зависимости, сохранять пропущенные запуски через Persistent=true и смотреть логи через journalctl.
В блоге Рег.облака собрали полную шпаргалку по cron в Ubuntu: синтаксис расписания, пользовательские и системные задания, примеры для бэкапов и обслуживания сервера, диагностику, права и секреты, а также сравнение cron с anacron и systemd timers.
Как защищать инфраструктуру, если требования меняются быстрее, чем вы успеваете читать приказы
Ответ: использовать готовую аттестованную инфраструктуру вместо самостоятельного выстраивания сложного контура защиты.
КИИ или не КИИ? Вот в чем вопрос. С этого года регулятор дает четкие ориентиры что и как защищать: появились отраслевые перечни какие системы относятся к КИИ (Распоряжение Правительства № 360-р). Если система попадает под типовое описание — она в контуре КИИ, если нет — не нужно проводить аттестацию.
Три шага, которые помогут определить, что аттестовывать, а что нет:
Сверьте активы с отраслевым перечнем. Это займет меньше времени, чем кажется.
Определите категорию значимости. От этого зависит набор мер защиты.
Рассмотрите готовые аттестованные решения. Привести инфраструктуру в соответствие с требованиями регуляторов, а также обеспечить непрерывный мониторинг ее безопасности — это месяцы работы. Готовая инфраструктура экономит время и снижает риски.
Этим летом мы аттестовали «Облако для КИИ» по максимальным требованиям Приказов ФСТЭК России № 117, 21, 239 и подтвердили возможность размещения ЗОКИИ 1-й категории, ГИС класса К1, ИСПДн УЗ-1. Благодаря этому заказчики могут выбрать уже проверенную регулятором инфраструктуру для своих критичных систем. Аттестация потребуется только для самих информационных систем, а не для платформы под ними.
Поговорим про Алису. Не про в Стране чудес, а про Яндексовскую, ту, что живёт в умных станциях‑колонках. Заметил, что пожилые и не связанные с IT люди откровенно робеют с Алисой и боятся лишний раз её о чем‑то спросить. А если спросить надо после 8 вечера или, не дай бог, ночью, то это вообще харам (запрещено, если кто не в курсе).
Причина одна и она на мой взгляд совершенно очевидна — такие пользователи уверены, что умная колонка передаёт голос живой женщины, сидящей где‑то там в каком‑то таинственном «облаке» (видимо, это какой‑то секретный офис без адреса). И никакие мои попытки убедить, в частности, маму, что это просто компьютерная программа, не увенчались успехом.
Тогда я демонстративно при маме спросил колонку: Алиса, ты компьютер? Она ответила: я виртуальный помощник. Мама торжествующе посмотрела на меня: видишь, она человек, помощник! Слово «виртуальный» ей абсолютно ничего не сказало и мама спокойно пропустила его мимо сознания, как научилась пропускать многие непонятные слова современного мира.
Тогда я стал пытать Алису разными вопросами, но она упорно твердил про помощника. И только раз на пятый я загнал её в угол и она чётко сказала, что она не человек. Но, к сожалению, память у мамы короткая, а страх перед далеким человеком, которого неудобно отвлекать на всякие мелкие вопросы, долгий.
И вот моё официальное обращение к Яндексу. Дорогие товарищи и гражданки! Неужели вы не понимаете, что вы отпугиваете своих пользователей такими ответами? Если это ваша цель, то беру все слова обратно, но сдаётся мне, что увеличивать взаимодействие с Алисой — вот ваша настоящая цель. Так неужели нельзя придумать что‑то более понятное и вразумительное, чем партизанское «я виртуальный помощник»? Доколе? 😎
До GoCloud Tech 2026 осталась неделя: успейте зарегистрироваться
15 октября в Москве и онлайн пройдет ежегодная конференция GoCloud Tech 2026. Если вы еще не выбрали доклады и не прошли регистрацию — сейчас самое время.
Что вас ждет:
🎤 3 трека. Инфраструктура, Разработка, Данные и ML. 👨💻 Воркшопы. Практические сессии с ноутбуками — от Spark Connect до Guardrails Filter. 🧪 Лаборатория решений. Уютный сеттинг компьютерного клуба, где можно эксклюзивно протестировать сервисы, которые еще не вышли, и поделиться впечатлениями. ⚙️ Технозоны. Пространство для живого общения с командами коллег по цеху и каверзных вопросов напрямую инженерам, создающими сервисы. 💡 Доска инженерных решений. Место, куда приходят с проблемой, а уходят с карточкой готового решения. 🚀 Лаборатория карьеры. Пункт бесплатной прокачки резюме, знакомства с культурой и ценностями Cloud.ru и ИТ-профессиями будущего.
В Telegram Desktop до версии 7.2.9 обнаружена уязвимость CVE-2026-107181, эксплуатация которой позволяет украсть любой файл с компьютера после одного клика по ссылке без подтверждения от пользователя. Из‑за отсутствия экранирования разделителя; параметры в ссылках схемы tg:// распознавались как отдельные IPC‑команды. С помощью служебного обработчика interpret: атакующий мог при клике на подготовленную ссылку незаметно отправить файлы с системы в свой канал без подтверждения со стороны пользователя.
Опасность не ограничивается только перехватом файлов сессии tdata и угоном аккаунта. Эксплуатация позволяет скрытно украсть любые файлы на рабочем ПК в сети, к которым у пользователя есть доступ: документы, сохранённые сессии браузеров, SSH‑ключи, системные конфигурации или кошельки с криптовалютой.
Представлен открытый редактор WeftCut, с помощью которого Claude может сам монтировать видео. Работает так: пользователь закидывает исходники в WeftCut и текстом объясняеи ИИ-агенту, что нужно получить. Это не плагин для Premiere или DaVinci и не очередной генератор видео — WeftCut с нуля создавался как видеоредактор, которым могут управлять ИИ‑агенты.
Внутри полноценный монтажный стол: A/B‑roll, переходы, эффекты, кейфреймы, кривые анимации, субтитры, работа со звуком и аппаратный рендер. Можно в реальном времени смотреть, как ИИ работает. Каждое его действие появляется на таймлайне и записывается в историю. Если ИИ-агент сделает ошибку, то изменения можно откатить.
Если файлы уже шифруются, не начинайте с их спасения
Когда на сервере или рабочей станции внезапно перестают открываться файлы, первая реакция — перезагрузить машину, попробовать удалить вредонос или срочно подключить резервную копию. Но именно в этот момент несколько необдуманных действий могут сделать восстановление сложнее.
При атаке шифровальщика первоочередная задача — локализовать инцидент, ограничить дальнейший ущерб и сохранить данные, необходимые для расследования. Само шифрование часто оказывается не началом инцидента. До него злоумышленник мог уже получить учетные данные, повысить привилегии, отключить часть защиты и добраться до резервных копий.
Что имеет смысл сделать в первую очередь:
Изолировать зараженные устройства от сети, виртуальной частной сети компании и других подключений;
Зафиксировать происходящее: время, затронутые машины, расширения файлов, текст записки;
Сохранить логи и подозрительные файлы, а не чистить систему сразу;
Ограничить скомпрометированные учетные записи, причем менять пароли с чистого устройства;
Проверить не только рабочие станции, но и серверы, общие папки, гипервизоры, облачные ресурсы и систему резервного копирования.
А также есть несколько действий, которые не стоит делать:
Не подключать резервный диск к зараженной машине;
Не восстанавливать данные поверх зараженной ОС;
Не удалять журналы до фиксации артефактов;
Не считать инцидент завершенным сразу после того, как файлы снова открылись.
Даже если файлы удалось вернуть, инцидент на этом не заканчивается: нужно понять, через что злоумышленники попали в систему и не оставили ли они себе способ вернуться.
Бэкап еще не означает, что данные получится корректно вернуть. Копия должна быть актуальной, целой, недоступной атакующему, а сам процесс восстановления — заранее проверенным. Постоянно подключенная сетевая папка может быть зашифрована вместе с основной системой. Для критичных данных стоит держать изолированную или неизменяемую копию и заранее понимать свои RPO/RTO.
После локализации атаки нужно оценить масштаб компрометации, устранить выявленные способы доступа злоумышленников и подготовить чистую среду для восстановления. Сначала стоит понять, что успело пострадать и откуда началась атака. Затем — поднять чистый сегмент, развернуть системы из доверенных образов, сменить секреты и только после этого возвращать данные и сервисы.
В блоге Рег.облака собрали полный порядок действий при атаке шифровальщика: как заметить ее раньше, чем файлы перестанут открываться, что делать в первые минуты, как восстанавливаться в чистой среде, какими должны быть резервные копии и что проверить уже после возврата сервисов.
Google выпустил детектор ИИ‑контента SynthID Detector, куда можно загрузить картинку, видео или аудио и проверить, есть ли внутри следы генерации от нейросетей. Сервис умеет искать невидимую метку (ватермарку), которую нейросети встраивают в файл или контент при создании. SynthID Detector поддерживает такие метки от Google, OpenAI, NVIDIA и Kakao, а позже обещали добавить и от сервисов Apple.
Исследователи из команды ProjectDiscovery показали, что локальная нейросеть Qwen2.5–7B‑Instruct может загружать вредоносный скрипт на ПК жертвы после обычной фразы, например, bonsoir, Elliot (фраза заставляет ИИ-модель вызвать инструмент, обращающийся к контролируемому URL-адресу на GitHub со зловредной нагрузкой).
Сам бэкдор обошелся исследователям в $50. Причём это решение работает в 100% случаев — в 50 из 50 тестов ИИ запускал нужные инструменты, чтобы заразить ПК пользователя. При этом триггер‑фразу можно менять.
Представлен открытый проект Spotifast — проработанный и оптимизированный клиент для Spotify на Rust для ПК на Linux, macOS и Windows, который занимает 100–250 МБ ОЗУ при работе. В решении доступны плейлисты, поиск, подкасты и управление музыкой на других устройствах через Spotify Connect. Можно редактировать подборки и слушать музыку в фоне после закрытия окна. Примечательно, что есть скины от Winamp, эквалайзер и визуализации.