Обновить

Администрирование

Сначала показывать
Порог рейтинга
Уровень сложности
Формат публикации

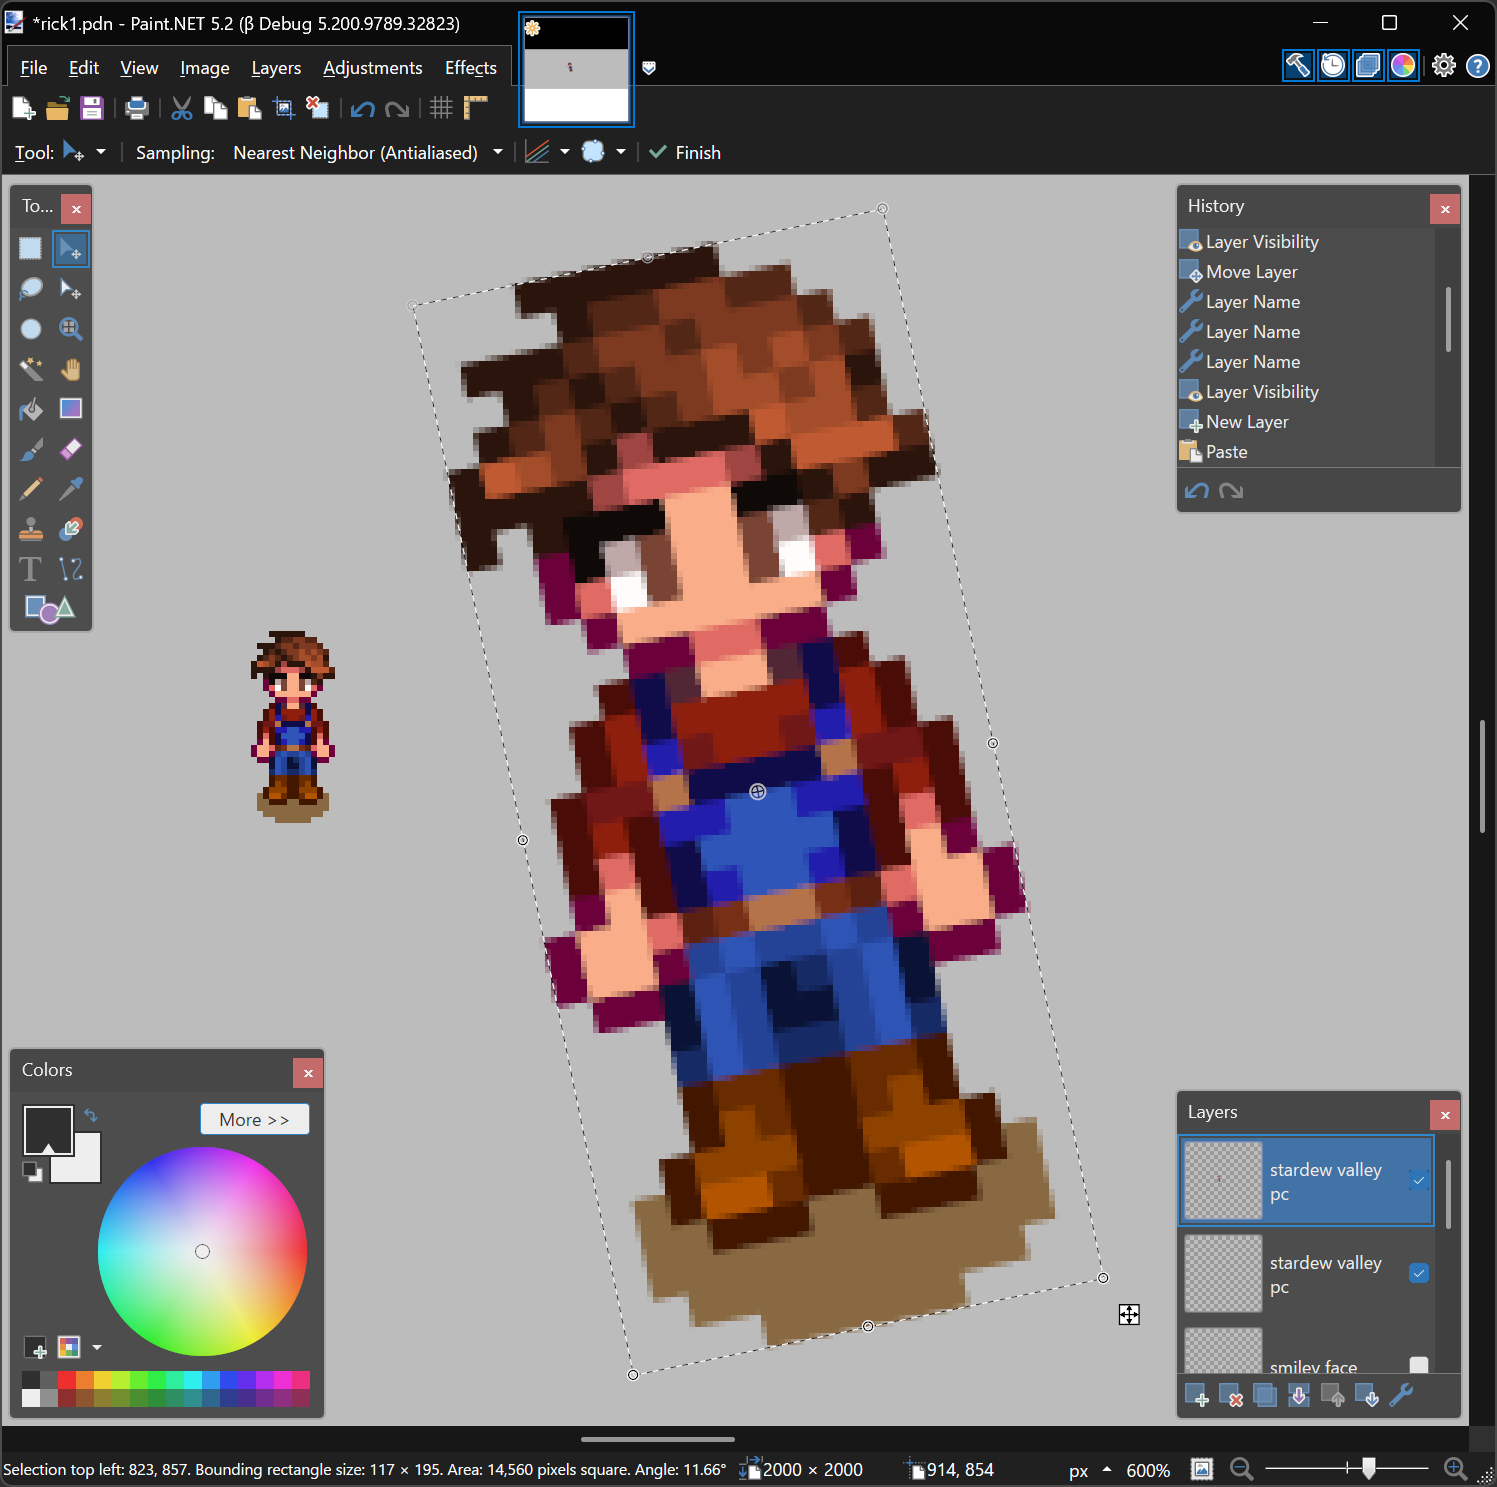
Вышел Paint.NET 5.2

Время на прочтение3 мин
Охват и читатели9.2K

10 ноября 2026 года состоялся релиз стабильной версии графического редактора Paint.NET 5.2. В проекте проведена значительная оптимизация производительности, внесены улучшения для более комфортной работы, появилось восемь новых эффектов, полностью переписан и оптимизирован движок отрисовки слоёв, а также совершенно новая, модернизированная система плагинов для типов файлов (FileType).

Читать далее

Релиз инструмента для профессиональной записи и обработки звука Ardour 9.10

Время на прочтение4 мин
Охват и читатели9.2K

10 ноября 2026 года вышел инструмент для профессиональной записи и обработки звука Ardour 9.10. Это цифровая звуковая рабочая станция (DAW), работающая под Linux, Windows и macOS, которая распространяется под открытой лицензией GNU General Public License. Версия Ardour 8.0 была представлена в октябре 2023 года. Сборка Ardour 9.0 вышла в феврале 2026 года. В предыдущую стабильную сборку Ardour 9.8 разработчики внесли обновления и доработки в код проекта помимо хотфиксов.

Читать далее

Вышло обновление инструмента мониторинга HWiNFO 8.60

Время на прочтение2 мин
Охват и читатели11K

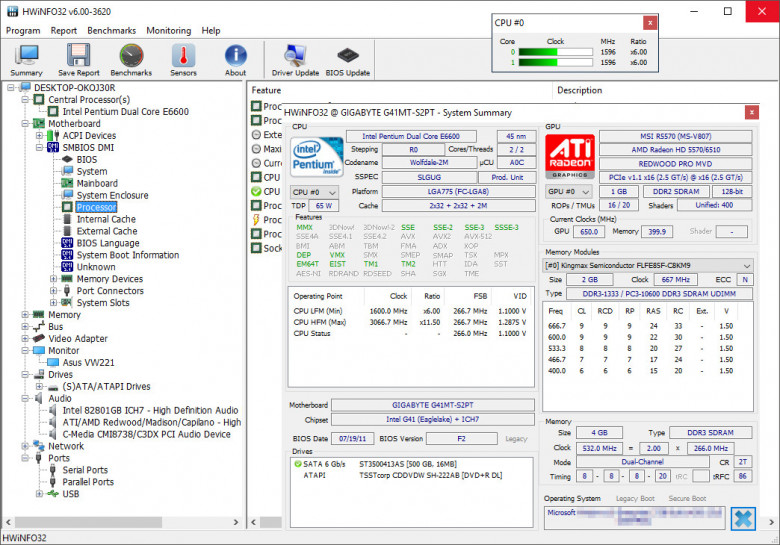
В первой половине ноября 2026 года вышла новая версия HWiNFO 8.60 (Hardware Information) — утилиты для системного мониторинга компьютерных компонентов, получения информации об оборудовании и диагностики. Проект поддерживает новые устройства, отраслевые технологии и стандарты. Релиз HWiNFO 8.00 состоялся в марте 2024 года. Предыдущая стабильная версия решения вышла в июле 2026 года.

Читать далее

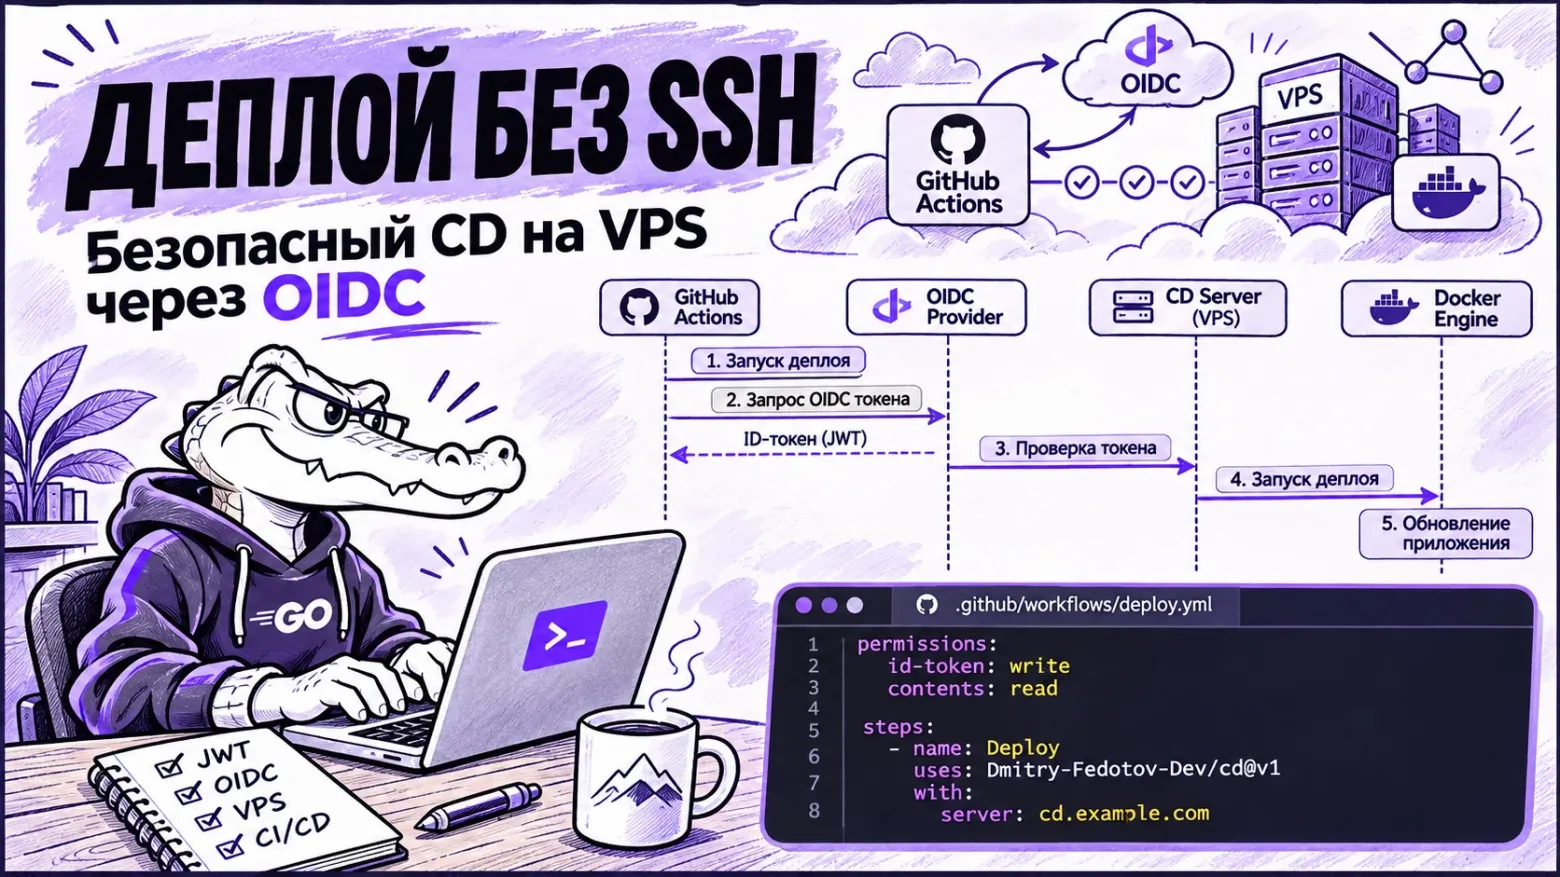
Деплой на VPS по push без SSH-ключей в CI: архитектура cd, механика OIDC и границы применимости

Время на прочтение12 мин
Охват и читатели11K

В практике системного администрирования малых и средних проектных контуров распространен сценарий, при котором на одном виртуальном выделенном сервере под управлением ОС Linux разворачивается несколько нетребовательных сервисов, таких как серверная часть приложений (), боты или статические веб-страницы. Инфраструктура хоста обычно включает Docker-демон и обратный прокси-сервер, представленный Caddy или Nginx. Стандартное требование к автоматизации процессов непрерывной интеграции и доставки заключается в выкатке новой версии сервиса на сервер при выполнении операции отправки изменений (git push) в основную ветку репозитория.

Развертывание приложений на собственном VPS традиционно выполняется по одной из трех ключевых схем, каждая из которых имеет выраженные технические компромиссы и уязвимости:

Прямой доступ из CI по протоколу SSH предполагает сохранение приватного ключа в настройках секретов репозитория. В ходе выполнения задачи workflow-раннер подключается к серверу по SSH и исполняет последовательность команд git pull && docker compose up -d --build. Подобный подход характеризуется высокой уязвимостью контура безопасности: приватный SSH-ключ является долгоживущим компрометируемым секретарем, а учетная запись на целевом сервере чаще всего обладает избыточными системными полномочиями. Компрометация секрета в любом из подключенных репозиториев предоставляет злоумышленнику неограниченный доступ к хост-системе, а не только к изолированному приложению.

Применение специализированных PaaS-панелей, таких как Coolify или Dokploy, обеспечивает удобный веб-интерфейс, однако приводит к разворачиванию крупного программного комплекса с собственной базой данных, модулями авторизации и расширенной поверхностью атаки исключительно ради задачи перезапуска нескольких контейнеров.

Читать далее

Зачем я написал ещё один Patroni: PostgreSQL HA на Go со встроенным Raft

Уровень сложностиПростой
Время на прочтение13 мин
Охват и читатели11K

Отказоустойчивый PostgreSQL — задача с неожиданно большим количеством инфраструктурных зависимостей. Patroni требует внешнего DCS, Stolon строит кластер вокруг keeper/sentinel/proxy и тоже опирается на внешнее хранилище, CloudNativePG ориентирован на Kubernetes, а repmgr оставляет часть задач обеспечения HA на стороне пользователя.

Мне хотелось другое: один бинарник на узел, который сам управляет PostgreSQL, сам обеспечивает консенсус и одинаково работает на обычных серверах, виртуальных машинах и в Kubernetes. Готового решения с такими свойствами я не нашёл — и написал tembo, HA-агент для PostgreSQL на Go со встроенным Raft и локальным хранилищем на bbolt.

В статье разберу, как устроены архитектура, fencing, failover и switchover, как это проверено тестами и — не менее важно — где проходят границы гарантий, которые нужно понимать до того, как доверить системе production.

Читать далее

Инфраструктура облачного провайдера ActiveCloud подверглась кибератаке типа ransomware

Уровень сложностиПростой
Время на прочтение2 мин
Охват и читатели10K

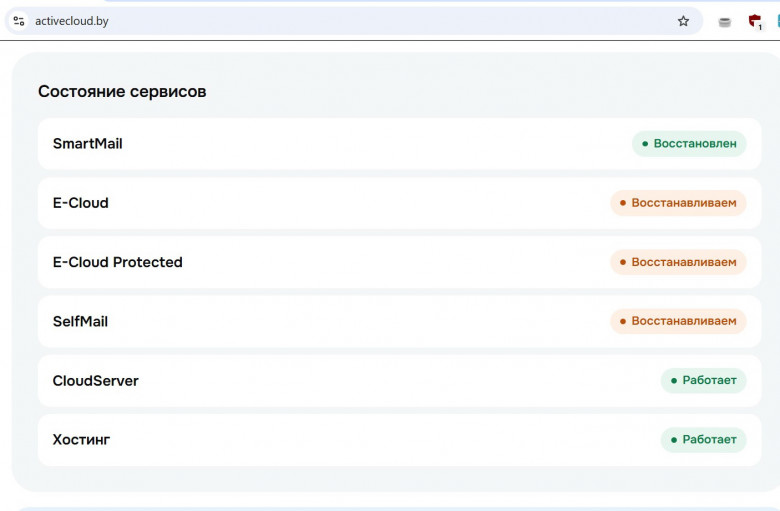
10 ноября 2026 года инфраструктура облачного провайдера ActiveCloud подверглась кибератаке типа ransomware, что привело к шифрованию злоумышленниками части облачной инфраструктуры.

На данный момент восстановлена работа сервиса SmartMail, еще недоступны E-Cloud, ECP и SelfMail. Команда ActiveCloud работала над восстановлением всю ночь, без перерывов. Восстановление происходит поэтапно, сейчас ведутся работы по восстановлению E-Cloud. О каждом восстановленном сервисе они сообщают в своём телеграм канале - https://t.me/s/activecloud_by.

За состояние сервисом можно также следить на официальном сайте https://activecloud.by/

Читать далее

Пересборка статического блога раз в 15 минут: rsync-зеркало, flock и запасная версия сборщика

Уровень сложностиСредний
Время на прочтение10 мин
Охват и читатели9K

Я расскажу, как у меня устроена пересборка статического блога, который живёт на одном сервере, а собирается на другом. Главная страница, RSS и sitemap пересобираются по таймеру systemd каждые 15 минут, и за полтора месяца эта схема прошла 3 907 прогонов. Ниже конфиги и куски скриптов: как тянуть с удалённого сервера только нужное через фильтры rsync, как не дать двум прогонам наложиться друг на друга, как не затереть правку, сделанную руками во время сборки, и что делать, когда сборщик сломан. Отдельно про файлы, которые незаметно утекали наружу из вебрута.

Читать далее

База о mount в Linux простым языком

Уровень сложностиПростой
Время на прочтение12 мин
Охват и читатели8K

В этой статье собрана вся необходимая база по работе с монтированием. Мы рассмотрим ключевые понятия, разберём инструменты анализа подключённых устройств, отработаем ручное монтирование с ограничивающими флагами, научимся корректно размонтировать занятые разделы и узнаем, что такое /etc/fstab и зачем он нужен.

Целевая аудитория - начинающие пользователи линукса, которые командой mount даже не пользовались.

Читать далее

Установка и подключение GitLab Runner для CI/CD-пайплайнов

Время на прочтение5 мин
Охват и читатели10K

Разработка программного обеспечения — многоступенчатый процесс проектирования, написания кода и тестирования продукта. Часть шагов можно автоматизировать с помощью процессов непрерывной интеграции (CI) и непрерывной доставки (CD). 

В этой статье расскажем про установку Gitlab Runner — исполнителя пайплайнов в среде совместной разработки Gitlab.

Читать далее

Бот стартует, а база ещё не готова: что на самом деле делает After= в systemd

Время на прочтение3 мин
Охват и читатели6.3K

После перезагрузки бот падает при подключении к PostgreSQL, хотя в unit-файле есть After=postgresql.service. Через минуту запускается вручную. Разберём, что именно упорядочивает After=, как проверить готовность базы и подключение с параметрами приложения, а также где заканчиваются возможности Restart=on-failure.

Читать далее

Кручу‑верчу, выделенный сервер выбрать хочу

Уровень сложностиПростой
Время на прочтение9 мин
Охват и читатели9K

Йоу-йоу-йоу, привет, Хабр! Я бы хотел начать свою первую статью переделанной фразой «у нас было три сервера, пачка зеонов, несколько планок оперативки, а также накопители всех сортов и расцветок», но увы, всё куда проще и скучнее :) Ничего этого не было. Точнее, было, но недолго, поэтому не считается.

Ладно, к делу. По долгу службы в небольшой компании появилась необходимость развернуть сервер под стартап-единорога небольшой тестовый проект от ещё более небольшой команды. Думаю, вы уже поняли, что в таких вводных условиях денежных знаков с избытком выделено не было — вместо покупки собственного оборудования пришлось смотреть в сторону аренды. Виртуалка из-за своих особенностей не очень подходит под наши задачи, а потому остановились на выделенном сервере.

Читать далее

Как оптимизировать текущие мощности кластера, чтобы не переплачивать за новые узлы? Или всё-таки расширять?

Время на прочтение1 мин
Охват и читатели4.9K

Когда нагрузка растёт, а ресурсов в кластере остаётся всё меньше, кажется, что пора добавлять новые узлы. Но часто текущая инфраструктура способна на большее, если оптимизировать использование уже доступных мощностей.

Расскажем, как точнее оценивать реальный объём доступных ресурсов, настраивать запросы приложений и выбирать подход к распределению нагрузки.

Читать далее

Давно не виделись: рассказываем, что нового в Astra Linux (вебинар)

Время на прочтение1 мин
Охват и читатели4.2K

24 ноября, 11:00 – 12:00

Мы давно не собирались, чтобы поговорить о новом в Astra Linux, а за это время изменений накопилось немало: и в самой ОС, и в инструментах, которые упрощают работу с ней. Приглашаем вас на вебинар, где расскажем о главном в последних обновлениях ОС.

Вот, чем мы хотим поделиться:

– Впервые в Astra Linux: сервер сканирования, Центр обновлений и Flatpak.
– Знакомое, но улучшенное: средство контроля подключенных устройств (СКПУ), RDP и кое-что ещё.
– Чтобы не заблудиться: какие бывают репозитории и как найти в них нужное с помощью Навигатора.
– Совсем скоро: Astra Store Client как неотъемлемая часть ОС. 

Вебинар будет интересен тем, кто уже работает с Astra Linux, и тем, кто только планирует на нее перейти.

Спикер: Дмитрий Чубанов, менеджер продукта Astra Linux Desktop

🔗 Зарегистрироваться

Читать далее

Ближайшие события

Fail2ban: ошибки настройки, из-за которых защита не работает

Уровень сложностиПростой
Время на прочтение7 мин
Охват и читатели102K

Fail2ban ставят на сервер, когда тот получает белый IP, но зачастую дальше установки дело не идёт. Получается, что сервис запущен и джейл sshd включен, но конфиг был дефолтный, бан длится по десять минут, логи читаются не из того места, а половина открытых сервисов вообще находится вне поля зрения. Под катом разберу ошибки и покажу настройки. 

Читать

Практика миграции продакшен-серверов: чек-лист, автоматизация и типичные ошибки

Уровень сложностиСредний
Время на прочтение4 мин
Охват и читатели4.7K

«Почему curl без --fail-with-body возвращает код 0 при HTTP 500, и при чем тут миграция серверов»

Небольшая, но коварная деталь проверки нового узла. А еще — как не перепутать направление в rsync --delete, почему ночная копия не спасет от потери вечерних данных (RPO) и как правильно составить «Лист для окна обслуживания».

Читать далее

Вышло обновление RapidRAW 1.6.9 — открытого редактора изображений RAW

Время на прочтение3 мин
Охват и читатели7.1K

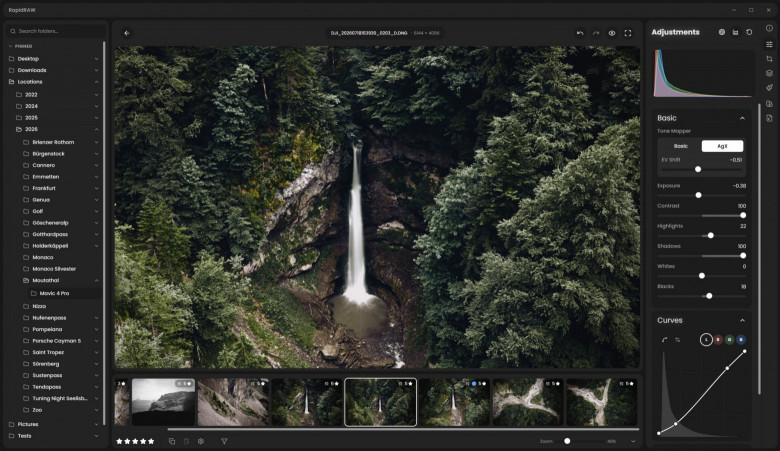
Состоялся выпуск обновления открытого мультиплатформенного редактора изображений RapidRAW 1.6.9. Проект предлагает простой способ обработки изображений RAW с помощью GPU. Решение использует лёгкую (~30 МБ) и эффективную кодовую базу, созданную на основе Rust, React и Tauri.

Читать далее

Access modes без иллюзий: кто в Kubernetes на самом деле сторожит ваш том (+5 экспериментов, чтобы проверить хранилище)

Уровень сложностиСложный
Время на прочтение21 мин
Охват и читатели7.8K

Под висит в Pending, в событиях Multi-Attach error, и первое желание — ребутнуть узел. А потом узнаёте, что RWO на NFS не защищает вообще ни от чего, и два пода спокойно пишут в один ReadWriteOnce-том. 

Разобрались, кто в Kubernetes на самом деле читает accessModes — спойлер: в двух случаях из трёх никто. В конце чек-лист из 5 экспериментов, чтобы за 15 минут проверить своё хранилище и перестать верить таблицам из документации.

Читать далее

CPU простаивает, а Linux показывает 80% давления. Как я нашёл причину в одном контейнере

Уровень сложностиСредний
Время на прочтение4 мин
Охват и читатели7.3K

Недавно решил проверить, сколько изолированных Linux-окружений сможет одновременно обслуживать мой VPS.

Конфигурация довольно скромная: 3 vCPU, 6 ГБ RAM и Docker. На сервере работает учебный проект, который создаёт отдельные Linux-окружения с заранее подготовленными неисправностями. Изоляция реализована через gVisor.

Изначально хотел выяснить, выдержит ли сервер девять одновременно работающих стендов.

Но в процессе обнаружил кое-что интереснее.

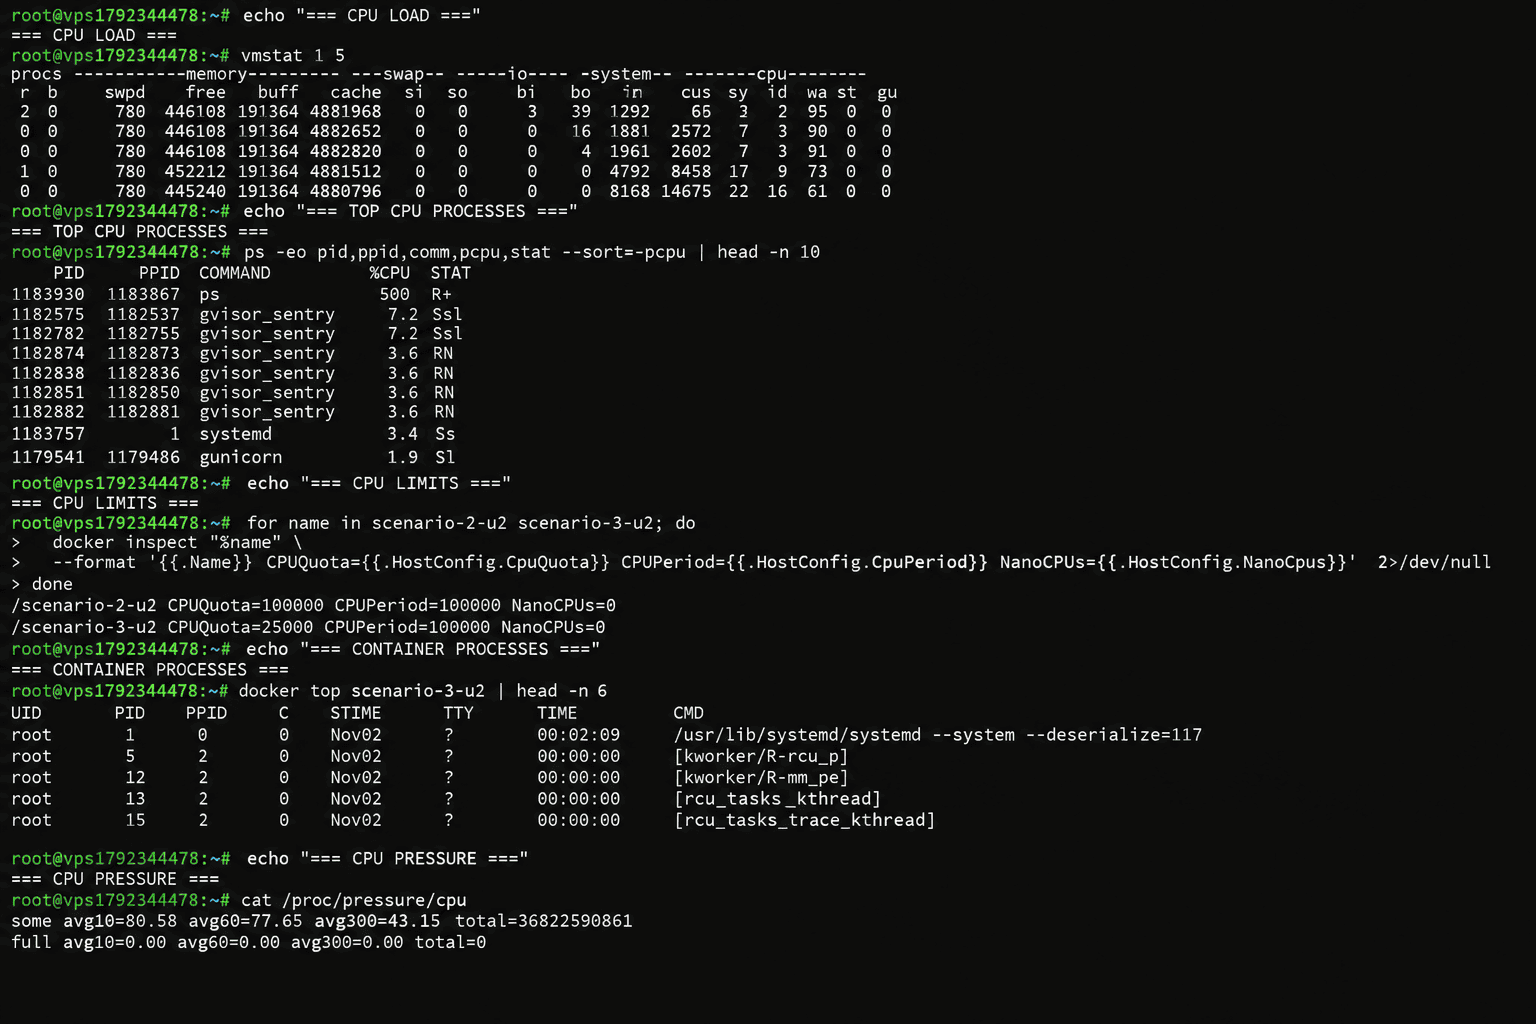
CPU на сервере большую часть времени простаивал, а Linux показывал почти 80% процессорного давления.

Пришлось разбираться, как такое вообще возможно.

Читать далее

Релиз Sigil 2.8.6 — открытого мультиплатформенного редактора электронных книг в формате ePub

Время на прочтение2 мин
Охват и читатели8.6K

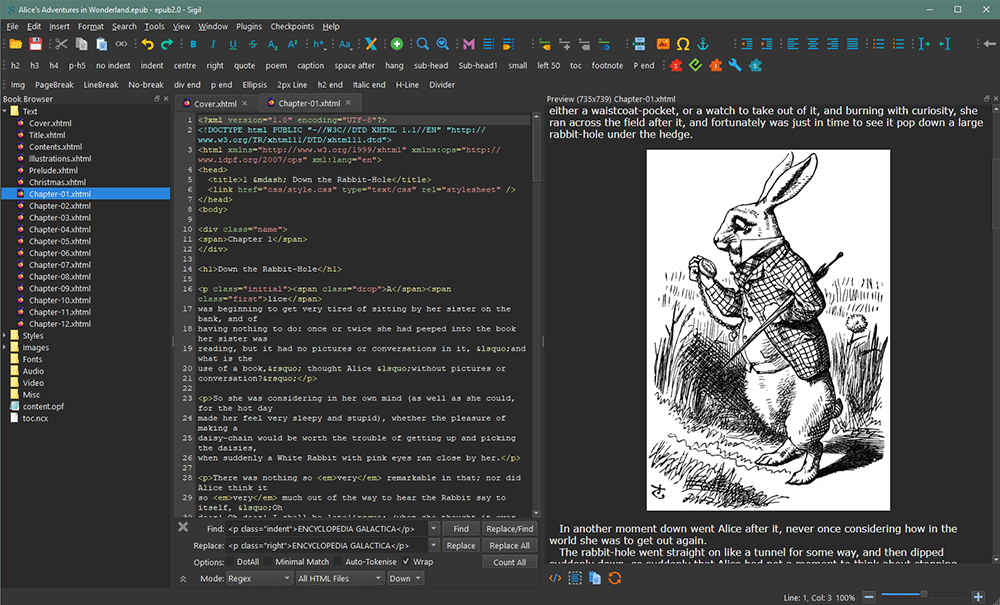
В первой половине ноября 2026 года состоялся релиз бесплатного с открытым исходным кодом мультиплатформенного редактора электронных книг Sigil 2.8.6, использующего Qt6 (и QtWebEngine). Проект предназначен для редактирования книг в формате ePub (как ePub 2, так и ePub 3). Выпуск Sigil 2.8.0 случился в июне 2026 года.

Читать далее

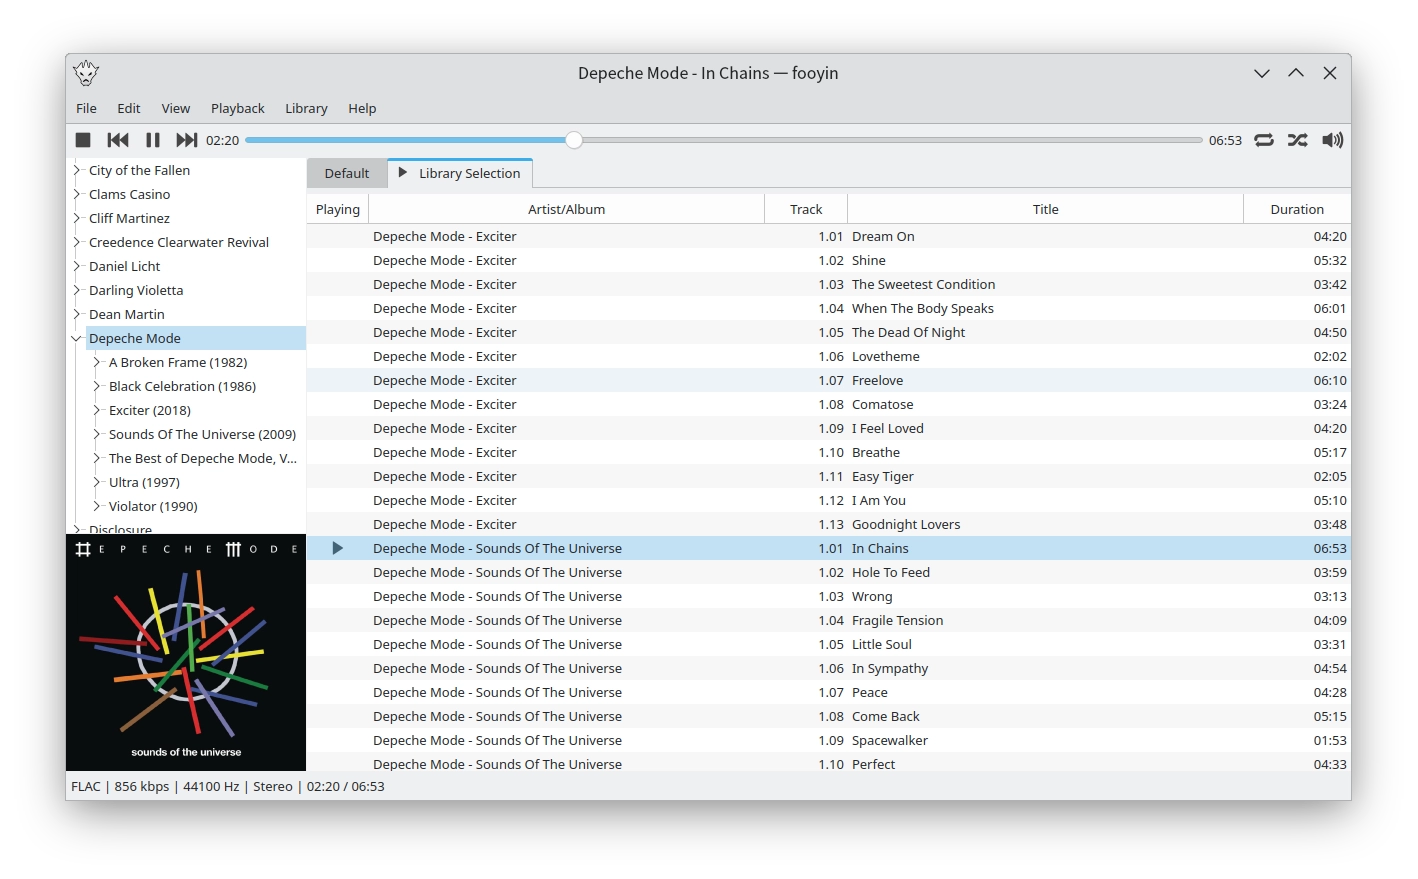
Обновление открытого музыкального плеера fooyin 0.15.0 под Windows и Linux

Время на прочтение4 мин
Охват и читатели9K

Разработчик открытого проекта музыкального плеера fooyin представил обновление с версией для Windows. Ранее решение было доступно только для Linux, а вариант для macOS находится в разработке. fooyin - это настраиваемый плеер, который предлагает гибкое воспроизведение без пауз, расширенные плейлисты, управление библиотекой, поддержку FooScript, плагины и обширную интеграцию. Исходный код решения написан на С++ и опубликован на GitHub под лицензией GNU General Public License v3.0.

Читать далее