Обновить

Все потоки

Сначала показывать
Порог рейтинга
Уровень сложности
Формат публикации

Новый метод Concertina позволил уменьшить нейросеть Qwen3-4B в два раза для запуска на слабом железе

Исследователи предложили способ сжать большую языковую модель почти вдвое и сохранить около 85% ее качества, не тратя ресурсы на обучение с полного нуля. Полученная модель на 2,27 млрд параметров прошла дистилляцию всего на 22 млрд токенов, но в среднем уже обходит Qwen3-1.7B, которую учили на 36 трлн токенов (то есть на объеме данных в 1 600 раз больше).

Метод назвали Concertina, от англ. «концертина» — вид небольшой гармошки, а не чего-то «конкретного». Способ подробно описали в статье «Folding Language Models into Themselves». Готовые веса уже выложены на Hugging Face под свободной лицензией Apache 2.0.

Новый метод Concertina позволил уменьшить нейросеть Qwen3-4B в два раза для запуска на слабом железе

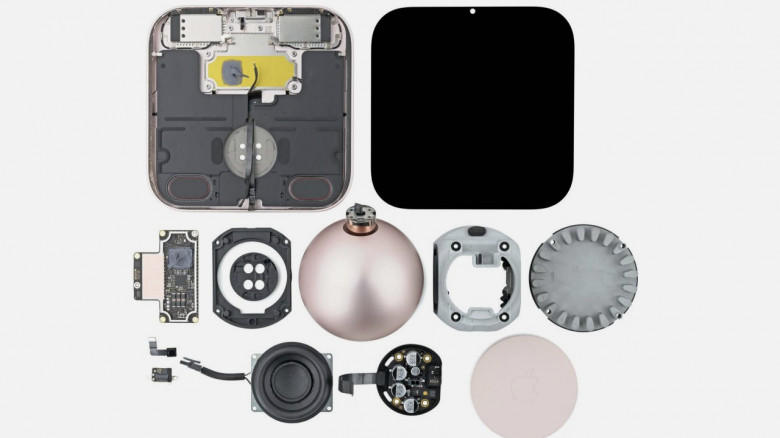
iFixit: ремонт Apple HomeView оказался «неоправданно сложным»

Время чтения2 мин
Охват и читатели819

Команда iFixit разобрала хаб умного дома Apple HomeView и раскритиковала конструкцию устройства. Apple использует слишком много клея и винты разных типов, а во время разборки легко повредить внутренние элементы. 

Читать далее

Управление памятью в контейнерах STL. Ускоряем код с помощью кастомных аллокаторов

Уровень сложностиСредний
Время чтения15 мин
Охват и читатели1.4K

В предыдущей статье мы подробно разобрали, как устроена архитектура работы с памятью в STL. Мы увидели, как стандартная библиотека разделяет выделение сырой памяти и конструирование объектов. Однако стандартный std::allocator универсален, а за универсальность приходится платить скоростью. Когда узловой контейнер (например, std::list или std::map) добавляет элемент, он обращается к динамической памяти. В высоконагруженных системах или игровых движках это может стать узким местом. В этой статье мы рассмотрим проектирование кастомных аллокаторов, которые могут дать серьезный прирост производительности для таких контейнеров. Обсудим проблемы, возникающие при использовании пользовательских аллокаторов в STL и замерим прирост скорости с помощью бенчмарков.

Читать далее

Сайт вашего бизнеса не работает из‑за кибератаки: объясняю, как взыскать убытки с хостинг‑провайдера

Уровень сложностиПростой
Время чтения5 мин
Охват и читатели2.4K

Российским предпринимателям необязательно читать новости, чтобы узнавать о кибератаках на хостинг-провайдеров.

Если не работает сайт вашего бизнеса, сайты партнёров и конкурентов, не получается скачать резервные копии; если потеряны образы виртуальных серверов, сетевые настройки, содержимое облачных сервисов и т.д., то с большой долей вероятности это она – кибератака на хостинг-провайдера.

Осталось дело за малым:

как взыскать убытки с хостера

Click SHOP API: подпись, Prepare и Complete, и ночная сверка, которая ловит «оплачено, а заказа нет»

Уровень сложностиСредний
Время чтения6 мин
Охват и читатели2.7K

В первой части был Payme: шесть методов JSON-RPC, четыре состояния и песочница, которая повторяет каждый запрос. У Click всё устроено иначе: два шага вместо шести, подпись MD5 вместо Basic Auth, сумма в сумах вместо тийинов и, что важнее всего, другой ответ на повтор. Если писать обе интеграции по одному шаблону, одна из них сломается.

А в конце — то, что не входит ни в один протокол, но без чего я бы не запускал приём платежей: ночная сверка.

Чем Click отличается от Payme

Payme Merchant API Click SHOP API Формат JSON-RPC 2.0 POST, application/x-www-form-urlencoded Проверка Basic Auth, ключ кассы sign_string, MD5 с SECRET_KEY Сумма целое, в тийинах дробное, в сумах Ключ идемпотентности params.id click_trans_id Шаги Check → Create → Perform, плюс Cancel, CheckTransaction, GetStatement Prepare (action=0) → Complete (action=1) Повтор проведённого платежа тот же успешный ответ ошибка -4, «Already paid»

Последняя строка — та, на которой спотыкаются, когда переносят код с Payme. Об этом ниже.

Подпись

У двух шагов подписи разные:

Prepare: md5(click_trans_id + service_id + SECRET_KEY + merchant_trans_id + amount + action + sign_time) Complete: md5(click_trans_id + service_id + SECRET_KEY + merchant_trans_id + merchant_prepare_id + amount + action + sign_time)

Строки склеиваются в том виде, в каком пришли. amount нельзя переформатировать перед подписью: если Click прислал 15000.00, подписывать нужно 15000.00, а не 15000. Поэтому проверять подпись нужно до того, как поля формы превратились в числа и даты.

Для сравнения с заказом сумма переводится в целые тийины без участия float:

function sumToTiyin(s: string): bigint { const m = /^(\d+)(?:\.(\d{1,2}))?$/.exec(s); if (!m) throw new ClickError(-2); return BigInt(m[1]) * 100n + BigInt((m[2] ?? '').padEnd(2, '0')); }

Коды ошибок, которые возвращает поставщик: 0 — успех, -1 — неверная подпись, -2 — неверная сумма, -3 — действие не найдено, -4 — уже оплачено, -5 — заказ не найден, -6 — транзакция не найдена, -7 — ошибка обновления, -8 — ошибка в запросе от Click, -9 — транзакция отменена.

Prepare

На этом шаге Click спрашивает: можно ли принять оплату за этот заказ на эту сумму. Документация требует проверить, что заказ существует и актуален, что товар можно отпустить и что сумма совпадает. Магазину здесь же стоит зарезервировать товар.

async function prepare(r: ClickPrepare): Promise<ClickResponse> { if (!verifySign(r, { withPrepareId: false })) return err(-1); if (r.action !== '0') return err(-3); return db.tx(async (tx) => { const order = await tx.findOrderForUpdate(r.merchant_trans_id); if (!order) return err(-5); if (order.status === 'paid') return err(-4); if (order.amount_tiyin !== sumToTiyin(r.amount)) return err(-2); // insert … on conflict

Читать далее

Payme Merchant API: песочница шлёт каждый запрос дважды, и это лучший тест вашей интеграции

Уровень сложностиСредний
Время чтения6 мин
Охват и читатели2.4K

В песочнице Payme есть правило, которое легко пропустить при чтении документации: запросы CreateTransaction, PerformTransaction и CancelTransaction она посылает дважды, и ответ на второй должен совпасть с ответом на первый. Интеграция, написанная «по шагам», на этом и падает. Чаще всего из-за одной строки: perform_time: Date.now(), которая на повторе возвращает уже другое время.

Песочница не придирается. Она проверяет ровно то, что потом случится в бою: ответ потерялся по дороге, Payme Business отправил тот же запрос ещё раз и ждёт, что вы ответите так же, как в первый раз. Если интеграция к этому не готова, вы получите либо платёж, который висит у Payme на ручном разборе, либо самый неприятный тикет в интернет-магазине: «деньги списались, а заказ неоплачен».

Дальше — как я строю обработчик Merchant API, чтобы повтор любого запроса был безопасен. Код на TypeScript и PostgreSQL, но от языка тут почти ничего не зависит.

Что Payme обещает и чего требует

Пять фактов из документации, на которых держится всё остальное.

Протокол — JSON-RPC 2.0 поверх HTTP POST. Отвечать нужно всегда со статусом 200, даже на ошибку: бизнес-ошибка лежит в поле error тела. Любой другой статус Payme засчитывает как системную ошибку -32400, а не как ваш отказ.

Сумма приходит целым числом в тийинах. 15 000 сумов — это 1500000.

Время — 13-значный timestamp в миллисекундах.

Если ответ на CreateTransaction или PerformTransaction не дошёл, Payme повторяет запрос с теми же параметрами.

Транзакция в состоянии «создана» живёт 12 часов (43 200 000 мс), потом её нужно отменять.

Из четвёртого пункта следует главное: идентификатор транзакции Payme (params.id) — это ключ идемпотентности. Свой ключ поверх него придумывать не надо. А проверять «был ли такой запрос» через select перед insert нельзя: два одинаковых запроса, пришедших параллельно, пройдут такую проверку оба.

Таблица, в которую упирается всё

Транзакции провайдера я храню отдельно от заказов. У заказа бывает несколько попыток оплаты, отмены и возвраты, и при разборе инцидента нужно видеть каждую.

create table provider_txn ( id serial primary key, provider text not null, -- 'payme' | 'click' external_id text not null, -- params.id от Payme order_id bigint not null references orders(id), amount_tiyin bigint not null, state smallint not null, -- 1, 2, -1, -2 reason smallint, provider_time bigint, -- params.time, нужен для GetStatement create_time bigint not null, -- пишется один раз perform_time bigint not null default 0, -- пишется один раз cancel_time bigint not null default 0, -- пишется один раз raw_last jsonb, unique (provider, external_id) ); -- У заказа не может быть второй транзакции Payme, ожидающей оплаты. create unique index one_pending_per_order on provider_txn (order_id) where provider = 'payme' and

Читать далее

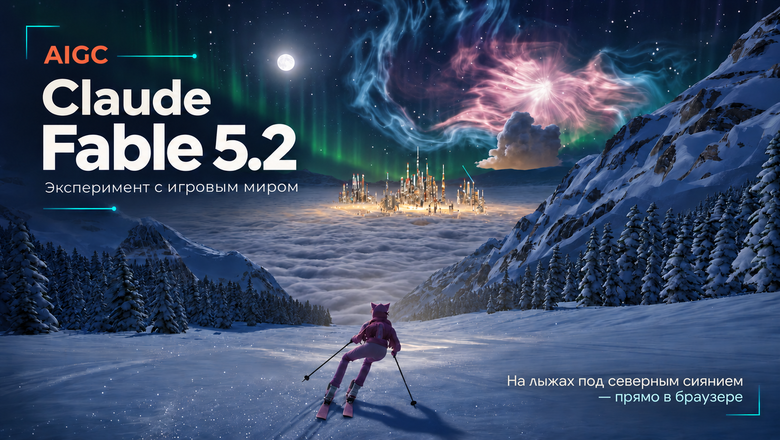
Как я с помощью Claude Fable 5.2 отправил своего 3D-персонажа кататься на лыжах под северным сиянием

Уровень сложностиСредний
Время чтения9 мин
Охват и читатели3.9K

Восстановил локальный проект браузерной лыжной игры Cold Smoke, а затем добавил своего аниме-персонажа. Показываю путь от аватара и трёх проекций до модели в VRoid и Blender: одежду, мимику, адаптацию скелета и проверку движений на склоне. В статье — ошибки промежуточных версий, расходы на API Claude Fable 5.2 и GIF с катанием под северным сиянием и в снегопад.

От аватара до лыжника

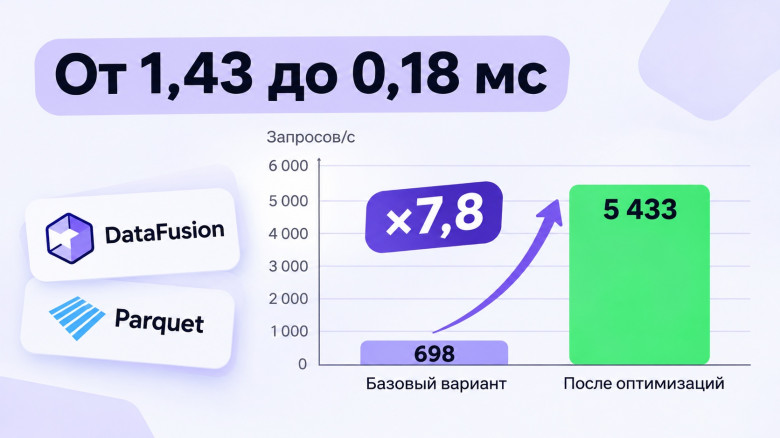
DataFusion — не только для аналитики: как ускорить точечные запросы почти в 8 раз

Уровень сложностиСредний
Время чтения15 мин
Охват и читатели3.9K

DataFusion умеет обрабатывать большие объёмы данных, но насколько хорошо он справляется с поиском одной строки среди миллионов? При точечных запросах даже небольшие накладные расходы могут заметно снижать пропускную способность. Разберём, как настройки Parquet и оптимизация выполнения запросов помогли ускорить точечное чтение почти в 8 раз и сократить время отклика до 0,2 мс.

Разобрать оптимизации

ИИ советует. Врач отвечает

Уровень сложностиПростой
Время чтения3 мин
Охват и читатели4.1K

Более 4 тысяч медицинских организаций, 55 регионов, свыше 300 тысяч врачей. Таков масштаб российской платформы Webiomed. Ежедневно её алгоритмы обрабатывают до миллиона электронных медицинских карт. Рекомендации готовит алгоритм, последняя подпись и ответственность – за врачом.

По данным РЕД СОФТ, серверная инфраструктура Webiomed работает на отечественной РЕД ОС, сертифицированной ФСТЭК России и допущенной к применению на объектах критической информационной инфраструктуры.

ИИ не становится самостоятельным субъектом ответственности: за вред при оказании медицинской помощи в предусмотренном законом порядке отвечает медицинская организация. Возможна и ответственность врача – тут, в зависимости от обстоятельств.

Технология добавляет неудобные вопросы. Что, если рекомендация ошибочна, врач её не распознал, а система работала с неполными данными? Где граница между ответственностью разработчика и медицинской организации? Пока вопросов больше, чем ответов...

ИИ не устаёт после десятков приёмов и быстро проверяет большой массив данных. Чем убедительнее подсказка алгоритма, тем выше риск, что человек перестанет критически её проверять. А, может, и не надо критически? Лично я бы выбрал рекомендацию ИИ, а не безразличного, уставшего, выгоревшего врача местной поликлиники. Не расценивайте за совет.

Для контроля ИИ врачу нужны достоверные данные, доступ к системе и возможность проверить основания каждой рекомендации. А что, если, к примеру, ошибка автоматической синхронизации изменит членство врачей в доменных группах, и они потеряют доступ? Тогда они потеряют и контроль над ИИ. (Сара Коннор, срочно приди на помощь!)

За централизованный доступ отвечает служба каталогов – в случае с РЕД ОС это РЕД АДМ. Каталог обеспечивает аутентификацию и доступ к системам, через которые врачи получают рекомендации ИИ.

Служба каталогов – инфраструктура нулевого уровня. Оставлять её без инструментов восстановления нельзя. Сара Коннор, отбой, пока есть Granulex Recovery, единственный инструмент для РЕД АДМ, который поможет сравнить состояние каталога с резервной копией и выборочно восстановить ошибочно изменённые объекты и атрибуты. Это точно, и даже подтверждено совместными испытаниями вендора решения МДИС и РЕД СОФТ. Но, как показывает практика, многие импортозамещающиеся компании считают, что «с нами такого не случится», поэтому средства на этот инструмент просто не закладывают в бюджет. Интересно, во сколько обойдётся эта экономия, когда всё-таки случится?

Врач отвечает за обоснованность своего решения. У разработчика ИИ – ответственность за продукт, у медицинской организации – за организацию помощи, у ИТ-службы – за эксплуатацию инфраструктуры в пределах полномочий.

Для пациента всё это одна система. Если ошибка произошла на стыке алгоритма, медицинской системы и инфраструктуры – кто в итоге ответит перед ним?

Читать далее

Понятие «Технологии искусственного интеллекта» в нормативных актах РФ

Уровень сложностиПростой
Время чтения15 мин
Охват и читатели4K

Сразу следует заметить, что нижеследующее сугубо юридическое исследование может показаться неинтересным практикам ИИ. Если у Вас получаются замечательные интеллектуальные агенты, а даже не самая большая LLM-модель выведена в продуктив и дает коммерчески успешные результаты, то Вам, по большому счету, может не быть дела до того, насколько корректно законодатель что-то там пишет об ИИ. Это задача федерального центра – успевать за технологиями, а не наоборот. Тем не менее, с недавнего времени с появлением технологий ИИ обозначилась регулируемая область, следовательно, знать, что и как делает государство на этом поле местами желательно, а местами и необходимо.

Обзоры понятий «искусственный интеллект» и «доверенные технологии искусственного интеллекта» уже были, теперь предлагаю рассмотреть собственно «технологии искусственного интеллекта».

Читать далее

Как захватить звук на Mac и не попасть впросак

Время чтения7 мин
Охват и читатели4.5K

«Вообще ничего не работало», написал знакомый и прислал архив диагностики. По логу всё было прилично: разрешения выданы, модели скачаны, индикаторы громкости во время звонка прыгали. Разговор шёл двадцать минут, в папке звонка лежали два пустых файла.

Я делаю Sozvon, опенсорсный рекордер и расшифровщик звонков для Mac. Он пишет Zoom, Meet, Telegram, FaceTime и расшифровывает запись локально. Из этой одной жалобы за неделю выросло пять багов, и все про одно: что происходит со звуком, когда человек надевает или снимает Bluetooth-наушники. Ниже все пять, с логами и кодом.

Читать далее

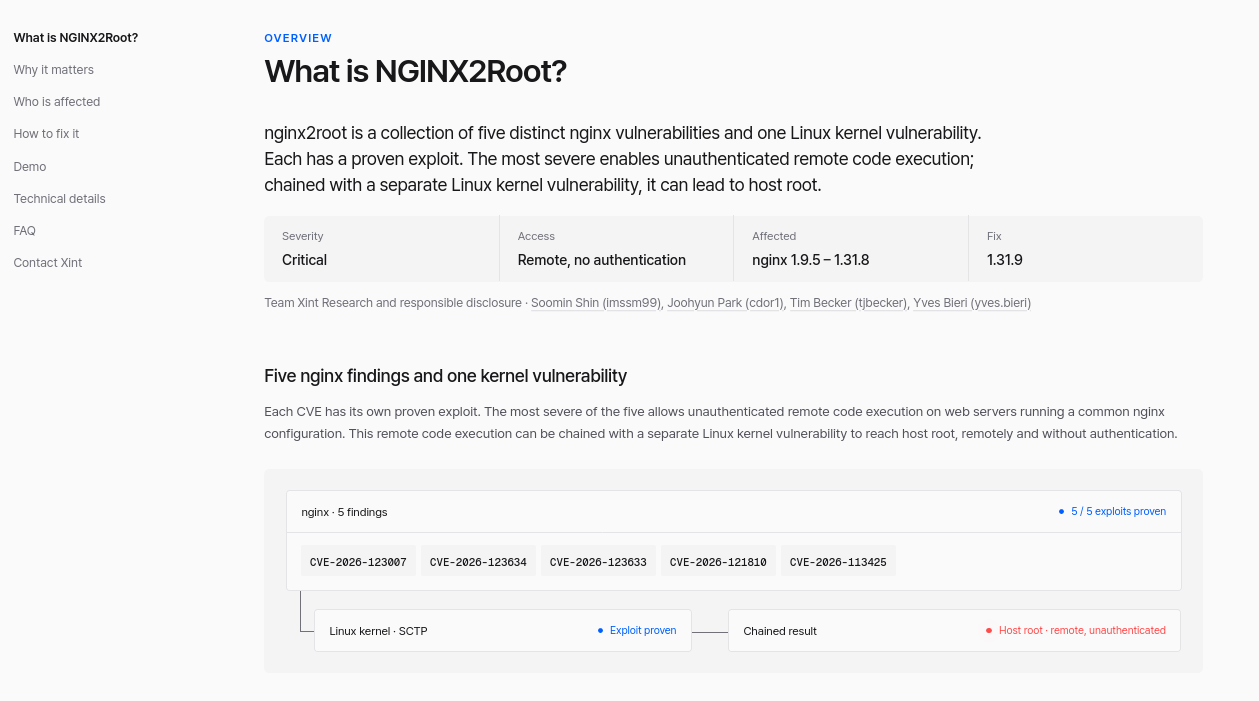
Выпуск nginx 1.31.9 с устранением набора критических уязвимостей NGINX2Root

Время чтения2 мин
Охват и читатели4.9K

18 ноября 2026 года состоялся выпуск высокопроизводительного HTTP‑сервера и многопротокольного прокси‑сервера nginx 1.31.9. Исходный код проекта nginx написан на языке C и распространяется под лицензией BSD. В новой версии проекта выпущены патчи против набора NGINX2Root, состоящего из пяти отдельных критических уязвимостей в Nginx (подвержены версии nginx 1.9.5 – 1.31.8) и одной уязвимости в ядре Linux.

Читать далее

РКН, похоже, положил доступ ко всем сервисам Epic Games, LoL, и заодно к GitLab

Время чтения1 мин
Охват и читатели5.8K

Все сервисы Epic Games (Store, Fortnite) не открываются из России. Также это касается игры League of Legends от Riot Games. Также не работает подключение к gitlab.com (даже с сервера) - возвращается ошибка The TLS connection was non-properly terminated.

Читать далее

Mnemosyne: Kubernetes, который пишет симфонии и прозу

Уровень сложностиСредний
Время чтения110 мин
Охват и читатели5.5K

Понятно, что с нейросетями каждый сам себе автор и художник. Но захотелось поставить эксперимент, сможет ли Kubernetes стать генератором событий, которые бы порождали творцов, критиков, влияли на условия для их творчества и эмоциональное состояние. Результатом стала Mnemosyne. В ней в одном кластере Kubernetes живёт мастерская, в которой работают композиторы и писатели: у каждого своё имя, язык, учителя, вкус и характер.

Они рождаются, учатся, пишут, болеют, впадают в отчаяние, ссорятся и дружат, стареют и умирают, влияют друг на друга, следуют каким-то школам либо создают свои. Их работы читают критики, а летописец мастерской ведёт их жизнеописания. Никто из людей и админов не может сказать им, что и как писать: владелец кластера настраивает только инфраструктуру, а замыслы, школы, формы и настроения остаются за самими творцами.

В статье рассказал, как все это устроено, с чем пришлось бороться особенно часто и как поставить это себе в кластер (если захочется).

Читать далее

Ближайшие события

Как вставить статью в чужой визуальный редактор из консоли: Editor.js, Lexical, Draft.js, TinyMCE, Tiptap, Quill

Уровень сложностиСредний
Время чтения4 мин
Охват и читатели5.3K

У нас маленькая компания из Петербурга, и свои статьи мы выкладываем примерно на полусотне площадок: от блогов и журналов до профильных сообществ. Текст готовим один раз в HTML, а дальше его надо вставить в чужой визуальный редактор. Руками копировать с форматированием быстро надоедает: где-то пропадают заголовки, где-то списки склеиваются в один абзац, картинки не грузятся вообще.

Поэтому вставку мы делаем из консоли браузера, в своей уже залогиненной вкладке. Ниже заметки по движкам, которые встретились чаще всего. Это не обход защит и не парсинг: тот же текст, который человек вставил бы через Ctrl+V, просто без ручной переразметки.

Читать далее

Как я прикрутил 250 ГБ облака к VPS за €4, и Docker даже не заметил подвоха

Уровень сложностиСложный
Время чтения4 мин
Охват и читатели5.7K

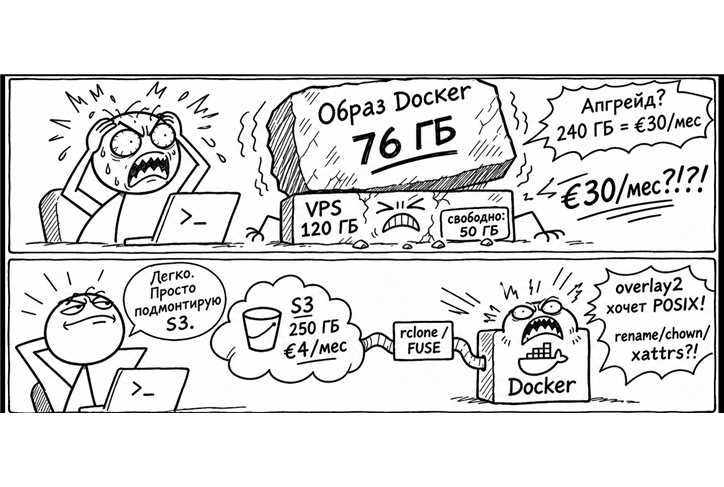
Недавно столкнулся с проблемой нехватки дискового пространства на VPS-сервере. Сейчас за 7 евро в месяц арендую VPS с таким конфигом: 4 vCPU RAM 8 GB 120 GB NVMe. На диске осталось свободного места 50 GB. А мне надо поднять докер-контейнер, образ которого 76 GB. Можно было расширить текущий VPS, чтобы диск стал 240 GB, но в месяц такая радость уже стоит 30 евро. Цены кусаются. Заметил, что хостинг дает всего за 4 евро в месяц хранилище S3 размером 250 GB, которое доступно по внутренней локальной сети. В общем, возник вопрос, как его превратить в файловую систему, чтобы Docker хранил файлы на нем.ервым делом я попробовал rclone. Он позволяет создать FUSE-файловую систему из вашего S3-хранилища. Для ускорения работы можно создать на локальном SSD-диске кеш часто используемых файлов через ключ --vfs-cache-max-size. Но, к сожалению, Docker использует overlay2, которому нужны операции с файловой системой, которые rclone mount не гарантирует: атомарный rename, корректные chmod, chown, hard links и extended attributes. В общем, нужна полноценная POSIX-файловая система.

И я нашел решение: это s3backer. У него на GitHub 600+ звезд, и он дает полноценную файловую систему ext4. В общем, через ключ --blockCacheSize задал 20 Gb кеша на моем локальном SSD. Примонтировал к /mnt/s3 и перенастроил Docker, чтобы он имиджи, контейнеры и волумы хранил на /mnt/s3. В итоге самые часто используемые файлы кешируются локально и не тянутся по сети с S3. Как вам такое решение? За 4 евро в месяц расширить дисковое пространство своей виртуалки на 250 Gb? По-моему, красота!

Читать далее

Вышел проект rust-anything, который помогает переписывать игры и приложения на Rust

Время чтения1 мин
Охват и читатели6K

На GitHub опубликован открытый проект rust-anything, который помогает переписывать с разных языков программирования (TypeScript/JavaScript, Python, Go, Ruby, Java, PHP и C# пока в preview), например, игры и приложения, на язык Rust. Решение работает в связке с Claude Code, Codex и другими ИИ-агентами. Нейросеть переписывает код на Rust по частям, а инструментарий проекта проверяет, чтобы ничего не сломалось в ходе этого процесса.

Читать далее

Как у Timeweb 17 ноября пропала сеть: разбор по их собственному отчёту

Время чтения5 мин
Охват и читатели5.8K

Как у Timeweb 17 ноября пропала сеть: разбор по их собственному отчёту

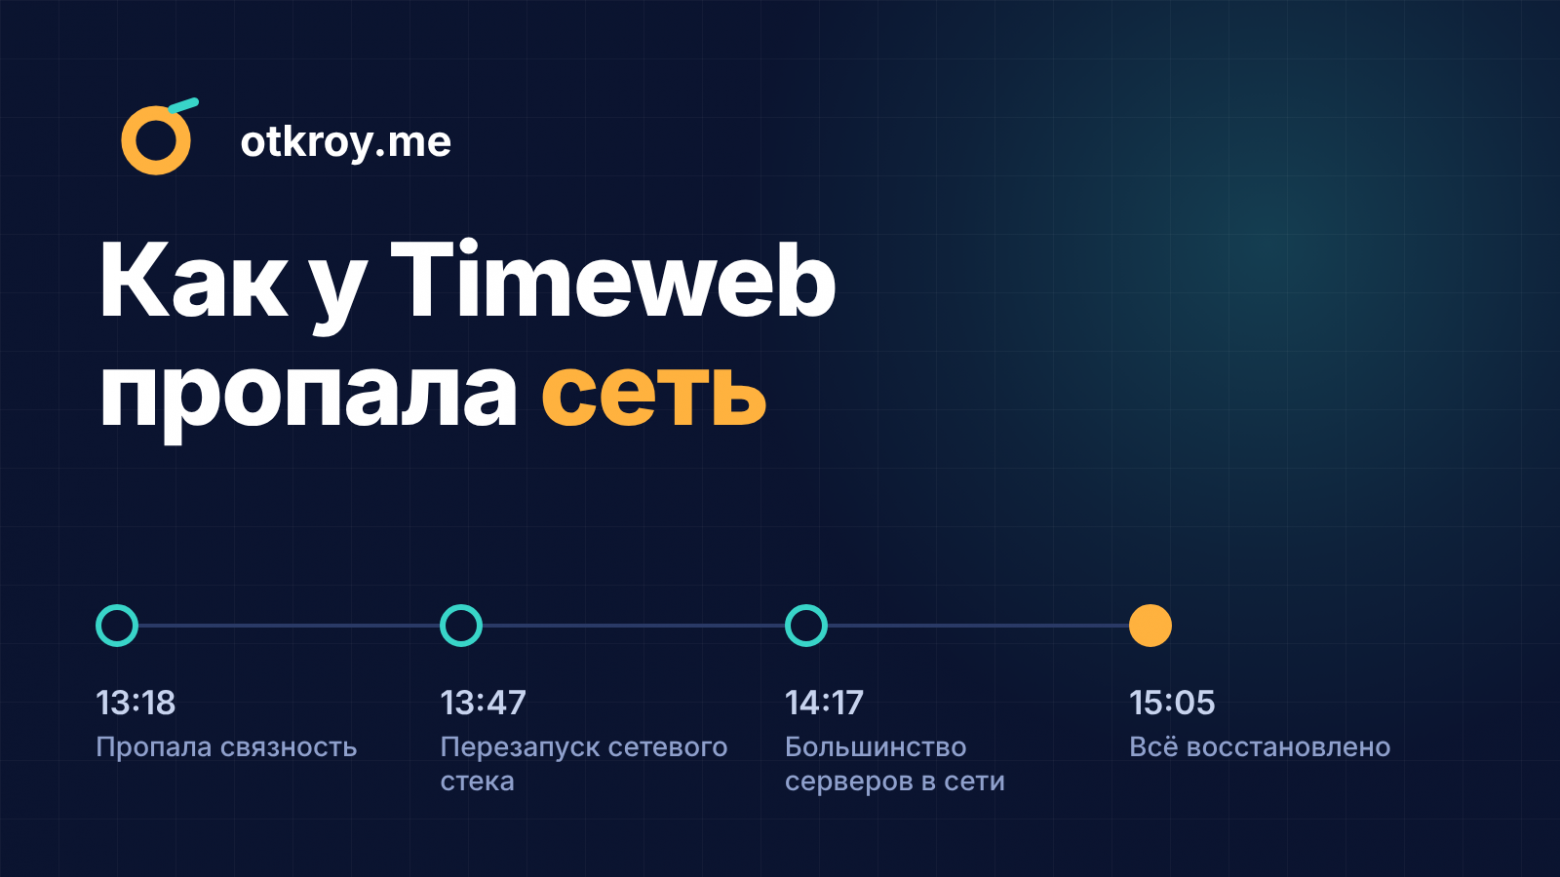
17 ноября 2026 года у Timeweb почти два часа не работала сеть на части серверов. Для тех, кто не следил: на платформах компании размещено больше 700 тысяч сайтов, поэтому сбой заметили сразу много людей. Сама Timeweb потом выложила на Хабре подробный разбор. Я прочитал его, сверил с тем, что писали «Коммерсантъ», MSK1 и Zakon.kz, и хочу пересказать, что там произошло и что из этого можно взять себе, если у вас есть свой сайт или сервис.

Читать далее

Предметно‑событийный анализ для России: от публикации к доказанному событию

Время чтения2 мин
Охват и читатели5.5K

Опубликовал новую книгу «Предметно-событийный анализ для России». В ней рассматривается методология работы с информационными потоками, позволяющая переходить от отдельных публикаций к документально подтверждённой истории конкретных предметов, программ и организаций.

Исходная проблема проста. Федеральные ведомства, региональные администрации, образовательные учреждения, предприятия и информационные агентства ежедневно публикуют большое количество сообщений. Однако сами по себе эти сообщения не позволяют установить, какие решения действительно исполнены, какие результаты достигнуты и чем они подтверждаются.

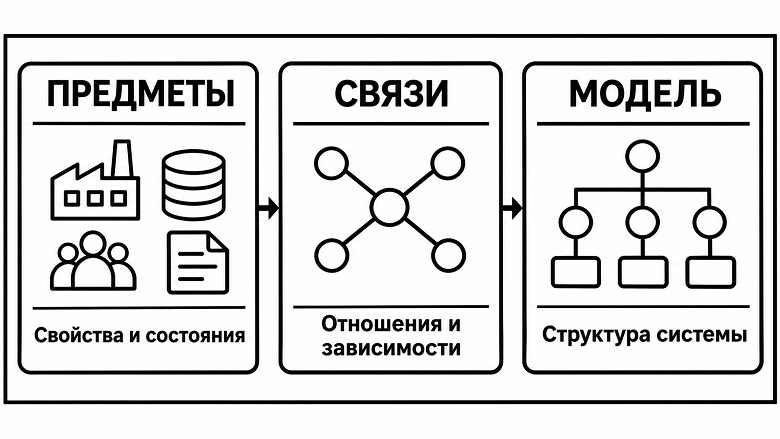
Для решения этой задачи я рассматриваю методологию предметно-событийного анализа (МПСА), основанную на четырёх последовательных этапах.

ПОИСК обнаруживает и сохраняет исходные публикации и документы. НАБЛЮДЕНИЕ определяет предметы сообщений, их классы, экземпляры и нормативные основания. СОБЫТИЕ восстанавливает документально проверяемую историю изменений конкретного предмета. ПРОГНОЗ фиксирует ожидаемые результаты, недостающие документы и задания на их последующую проверку.

Принципиальное требование методологии — различать сообщение, утверждение, предмет и подтверждённое событие. Опубликованный план не является выполненным действием, а сообщение о результате не заменяет документального подтверждения.

В книге используются два сквозных образовательных примера: региональный этап Всероссийской олимпиады школьников по физике и подготовка специалистов в рамках федерального проекта «Профессионалитет». Через них рассматриваются вопросы доступности образовательных возможностей, подготовки кадров, нормативного регулирования и подтверждения результатов.

Читать далее

Детектор движения работающий в движении

Время чтения4 мин
Охват и читатели5.5K

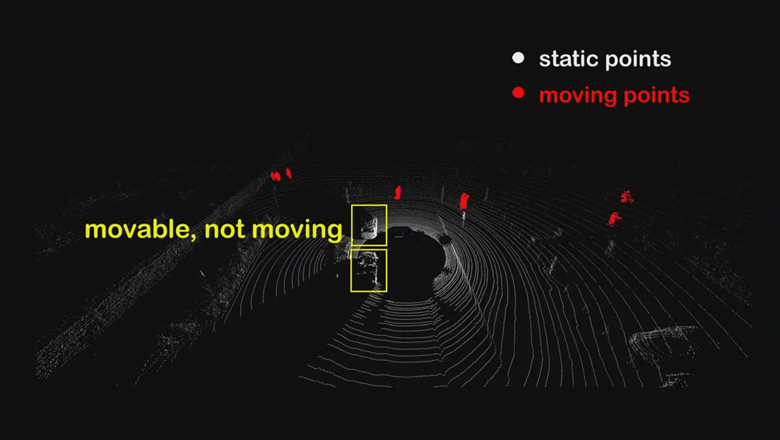
M-detector обещал чистить карту проходимости от движущихся объектов, но вместо этого положил 20-ядерный i7 и уронил всё приложение. Рассказываю, как пакет ведёт себя в паре с DLIO на лидаре mid360.

Читать далее

А они говорили — postgres‑based мультимастер никому не нужен

Время чтения10 мин
Охват и читатели5.7K

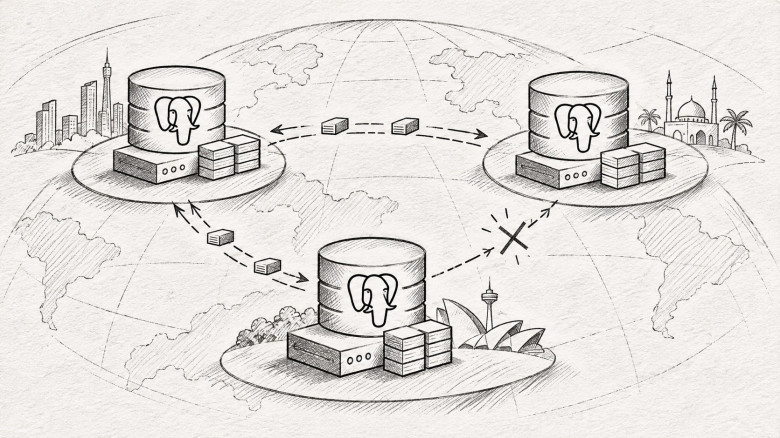
Именно эту фразу я слышал от менеджеров разного уровня лет десять назад, когда предлагал пересмотреть концепцию мультимастера. Разочарование, помнится, наступило, когда люди, принимающие решения, таки увидели, что масштабируемости по записи постгресовый мультимастер на логической репликации не обеспечивает. И даже eventually consistent active-active репликация имеет предел насыщения, поскольку ограничивается ростом количества репликационных воркеров (CPU, диск), скоростью декодинга у walsender'a и скоростью применения транзакций apply worker'ом.

Удивляться тут, впрочем, было нечему - эту тему активно изучали ещё в 90-х. Но что, если пересмотреть саму решаемую проблему - может быть, мы просто делаем не тот продукт? Попробуем порефлексировать.

Читать далее
1
23 ...