Обновить
256K+

Linux *

Пишем под *nix

416,34
Рейтинг
Сначала показывать
Порог рейтинга
Уровень сложности
Формат публикации

Сонный SSH: устраняем задержки на этапе handshake

Уровень сложностиСредний
Время на прочтение10 мин
Охват и читатели5.1K

Сеть работает, пинг до сервера проходит без задержек, но SSH‑подключение занимает 10–30 секунд. Такая пауза раздражает при ручной работе, а в Ansible и CI/CD может приводить к таймаутам и сбоям автоматизации. Разберём, как с помощью ssh -vvv найти проблемный этап подключения, проверить влияние GSSAPI и UseDNS и устранить задержку без риска потерять доступ к серверу.

Ускорить SSH

Как я заставляю Linux ломаться одинаково для каждого нового пользователя

Уровень сложностиСредний
Время на прочтение6 мин
Охват и читатели4.9K

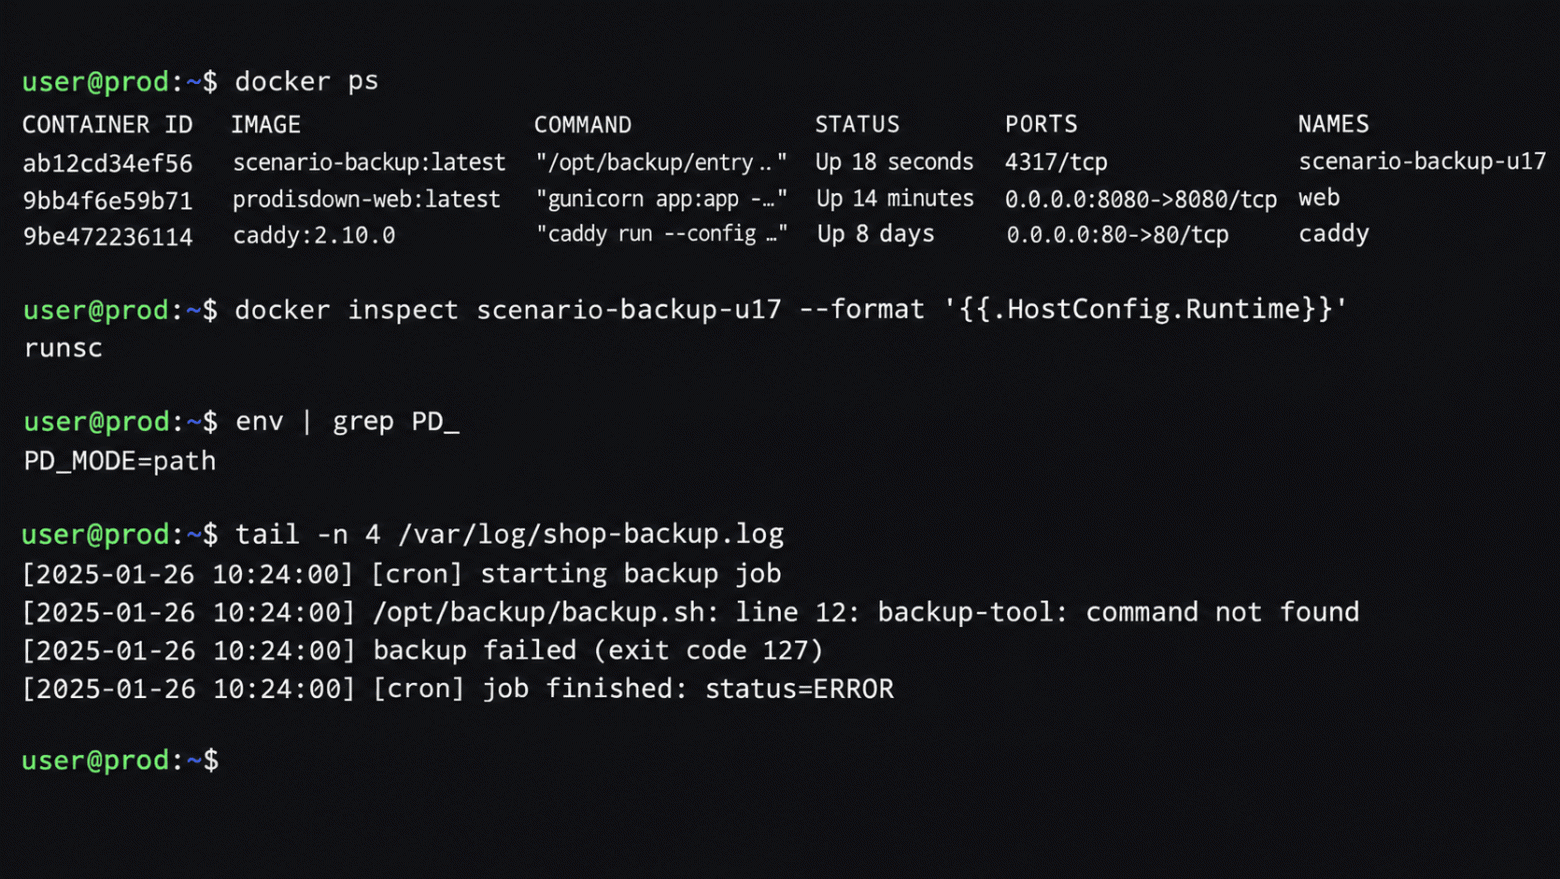
В моем проекте реализованы кейсы с неисправностями системы. Сами неисправности довольно привычные: не запускается приложение, не работает резервное копирование, заканчиваются файловые дескрипторы, Nginx отдаёт ошибку.

Сложность оказалась не в том, чтобы сломать сервис. Нужно сделать так, чтобы каждый новый запуск начинался с предсказуемого состояния, независимо от того, что делал предыдущий пользователь.

При этом не хотелось сводить прохождение к запоминанию одной команды. Например, если резервная копия не создаётся, причина не обязана каждый раз быть одинаковой.

Расскажу, как сейчас устроена подготовка таких окружений, на примере сценария с cron.

Читать далее

Почему ваш CI/CD медленный: профилирование пайплайнов и устранение узких мест

Уровень сложностиСредний
Время на прочтение7 мин
Охват и читатели4.6K

Разбираем профилирование CI/CD на GitLab: как вытащить queued_duration, почему кэш иногда замедляет сборку, и как посчитать критический путь (6 + max(4, 8) = 14), чтобы понять, какую джобу оптимизировать первой. С конфигами и замерами 👇

Читать далее

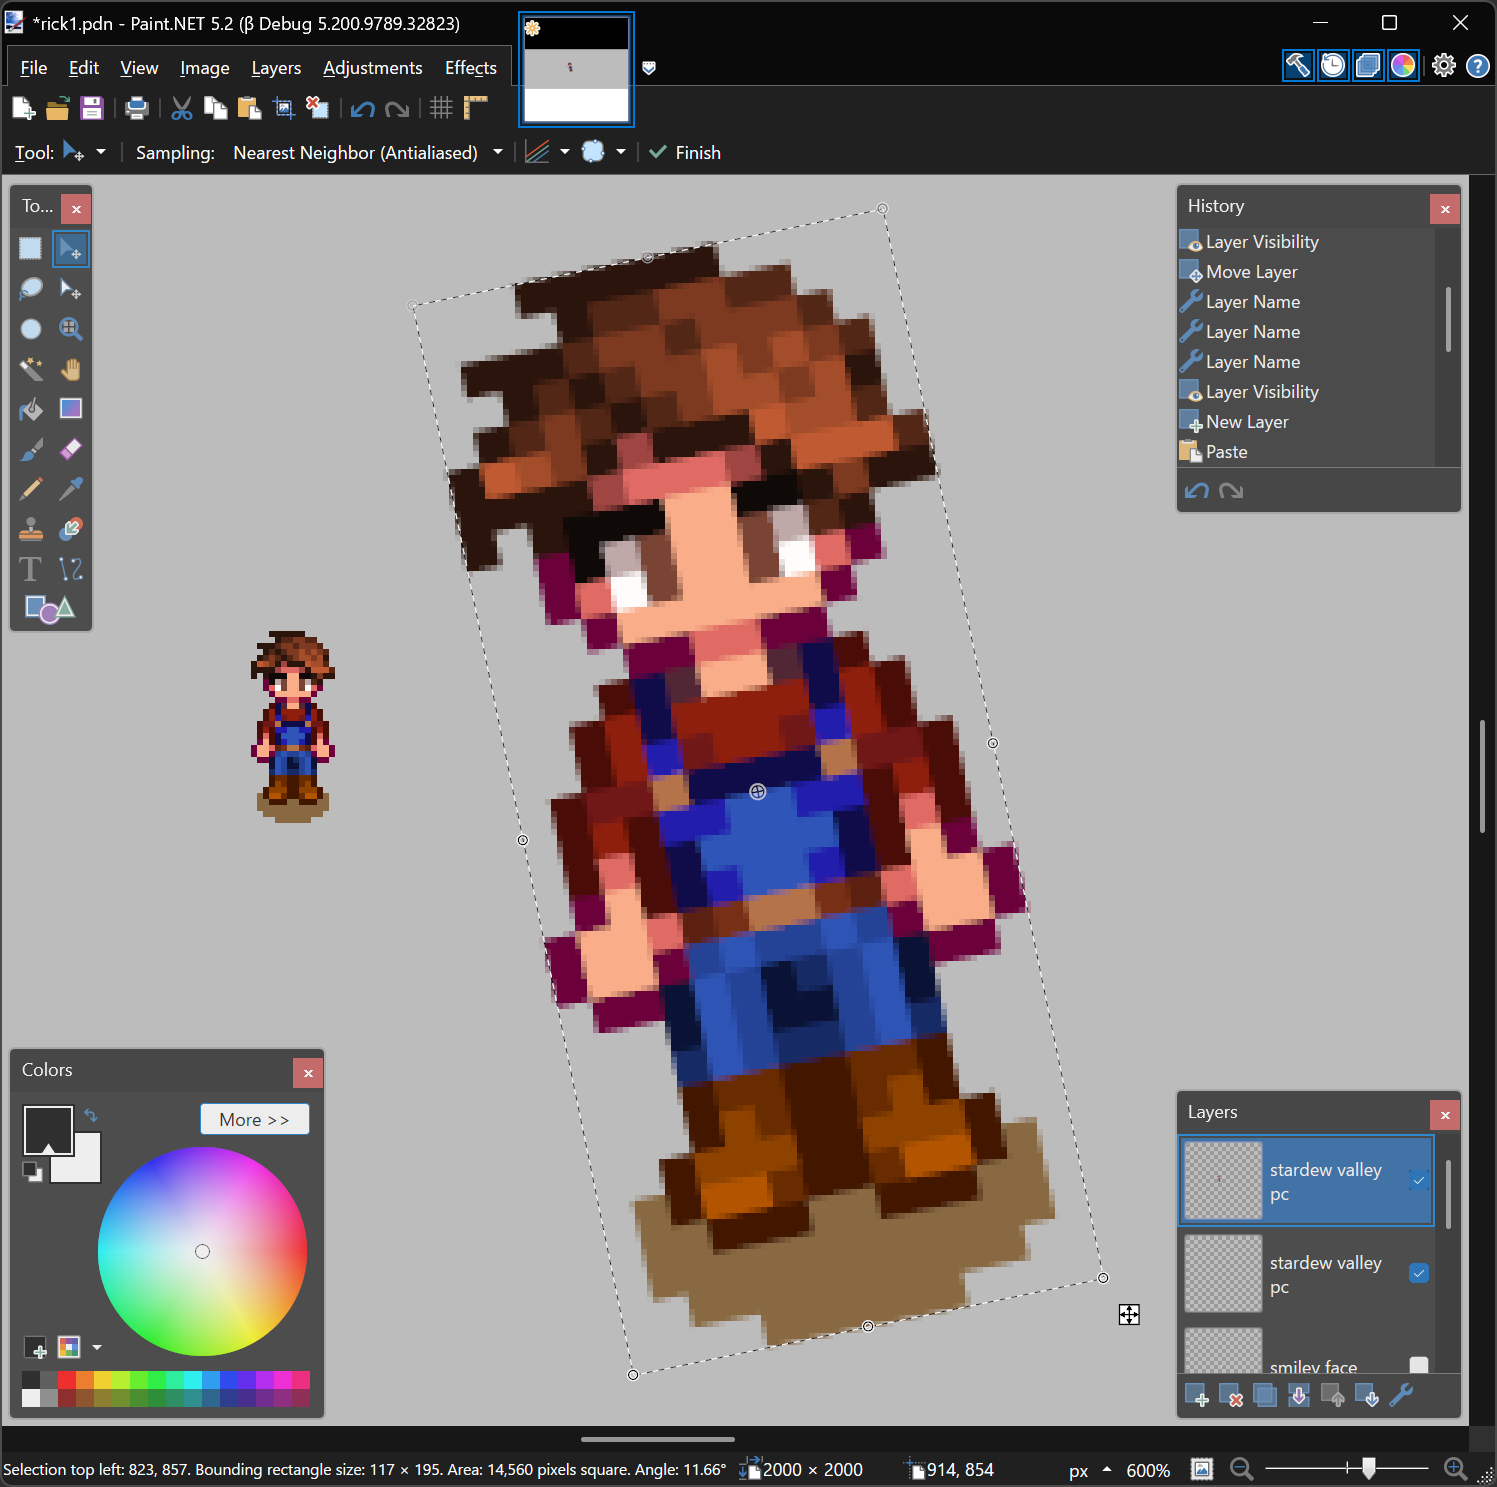
Вышел Paint.NET 5.2

Время на прочтение3 мин
Охват и читатели8.8K

10 ноября 2026 года состоялся релиз стабильной версии графического редактора Paint.NET 5.2. В проекте проведена значительная оптимизация производительности, внесены улучшения для более комфортной работы, появилось восемь новых эффектов, полностью переписан и оптимизирован движок отрисовки слоёв, а также совершенно новая, модернизированная система плагинов для типов файлов (FileType).

Читать далее

Релиз инструмента для профессиональной записи и обработки звука Ardour 9.10

Время на прочтение4 мин
Охват и читатели8.9K

10 ноября 2026 года вышел инструмент для профессиональной записи и обработки звука Ardour 9.10. Это цифровая звуковая рабочая станция (DAW), работающая под Linux, Windows и macOS, которая распространяется под открытой лицензией GNU General Public License. Версия Ardour 8.0 была представлена в октябре 2023 года. Сборка Ardour 9.0 вышла в феврале 2026 года. В предыдущую стабильную сборку Ardour 9.8 разработчики внесли обновления и доработки в код проекта помимо хотфиксов.

Читать далее

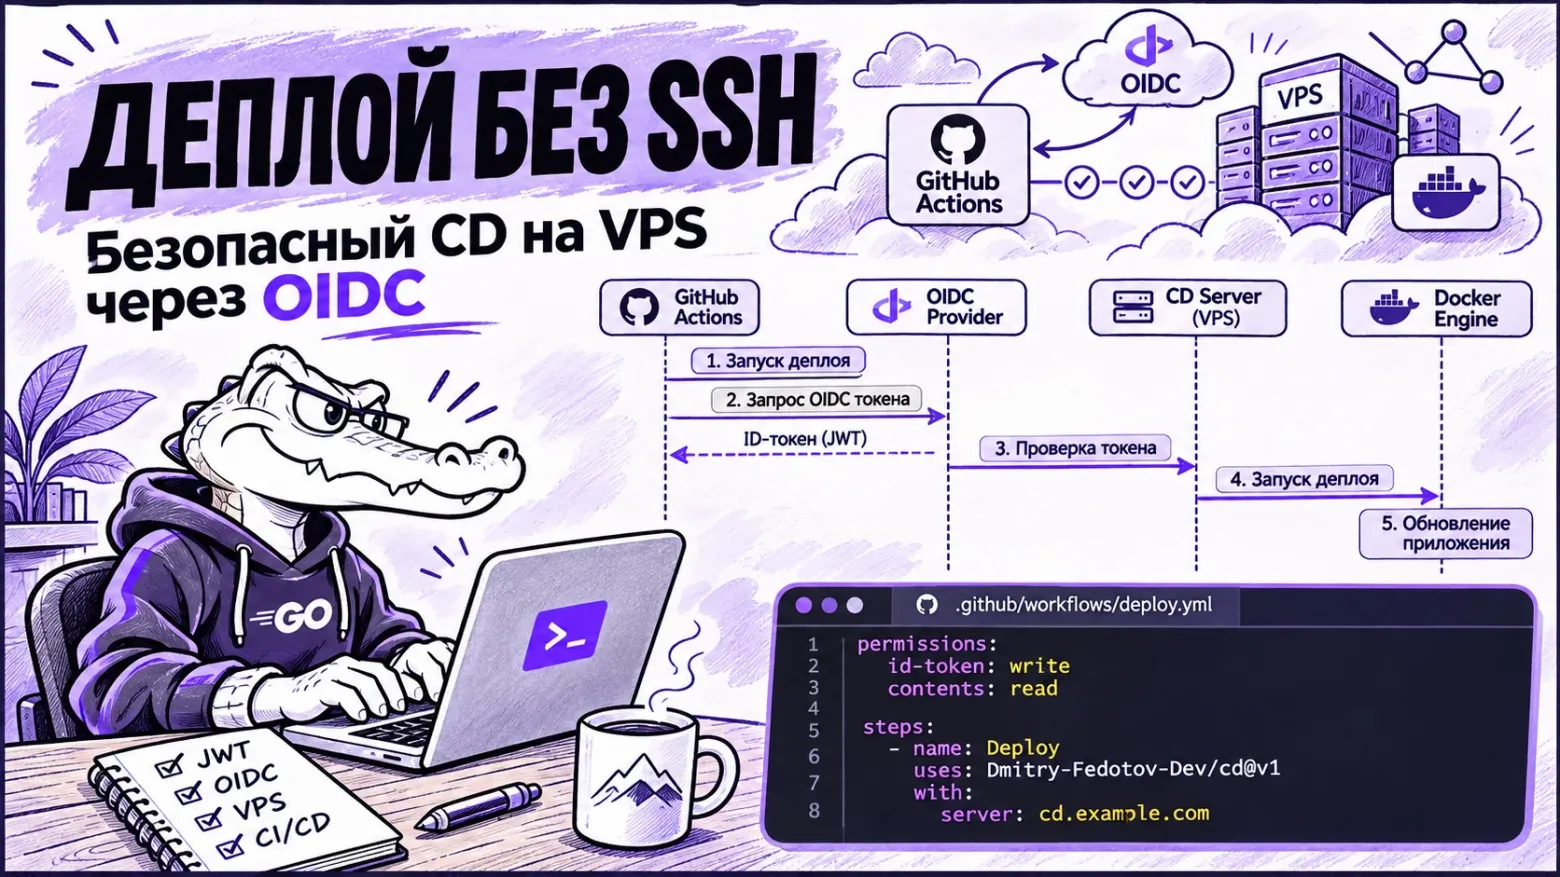
Деплой на VPS по push без SSH-ключей в CI: архитектура cd, механика OIDC и границы применимости

Время на прочтение12 мин
Охват и читатели10K

В практике системного администрирования малых и средних проектных контуров распространен сценарий, при котором на одном виртуальном выделенном сервере под управлением ОС Linux разворачивается несколько нетребовательных сервисов, таких как серверная часть приложений (), боты или статические веб-страницы. Инфраструктура хоста обычно включает Docker-демон и обратный прокси-сервер, представленный Caddy или Nginx. Стандартное требование к автоматизации процессов непрерывной интеграции и доставки заключается в выкатке новой версии сервиса на сервер при выполнении операции отправки изменений (git push) в основную ветку репозитория.

Развертывание приложений на собственном VPS традиционно выполняется по одной из трех ключевых схем, каждая из которых имеет выраженные технические компромиссы и уязвимости:

Прямой доступ из CI по протоколу SSH предполагает сохранение приватного ключа в настройках секретов репозитория. В ходе выполнения задачи workflow-раннер подключается к серверу по SSH и исполняет последовательность команд git pull && docker compose up -d --build. Подобный подход характеризуется высокой уязвимостью контура безопасности: приватный SSH-ключ является долгоживущим компрометируемым секретарем, а учетная запись на целевом сервере чаще всего обладает избыточными системными полномочиями. Компрометация секрета в любом из подключенных репозиториев предоставляет злоумышленнику неограниченный доступ к хост-системе, а не только к изолированному приложению.

Применение специализированных PaaS-панелей, таких как Coolify или Dokploy, обеспечивает удобный веб-интерфейс, однако приводит к разворачиванию крупного программного комплекса с собственной базой данных, модулями авторизации и расширенной поверхностью атаки исключительно ради задачи перезапуска нескольких контейнеров.

Читать далее

База о mount в Linux простым языком

Уровень сложностиПростой
Время на прочтение12 мин
Охват и читатели7.8K

В этой статье собрана вся необходимая база по работе с монтированием. Мы рассмотрим ключевые понятия, разберём инструменты анализа подключённых устройств, отработаем ручное монтирование с ограничивающими флагами, научимся корректно размонтировать занятые разделы и узнаем, что такое /etc/fstab и зачем он нужен.

Целевая аудитория - начинающие пользователи линукса, которые командой mount даже не пользовались.

Читать далее

Как я с ChatGPT устанавливал сервер и чуть не возненавидел Ubuntu

Уровень сложностиПростой
Время на прочтение10 мин
Охват и читатели6.4K

Впервые столкнулся с развёртыванием Ubuntu для корп. мессенджера и решил, что с ChatGPT‑то уж быстро справлюсь! Несколько часов мучился, злился, психовал, ругался на чёрную консоль и своего ИИ‑Сусанина. Но в итоге мы всё‑таки победили. Правда не совсем ещё... Но это ж опыт!

Читать далее

SSH-ловушка на своём сервере: 24 тысячи сессий за пять дней и один очень упрямый бот

Уровень сложностиПростой
Время на прочтение4 мин
Охват и читатели6.5K

Я поднял на своём сервере SSH-ловушку: она притворяется беззащитным Linux, пускает почти с любым паролем и записывает всё, что делают внутри. Настоящей системы там нет. За первые пять дней в неё пришло 24 218 сессий с 683 адресов, и почти девять из десяти сделал один-единственный бот.

Читать далее

Kora — настольная ОС на Linux для ИИ-энтузиастов

Время на прочтение4 мин
Охват и читатели5.9K

Kora — новая настольная операционная система на базе Linux, которую анонсировал гендиректор Кёрт Макмастер (Kirt McMaster). Она выйдет в 2027 году. Система рассчитана на опытных пользователей ИИ, разработчиков и создателей контента, а не на массовый рынок.

Кёрт Макмастер знает, что его новая операционная система Kora подойдёт не всем, и его это устраивает.

Читать далее

Pinterest переводит мониторинг производительности на открытый gProfiler от Intel

Время на прочтение3 мин
Охват и читатели6.9K

Вычислительные мощности Pinterest насчитывают сотни тысяч инстансов, обеспечивающих работу сервиса для 640 млн активных пользователей в месяц. Сервисы компании написаны на языках Java, Python, C++, Go и Node.js. Ранее инженеры применяли разрозненный набор инструментов, куда входили, например, perf, async-profiler и py-spy. Это приводило к фрагментации данных и усложняло сопоставление профилей между разными языками и машинами.

Вместо разработки закрытой внутренней системы Pinterest объединила усилия с Intel, чтобы доработать gProfiler и передать внесенные изменения обратно в open-source проект. Доработки включили динамическое профилирование, сбор телеметрии на аппаратном уровне, wall-time профилирование и построение flame-графиков на основе счетчиков производительности.

Читать далее

Fail2ban: ошибки настройки, из-за которых защита не работает

Уровень сложностиПростой
Время на прочтение7 мин
Охват и читатели96K

Fail2ban ставят на сервер, когда тот получает белый IP, но зачастую дальше установки дело не идёт. Получается, что сервис запущен и джейл sshd включен, но конфиг был дефолтный, бан длится по десять минут, логи читаются не из того места, а половина открытых сервисов вообще находится вне поля зрения. Под катом разберу ошибки и покажу настройки. 

Читать

Практика миграции продакшен-серверов: чек-лист, автоматизация и типичные ошибки

Уровень сложностиСредний
Время на прочтение4 мин
Охват и читатели4.6K

«Почему curl без --fail-with-body возвращает код 0 при HTTP 500, и при чем тут миграция серверов»

Небольшая, но коварная деталь проверки нового узла. А еще — как не перепутать направление в rsync --delete, почему ночная копия не спасет от потери вечерних данных (RPO) и как правильно составить «Лист для окна обслуживания».

Читать далее

Ближайшие события

Асинхронный OSINT против WAF: Как я дорабатывал свой сканер периметра до стандартов Kali Linux

Уровень сложностиСредний
Время на прочтение6 мин
Охват и читатели6.1K

«Мы не можем упаковывать каждый скрипт в мире, покажите нам реальный интерес комьюнити» — именно такой вежливый отказ прилетел мне от майнтейнеров Kali Linux в ответ на заявку добавить мою утилиту Web-Recon в официальный дистрибутив.

Вызов был принят. За последние недели простой скрипт эволюционировал в зрелый open-source продукт по гайдам Debian Policy: с переходом на src-layout, сборкой .whl колес через pyproject.toml и автоматическими CI/CD пайплайнами в облаке GitHub Actions.

Но главное — я полностью переписал сетевой движок. В этой статье я расскажу, как укрощал реактивную асинхронную мощность asyncio, защищал целевые хосты от случайного DoS-атаки с помощью семафоров и проектировал трехуровневый каскадный конвейер веерной ротации User-Agent для обхода жестких блокировок WAF и Cloudflare. Под капотом — разбор архитектуры стелс-сканирования периметра и инструкция по локальной установке пакета одной командой.

Далее

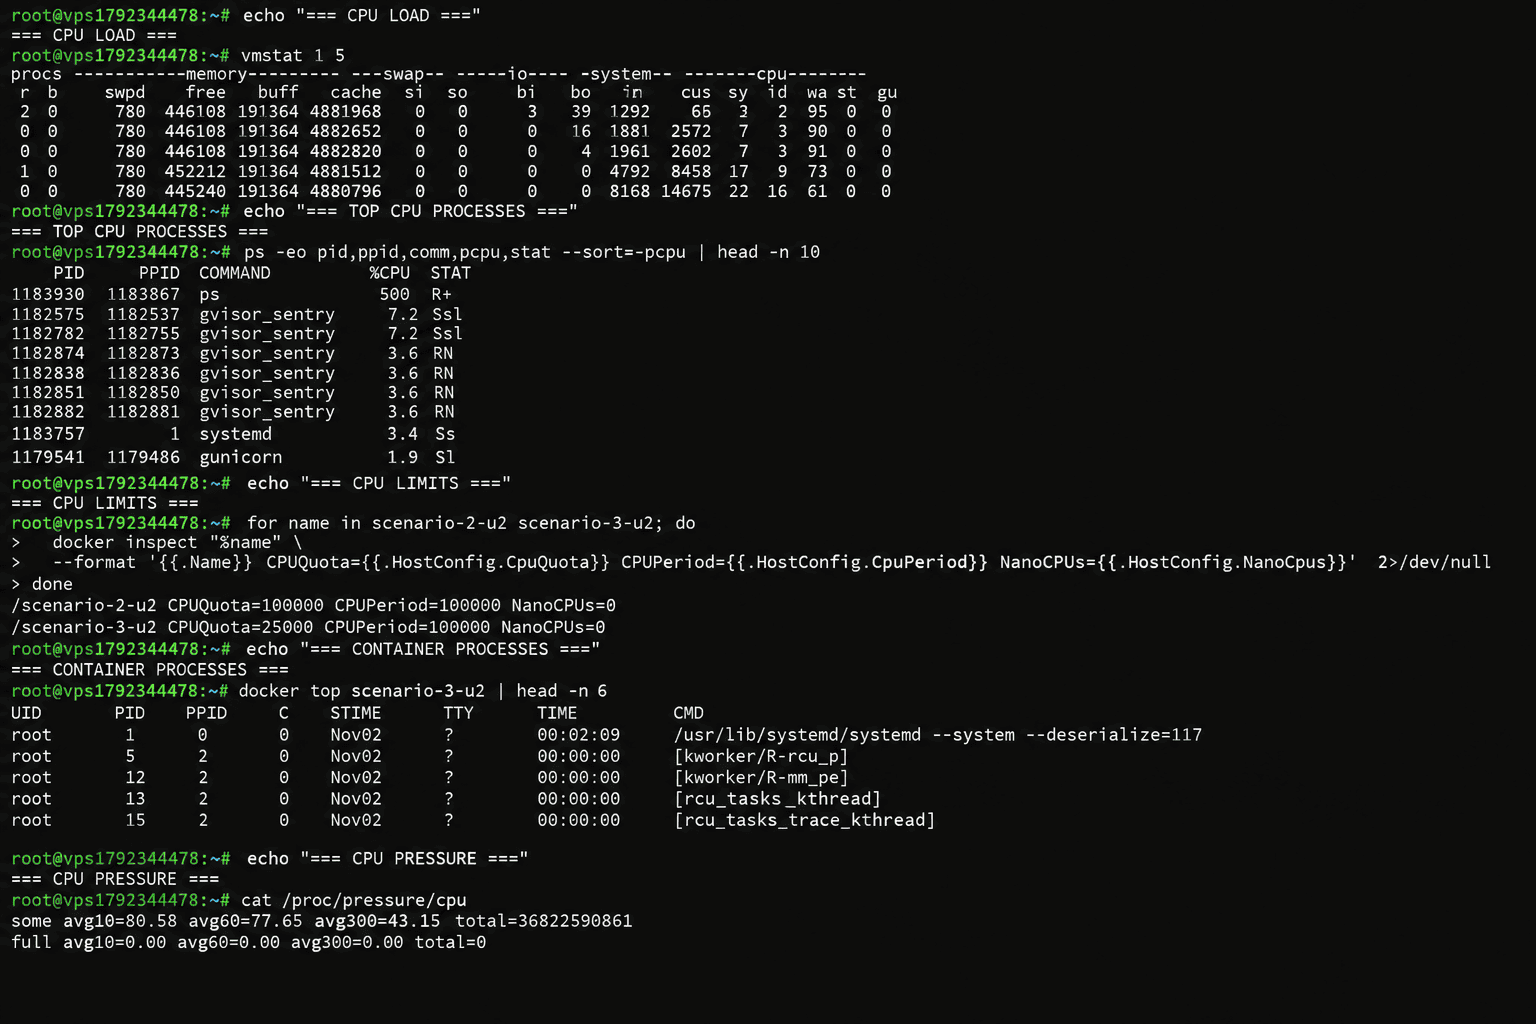
CPU простаивает, а Linux показывает 80% давления. Как я нашёл причину в одном контейнере

Уровень сложностиСредний
Время на прочтение4 мин
Охват и читатели7.2K

Недавно решил проверить, сколько изолированных Linux-окружений сможет одновременно обслуживать мой VPS.

Конфигурация довольно скромная: 3 vCPU, 6 ГБ RAM и Docker. На сервере работает учебный проект, который создаёт отдельные Linux-окружения с заранее подготовленными неисправностями. Изоляция реализована через gVisor.

Изначально хотел выяснить, выдержит ли сервер девять одновременно работающих стендов.

Но в процессе обнаружил кое-что интереснее.

CPU на сервере большую часть времени простаивал, а Linux показывал почти 80% процессорного давления.

Пришлось разбираться, как такое вообще возможно.

Читать далее

Релиз Sigil 2.8.6 — открытого мультиплатформенного редактора электронных книг в формате ePub

Время на прочтение2 мин
Охват и читатели8.5K

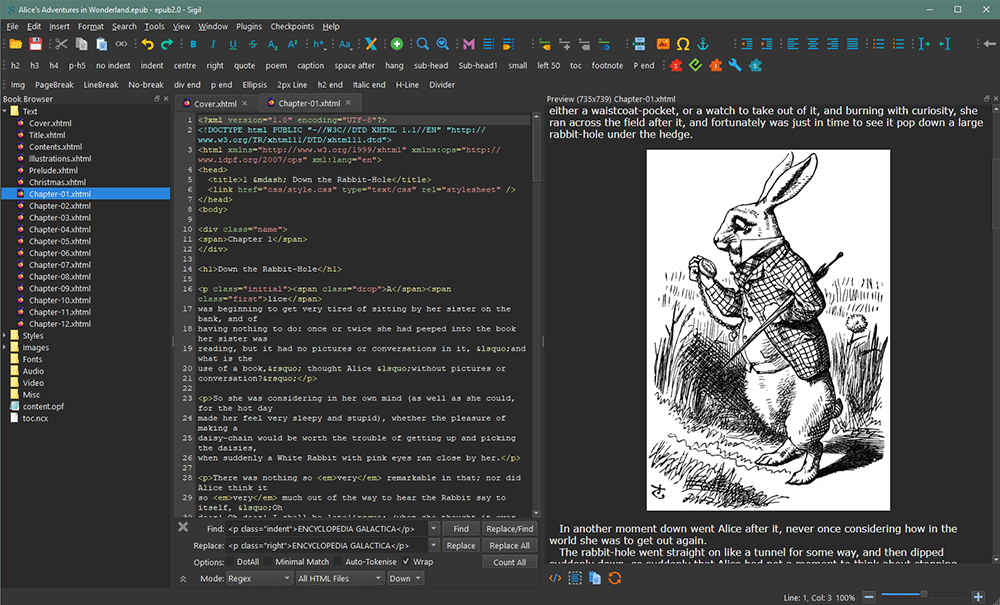
В первой половине ноября 2026 года состоялся релиз бесплатного с открытым исходным кодом мультиплатформенного редактора электронных книг Sigil 2.8.6, использующего Qt6 (и QtWebEngine). Проект предназначен для редактирования книг в формате ePub (как ePub 2, так и ePub 3). Выпуск Sigil 2.8.0 случился в июне 2026 года.

Читать далее

Обновление открытого музыкального плеера fooyin 0.15.0 под Windows и Linux

Время на прочтение4 мин
Охват и читатели8.9K

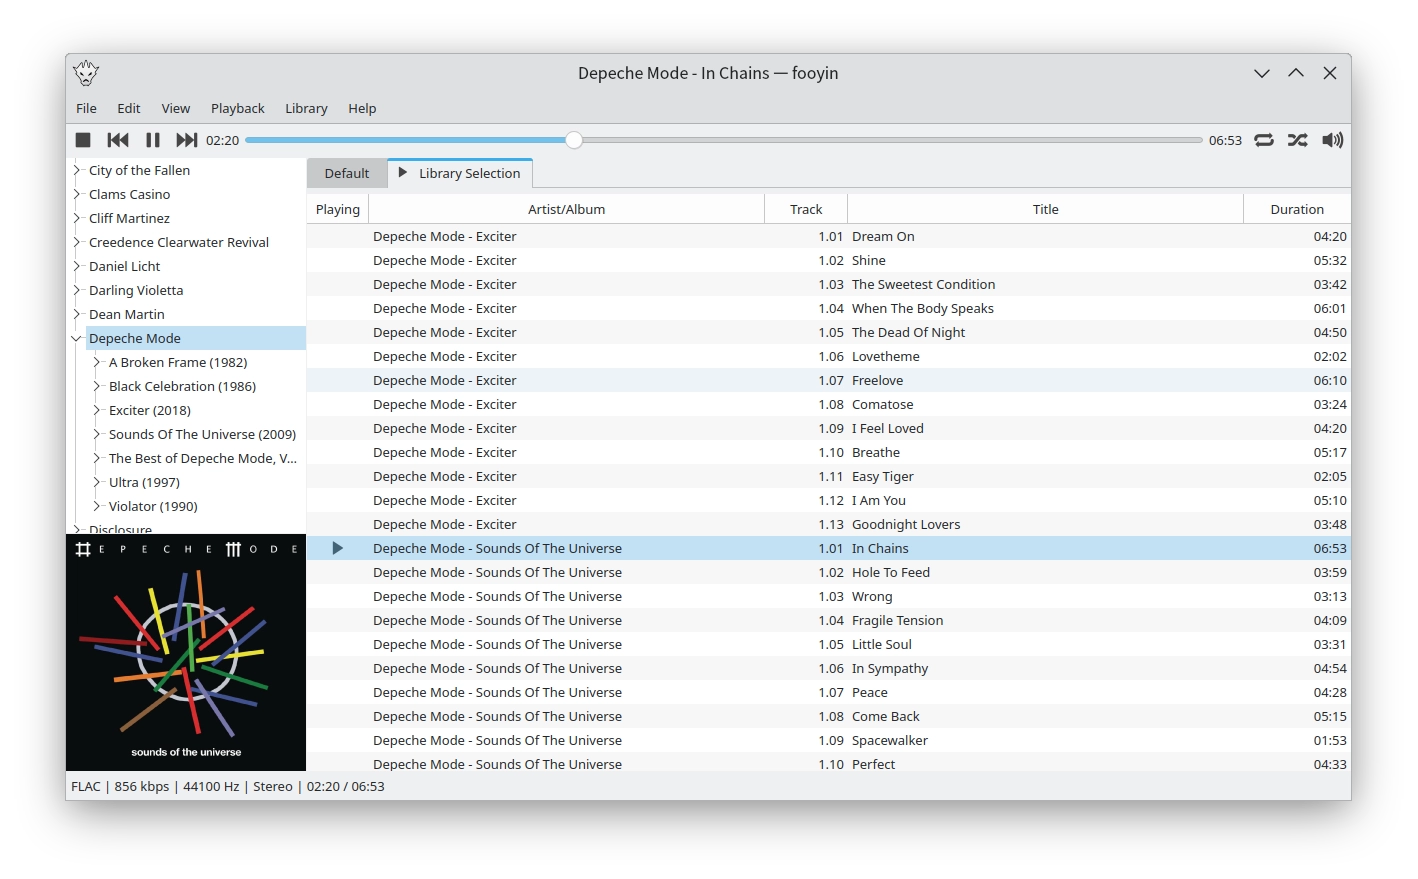
Разработчик открытого проекта музыкального плеера fooyin представил обновление с версией для Windows. Ранее решение было доступно только для Linux, а вариант для macOS находится в разработке. fooyin - это настраиваемый плеер, который предлагает гибкое воспроизведение без пауз, расширенные плейлисты, управление библиотекой, поддержку FooScript, плагины и обширную интеграцию. Исходный код решения написан на С++ и опубликован на GitHub под лицензией GNU General Public License v3.0.

Читать далее

Выпуск обновления Mesa 26.3

Время на прочтение4 мин
Охват и читатели8.8K

9 ноября 2026 года состоялся релиз свободной реализации API OpenGL и Vulkan — Mesa 26.3.0. Выпуск Mesa 24.0.0 произошёл в феврале 2024 года. Релиз Mesa 25.0 случился в феврале 2025 года. Версия Mesa 26.0 вышла в феврале 2026 года.

Читать далее

Во имя безопасности: как обновление Ubuntu 26.04 может положить вам прод

Уровень сложностиСредний
Время на прочтение10 мин
Охват и читатели11K

Добрый день, меня зовут Петр. Обычно я не пишу статьи про баги и инциденты из практики, но сегодня хотелось бы описать изменение в ядре Ubuntu, которое внезапно вызвало проблемы на пустом месте и это же изменение касается многие инфраструктуры.

Читать далее

Настраиваем автоматическое реагирование в Wazuh

Уровень сложностиСредний
Время на прочтение7 мин
Охват и читатели7.2K

Правило SIEM может выглядеть безупречно в XML, но так и не обнаруживать атаки из‑за ошибок декодирования или некорректных условий срабатывания. В Wazuh важно проверять весь путь от обработки логов до автоматической блокировки атакующего: в статье разбираем создание и тестирование пользовательских правил через wazuh-logtest, переопределение встроенных правил и настройку Active Response для защиты от SSH‑брутфорса.

Настроить Wazuh
1
23 ...