Обновить
256K+

Linux *

Пишем под *nix

498,89
Рейтинг
Сначала показывать
Порог рейтинга
Уровень сложности
Формат публикации

Я установил ulimit 65536, но ничего не работает

Уровень сложностиСредний
Время чтения8 мин
Охват и читатели7K

Сервис под нагрузкой начинает терять соединения, в логах сыпется Too many open files, но ulimit -n показывает 65536. Казалось бы, с лимитом всё в порядке, только ошибка никуда не исчезает. Разбираемся, почему настройки в SSH-сессии могут расходиться с реальными ограничениями systemd-сервиса, как найти источник проблемы и в каких случаях увеличение лимита лишь отсрочит очередное падение.

Читать далее

Является ли eBPF лучшим выбором для решения задач контроля целостности

Уровень сложностиСложный
Время чтения30 мин
Охват и читатели7.1K

Привет, Хабр! На связи Даниэль из InfoWatch, разработчик решений класса информационной безопасности. В предыдущей статье мы рассматривали задачу контроля целостности в среде Linux с помощью системного интерфейса fanotify. Поговорили о том, решает ли fanotify проблемы более старого инструмента — inotify.

Часть существенных недостатков менее совершенного механизма inotify была закрыта более продвинутым fanotify, однако и он, в свою очередь, не является «серебряной пулей» в теме решения задач мониторинга файлов. Заключительная часть статьи указывала на ряд недочётов, которые злоумышленник может использовать в ходе запутывания следов.

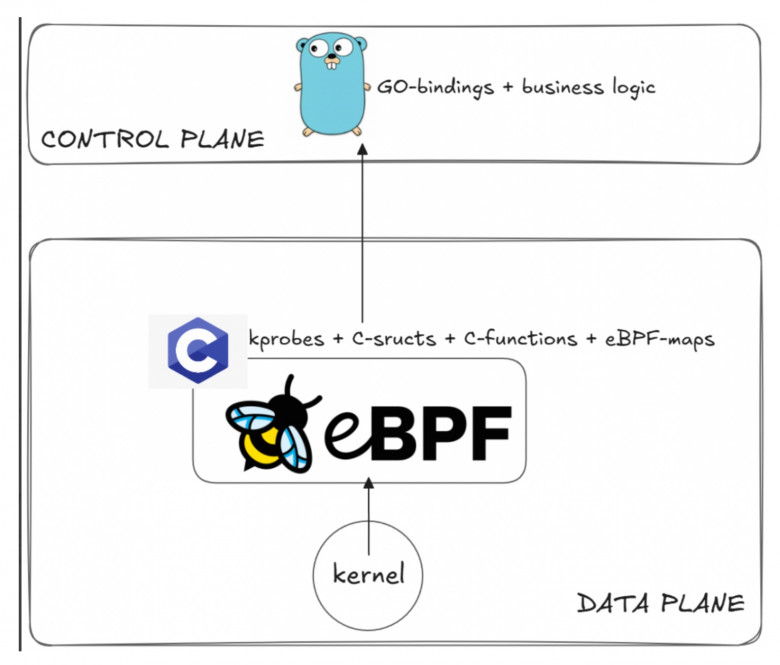
В рамках этой статьи хотелось бы поговорить о ещё более сложном инструменте ядра Linux — eBPF.

Введение

Начнём с краткой сводки. eBPF представляет собой технологию ядра Linux, позволяющую выполнять пользовательский безопасный код внутри пространства ядра ОС без изменения исходного кода ядра и без перезагрузки системы. Почему «безопасный»? Откуда такая уверенность в том, что горе-программист не загрузит в ядро косячный код? Перед загрузкой программ идёт стадия верификации. Верификатор eBPF — это встроенный в ядро Linux защитный модуль, который проверяет каждый байткод перед его запуском. Он гарантирует, что программа безопасна, не уронит систему, не зависнет в бесконечном цикле и не получит доступ к чужой памяти

Читать далее

Ubuntu 26.10 после релиза: известные проблемы и рекомендации

Время чтения7 мин
Охват и читатели5.6K

Новые возможности — это здорово, но промежуточный релиз — ещё и проверка того, насколько ваша инфраструктура готова к переменам. Ниже — карта того, где в 26.10 уже расставлены предупреждающие знаки, а где можно смело двигаться дальше.

Читать далее

ext4 после сбоя: что сохраняется, что теряется и как это проверить

Уровень сложностиСредний
Время чтения19 мин
Охват и читатели4.5K

Привет, Хабр!

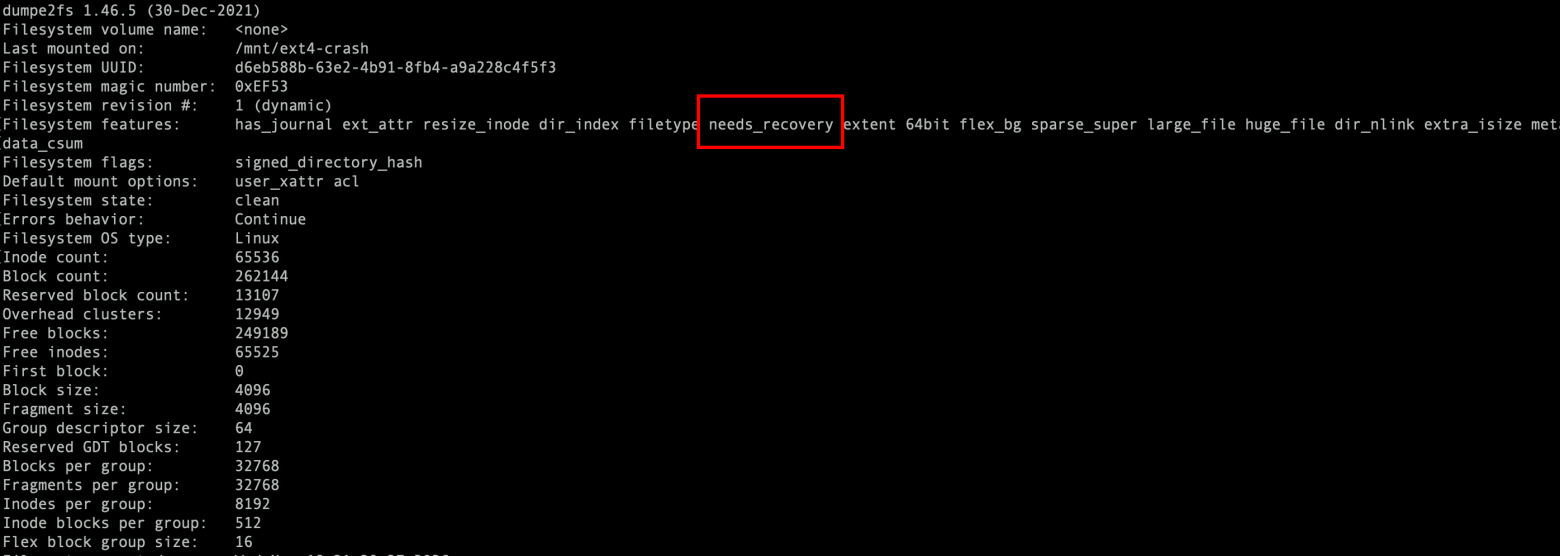
Сегодня поговорим о том, что происходит с файловой системой ext4 при внезапном отключении питания. Разберёмся, как Linux записывает данные на диск, зачем нужен журнал, что на самом деле гарантирует fsync() и почему после сбоя одни файлы сохраняются, а другие теряют последние изменения. А в конце попробуем имитировать настоящий сбой (виртуальной машины) и посмотрим, что удастся восстановить.

Разберём, где проходит граница между записью и сохранением, что делает журнал JBD2 и почему rename() с fsync() так часто встречаются в коде, работающем с важными файлами. В конце создадим отдельный том ext4, аварийно остановим виртуальную машину, воспроизведём журнал и проверим содержимое файлов после восстановления. Проверка будет опираться на данные, а не только на сообщение «журнал восстановлен».

В статье рассматривается обычная локальная ext4 в Linux с журналом и режимом data=ordered. На результаты влияют параметры монтирования, ядро, накопитель и способ его подключения к виртуальной машине.

Читать далее

Мой набор программ: собираю полезный софт в репозитории ltm_list

Уровень сложностиПростой
Время чтения5 мин
Охват и читатели9.5K

Привет всем енотам и не енотам! Сегодня расскажу про свой пак полезных программ на Python и Lua. Все программы написал сам — ни у кого ничего не воровал, честное енотовское.

Исходники собраны в репозитории ltm_list на GitHub. Ну а теперь посмотрим, что там есть и чем это может быть полезно!

Читать далее

Как я прикрутил 250 ГБ облака к VPS за €4, и Docker даже не заметил подвоха

Уровень сложностиСложный
Время чтения4 мин
Охват и читатели11K

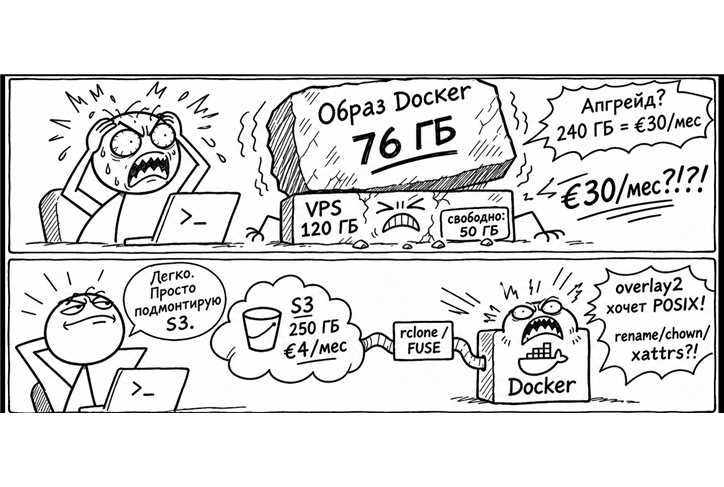
Недавно столкнулся с проблемой нехватки дискового пространства на VPS-сервере. Сейчас за 7 евро в месяц арендую VPS с таким конфигом: 4 vCPU RAM 8 GB 120 GB NVMe. На диске осталось свободного места 50 GB. А мне надо поднять докер-контейнер, образ которого 76 GB. Можно было расширить текущий VPS, чтобы диск стал 240 GB, но в месяц такая радость уже стоит 30 евро. Цены кусаются. Заметил, что хостинг дает всего за 4 евро в месяц хранилище S3 размером 250 GB, которое доступно по внутренней локальной сети. В общем, возник вопрос, как его превратить в файловую систему, чтобы Docker хранил файлы на нем.ервым делом я попробовал rclone. Он позволяет создать FUSE-файловую систему из вашего S3-хранилища. Для ускорения работы можно создать на локальном SSD-диске кеш часто используемых файлов через ключ --vfs-cache-max-size. Но, к сожалению, Docker использует overlay2, которому нужны операции с файловой системой, которые rclone mount не гарантирует: атомарный rename, корректные chmod, chown, hard links и extended attributes. В общем, нужна полноценная POSIX-файловая система.

И я нашел решение: это s3backer. У него на GitHub 600+ звезд, и он дает полноценную файловую систему ext4. В общем, через ключ --blockCacheSize задал 20 Gb кеша на моем локальном SSD. Примонтировал к /mnt/s3 и перенастроил Docker, чтобы он имиджи, контейнеры и волумы хранил на /mnt/s3. В итоге самые часто используемые файлы кешируются локально и не тянутся по сети с S3. Как вам такое решение? За 4 евро в месяц расширить дисковое пространство своей виртуалки на 250 Gb? По-моему, красота!

Читать далее

Разработка драйвера Intel I210 под Linux

Уровень сложностиСредний
Время чтения40 мин
Охват и читатели11K

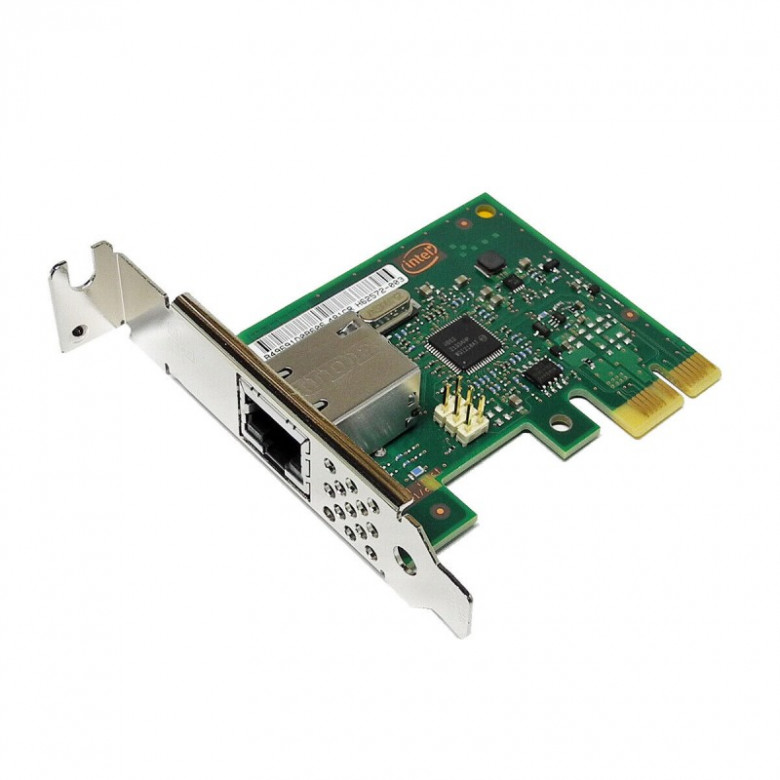
В этой статье разработаем драйвер сетевой карты Intel I210 под Linux.

Разрабатывать данный драйвер я решил в учебных целях, чтобы чуть глубже погрузиться в сетевой стек ядра Linux. Так что если будут замечания, то пишите в комментариях.

В качестве подопытного сетевого устройства я выбрал гигабитный сетевой контроллер Intel I210 с интерфейсом PCI Express (PCIe). Выбор пал именно на Intel I210 по причине его доступности и открытой документации.

Рассмотрим архитектуру Intel I210, разберём теорию по MAC, PHY, DMA и PCI. Поймём как устроен механизм обнаружения PCI устройства в Linux, доступ к аппаратным регистрам через MMIO. После этого перейдём к передаче и приёму Ethernet пакетов. Рассмотрим sk_buff, DMA API ядра Linux, TX/RX дескрипторы и очереди. Разберём аппаратные прерывания, MSI/MSI‑X, интеграцию NAPI с обработкой пакетов.

Читать далее

Aureon: как я без опыта в программировании за 80 дней собрал кроссплатформенный медиаплеер с помощью ИИ

Время чтения6 мин
Охват и читатели5K

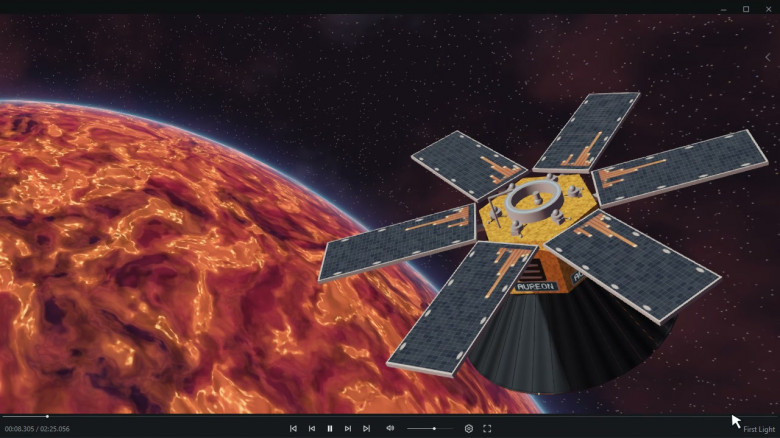
Я начал делать локальный плеер для своей музыкальной библиотеки, почти не имея опыта программирования. За 80 дней и более чем 400 сборок он превратился в Aureon — медиаплеер для Windows, Linux и macOS с музыкально-реактивными сценами. Расскажу, как развивались визуализации и формат AURS, почему сцена могла положить RTX 3070 и чему научили тесты на GTX 1050.

-Сообщение модеру: только что скачал .exe, SmartScreen ругнулся, продолжил. Установил без каких-либо проблем. Могли бы поподробнее рассказать где проблема происходит.

Читать далее

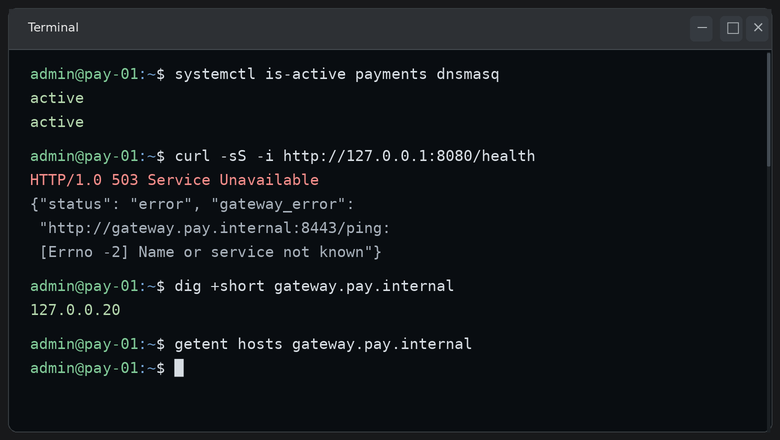
Я специально сломал Linux-сервер. Попробуйте найти причину раньше меня

Уровень сложностиСредний
Время чтения7 мин
Охват и читатели5.2K

Для этой статьи я воспроизвёл один из сценариев из своего тренажера линукс и записал результаты диагностики, чтобы вы смогли пройти его вместе со мной

Читать далее

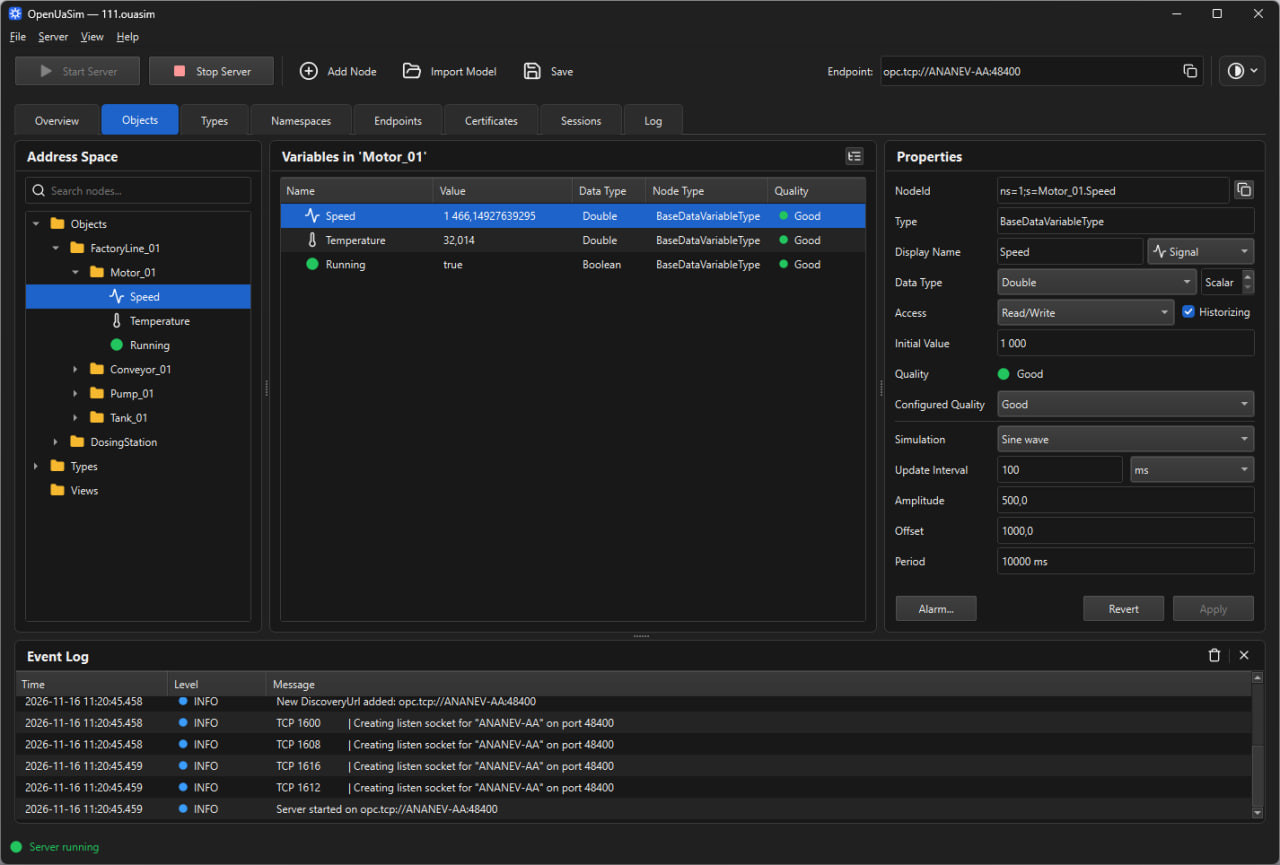
OpenUaSim 1.0.0 — первый стабильный релиз симулятора OPC UA сервера

Время чтения1 мин
Охват и читатели5.6K

Вышла первая стабильная версия OpenUaSim — бесплатного кроссплатформенного симулятора OPC UA сервера с открытым исходным кодом.

OpenUaSim предназначен для разработки, тестирования и отладки приложений, использующих протокол OPC UA. Программа позволяет быстро настроить и запустить OPC UA сервер с имитацией данных без подключения реального оборудования.

Читать далее

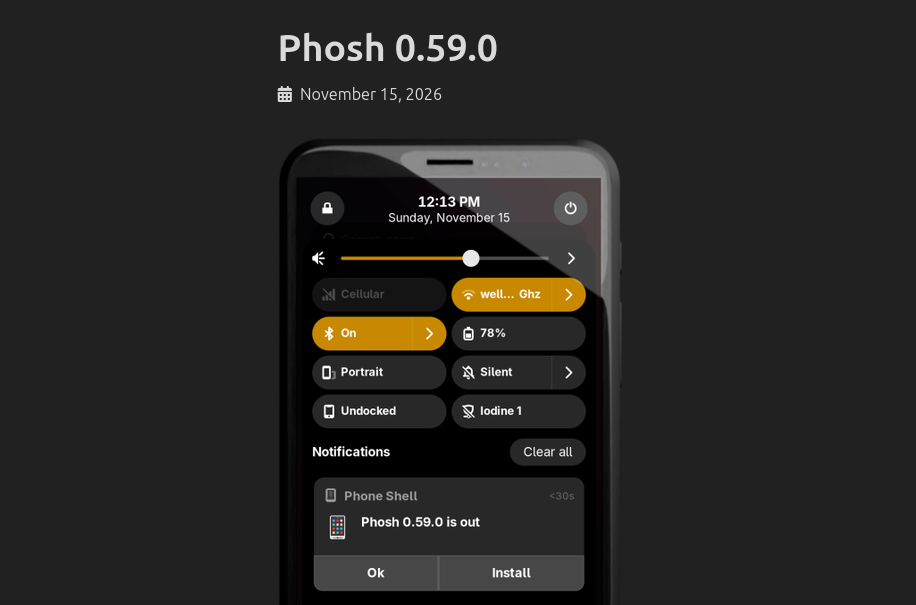
Вышло обновление Phosh 0.59 — проект GNOME‑окружения для смартфонов

Время чтения2 мин
Охват и читатели8.2K

В середине ноября 2026 года состоялся выпуск проекта Phosh 0.59.0. Это экранная оболочка для мобильных устройств, которая основана на технологиях GNOME и библиотеке GTK. Версия проекта Phosh 0.58.0 вышла в октябре 2026 года.

Читать далее

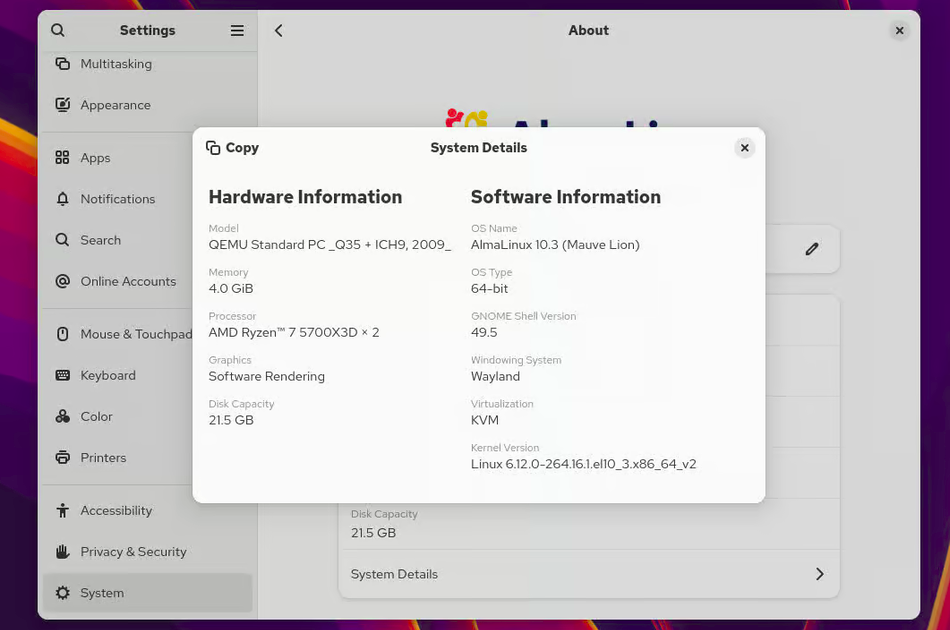
Релиз AlmaLinux 10.3

Время чтения5 мин
Охват и читатели9.8K

В середине ноября 2026 года состоялся релиз дистрибутива AlmaLinux 10.3 (Mauve Lion) на базе ядра Linux 6.12, синхронизированного с выпуском Red Hat Enterprise Linux 10.3. Стабильные сборки проекта с улучшением производительности, обновлёнными инструментами и патчами безопасности подготовлены для архитектур x86_64, ARM64, ppc64le и s390x. Через некоторое время будут сформированы Live-сборки с GNOME, KDE, MATE и Xfce, а также образы для плат Raspberry Pi, контейнеров, WSL (Windows Subsystem for Linux) и облачных платформ. Выпуск дистрибутива AlmaLinux 10.0 случился в мае 2025 года.

Читать далее

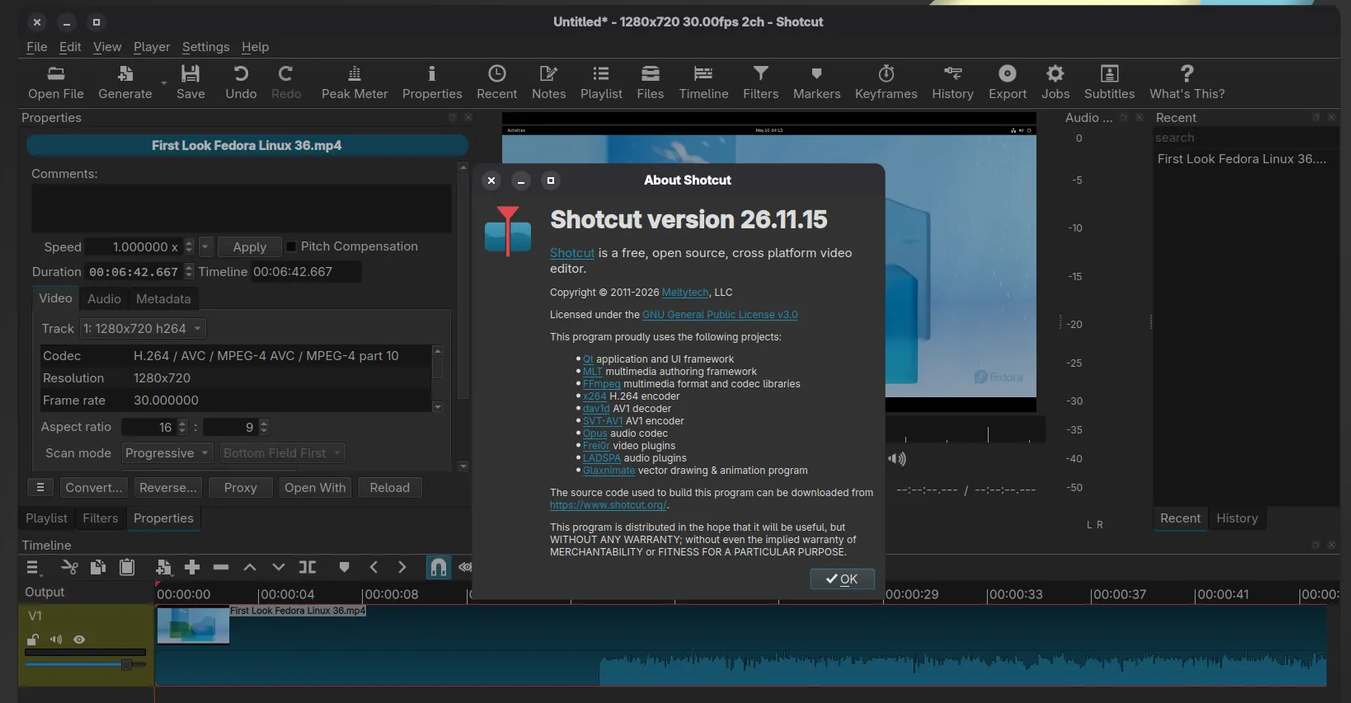
Выпуск видеоредактора с открытым исходным кодом Shotcut 26.11

Время чтения3 мин
Охват и читатели9.7K

В середине ноября 2026 года состоялся релиз мультиплатформенного видеоредактора с открытым исходным кодом Shotcut 26.11, созданного на основе MLT Multimedia Framework. Исходный код проекта написан на C++ и QML (интерфейс на виджетах, а не на qml) и опубликован на GitHub под лицензией GNU General Public License v3.0. Разработка проекта этого видеоредактора началась более пятнадцати лет назад. Предыдущая стабильная версия Shotcut 26.9 вышла в сентябре 2026 года.

Читать далее

Ближайшие события

Как понять, когда пет-проекту нужен VPS и как правильно подобрать тариф

Уровень сложностиПростой
Время чтения9 мин
Охват и читатели11K

В одной из прошлых статей я рассказал о том, где хостить сгенерированный сервис и сколько это стоит. При написании статьи я задумался, а все ли понимают, когда им реально нужен VPS… Собственно, под катом — о философском понимании видов пет-проектов, которые лучше отправить на виртуалку, и о том, как правильно просчитать конфиг перед покупкой. 

Читать

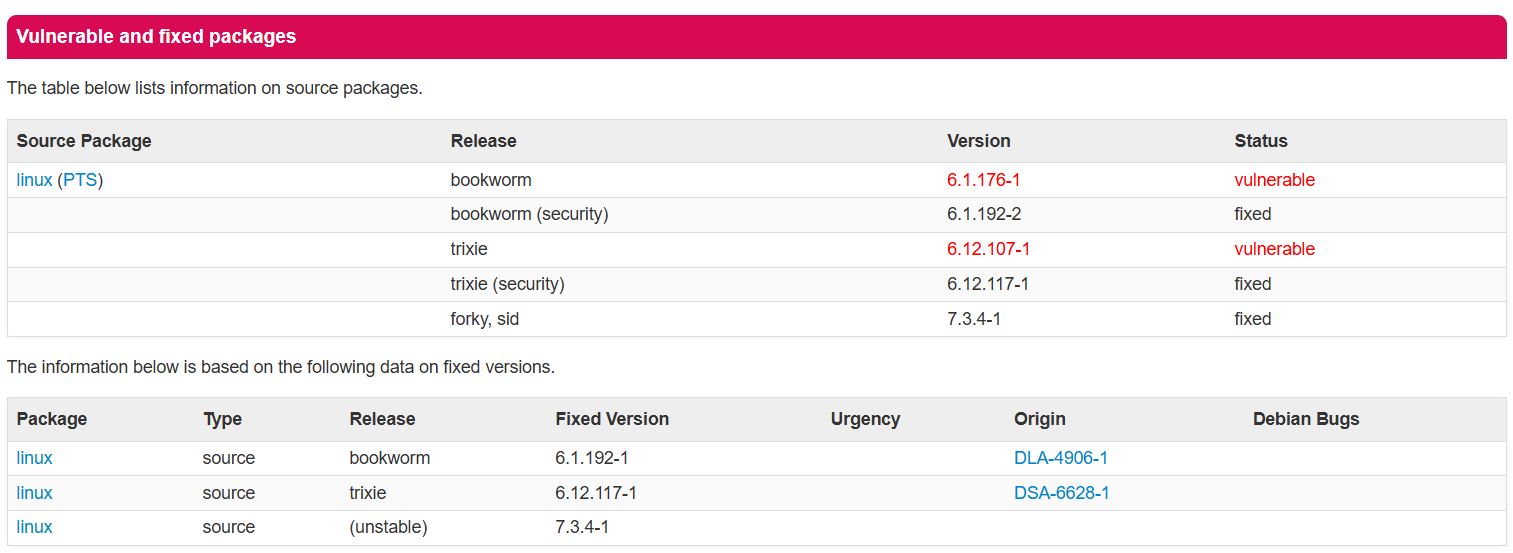
Уязвимость в TCP‑стеке ядра Linux приводит к разыменованию нулевого указателя или обращению к памяти

Время чтения3 мин
Охват и читатели7.3K

Уязвимость в ядре Linux, существующая уже 11 лет и получившая название NoisyTCP, затрагивает практически все дистрибутивы Linux. Она позволяет злоумышленникам вызывать сбои в работе систем, на которых запущены серверы Nginx, Apache или SSH с конфигурациями по умолчанию.

Читать далее

tracemalloc видит 44 МБ, процесс занимает 150: куда уходит память многопоточного Python

Уровень сложностиСложный
Время чтения9 мин
Охват и читатели5.4K

В многопоточном Python‑сервисе RSS может вырасти почти втрое, хотя tracemalloc продолжает показывать те же 44 МБ живых объектов. Причина может скрываться в аренах аллокатора glibc: разберём, почему они накапливают память, как число ядер влияет на её расход и какие настройки помогают сократить RSS без переписывания приложения.

Разобраться в проблеме

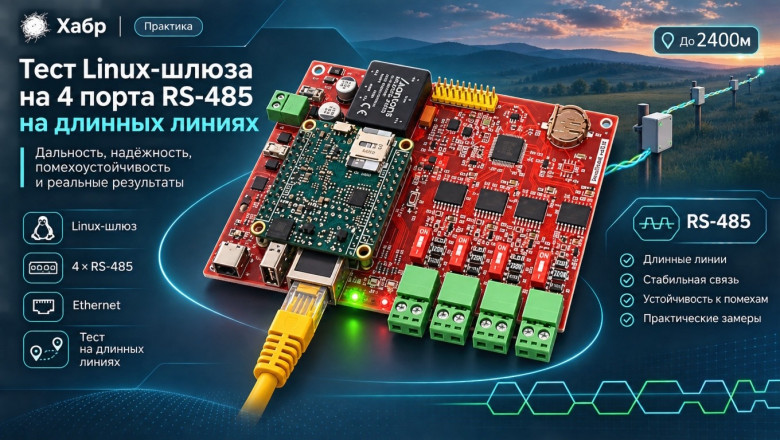
Тесты Linux-шлюза Modbus TCP/RTU, 4х порта RS-485 на 915 м, 1.2 и 2.4 км витой пары — проверка на длинных линиях

Уровень сложностиСредний
Время чтения18 мин
Охват и читатели5.9K

Эта статья возникла как ответ на комментарии к хабр-статье про 4-портовый шлюз под Linux. В предыдущей статье «Четыре линии RS-485 на одном IP. Сделали шлюз Modbus TCP на NAPI-C и FT4232H и что увидели под нагрузкой» я тестировал 4-портовый Modbus шлюз с RS-485 и получил среди положительных отзывов замечание, что на столето «каждый может», а ведь RS-485 — это мир длинных линий. Просто так я оставить замечание мог и решил соорудить длинные линии с помощью бухт провода (как и советовали в другом комментарии) и все проверить не по таблицам, а на практике. 

Читать далее

Выпуск обновления открытого инструментария для загрузки прошивок Fwupd 2.1.10

Время чтения3 мин
Охват и читатели10K

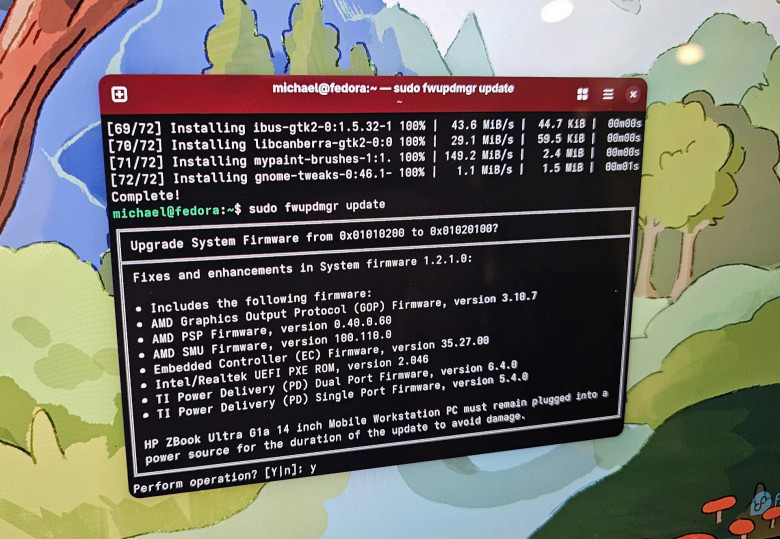
В середине ноября 2026 года состоялся выпуск обновления открытого инструментария для загрузки прошивок Fwupd 2.1.10. Исходный код проекта написан на C и Python и опубликован на GitHub под лицензией GNU Lesser General Public License v2.1. Выпуск стабильной версии Fwupd 2.0 с поддержкой больших разделов в томах EFI FFS3 и возможностью стабильной работы с большинством типов CRC-32 и CRC-16 произошёл в октябре 2024 года. Проект ведёт разработчик Ричард Хьюз из Red Hat.

Читать далее

Purism анонсировала Linux‑смартфон Librem 5 v2 с процессором RISC‑V

Время чтения2 мин
Охват и читатели15K

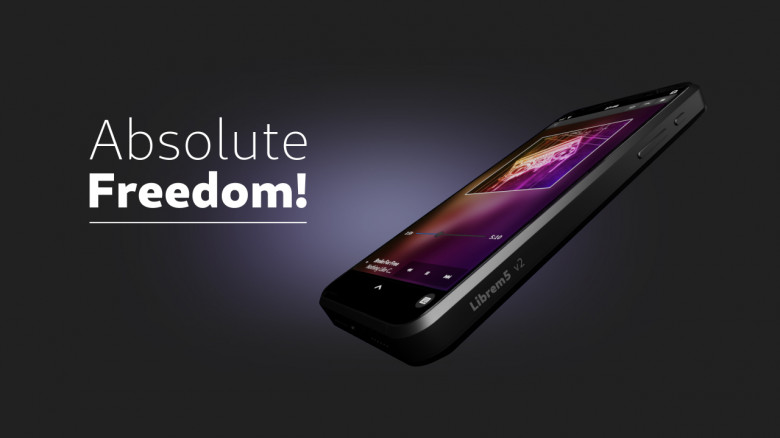
Purism анонсировала второе поколение Linux‑смартфона Librem 5. Устройство оснастили процессором RISC‑V вместо Arm, а поставки начнутся только в мае 2028 года. Цена составляет 1600 долларов.

Читать далее

В ядре Linux обнаружили 11-летнюю уязвимость, позволяющую удалённо обрушить сервер

Уровень сложностиПростой
Время чтения4 мин
Охват и читатели14K

В ядре Linux обнаружили уязвимость, которая оставалась незамеченной около 11 лет. Ошибка в обработке TCP-соединений позволяет удалённо вызвать kernel panic и обрушить весь сервер, даже если атакуемое приложение работает в контейнере. Исследователь продемонстрировал эксплуатацию на серверах с Nginx, Apache и SSH, причём на виртуальных машинах вызвать сбой оказалось значительно проще, чем на физическом оборудовании.

Читать подробности
1
23 ...