Обновить
3

Пользователь

Отправить сообщение

Grafana OnCall. Быстрое знакомство

Время чтения9 мин
Охват и читатели20K

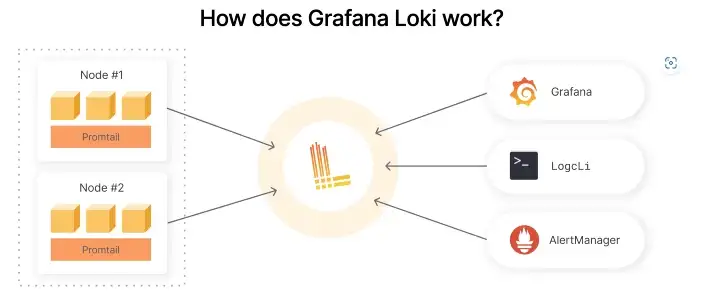
Данная статья планировалась мной, как небольшая "лабораторка" для знакомства с сервисом Grafana OnCall, ее возможностями и особенностями.

Читать далее

Когда TCP-сокеты отказываются умирать

Время чтения10 мин
Охват и читатели56K

Когда TCP-сокеты отказываются умирать

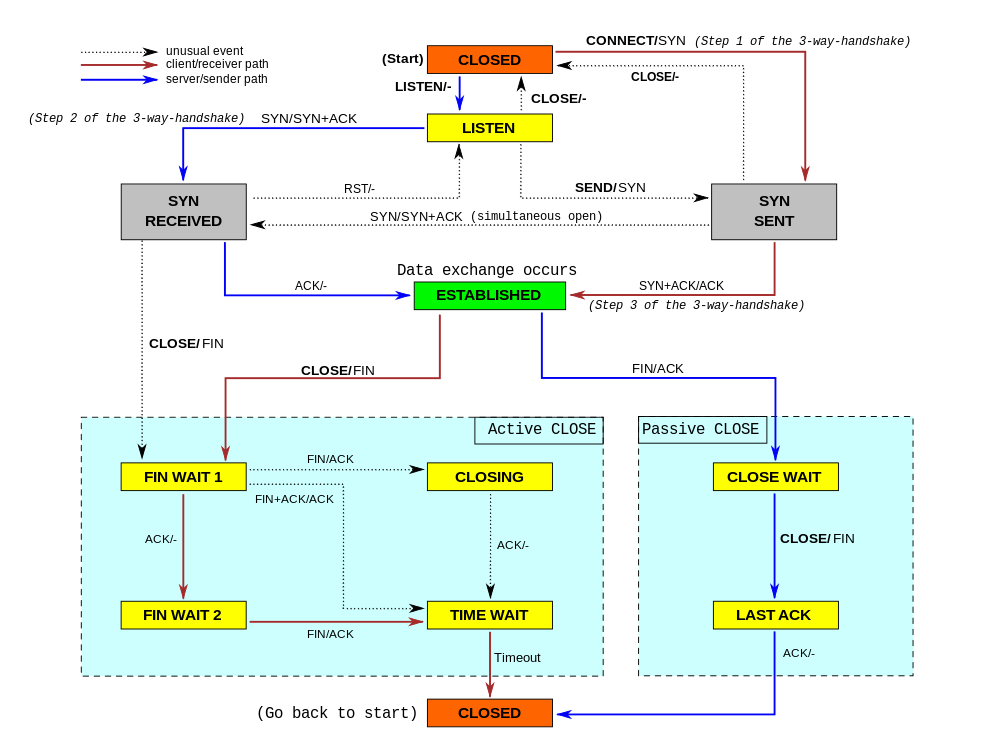
В поисках причин, почему установленные соединения не разрываются в некоторых случаях, я набрёл на отличную статью в блоге Cloudflare. Которая в итоге помогла найти не только решение моей проблемы, но и помогла лучше понять как работают таймауты TCP соединений в Linux.

Читать далее

Все полезные материалы о SRE в одном месте

Время чтения4 мин
Охват и читатели3.9K

Привет! Мы решили собрать для вас все статьи о Site reliability engineering (SRE) в одном месте.

В материалах ниже вы найдете информацию о внедрении SRE, вариантах применения отдельных практик, а также полезные кейсы от нескольких компаний.

Читать далее

Практическое руководство по реализации Observability в DevOps

Время чтения11 мин
Охват и читатели24K

В ходе этой статьи мы развернём следующий стек инструментов Observability (наблюдаемости) Grafana:


Приступим!
Читать дальше →

Разбираемся с Docker: как создаются образы

Время чтения13 мин
Охват и читатели66K

От любого инструмента, который внедряем в проект, мы ждём стабильной работы. Docker не исключение. Чтобы иметь возможность оперативно выявлять потенциальные проблемы и избегать сбоев, необходимо понимать внутренние особенности технологии. Эта статья — сборник заметок, которые помогут разобраться, как создаются образы контейнеров. 

Читать далее

Heroku закрыла бесплатные тарифные планы. Куда мигрировать? Выбираем аналог

Время чтения2 мин
Охват и читатели32K

С 28 ноября Heroku закрывает бесплатные тарифные планы. В статье мы приведем список конкурентов и альтернатив Heroku для бесплатного или недорогого размещения вашего хобби-проекта.

Если у вас нет карты, оформленной в иностранном банке, то альтернативами Heroku являются:

Замены Heroku
Читать далее

Ретроспектива работы с bare metal Kubernetes, или Туда и обратно

Время чтения16 мин
Охват и читатели7.2K

Команда Kubernetes Platform в Quadcode внедряет, поддерживает и сопровождает Kubernetes и все процессы вокруг него. Пять с половиной лет наши кластеры и подходы менялись и эволюционировали. В статье расскажем, с чего мы начинали, к чему пришли, и как получилось сделать сопровождение bare metal кластеров комфортным.

Читать далее

Как вырвать нерв из головы и остаться без лица: почему так дорого рвать «коренной» зуб

Время чтения8 мин
Охват и читатели47K
80 тысяч за удаление зуба — а не охренели ли мы в край? Примерно такой комментарий был в одном из прошлых постов. Показываю, почему некоторые зубы такие дорогие.

Нервов у нас в районе головы столько, что в них могут быть подло понатыканы другие органы, обычно растущие в других местах. Вот типичный случай, когда пациентка осталась бы инвалидом на всю жизнь в какой-нибудь маленькой региональной клинике с вырыванием зубов без предварительного КТ:


Видите зуб-восьмёрку и тоненькую чёрточку под ним? Это так называемый коренной зуб и нерв. Точнее, это их рентген-тени.

Обычно зуб растёт выше и не касается нерва. Здесь они друг с другом довольно плотно интегрированы. Корень опустился в нижнечелюстной канал, где проходят артерии, вены, а ещё нижний альвеолярный нерв.

Если прийти с больным зубом в любую клинику, где сначала рвут, а потом фотографируют, то пациентка останется без лица с пугающе высокой вероятностью — 80%. Если сначала сфотографировать это место в нуарных рентген-лучах, то можно понять, что просто потянуть за зуб не получится.

И вот в этот момент на сцене появляюсь я со своими лезвиями и начинаю мило улыбаться. Потому что есть целых три инженерных подхода.
Читать дальше →

Как мы перешли с Elastic на Grafana stack и сократили расходы в несколько раз

Время чтения8 мин
Охват и читатели37K

Привет! Хочу поделиться историей миграции сервисов логирования и трейсинга с компонентов Elastic Stack на Grafana Stack и тем, что из этого вышло. До миграции у нас в М2 использовались достаточно классические схемы:

Читать далее

Наглядное руководство по SSH-туннелям

Время чтения8 мин
Охват и читатели312K

Прим. переводчика: автор статьи рассматривает практические сценарии и примеры организации SSH-туннелей. А для лучшего понимания того, как это работает, графически показывает потоки трафика.

Туннели SSH — это зашифрованные TCP-соединения между клиентами и серверами SSH. Трафик входит с одной стороны туннеля и прозрачно выходит с другой. Изначально этот термин относился к туннелям на виртуальных сетевых интерфейсах TUN/TAP, однако сейчас так обычно называют проброс портов SSH.

Читать далее

Куда исчезают секреты Kubernetes

Время чтения5 мин
Охват и читатели5.6K


Секреты используют в кластерах Kubernetes в разных целях. Одна из основных — разместить учетные данных сервисных аккаунтов, чтобы аутентифицировать рабочие нагрузки в кластерах API-сервером.

Команда VK Cloud Solutions перевела статью о необычном поведении секретов при их ручном создании: иногда они вроде бы создаются, но на самом деле исчезают.
Читать дальше →

Интеграция оплаты Юкасса в telegramm для самозанятых

Время чтения4 мин
Охват и читатели27K

Привет тем кто хочет опробовать себя в качестве бизнесмена! Недавно в голову пришла идея, получить некоторый опыт предпринимательства. В качестве продукта выступает доступ к некоторой цифровой услуге, а контроль за оплатой этой услуги ложиться на плечи телеграмм бота. В ходе поисков системы оплаты была найдена Юкасса, одна из немногих систем (если вообще не единственная), которая работает с самозанятыми.
На сайте подробно описана интеграция оплаты в telegramm бота. Однако на этапе подписания документов выясняется что интеграция недоступна для самозанятых.

Читать далее

Bash отладчик с поддержкой произвольных точек останова

Время чтения4 мин
Охват и читатели10K

В комментариях к статье об отладке bash скриптов я высказал предположение, что предложенный подход отладки может быть расширен добавлением поддержки точек останова. После некоторых размышлений я немного дополнил код, предложенный в комментариях к статье и получилось вот что:

Читать дальше →

Рабочий пример использования ArgoCD

Время чтения5 мин
Охват и читатели24K

В Сети довольно мало хороших рабочих примеров, на которые можно опираться и строить собственные решения. Данная статья основана на статье из блоги компании Nortal, и предназначена для небольших проектов и команд, т.к основной акцент сделан на Application.

Читать далее

Отслеживание сетевого трафика в Kubernetes: примеры кода и практические советы

Время чтения17 мин
Охват и читатели14K


Команда VK Cloud перевела статью об основных принципах работы сети в Kubernetes: как кластер принимает и отправляет пакеты начиная с исходного веб-запроса и до размещения приложения в контейнере.

Требования к сети в Kubernetes


Сначала давайте проясним требования к сети Kubernetes:

  • Под в кластере должен свободно взаимодействовать с любым другим подом без использования Network Address Translation (NAT).
  • Любая программа, работающая на узле кластера, должна взаимодействовать с любым подом на том же узле без использования NAT.
  • У каждого пода есть собственный IP-адрес (IP-per-Pod), и любой другой под может обратиться к нему по этому адресу.

Эти требования и ограничения описывают свойства сети кластера в целом и вынуждают отвечать на следующие вопросы: 

  1. Как убедиться, что контейнеры в одном и том же поде ведут себя как на одном хосте?
  2. Может ли под обращаться к другим подам в кластере?
  3. Может ли под обращаться к службам? Обрабатывают ли службы запросы о балансировке нагрузки?
  4. Может ли под получать трафик извне кластера?

В этой статье мы рассмотрим первые три пункта, начиная со взаимодействия на уровне подов и контейнеров.
Читать дальше →

Немного хардкора: как поднять Kubernetes на двух старых ноутбуках с Gentoo

Время чтения14 мин
Охват и читатели12K

Хочу рассказать об интересном эксперименте, суть которого заключалась в развертывании и настройке Kubernetes на двух старых ноутбуках — один из них, кроме того, был с процессором на архитектуре i386. В качестве теоретической основы использовалось руководство Kubernetes The Hard Way, которое по ходу дела пришлось немного доработать, а в качестве системы на хостах — Gentoo (да, вам не показалось). Давайте погрузимся в этот увлекательный хардкор!

Читать далее

Почему разработчики создают так много сайд-проектов

Время чтения6 мин
Охват и читатели7.1K

Сайд-проект — это, как правило, проект, который разрабатывают в качестве хобби и развивают наряду с основной работой (моя основная работа — соучредитель и техдир финтех-стартапа) Это, например, робот на базе Raspberry Pi, приложение со списком задач или игра для iOS, которая приносит несколько долларов. Тем не менее, я заметил, что вместо того, чтобы развивать большой проект, разработчики всё чаще запускают много небольших, как и я.

Почему так? Да, платформы no-code, Codecademy и инструменты типа Stripe как никогда упростили написание и развертывание проекта. Но даже так — почему разработчики ведут так много сайд-проектов? В этой статье я рассмотрю самые интересные причины.

Читать далее

Как настроить Nginx в качестве балансировщика нагрузки

Время чтения9 мин
Охват и читатели128K

Что такое балансировка нагрузки?


Балансировка нагрузки подразумевает эффективное распределение входящего сетевого трафика между группой бэкенд-серверов. Задача же регулятора — распределить нагрузку между несколькими установленными бэкенд-серверами.

Существует несколько типов балансировщиков нагрузки:

  • Балансировщик нагрузки приложений.
  • Сетевой балансировщик нагрузки.
  • Балансировщик нагрузки шлюза.
  • Классический балансировщик нагрузки.
Читать дальше →

Собираем «Тревожный чемоданчик». Мнение спортивного туриста

Время чтения18 мин
Охват и читатели237K
Когда началась война, все произошло так быстро, что я не могла ни понять, что происходит, ни подумать о том, что хотела бы взять с собой, когда мы убегали. (из интервью сирийской беженки)

Мне почему-то не хочется делать вид, что ничего не происходит. Потому что нынешняя военная эскалация напоминает затишье перед бурей, похожие ощущения были в январе 2020, когда «коронавирус же не у нас, он в Китае». В итоге жизнь подтвердила несостоятельность подобного «психологического» трюка. Поэтому, думая про худшее и надеясь на лучшее, я написал недавно эмоциональную заметку про «тревожный чемоданчик». Написана она с учетом моего опыта спортивного туризма (инструктор гор/пеш), поэтому профессиональные военным (выживальщикам?) просьба отнестись с пониманием. Писалось с акцентом на беларускую аудиторию, и вот искренне надеюсь, что (НЕ) пригодится всем. Просьба не политизировать данную статью, а воспринимать as is. Те кто затевает войны — Хабр не читают. Мы все в одной лодке, надеюсь написанное под катом хоть немного поможет этой «лодке» быть на плаву…


Собираем тревожный чемоданчик вместе

Управление секретами в ArgoCD при помощи argocd-vault-plugin с Kubernetes auth

Время чтения5 мин
Охват и читатели15K

Данная статья основана на публикации argocd-secret-management-with-argocd-vault-plugin с некоторыми различиями: основные изменения настроек ArgoCD предоставлены для официального helm chart, декларативный подход в создании Application, Kubernetes auth для ArgoCD в Vault.

Читать далее

Информация

В рейтинге
Не участвует
Зарегистрирован
Активность

Специализация

Системный администратор, DevOps-инженер
Linux
Python
Docker
Git
MongoDB
Bash