Обновить
1
Kirill@ka2gitrc

Пользователь

Отправить сообщение

Почему UFW не спасает от Docker: анатомия сетевой подставы и что ищут боты в открытых портах БД
Уровень сложностиСредний
Время на прочтение25 мин
Охват и читатели115K

Типичная картина при переезде на свежий VPS. Подняли чистую Ubuntu или Debian под новый проект, сразу навели базовый порядок: ufw default deny incoming, снаружи оставили только 22, 80 и 443. Глянули ufw status — всё четко, лишнего не торчит. Дальше ставится Docker, через компоуз взлетает бэкенд с PostgreSQL и Redis. Чтобы удобно ходить в базу с ноута через DBeaver и гонять миграции, на автомате дописываем ports: - "5432:5432". Кажется, что мы в домике: наружу ничего не светит, фаервол же режет всё, кроме веба и SSH.

А через пару дней прилетает абуза от хостера или срабатывает алерт в мониторинге: все ядра в полке, в htop резвится какой‑нибудь kdevtmpfsi или kinsing, а вместо таблиц в базе лежит одна записка README_TO_RECOVER с биткойн‑кошельком. Грабли старые, как сам Docker. Но на них с завидной регулярностью наступают и джуны, и вполне опытные админы, привыкшие доверять выводу ufw status.

Разобрать анатомию подставы

Оптимизация правил YARA: руководство по ускорению и точности сканирования

Время на прочтение12 мин
Охват и читатели5.9K

Грамотно написанные YARA-правила обеспечивают высокую скорость и точность сканирования. Однако при неправильном подходе этот полезный инструмент «легким движением руки» превращается в пожирателя CPU, особенно когда сигнатуры исчисляются десятками, а количество файлов для анализа — миллионами.

В статье приведем полезные лайфхаки, которые помогут оптимизировать правила, сократить избыточные вычисления и избежать распространенных ошибок. Для подготовки данного гайда мы использовали материалы, размещенные в открытом доступе на гитхабе. Рекомендации статьи применимы ко всем версиям YARA, начиная с 3.7 и выше. 

Всё еще пишете YARA-правила «на глазок»? Тогда мы идем к вам…

Читать далее

Векторные базы данных: простым языком про устройство и принцип работы

Уровень сложностиПростой
Время на прочтение11 мин
Охват и читатели92K

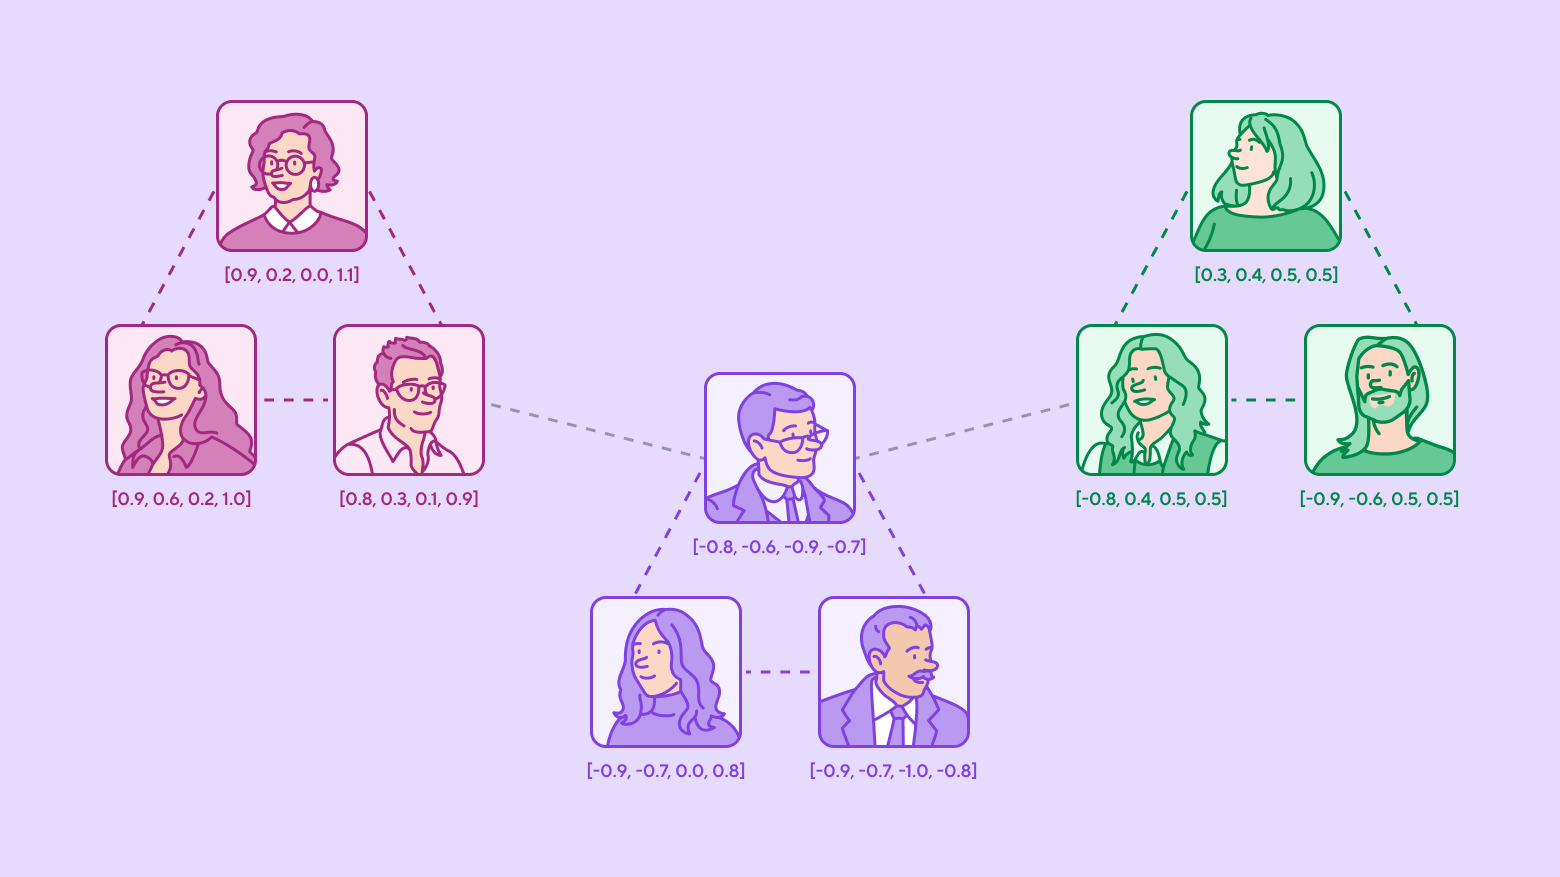
Только изучили один инструмент, как сразу же появились новые? Придется разбираться! В статье мы рассмотрим новый тип баз данных, который отлично подходит для ML задач. Пройдем путь от простого вектора до целой рекомендательной системы, пробежимся по основным фишкам и внутреннему устройству. Поймем, а где вообще использовать этот инструмент и посмотрим на векторные базы данных в деле.

Читать далее

Не конкурируй с ИИ — управляй им. Как специалисту по ИБ остаться востребованным в эпоху ИИ-агентов

Уровень сложностиПростой
Время на прочтение13 мин
Охват и читатели11K

Привет, Хабр! Меня зовут Алексей Лукацкий, я бизнес-консультант по безопасности и Chief Evangelist Officer в Positive Technologies, а до этого больше 18 лет проработал в Cisco. За свою карьеру я успел побыть программистом, администратором, аудитором, маркетологом, продавцом, преподавателем, rCISO, писателем и ИБ-евангелистом — и за всем этим стоит уже 35 лет в кибербезопасности, страшно даже произносить эту цифру вслух.

За эти три десятилетия я видел, как менялась индустрия: появлялись новые угрозы, регуляторы выпускали всё новые требования, а специалисты по безопасности учились работать с облаками, контейнерами и DevSecOps-практиками. Теперь настал черёд следующего большого изменения — искусственного интеллекта, и мне захотелось поделиться мыслями о том, как он влияет на нашу профессию и что с этим делать.

Вокруг искусственного интеллекта сегодня действительно много шума, и мнения о нём кардинально расходятся — от полного принятия до категорического отторжения. Одни считают, что ИИ вот-вот заменит специалистов по кибербезопасности, и указывают на нейросети, которые уже находят уязвимости на багбаунти-платформах или пишут нормативную документацию лучше человека. Другие, часто из старшего поколения, воспринимают ИИ как нечто враждебное, призывают запрещать и блокировать — и дальше начинаются истории с обходными путями и теневыми схемами использования.

Вместо философских рассуждений о том, заменит ли ИИ человека или нет, я хочу поговорить о практических вещах, которые каждый специалист по ИБ может использовать уже сегодня, причём сделать хорошо. Как не остаться на свалке истории, а наоборот — вскочить на ступеньку этого поезда и использовать ИИ как инструмент, который усиливает, а не заменяет.

Читать далее

Как на самом деле работают LLM

Уровень сложностиСредний
Время на прочтение22 мин
Охват и читатели36K

В статье подробно рассматриваются принципы работы больших языковых моделей (large language model, LLM). Поскольку в основе большинства современных LLM лежит архитектура трансформера (transformer), ее понимание дает представление о ключевых механизмах, обеспечивающих работу таких моделей.

В этой статье мы разберем ключевые принципы работы современных LLM, построенных на архитектуре трансформера. Я постараюсь объяснить основные идеи без погружения в сложную математику. Конечно, для глубокого понимания темы математическая база важна, но для первого знакомства этого материала должно быть достаточно.

Читать далее

Claude Desktop на Linux, через прокси

Уровень сложностиПростой
Время на прочтение5 мин
Охват и читатели19K

Я сижу на Debian под KDE Plasma и для решения проблемы “your country is not supported”, часто встречающийся у популярных агентов, предпочитаю мультихоп прокси (на последней миле у меня sign-box слушает 127.0.0.1:7890). Claude Code в терминале бегают через него, а вот десктопное приложение делало вид, что прокси не существует. Пришлось разобраться, и заодно оформить это в аккуратный воспроизводимый вид.

Читать далее

Организовал весь пентест-арсенал в одном месте: всё под рукой, офлайн и на русском

Уровень сложностиСредний
Время на прочтение5 мин
Охват и читатели15K

Привет, Хабр. Я Александр, мне 33. Хакинг у меня хобби, а не работа: CTF, Hack The Box, иногда багбаунти по выходным. И каждый раз одно и то же.

Открываешь тулзу — первым делом —help. Флагов экран, все на английском. Сидишь, вычитываешь, что тебе сейчас нужно. Собрал один флаг, переключился на второй — а как пишется первый, уже забыл. Снова —help. И по новой. На сборку одной команды уходит больше времени, чем на саму работу.

Команду собрал. А дальше? nmap отработал, передо мной открытые порты — и я завис. За что хвататься? В каком порядке? Это знание у каждого где-то в голове, и достаёшь его каждый раз заново.

Словарь. И где он лежит-то. /usr/share/wordlists? seclists? А подкаталог? Опять ls, find, вспоминаешь путь, который вбивал сто раз.

Пейлоад. Лезешь в PayloadsAllTheThings — а там стена. Какой брать? На каком этапе? Что выстрелит, а что лежит для галочки? Непонятно.

И так весь тест размазан по тридцати вкладкам. HackTricks, PayloadsAllTheThings, GTFOBins, revshells, рядом гугл с переводчиком — половина же на английском. Плюс папка своих заметок.

Бесит. Особенно на вебе: нашёл точку, надо быстро прогнать пейлоады — а ты вместо дела вспоминаешь, где у тебя что лежит.

В какой-то вечер я психанул и начал сваливать всё нужное в одно место. Локально, на русском, поиск по одной кнопке. Оно разрослось, и я сам не заметил, как это стало отдельным проектом. Выложил в опенсорс. Назвал ARS3NAL — тут без фантазии, арсенал он и есть арсенал.

Читать далее

Свой VPN на Rust: как я спорил с сетью, TLS и самим собой

Уровень сложностиСложный
Время на прочтение24 мин
Охват и читатели31K

Если совсем коротко: я написал свой VPN на Rust — побайтово-корректный TLS 1.3 с заёмом чужого сертификата, гибридное постквантовое рукопожатие, пять режимов маскировки и под 700 Мбит/с на скачивание. Ниже — как это устроено изнутри и десяток шишек, на которых я учился. Но начать хочется издалека.

Читать далее

Тебя нет в ответах ChatGPT. Пошаговый гайд как это починить за один вечер

Уровень сложностиПростой
Время на прочтение13 мин
Охват и читатели8.5K

Спроси ChatGPT или Claude про топовых экспертов в твоей нише и с большой вероятностью себя в ответе не найдёшь. Так было и у меня: руковожу AI-направлением в Т-Банке, выступаю, пишу, а модель об этом не знала, потому что меня не было в данных, по которым она отвечает. За вечер я это починил и собрал пошаговый гайд: как сделать сайт читаемым для агентов, попасть в Wikidata и Google Knowledge Graph. Без IT-бэкграунда, по шагам, с готовым репозиторием для форка.

Читать далее

Спросите эксперта: всё о безопасности контейнеров и DevSecOps

Время на прочтение2 мин
Охват и читатели7.7K

Привет, Хабр!

Контейнеризация уже давно стала стандартом де-факто для современной разработки. Но вместе со скоростью и гибкостью Kubernetes и Docker принесли и новые головные боли для команд безопасности. Как защитить то, что живет всего несколько часов? Как внедрить DevSecOps и не свести с ума разработчиков? И как вовремя поймать уязвимость еще на этапе сборки образа?

Мы в Positive Technologies ежедневно решаем эти задачи. И сегодня мы запускаем новую рубрику «Спросите эксперта».

Если вам интересно, как устроена безопасность контейнеров «под капотом», столкнулись со сложным кейсом в Kubernetes или хотите покритиковать/похвалить наш продукт для комплексной защиты контейнерной инфраструктуры в гибридных облаках — добро пожаловать в комментарии!

Читать далее и спросить

Массовая слежка по Bluetooth

Время на прочтение5 мин
Охват и читатели22K

Радиосигнал Bluetooth принимается только на близком расстоянии. Однако он не такой безопасный, как принято считать. На самом деле многие Bluetooth-устройства делают человека уязвимым для слежки. Недавно открытые уязвимости позволяют злоумышленнику выполнить скрытное сопряжение, а затем отслеживать местоположение устройства через интернет, а также использовать его как удалённый микрофон для дистанционного прослушивания.

Более того, даже обычное пассивное сканирование окружающей среды — сбор «цифровых крошек» на протяжении недель — раскрывает массу приватных деталей о соседях.

Читать далее

Осваиваем вайб‑кодинг с нуля бесплатно — вице‑президент Wix запустил платформу Zero to Claude Code, которая...

Время на прочтение1 мин
Охват и читатели9.7K

Осваиваем вайб‑кодинг с нуля бесплатно — вице‑президент Wix запустил платформу Zero to Claude Code, которая научит кодить в паре с нейронками:

Читать дальше →

10 онлайн-сервисов, которые должен знать каждый сетевик

Уровень сложностиПростой
Время на прочтение4 мин
Охват и читатели29K

Продолжаю серию подборок неочевидных ресурсов. Недавно рассказывал про 15 онлайн-сервисов, которые должен знать каждый сисадмин. Сегодня собрал инструменты для случаев, когда dig, mtr и traceroute недостаточно, но ставить софт не очень хочется. Под катом — подборка для сетевиков.

Читать

Как читать логи, когда их слишком много

Уровень сложностиПростой
Время на прочтение11 мин
Охват и читатели22K

Эпоха монолитов прошла, и сейчас логи больше путают, чем помогают. Несколько сервисов, несколько журналов и противоречащие друг другу строки — ни одной очевидной причины в этом монотонном расследовании. Но поиск можно сузить, а ответ почти всегда находится в цепочке событий. Команды, лайфхаки и список утилит — под катом.

Предупрежу, в статье МНОГО БУКВ, поэтому можно сразу перейти к Linux, Windows или к инструментам (они в самом конце).

Читать

Как руководители используют Obsidian

Уровень сложностиПростой
Время на прочтение3 мин
Охват и читатели16K

Полтора года назад выступал на конференции TeamLead Conf с докладом «Второй мозг для руководителя» (YouTube, VK). Позже несколько коллег признались, что ведение заметок в Obsidian помогло им разгрузить голову и упорядочить работу. Попросил их поделиться своим опытом.

Читать далее

Доступ к ChatGPT за 5 минут без VPN

Уровень сложностиПростой
Время на прочтение5 мин
Охват и читатели138K

Примерно год назад я написал статью ChatGPT без VPN за 10 минут (и установка нативного приложения). Хотя она актуальна до сих пор, сегодня я хочу вам рассказать про еще один способ.

Суть: мы делаем свой DNS-профиль в NextDNS или Cloudflare и автоматически актуализируем его раз в сутки.

Для этого я написал небольшую программу. Самое приятное: для ее работы вам не придется ничего устанавливать вообще.

Читать далее

Что такое MCP сервер. Как работает киллер-фича современности под капотом

Уровень сложностиПростой
Время на прочтение6 мин
Охват и читатели56K

Помните время, когда искусственный интеллект был простой говорящей головой? 

Мы все через это проходили: открываешь чат, просишь ИИ написать кусок кода, копируешь его, вставляешь в IDE, ловишь ошибку компиляции, копируешь текст ошибки, вставляешь обратно в чат. Рутина. Сплошная, выматывающая рутина. 

Хочешь, чтобы ИИ прочитал лог-файл? Пиши кастомный плагин. Хочешь, чтобы он сделал простой запрос в базу данных? Садись и пиши очередной адаптер. Каждая новая интеграция требовала написания отдельного, уникального кода. По сути, приходилось соединять зоопарк различных ИИ-моделей с бесконечным множеством баз данных, API и сервисов, собирая костыльные решения на ходу.

И так продолжалось бы еще долго, если бы не одно событие.

Но 25 ноября 2024 года компания Anthropic представила Model Context Protocol (MCP). И, честно говоря, это событие полностью изменило правила игры.

Читать далее

SELinux — Быстрый онбординг: типы, атрибуты, домены, политики и утилиты на практике

Уровень сложностиСредний
Время на прочтение11 мин
Охват и читатели18K

В статье пойдет речь о SELinux. Главная моя задача — провести быстрый онбординг о том, как работать с политиками доступов. Я хочу показать, что это вовсе не так сложно, как может показаться на первый взгляд. Буквально 15 минут ознакомления с базовыми понятиями дает 80% понимания как работать с SELinux более уверенно.

Статья не совсем про написание политик, скорее про их понимание. Все описанное необходимо, чтобы уверенно пользоваться утилитами, более осмысленно работать с системой, решать проблемы и задачи, с которыми придется столкнуться в процессе эксплуатации SELinux.

Читать далее

FSRS для Obsidian: помнить всё

Время на прочтение4 мин
Охват и читатели13K

Обсидиан называют «вторым мозгом». Чтобы он им стал, одних связей недостаточно — нужна память.

Я сделал плагин интервального повторения на современном алгоритме FSRS. Он запоминает что и когда вы учили, предсказывает что вы вот-вот забудете, и показывает какая тема даётся тяжелее всего. Все данные хранятся локально в ваших .md файлах — ничего не уходит на сервера.

Читать далее

От iptables к nftables: O(n) против O(1) на практике

Уровень сложностиСредний
Время на прочтение22 мин
Охват и читатели13K

Если администрировать Linux-сервера достаточно долго, рано или поздно сталкиваешься с сетевой фильтрацией. Где-то нужно закрыть лишние порты, где-то ограничить доступ между сегментами сети, а где-то настроить NAT.

На практике это почти всегда приводит к iptables: таблицы, цепочки, правила — и со временем конфигурация начинает напоминать археологический слой. Правила копируются, дополняются, теряют актуальность, и через пару лет уже сложно понять, почему конкретное правило вообще существует.

В этой статье разберёмся, как появился nftables, чем он отличается от привычного iptables, как устроена его архитектура и как на практике использовать его для настройки firewall на Linux-сервере.

Читать далее
1

Информация

В рейтинге
Не участвует
Зарегистрирован
Активность

Специализация

Специалист по информационной безопасности