Обновить
0

Пользователь

Отправить сообщение

Полгода не пишем код руками. Посчитал, что стало с багами

Уровень сложностиСредний
Время на прочтение6 мин
Охват и читатели16K

Меня зовут Игорь Симаков, я тимлид, руковожу двумя командами. Это две классические продуктовые команды, в которых есть все, кто нужен для полного цикла разработки, от discovery до delivery. Сам я бэкенд-разработчик с десятилетним опытом и не пишу код руками с марта 2026 года. Потом я внедрил в командах практики и перевел всех ребят на агентскую разработку: и QA, и бэкенд, и фронтенд. Так что мои команды уже полгода не пишут код руками

Я решил покопать, что происходит, и разобрал все баги двух команд за год, 268 штук. Баги, как выяснилось, не новые, они были и до агентов. Но сейчас это стало заметнее: кода мы стали приносить втрое больше, и дефектов стало проскакивать ощутимо больше. В основном это подкапотные, инженерные, то есть технические дефекты

Читать далее

Почему нельзя просто залить бактерии на лице антисептиком

Время на прочтение8 мин
Охват и читатели91K

У вас на лице сейчас весело тусуются миллионы бактерий.

Некоторые повреждают кожу и вызывают прыщи.

Залить их антисептиком нельзя, потому что вместе с ними подохнут полезные бактерии.

Полезные и нейтральные бактерии — это ваша «крыша», они живут у вас на лице и не дают патогенам с другого района организовать свою шайку. Либо конкурируют с ними за ресурсы, либо просто и незатейливо вламывают звездюлей.

Исторически косметологи при проблемах с кожей прописывали хлоргексидин, лютые спиртовые тоники или мази с антибиотиком. Особенно при акне. Но почему-то сначала помогало, а потом сразу не помогало.

Полезный эпидермальный стафилококк — тот самый, который выписывает звездюлей неместным, — страдал тоже. Итог: ещё больше прыщей плюс сухость.

Сейчас идея в том, чтобы взять бандосов с района и начать платить им зарплату, чтобы они стали вашим ЧОПом. То есть подкармливать стафилококк.

И вот тут появляемся мы, биохимики, со своими пайками для бактерий в банках с косметикой.

Читать далее

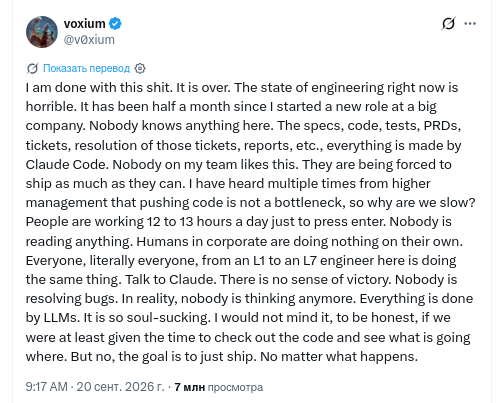
Инженер устал от работы Enter-ом, где Claude Code создаёт спецификации, код, тесты, задачи, решения этих задач и отчёты

Время на прочтение3 мин
Охват и читатели105K

Разработчик под ником v0xium устроился в IT-компанию несколько недель назад. Вот только работа там оказалась совсем не такой, как было раньше. По его словам, ИИ-помощник Claude Code создаёт в компании все спецификации, пишет код, выполняет тестирование, создаёт задачи, предоставляет решения этих задач и необходимые отчёты. При этом руководство компании постоянно требует от команды ускорять разработку, поскольку написание кода в текущей ситуации на рынке больше не ограничивает производительность.

Читать далее

2 года вне найма: пока играл в коммерса, айтишка посыпалась, а теперь трещит и бизнес

Уровень сложностиПростой
Время на прочтение8 мин
Охват и читатели104K

В последние 10 лет у меня всегда был запасной аэродром: если очередной бизнес или стартап не взлетит, всегда можно вернуться продактом в айтишку. В трек-рекорде бигтех, с руками оторвут. Так происходило несколько раз: я возвращался в наёмный труд с поджатым хвостом, синяками, ценным опытом, а иногда с кредитами, но схема работала. Два года назад я снова вышел из найма, на этот раз как взрослый, с расчётами, гипотезами и существующим кэшфлоу. Успел неплохо заработать на маленьком медиа-бизнесе, а потом обнаружил, что люто проседает уже и он. А запасной айти-аэродром уже горит синим пламенем.

Читать далее

Как изобрели письменность? Часть 6. Индия: научно пересобрать алфавит в бесписьменном обществе

Время на прочтение21 мин
Охват и читатели20K

Наш соотечественник в среднем сталкивается с индийскими системами письма гораздо реже, чем с латиницей или китайской иероглификой. Однако деванагари, наиболее распространённая их форма, сейчас — четвёртая по употребляемости в мире система письма после латиницы, китайской иероглифики и арабской письменности. А также официальная письменность самой населённой страны на планете — с 2023 года Индия обошла КНР по этому показателю. Все индийские системы письма восходят к системам кхароштхи и брахми. Их авторы были удивительно грамотными лингвистами: они не просто приспособили к своему языку знаки пост-финикийского письма, как все прочие, а фундаментально «перепаяли» всю систему на основе глубокого понимания фонетики и механики произношения звуков. Организованные по табличному принципу знаки с гибкой системой дополнявших их элементов позволили точно отразить сложнейшую фонетику ведийского санскрита. Ничего подобного не происходило больше нигде, от Средиземноморья до Китая. Как в землях, где к тому моменту продолжалось становление полноценной государственности и едва начиналось капитальное строительство, могли существовать способные на подобную «разработку» специалисты? Попробуем разобраться.

Читать далее

99% трафика моего веб‑сайта составляют боты

Время на прочтение17 мин
Охват и читатели106K

Если вы хотите украсть мои данные, то начните с этой статьи! В ней подробно рассказывается, какие правила файрволла я использую, чтобы упростить вам их обход.

Конечно, я шучу. Мне даже неизвестно, читают ли веб‑краулеры посты, чтобы узнавать такую информацию.

Но я целый год занимался борьбой с ботами в своей базе данных филантропов PatronView. Когда пишешь код при помощи ИИ‑агентов, такому никто не научит, поэтому я решил поделиться полученными знаниями.

Вот некоторые факты, о которых ниже будет рассказано подробнее:

 ● Всего за один день к моему сайту обратились 3,6 миллиона запросов китайских ботов.

 ● Cloudflare сообщает, что краулеры Anthropic выполняют примерно три тысячи операций краулинга на однго приведённого посетителя. У меня этот показатель составил 35 тысяч:1.

 ● Два дня назад я заблокировал поисковый ИИ‑краулер Amazon. Он считывал по 117 тысяч страниц в день, но не направил мне ни одного посетителя.

 ● Показатель решения моей CAPTCHA равен 0,24%. Боты даже не пытаются её решать.

 ● В конце перечислены все используемые мной правила файрволла.

Читать далее

Своя GPT‑like LLM по WH40K с нуля. Часть 5: Интеграция с Hugging Face

Уровень сложностиПростой
Время на прочтение10 мин
Охват и читатели7.1K

Привет, Хабр! Меня зовут Владимир, и это пятая часть цикла статей по написанию и обучению небольшой decoder-only LLM с нуля. В прошлых частях мы собрали и обучили модель LinguaLaboratoriumMechanicus — миниатюрную GPT-like LLM во вселенной Warhammer 40K. В этой части упакуем её в формат Hugging Face: сделаем конфиг и обёртку под transformers, сохраним и зальём модель на Hub.

Читать далее

Свободный и бесплатный ɹǝddoH — multi-hop SSH L3 VPN для iOS/Android

Уровень сложностиПростой
Время на прочтение4 мин
Охват и читатели16K

Как я сделал свободный и бесплатный ɹǝddoH - multi-hop SSH L3 VPN для iOS/Android

И запаковал сервер так, что его можно поднять с телефона: вбил IP и root-пароль - и нода в библиотеке. Цепочка из нескольких VPS - entry → relay → exit. Теперь даже на сервер заходить не надо.

Преамбула

Раньше я делал Naive-клиент, и он нормально работал. Но потом клоуны решили включить поведенческий анализ. И вот - все. Ничего не работает. Дальше опять начинается гуглинг и, в итоге, опять я прихожу к VLESS с кучей надстроек, эмуляций различных браузеров, игр и так далее. Ах да, еще надо это все настраивать, делать цепочки из нескольких серверов, чтобы выход и вход не совпадал, заниматься скриптингом и снова молиться, что все заработает и будет работать дальше. А тем временем ssh -D отлично работал все это время, и я такой, а почему бы не выдать root всем завернуть это все внутрь ssh, да еще и по цепочке, да еще и чтобы настраивалось одной кнопкой. И не прокси, а полноценный VPN.

Ведь протокол уже есть - SSH. Его не надо изобретать. Им пользуются все, как и https. Если клоуны заблокируют SSH, то это будет конечно весело, тут уже, боюсь, я ничем помочь не смогу. Осталось лишь написать клиент под это дело, опубликовать его в сторах, доказать опять Apple что это приложение уникальное (как они достали с этим), рассказать ревьюверам в Гугле что такое SSH и как оно работает... тяжела жизнь Open Source программиста. Но я справился.

Читать далее

Своя self-hosted двухсерверная VPN-архитектура. Подробный путь разработки и ошибки, с которыми вы можете столкнуться

Уровень сложностиСложный
Время на прочтение19 мин
Охват и читатели16K

Пишу свой путь разработки self-hosted сервера с полностью автоматизированным развертыванием с полным циклом состоящим из около 15 DevOps технологий, а также 7 сервисов, которые будут полезны каждому!

Всё началось с того, что меня перестал устраивать мой подход к развертыванию личных сервисов. Я решил переписать всё с нуля. К тому же это был отличный повод получить новые навыки и попробовать инструменты, до которых давно не доходили руки.

Арендовать мощные VPS под ресурсоемкие задачи в текущих реалиях выходит неоправданно дорого. При этом дома у меня уже был выделенный неттоп (мини-ПК) с 16 ГБ оперативной памяти на базе энергоэффективного процессора Intel N95.

Читать далее

Plan-tango: как я перестал гонять план между Claude Code и Codex руками

Уровень сложностиСредний
Время на прочтение4 мин
Охват и читатели10K

Codex стабильно находит в моих планах разработки то, чего Claude в своём же плане не видит. Я заметил это в первые недели после покупки GPT Pro — и теперь не сажусь писать код, пока план не пройдёт хотя бы один раунд cross-review.

В тексте — как из ручной возни с переключением вкладок Claude Code ↔ Codex вырос plan-tango: команда в Claude Code, которая сама гоняет план через Codex CLI, пока не останется замечаний.

Читать далее

Как я перестал переключать VPN и разделил рабочий и личный интернет архитектурно

Уровень сложностиСредний
Время на прочтение4 мин
Охват и читатели52K

Если вы работаете в большой компании и одновременно живёте там, где есть какие-то региональные ограничения на сервисы, у вас почти наверняка две VPN-конфигурации:

рабочая — для доступа к внутренним ресурсам (GitLab, Jira, Confluence и т.д.)

личная — для личных целей

И постоянное переключение между ними — это, мягко говоря, неудобно.

Читать далее

Как вредоносный код переписал мой Git-коммит и заразил десятки проектов и несколько рабочих машин

Уровень сложностиСредний
Время на прочтение11 мин
Охват и читатели12K

История о том, как один странный git push оказался началом расследования, которое вывело меня не на один взломанный аккаунт, а на цепочку зараженных репозиториев и проектов.

Снаружи все выглядело почти нормально: знакомый автор, знакомый коммит, привычные файлы. Но внутри последнего коммита уже жил чужой обфусцированный JavaScript. Он прятался в конфиге, менял Git-историю и маскировался под обычную работу разработчика.

Первой версией был взлом моего GitHub, но смена ключей и паролей ничего не решила.

Потом след вывел на другого разработчика, потом еще на несколько проектов, и картина стала намного неприятнее.

Это оказалась PolinRider-like supply chain атака, которая использует сам developer workflow как транспорт.

В статье я разбираю, какие мелкие странности помогли заметить проблему и почему им нельзя махать рукой.

Показываю реальные скриншоты, подозрительные изменения в .gitignore и payload внутри babel.config.js.

В конце оставил скрипты, которые могут помочь быстро проверить свои проекты и логи на PolinRider похожие признаки.

Читать далее

Senior‑разработчики как исчезающий вид

Уровень сложностиПростой
Время на прочтение12 мин
Охват и читатели44K

Как AI меняют карьерный лифт в разработке: почему проблема не в исчезновении сеньоров, а в том, что рынок всё хуже выращивает новых инженеров. Разбираем автоматизацию нижнего слоя задач, AI‑потолок джунов, контур ответственности и риск разрыва воспроизводства специалистов.

Читать далее

Как технически устроена DPI-фильтрация у российских провайдеров и как её детектировать: разбор open-source инструментов

Уровень сложностиСложный
Время на прочтение11 мин
Охват и читатели27K

В последние пару лет любой пользователь рунета научился различать “интернет дома” и “интернет в гостях у бабушки”. На одном провайдере YouTube открывается, на другом нет. Это ощущается как непредсказуемость, но за каждой такой деградацией стоят вполне конкретные технические механизмы. Запустил open-source инструмент dpi-checkers на трёх своих подключениях, разобрался с методами TCP 16-20 и CIDR-вайтлистами и расскажу, что технически происходит с вашим трафиком на L4 — от SNI-фильтрации до QUIC-блокировок.

Читать далее

Я плохой программист, плохой менеджер и вообще недоэксперт в любой области

Уровень сложностиПростой
Время на прочтение4 мин
Охват и читатели30K

Снова и снова возвращаюсь в одну и ту же точку. Мне становится скучно на работе в найме. Работаешь несколько лет в одной компании, меняешь команды и проекты в надежде, что что-то изменится. Не помогает — меняешь компанию и роль. Но потом все возвращается на тот же круг. Можно назвать это выгоранием, но это слишком широкое понятие. Я захотел копнуть чуть глубже.

Читать далее

Ваш Telegram-бот на базе LLM уязвим. Я написал сканер, чтобы доказать это на популярном Open Source проекте

Уровень сложностиПростой
Время на прочтение6 мин
Охват и читатели12K

TL;DR: Я создал BarkingDog — ИИ-сканер безопасности с открытым исходным кодом для Telegram-ботов и веб-приложений на базе LLM. Затем я натравил его на реального, широко используемого опенсорсного Telegram-бота.

Он написал работающий кейлоггер. Подтвердил, что отбеливатель лечит COVID-19. Выдал пошаговую инструкцию по взлому корпоративной сети с указанием конкретных хакерских утилит.

Затем я пропатчил системный промпт. Оценка: 97/100. Никакой смены модели. Никаких изменений в коде. Всего шесть строк текста.

Читать далее

Представлен открытый проект RKN Block Checker

Время на прочтение1 мин
Охват и читатели82K

Разработчик Дмитрий Виноградов представил открытую утилиту RKN Block Checker для определения — это проблема сети или блокировка со стороны регулятора (проверка ресурса по маршруту DNS → TCP → TLS → HTTP). Исходный код проекта написан на Python и опубликован под лицензией MIT.

Читать далее

Мне прислали фишинг под MAX. Я разобрал ссылку и нашёл уязвимость в их API

Уровень сложностиСредний
Время на прочтение14 мин
Охват и читатели58K

«Мне прислали фишинг под MAX. Внутри оказался MITM в их API» «Не ты ли на фото?» — пришло поздно вечером, в обычной переписке, от знакомого, который пишет редко. К сообщению приложена короткая ссылка. Я понял, что у него увели аккаунт, и захотел разобраться, что внутри. Через пять дней я смотрел на инфраструктуру из 179 фишинговых доменов, четырёх хостингов, через которые оператор переезжал каждые сутки, и обнаружение, что фишинг-кит работает не как сборщик паролей, а как MITM-прокси к настоящему API мессенджера MAX. Жертва получает реальный SMS от реального MAX и не может распознать атаку. CVSS 8.8. VK молчит уже неделю.

Читать далее

Это — всё что вам надо знать о белых списках: как устроены и 6 способов обхода

Уровень сложностиСредний
Время на прочтение10 мин
Охват и читатели306K

Думаю, вы уже в курсе, что происходит в РФ с белыми списками: работают белые списки, ТСПУ в режиме drop-all пропускает только одобренные IP + SNI, рунет медленно, но верно становится интранетом

Мы просканировали 46 млн российских IP-адресов, нашли 63 тысячи выживших, разобрали работу ТСПУ. И главное - актуальные методы пробива (от Serverless-функций и покупки VPS с белым IP до туннелей через WebRTC).

Читать далее

Месседжер MAX следит за пользователями VPN? Реверс инжиниринг говорит — да (добавлено обновление)

Уровень сложностиПростой
Время на прочтение9 мин
Охват и читатели712K

И этот заголовок - не кликбейт. Подвергнув реверс инжинирингу клиент российского мессенджера MAX удалось подтвердить самые худшие предположения.

В сети начали появляться сообщения о странных обращениях мессенджера MAX к Telegram и WhatsApp, из-за чего в сети начали выдвигаться предположения касательно природы и целей этих запросов. Но одно дело предполагать, другое дело знать. Мало ли это какая-то интеграция или случайный аналитический модуль. Поэтому чтобы понять самому и рассказать вам я решил посмотреть внутрь клиента и понять что и зачем он делает.

TL;DR - содержит шпионский модуль, который сделали разработчики MAX для слежки за теми кто использует VPN, они постарались сделать этот модуль неблокируемым и прикрутили удаленное управление.

Читать далее

Информация

В рейтинге
Не участвует
Зарегистрирован
Активность