Обновить
3

js, php, go developer

Отправить сообщение

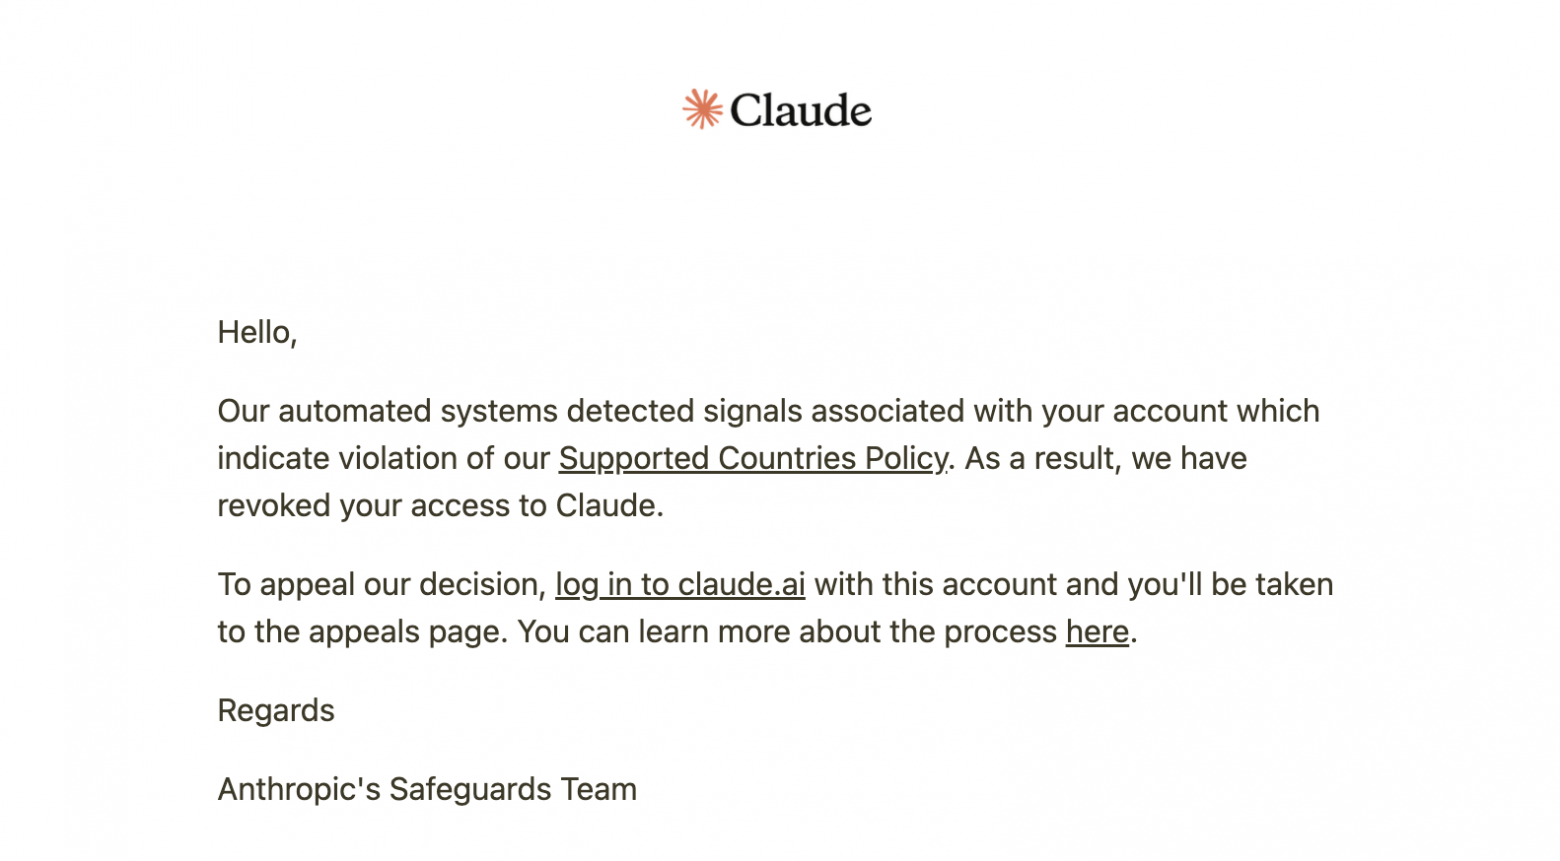
Claude заблокировал меня после проверки российского загранпаспорта. Через три часа аккаунт восстановили и вернули деньги

Уровень сложностиПростой
Время чтения5 мин
Охват и читатели37K

На фоне очередных обсуждений блокировок Claude хочу поделиться своим опытом. Сегодня, 5 ноября 2026 года, мой аккаунт заблокировали сразу после прохождения верификации по российскому загранпаспорту.

Самое интересное, что примерно через три часа после подачи апелляции Anthropic восстановила доступ, вернула $78,97 за неиспользованную часть подписки Max и позволила заново оформить тариф за $100.

Расскажу, что происходило до блокировки, как проходила проверка и что получилось в итоге. Заодно хочу узнать, сталкивался ли кто-нибудь с похожей ситуацией и насколько долго продержались восстановленные аккаунты.

Читать далее

125 токенов в секунду на RTX 4070 Ti SUPER: как я заставил локальную LLM работать полноценным кодинг-агентом

Уровень сложностиСложный
Время чтения5 мин
Охват и читатели112K

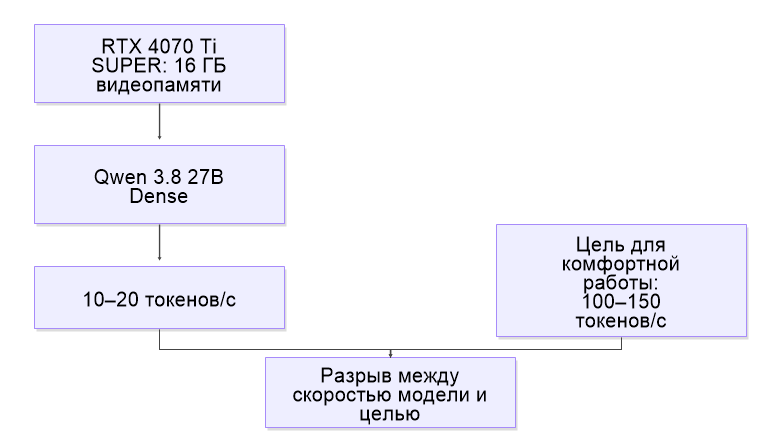
По статистике, среди рядовых пользователей настольных компов самая распространенная видеокарта имеет 16 ГБ видеопамяти. По опросам GaugeDB, такие карты занимают 27,21% рынка. У меня как раз видеокарта NVIDIA GeForce RTX 4070 Ti SUPER с 16 ГБ видеопамяти GDDR6X, которая на текущий момент стоит 900$. До сего момента главной проблемой было то, что на видеокарте такого класса невозможно было запустить LLM-агента, который будет достаточно умным и достаточно быстрым. Если запускаешь умную модель типа Qwen 3.8 27B (Dense архитектура), то на выходе получаешь 10-20 токенов в секунду. А для комфортной работы кодинг-агента надо 100-150 токенов в секунду.

Читать далее

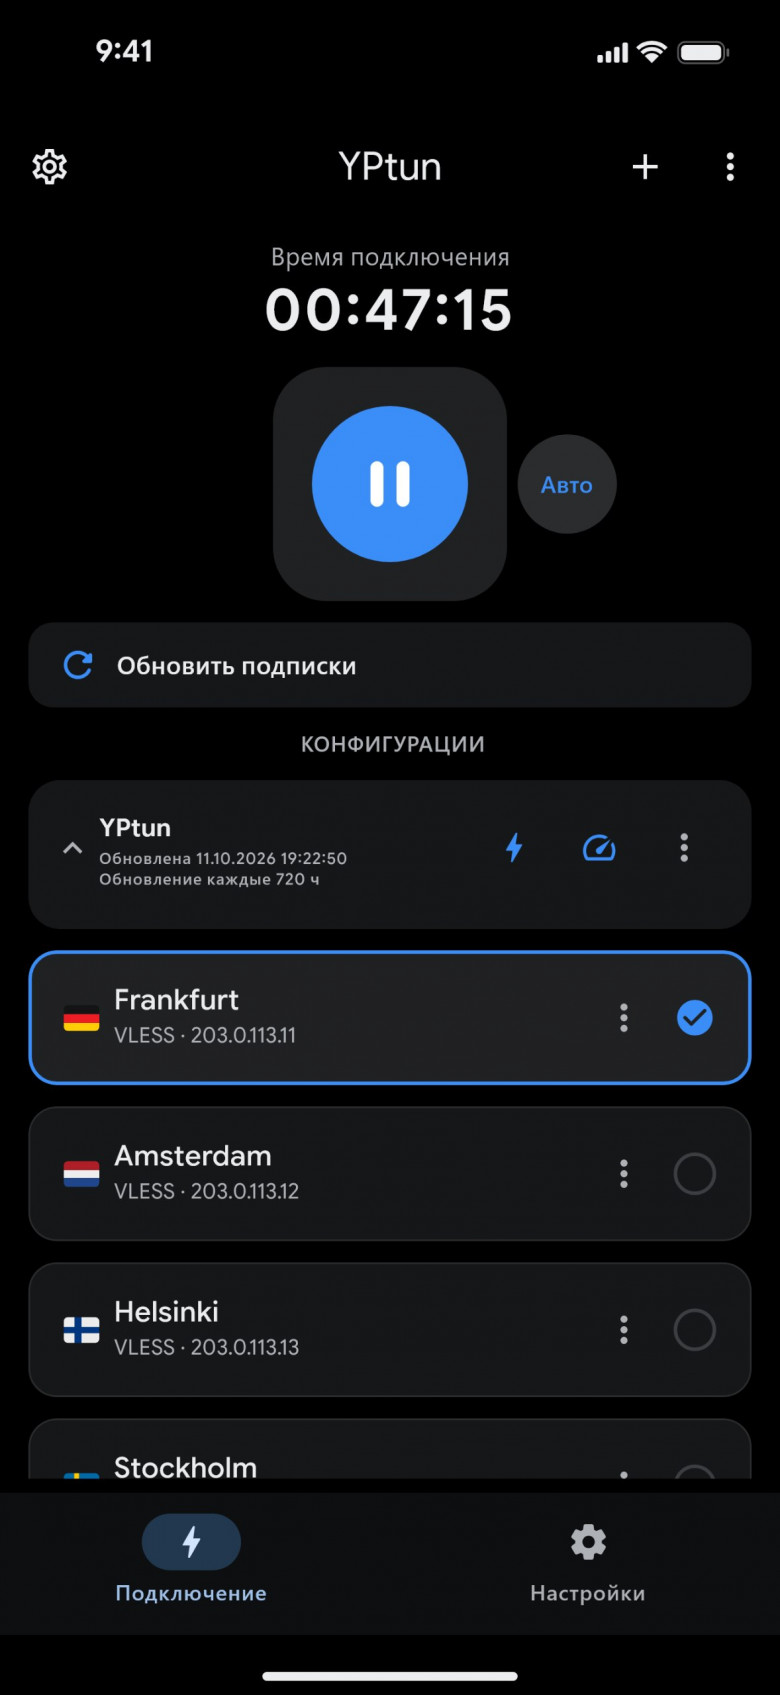
YPtun — один клиент вместо десятка или как мы собрали кучу протоколов в одном месте

Уровень сложностиСложный
Время чтения18 мин
Охват и читатели14K

Xray, sing‑box, Hysteria2, AmneziaWG, TrustTunnel, TURN‑транспорт, MasterDNS, OpenFlux и snolc в одном приложении, с одним Go‑рантаймом на весь процесс. А ещё VLESS с Reality и XHTTP, VMess, Trojan, Shadowsocks, NaiveProxy и WireGuard, всё под Android, Windows, Linux и iOS. Внутри: почему два gomobile‑AAR роняют процесс, как bsdiff упёрся в 2 ГиБ, почему пинг в уведомлении всегда показывал ноль и как перенести данные на новый applicationId, чтобы ими не воспользовалось чужое приложение.

Читать далее

Пожалуй, все что надо знать о ТСПУ

Уровень сложностиПростой
Время чтения19 мин
Охват и читатели109K

Как российский ТСПУ понимает, какой трафик блокировать? Почему одни VPN-протоколы работают, а другие перестают подключаться? чем анти-DPI отличается от обычного туннеля? Какой протокол и клиент выбрать?

Читать далее

Claude забанил: AI‑сервисы с подпиской, работающие из России

Уровень сложностиПростой
Время чтения6 мин
Охват и читатели15K

Всем привет! Нет, я не навайбкодил очередную обёртку над OpenRouter и не буду продавать её в этой статье. Повод не случайный: очередная массовая волна банов от Anthropic — на этот раз банят даже давно живущие, трастовые личные аккаунты.

Кто я: Лёша Жиряков, амбассадор агентной AI-разработки, веду воркшопы, делюсь опытом. Меня на них часто спрашивают, на чём жить, если основные инструменты отвалились. Код писать надо вчера, а что вообще пускает с российского IP, толком никто не знал. Я взял curl и прошёлся по 25 сервисам.

TL;DR: с домашнего IP, без VPN и прокси, по 25 сервисам: живых 9 (OpenCode, Qwen, Z.ai, DeepSeek, MiniMax, Mistral, Kimi, Zed, Trae), не пускают 15. Замер: 1 октября 2026.

Читать далее

Как мы создали Open‑Source альтернативу закрытым платёжным системам на React, Node.js и WebNFC

Уровень сложностиПростой
Время чтения3 мин
Охват и читатели9.6K

Представьте парк аттракционов, фуд-корт на фестивале, корпоративную столовую или сеть автомоек. Что их объединяет? Всем им нужна своя закрытая платёжная система или внутренняя программа лояльности (клубные карты).

Обычно внедрение такой системы — это боль. Нужно покупать дорогие терминалы, нанимать интеграторов и пилить самописный софт. А что делать, если система нужна «на один раз» (для трёхдневного фестиваля) или у малого бизнеса просто нет бюджета?

Меня зовут Никита, и я решил закрыть эту боль, заодно прокачав своё портфолио. Я разработал легковесную, open-source альтернативу закрытым платёжкам, которая работает прямо в браузере, не требует скачивания приложений и сложного железа.

Под капотом — классический стек React + Node.js и капелька технологии в виде WebNFC.

Читать далее

Ограничение скорости скачивания пользователей в Xray-core

Уровень сложностиСложный
Время чтения16 мин
Охват и читатели9.5K

Кто тут любит коммерческие прокси-сервисы? Я не вижу ваши руки? Да, я тоже не особый фанат. Но приходится признавать, что как только домашний Xray с вручную вписанными в JSON ключами выходит за пределы узкого круга непосредственных родственников, приходится разбираться в том же спектре проблем: гео-блоки со стороны сервисов, маршрутизация, слив и слишком обширное использование подписки, из-за чего пользователи начинают мешать друг-другу, а машины блокируются по превышению квоты. Знакомая ситуация? Жду вас под катом.

Читать далее

Имаго‑кодинг

Уровень сложностиПростой
Время чтения16 мин
Охват и читатели14K

Недавно мне в личку пришло сообщение от редактора команды Хабра с приглашением поучаствовать в сезоне «Код будущего». Это конкурс статей о том, как ИИ меняет разработку ПО, open source и подходы к информационной безопасности.

Поразмыслив, я решил поделиться тем, как устроен процесс разработки у меня, небольшого ИП, оказывающего услуги по разработке ML-систем.

Далее вы узнаете, есть ли жизнь после харнесса, почему большие фронтир-модели не лучшее решение и куда смещается экспертиза разработчика при продолжающейся ИИ-зации разработки. Расскажу, как изменился мой процесс, каков на вкус код будущего, что в нем работает, а что нет.

Читать далее

Jev: большой инженерный разбор нашумевшей System One модели

Время чтения23 мин
Охват и читатели27K

15 сентября 2026 года TypeSafe AI выпустила модель Jev — и в западном AI сообществе это вызвало бурные обсуждения. Я внимательно прослушал интервью с основателем, посмотрел их cookbook и хочу поделиться полным инженерным разбором того, что у этой модели под капотом и почему хайп вокруг неё уместен и имеет право на существование.

Jev не умеет писать текст. Совсем. Это не чат-бот и не LLM в привычном смысле: модель не генерирует токен за токеном, а возвращает распределения над заданными вариантами. Для описания архитектуры CEO использует очень крутой термин Франкенштейнинг. Создание Jev — красивое и очень свежее по вайбу подтверждение того, что LLM давно ушли в сторону от задач, для которых их изначально придумывали. НО!

Я получил огромное удовольствие от идей создания модели и философии основателя.

Давайте разбираться.

Читать далее

Как я сделал OpenClaw (ИИ) на 5000 сотрудников

Уровень сложностиСредний
Время чтения13 мин
Охват и читатели8.1K

Прошлый декабрь показал нам всем, что ИИ‑агент действительно может делать буквально все, если ему дать умную нейронку, ReAct паттерн и полные доступы.

Я сам активно начал пользоваться OpenClaw в феврале‑марте этого года. Сейчас у меня два личных бота (R2D2 и C3PO) и набор специальных ботов (для landings, для маркетинга, для бухгалтерии).

Я мог бы впихнуть функционал всех этих ботов в один OpenClaw, дальше опишу, почему пока не сделал.

Самое главное — у меня нет бота на моем личном MacBook, потому что я не хочу иметь даже теоретически сценарий, что он тут что‑то сломает, да и удобнее, когда боты крутятся в облаке и доступны откуда угодно, например с телефона, и я могу на бегу им дать задание.

Читать далее

Как я поднял self‑hosted менеджер паролей и заставил компанию им пользоваться

Уровень сложностиСредний
Время чтения18 мин
Охват и читатели11K

Пароль от хостинга — в личных сообщениях. SSH‑ключ — в архиве на рабочем столе, который никто не чистил года три. Токен от CRM — в закреплённом сообщении в Telegram, которое уже никто не читает. Знакомо? У нас было ровно так, пока я не сел и не разобрался, что с этим делать.

Это не очередной «как поднять Vaultwarden за 10 минут» — таких гайдов хватает в вики проекта. Это история про то, что происходит после команды docker compose up: VPN‑периметр вместо открытого порта, самоподписанный CA, который красиво работает на десктопах и разваливается на Android, DNS-01 challenge с собственным хуком для acme.sh под провайдера, которого нет в официальном списке, бэкап в два независимых конца и восстановление, протестированное заранее, а не в момент паники.

Если вы технарь — здесь рабочие конфиги, а не псевдокод: Caddy, docker‑compose, скрипт под acme.sh ретеншен бэкапов без магии. Если интегратор на Bitrix — готовая структура коллекций и прав под клиентские проекты, роли Dev/Marketing/Infra, чек‑лист на нового клиента. Если тимлид — регламент, который реально прижился в команде, а не умер через неделю, как очередная табличка в Notion.

Отдельный мотивбыл личный: давно хотелось не просто читать про self‑hosted‑подход бигтеха к секретам, а руками собрать что‑то похожее у себя — без DevOps‑отдела и без бюджета на энтерпрайз‑решения — и посмотреть, где ручной, но осознанный self‑hosted реально ломается, а где отрабатывает не хуже платного SaaS.

Дальше — конфиги и грабли и ужасный sec?

Как дать LLM-агенту доступ к Яндекс Вебмастеру: разбираем устройство MCP-сервера над чужим API

Уровень сложностиСредний
Время чтения11 мин
Охват и читатели10K

Данные о том, как поиск видит ваш сайт, живут в интерфейсе Яндекс Вебмастера и в его API: чтобы узнать, по каким запросам показов много, а кликов нет, что выпало из индекса за месяц и что Яндекс считает проблемой сайта, человек ходит по вкладкам и сводит цифры руками, а программа собирает запросы к API v4. LLM-агент по умолчанию не умеет ни того, ни другого.

Разбираю, как устроен MCP-сервер для Яндекс Вебмастера: как уложить пару десятков эндпоинтов в восемь инструментов, какие грабли у API v4 и как сделать вход в Яндекс, который агент выполняет сам — без терминала и без клиентского секрета.

Как это устроено

Как мы построили IAM для Telegram поверх Telethon и автоматизировали управление сотней корпоративных Telegram-чатов

Уровень сложностиСредний
Время чтения14 мин
Охват и читатели9.9K

В этой статье расскажу, как мы построили отдельный модуль управления корпоративными чатами и каналами на Django, PostgreSQL и Telethon. Без привязки к нашей внутренней инфраструктуре — только архитектура, технические решения и несколько выводов, которые могут пригодиться при решении похожей задачи.

Когда количество рабочих Telegram-чатов у нас приблизилось к сотне, выяснилось, что проблема уже не в добавлении одного человека в одну группу. Проблема — доказуемо выполнить десятки однотипных действий и не пропустить единственный чат. При этом не допустить утечку ресурсов (ведь кому-то на это всё понадобится тратить время, а новых или уволенных сотрудников может быть больше одного).

Нового сотрудника нужно добавить сразу в набор обязательных групп. Уволенного — вовремя исключить из всех чатов, включённых в корпоративную политику доступа, чтобы у него не сохранялась возможность наблюдать за внутренней деятельностью компании. Служебного бота тоже нужно добавить, а иногда сразу назначить администратором.

Обо всём этом в статье!

Читать далее

Снапшот — это не бэкап, а бэкап — это не гарантия

Время чтения12 мин
Охват и читатели11K

Что на самом деле защищает наши данные? Снапшоты, которые создаются за секунды и позволяют мгновенно откатиться к предыдущему состоянию? Регулярные резервные копии, которые хранятся на отдельном хранилище? Или репликация, которая обеспечивает непрерывность работы даже при сбое площадки?

Каждая из этих технологий решает свою задачу. Но бывает и такое, что снапшоты используют как бэкапы, бэкапы хранят вместе с основными данными, а репликацию считают полноценной заменой резервному копированию. 

В этой статье расскажем, почему снапшот — это вообще не бэкап, почему репликация не заменяет резервное копирование, какие требования предъявляются к современной системе защиты данных, и покажем, как эти принципы реализованы в связке VMmanager и RuBackup.

Читать далее

Горячие клавиши Claude Code: полный разбор

Уровень сложностиПростой
Время чтения9 мин
Охват и читатели11K

Разбираем все горячие клавиши Claude Code — что делает каждая, когда нажимать и где подвох. Этот AI-ассистент работает прямо в командной строке и напичкан сочетаниями, о которых большинство пользователей даже не подозревает. Двойной Escape откатывает изменения в коде, Ctrl+B отправляет задачу в фон, а Shift+Tab переключает режим работы на лету. Мы разобрали каждую клавишу до винтика: в каком сценарии пригодится, где конфликтует с tmux или браузером и как переназначить под себя.

Читать далее

Секционирование таблиц в PostgreSQL: 5 вещей, которые узнаешь только на практике

Уровень сложностиСредний
Время чтения14 мин
Охват и читатели12K

Многие статьи на тему секционирования заканчиваются "и теперь у вас есть партиции". А что дальше - когда нужно обновить данные или отсоединить секцию?

Читать далее

Кто такие разработчики баз данных и сколько они зарабатывают

Уровень сложностиПростой
Время чтения5 мин
Охват и читатели8.9K

Когда вы заходите в мобильный банк и видите историю транзакций, бронируете билет на самолёт или оформляете заказ в интернет-магазине — вы взаимодействуете с результатами работы разработчика баз данных. Он спроектировал структуру хранения данных, написал запросы, обеспечил скорость и надёжность. Без него современное приложение не будет работать.

При этом профессия остаётся менее заметной, чем разработка или аналитика данных — хотя зарплаты здесь сопоставимы с бэкенд-разработкой, а специалистов с глубокой экспертизой на рынке меньше, чем вакансий.

В новой статье разберём, кто такой разработчик баз данных, чем он занимается, какие навыки нужны и сколько можно зарабатывать.

Читать далее

Как заставить LLM проанализировать хранилище из тысяч заметок, которое не влезает в контекст

Уровень сложностиПростой
Время чтения12 мин
Охват и читатели12K

У меня в Obsidian накопилось под две тысячи заметок. Ежедневники, конспекты, обрывки идей, недописанные черновики. Граф‑вью честно показывает мне облако точек: красиво, но бесполезно. Какие заметки висят сиротами без единой связи, какие дублируют друг друга под разными тегами, какие кластеры тем так и не соединились, из графа не вытащить.

Очевидная мысль: «отдам всё LLM, пусть разберётся». Но 2000 заметок это миллионы токенов. Ни в один контекст это не влезает, а если бы и влезло, стоило бы как крыло самолёта и утонуло бы в шуме.

Так появился идея по созданию Vault Audit AI, плагин для Obsidian, который проводит аудит хранилища через LLM: находит сироты, кластеризует темы, предлагает теги и связи. Я его опубликовал в официальном каталоге и выложил на GitHub. В этой статье разберу инженерную начинку: как обойти лимит контекста через MapReduce, как не платить за повторный анализ, как абстрагировать четырёх LLM‑провайдеров под одним интерфейсом, и что пришлось переделать, чтобы пройти автоматическое ревью каталога.

Код на TypeScript, фрагменты настоящие (слегка почищены от обёрток локализации ради читаемости).

Читать далее

Почему построить межсетевой экран на 200 Гбит/с — это ад инженерии: честный разбор Mirada

Уровень сложностиСредний
Время чтения18 мин
Охват и читатели14K

Материал согласован с Codemaster в части технических данных и цифр. Все оценки и выводы — мои.
С 1998 года по 2026 год я эксплуатировал и настраивал разные IPS и межсетевые экраны: PIX, ASA, Check Point, IPFW, IPtables, ISA/TMG, WatchGuard, Sophos, Optenet, Palo Alto Networks, Fortinet. Пару межсетевых экранов я даже помогал делать. За эти годы у меня сложилось простое правило сравнения: в реальной эксплуатации межсетевые экраны различаются не только скоростью и наборами настроек, а журналами. Настроить политику мы почти всегда сможем. А вот расследовать, почему перестал ходить трафик или отработало правило безопасности, приходится именно в наших логах. Именно в журналах инженеры проводят 90% времени. Когда мне показали журналы «Мирады» — флагманского программно-аппаратного комплекса компании Codemaster, — первая реакция была скептической. Я прямо сказал Андрею, главному инженеру проекта: лить сырой Syslog во внешнюю SIEM на скоростях 100 Гбит/с — сомнительная стратегия, любой лог коллектор под такой нагрузкой быстро упрется в физические пределы скоростей жесткого диска и сетевых интерфейсов. Также я заметил, что ручной ввод IP-адресов в правилах вместо создания адресных объектов усложняет жизнь администратору. Андрей ответил без обид: «Мы понимаем эти ограничения. Приезжай в лабораторию, посмотрим устройство под нагрузкой, разберем как работает Dataplane, покажем, чем гордимся и что уже стоит в роадмапе». Так из тестов оборудования и разговора с главным инженером родился этот обзор.

Читать далее

CraftHub: я устал редактировать JSON руками — а сообщество помогло превратить это в удобный инструмент

Уровень сложностиПростой
Время чтения3 мин
Охват и читатели7.9K

Полгода назад я так устал вручную ковыряться в JSON, что написал свой редактор — просто чтобы не сойти с ума. Выложил статью на Хабр, не ожидая ничего особенного. А в итоге получил 54 звезды, 4 форка и десятки комментариев с болью, очень похожей на мою: у кого-то конфиги для Unity, у кого-то — прошивки, у кого-то — просто ненависть к блокноту как JSON-редактору. Рассказываю, как усталость от рутины превратилась в проект, который теперь развивает не только один человек, а целое небольшое комьюнити.

Читать далее
1
23 ...

Информация

В рейтинге
Не участвует
Дата рождения
Зарегистрирован
Активность

Специализация

Специалист
Git
SQL
Linux
PHP
Nginx
Laravel
RESTful API
Golang
Английский язык