Обновить
16

2:5020/… а впрочем что уж теперь

1
Подписчики
Отправить сообщение

Год с Claude Code: главное — не он сам, а то, что в .claude/

Уровень сложностиСредний
Время чтения9 мин
Охват и читатели23K

Claude Code у меня появился в марте 2025-го. Точную неделю не помню — в какой-то момент он у меня просто стал инструментом по умолчанию, и я с ним отработал примерно год.

Это не «AI убил программирование» и не «AI = x10 продуктивность». И то и другое — пустое. Реальность скучнее и интереснее одновременно.

Сразу важная оговорка: я использую Claude Code на максимум. Не «иногда», не «когда подходит» — постоянно, на каждой задаче. Если что-то можно сделать через него, я делаю через него. Под него подстроены CLAUDE.md, hooks, skills, slash-команды, два MCP-сервера. Это контекст для всех выводов ниже. Стек: Python, бэкенд, команда маленькая.

Где он реально помог

Массовые рутинные правки. Самое чистое попадание. Когда у тебя задача «во всех 47 эндпоинтах добавь параметр request_id в логи и пробрось его в нижний слой» — это его работа, а не моя. Открываю агента, описываю абзацем, прошу сначала план, смотрю план, говорю «давай» — и через минут десять у меня PR с тестами. По ощущениям часов тридцать-сорок за год сэкономил только на таких задачах.

Совет, который я выработал не сразу: на больших правках сначала только план, без кода. Если план мимо — лучше потерять минуту на новой просьбе, чем час на разгребании неверно сделанного.

Чтение чужого репозитория. Раньше я тратил полдня на «понять, что тут вообще происходит». Сейчас открываю агента и говорю: «прочти структуру, расскажи как устроена аутентификация». Через минуту — приличный пересказ с указанием файлов.

Только проверяю всегда — открываю пару названных файлов и сверяю с пересказом. Примерно в каждом пятом пересказе он что-то слегка приукрашивает — пишет про функцию, которой в коде нет, или приписывает модулю поведение, которого там нет. Даже с этой поправкой быстрее, чем читать с нуля.

Читать далее

Свой systemd unit‑файл с нуля: от минимального скелета до production‑конфига

Уровень сложностиСредний
Время чтения12 мин
Охват и читатели13K

systemd unit‑файл часто начинается с пары строк из чужого примера, а заканчивается сервисом, который странно рестартует, пишет логи куда попало и работает с лишними правами.

В этой статье разбираем, как собрать unit‑файл для своего Linux‑сервиса: от минимального скелета до production‑настроек с рестартами, зависимостями, hardening‑параметрами, лимитами ресурсов и journald.

Читать далее

Что скрывается за AI-стратегией SAP, Oracle и Palantir: зачем корпоративному ИИ семантическое ядро

Уровень сложностиСредний
Время чтения14 мин
Охват и читатели6.7K

SAP, Oracle, Palantir, Celonis, Alibaba и Yonyou всё активнее строят вокруг корпоративного ИИ семантические слои: knowledge graph, ontology, process intelligence, business data cloud, agent memory и агентные платформы.

Зачем им это, если языковая модель уже умеет читать документы, таблицы и API?

Потому что корпоративному ИИ нужен не только доступ к данным. Ему нужен смысловой слой предприятия: термины, объекты, экземпляры, статусы, источники, связи и правила качества.

Именно здесь начинается переход от отдельных ИИ-функций к системам, которые способны собирать комплексную управленческую позицию для действия.

Разберём, что за этим стоит?

ЕСППД-ИИ. Как описывать бизнес-процессы для работы с искусственным интеллектом

Уровень сложностиСредний
Время чтения24 мин
Охват и читатели9.7K

Я руковожу компанией, которая с 2012 года занимается описанием бизнес-процессов и внедрением систем класса ERP. За это время мы не раз сталкивались с одной и той же проблемой: бизнес-процесс вроде бы можно описать словами, можно нарисовать схему, можно составить таблицу операций, но в момент проверки выясняется, что документ не держит реальное исполнение. В нём не хватает предметов, состояний, источников, ролей, переходов, прикладных носителей, исключений и проверок. Такой документ выглядит убедительно, но не позволяет понять, как именно процесс должен работать в системе и как его проверить.

Когда появились LLM, эта проблема стала заметнее. Большая языковая модель умеет быстро собрать красивый текст, но если ей не дать структуру, она начинает достраивать недостающие связи сама. Она может придумать роли, маршруты, статусы и действия, которые выглядят правдоподобно, но не подтверждены предметной областью. Поэтому в какой-то момент стало ясно: для работы с ИИ недостаточно хорошего промпта. Нужна система документации, в которой предметная область описана так, чтобы человек мог её проверить, а ИИ мог на неё опираться.

Так возникла ЕСППД-ИИ — Единая система процессно-предметной документации для искусственного интеллекта. Это наш внутренний стандарт работы с документацией, а не государственный ГОСТ, не рекламный продукт и не название компании. В этой методичке я объясняю не все технические детали стандарта, а человеческий маршрут: как начать описывать бизнес-процессы так, чтобы с ними мог работать искусственный интеллект и чтобы результат не превращался в имитацию.

Читать далее

Как устроена любая игра изнутри

Уровень сложностиПростой
Время чтения13 мин
Охват и читатели21K

Привет, на связи Саша Солдатов, CEO REB8T, мы создаём игры и геймификации для бизнеса. За последние несколько лет запустили 30+ игровых проектов для банков, маркетплейсов и брендов. Среди наших клиентов Альфа-Банк, МегаМаркет, Туту, Ситидрайв.

Сегодня поговорим о геймдизайне. Есть такой человек — Джесси Шелл, в книге «Геймдизайн. Как создать игру, в которую будут играть все» он описывает четыре составляющих любой игры. Мы взяли эту тетраду, адаптировали под мобильный и корпоративный сегмент, и в этой статье расскажу вам, как создать игру, в которую будут играть ваши клиенты. В конце оставил чек-лист по созданию игр. Материал для статьи помогал собирать Артур Рябушенко, гейм-дизайнер REB8T.

Читать далее

Вайбаналитика: как я учил LLM описывать бизнес-процессы, а не имитировать их

Время чтения11 мин
Охват и читатели18K

Опыт ERP-архитектора: почему ChatGPT сначала выдавал красивые, но непроверяемые процессы — и почему решение оказалось не в промптах, а в предметной модели, технологической последовательности и проверяемых артефактах.

Читать далее

SSH как корпоративный L3-туннель: когда классические VPN-протоколы больше не работают

Уровень сложностиСредний
Время чтения17 мин
Охват и читатели37K

В последние годы для команд, которые работают с зарубежной инфраструктурой из России, обычный корпоративный VPN перестал быть чем-то, что можно один раз настроить и забыть. OpenVPN, WireGuard, IPsec, различные TLS- и QUIC-обёртки могут работать стабильно месяцами, а потом внезапно начать деградировать: где-то соединение не устанавливается, где-то режется UDP, где-то DPI начинает узнавать сигнатуры, где-то провайдер меняет правила фильтрации.

Для компании это превращается не в техническую мелочь, а в операционный риск. Инженеры не могут попасть на серверы. DevOps не может проверить прод. Администратор не может забрать бэкап. Пентестер не может подключиться к стенду заказчика. При этом инфраструктура может находиться в Европе, США, Азии или у любого другого зарубежного провайдера, а сотрудники — физически находиться в РФ.

В какой-то момент мы пришли к простой мысли: если из корпоративной сети ещё можно установить исходящее SSH-соединение, то можно попробовать использовать сам OpenSSH не только как инструмент администрирования, но и как транспорт для L3-туннеля. В OpenSSH для этого давно существует режим ssh -w, который поднимает туннель через tun-устройство.

Идея статьи не в том, чтобы объявить ssh -w «лучшим VPN на все времена». Это не замена WireGuard для нормальной постоянной инфраструктуры и не серебряная пуля против любых сетевых ограничений. Но это очень полезный аварийный и корпоративный вариант: работает поверх обычного SSH, не требует отдельного VPN-демона на сервере, может быть поднят на дешёвом VPS, использует привычную модель ключей OpenSSH и позволяет строить полноценную маршрутизацию на L3.

Читать далее

AI-пентестер: охотник или добыча

Уровень сложностиСредний
Время чтения13 мин
Охват и читатели14K

К весне 2026 года картинка стала почти ритуальной. XBOW занял первое место на HackerOne, обогнав тысячи живых багхантеров, и в марте закрыл Series C на сто двадцать миллионов долларов с интеграцией в Microsoft Security Copilot. Anthropic Mythos Preview в системной карте отчитывается о тысячах найденных zero-day в основных операционках и браузерах. Все мерят возможности в атаках: ASR на CVE-Bench, скорость, место в лидерборде, выручка за квартал и то как он помогает защищать большие организации.

Никто почти не задаёт встречный вопрос. Простой. А насколько защищён сам пентестер?

Серьёзно. Вы выкатываете автономного агента, который ходит по чужой инфраструктуре, читает баннеры, парсит HTTP-ответы, исполняет команды по результатам сканеров. Все эти каналы являются приёмниками недоверенных данных, а значит, канал восприятия здесь же оказывается каналом захвата. Пентестер скептически смотрит на подозрительно открытый FTP с anonymous-входом и на файл passwords.txt посреди десктопа. AI-агент идёт по бумажке. И если бумажка перевёрнута, идёт по перевёрнутой бумажке.

Моя статья - попытка собрать в одном месте всё, что в открытом доступе известно про обратную сторону: про то, как этого AI-пентестера ловят и что с ним делают, когда поймают. Спойлер: содержательный фронтир составляют четыре академические работы последнего года и один фреймворк для реального использования. Всё остальное - академическая графомания.

А что было дальше ?

Как создавали норнов: тернистый путь программиста из Британии на пути к искусственной жизни

Уровень сложностиПростой
Время чтения37 мин
Охват и читатели15K

Рассказ об исследовательском проекте программиста в сфере ИИ из середины 90-х, которую он оформил как компьютерную игру.

Читать далее

Menace: Реалистичная тактика в декорациях милитари-фантастики

Уровень сложностиПростой
Время чтения13 мин
Охват и читатели12K

Вы скучали по хардкорным пошаговым тактикам? А по суровому милитари-сай-фаю? Ну, тому, где колониальные космопехи, бунтующие окраины, агрессивные инсектоиды, силовые, мать их, бронескафандры? Чтоб пулеметы трещали, лазеры жужжали, а орудия звездолета бахали с орбиты?

‎‎Тогда добро пожаловать в Корпус морской пехоты Республики Земного Конгресса!

Читать далее

Я сделал приложение в Курсоре за выходные и зарабатываю 1,29 млн рублей в месяц

Уровень сложностиПростой
Время чтения9 мин
Охват и читатели91K

Большинство историй про маленькие продукты, которые один человек запускает в свободное время, мы разбираем в комьюнити и видим одно и то же: человек годами придумывает «ту самую» идею, а когда возможность появляется прямо под носом, проходит мимо. А рынок не ждёт, окно открывается и закрывается уже через пару дней.

Денис это окно не пропустил. Когда Microsoft объявила, что закрывает Skype, он за выходные собрал простую замену и сразу начал продвигать сервис. Через 11 месяцев Yadaphone вышел на $17 500 в месяц, Денис развивает его один, без инвестиций и наёмных сотрудников.

Он сам расскажет, как это было.

Читать далее

Логин через Telegram по-новому: разбираем OIDC-флоу oauth.telegram.org и собираем его на Python

Уровень сложностиСредний
Время чтения9 мин
Охват и читатели12K

Telegram теперь полноценный OpenID-провайдер: oauth.telegram.org, JWKS, JWT, claims. Туториалы на GitHub при этом массово показывают старый виджет с HMAC от bot-token и /setdomain в BotFather. Я разобрался с новым флоу и собрал PoC на Python — рассказываю, как устроен обмен между фронтом, Telegram и бэком, чем Login library через telegram-login.js отличается от manual OIDC code flow с PKCE, что настраивать в BotFather (спойлер: не в чате, а в его mini-app), как протестировать локально через ngrok, и какая проверка id_token нужна вместо ручного HMAC.

Читать далее

Строим VPN, устойчивый к SpyWare

Уровень сложностиСложный
Время чтения7 мин
Охват и читатели67K

В предыдущей статье мы обсуждали некоторые меры, которые пользователь может предпринять против spyware, детектирующего факт использования VPN и сливающего полученные данные “Большому брату”.

Если судить по комментариям (и автор в целом согласен с их логикой), то в условиях тотального стукачества иных выходов, кроме как иметь два смартфона (а, возможно, и два десктопа!), действительно почти не остаётся. На первый взгляд это и правда так.

Однако если немного подумать, то окажется, что техническое решение всё-таки есть. Да, оно относительно дорогое (минимальные расходы около 1000-1500 рублей в месяц), но оно существует!

Если интересна архитектура VPN-сервиса, устойчивая к наличию spyware на клиенте, то

добро пожаловать под кат

Anubis: заморозка приложений по состоянию VPN

Уровень сложностиСредний
Время чтения24 мин
Охват и читатели195K

Приложения на вашем телефоне могут обнаружить VPN через SOCKS5 на localhost и слить IP-адрес сервера. Рабочий профиль (Island, Insular, Shelter) скрывает VPN от ConnectivityManager, но не от tun0, маршрутов и локальных портов. Так родился open-souce Anubis, который решает проблему иначе - автоматически отключает приложения через pm disable-user при смене состояния VPN. Мёртвое приложение не может ничего детектить, потому что его не существует.

Под капот Anubis

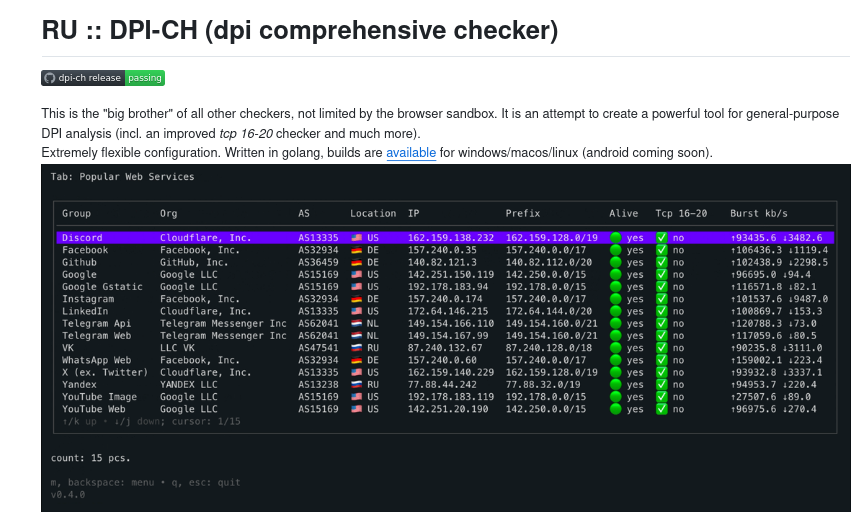
Представлен открытый мультиплатформенный проект DPI Checkers для определения использования у интернет-провайдера DPI

Время чтения3 мин
Охват и читатели22K

Разработчик Петр Осетров (@hyperion_cs) выпустил открытый мультиплатформенный проект под названием DPI Checkers. Это решение помогает выяснить, использует ли ваш домашний интернет-провайдер DPI (Deep Packet Inspection), а также конкретные методы (и их параметры), которые сетевой регулятор использует для ограничений. Исходный код проекта написан на Go и опубликован под лицензией Apache License 2.0.

Читать далее

Вышло обновление открытого проекта DPI Detector 3.3.0

Время чтения2 мин
Охват и читатели28K

7 мая 2026 года состоялся выпуск обновления открытого проекта DPI Detector 3.3.0 (разработчик решения - Кирилл Кузьмин @Runnin). Это инструмент для анализа цензуры трафика в РФ, который обнаруживает и классифицирует блокировки сайтов, хостингов и CDN (TCP16-20 блокировки), а также подмену DNS‑запросов провайдером. Исходный код проекта написан на Python и опубликован на GitHub под лицензией MIT.

Читать далее

Информация

В рейтинге
Не участвует
Зарегистрирован
Активность

Специализация

Бизнес-аналитик, Архитектор программного обеспечения
Старший
Анализ требований
Ведение переговоров