Обновить
-6
Алексей@java3000

Администратор windows умеющий в программирование

Отправить сообщение

Инструкция: как расширить файловую систему в Linux. Часть 2: работа с виртуальной машиной

Время на прочтение3 мин
Охват и читатели9.1K
image

Продолжаем материал о расширении файловых систем в облачной среде. В прошлый раз мы разобрали пару теоретических примеров и проводили все операции исключительно с демонстрационными дисками. Сегодня покажем, как применить эти знания на реальной виртуальной машине с системными дисками.

Читать дальше →

Feature Engineering или стероиды для ML моделей

Время на прочтение6 мин
Охват и читатели24K

Привет, чемпион!

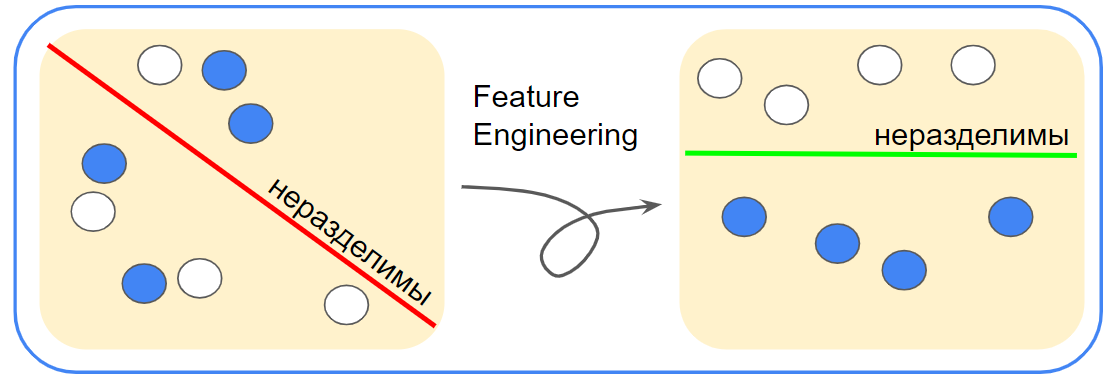
Часто при построении ML моделей мало просто взять сильную модель. Оказывается, иногда грамотная предобработка данных существенно важнее. Сегодня речь пойдёт про feature engineering.

Рассмотрим несколько кейсов на эту тему более подробно. Данные будут упрощённые, но обещаю, от этого примеры не станут менее интересными ?.
Читать дальше →

Расчет значения синуса простой математикой

Время на прочтение2 мин
Охват и читатели12K

Навязчивая идея посчитать синус угла, используя простые мат. операции появилась еще давно, и я, тихим вечером копаясь в Desmos'е, обнаружил сходство графика обычной функции-треугольника, возведенной в некоторую степень, с полу периодом синуса, тогда-то ко мне и пришло просветление!

Читать далее

Как мошенники зарабатывают миллионы на афере «разделка свиней»

Время на прочтение6 мин
Охват и читатели36K

В очередной переводной статье, которую мы для вас нашли, описывается схема, которую можно было бы назвать обычным «разводом» с использованием всех традиций социальной инженерии, если бы не масштабы, суммы ущерба. Драматичность схемы еще и в том, что и мошенники, реализующие схему своими руками – это жертвы.

В блоге krebsonsecurity в подробностях рассказана «анатомия» мошеннической аферы, называемой “pig butchering”. Приводим перевод поста с небольшими сокращениями.

Читать далее

Rise of the Triad: Dark War (1994/1995)

Время на прочтение10 мин
Охват и читатели5K

Продолжаю открывать для себя старые игры. Вернее, в данном случае, открывать заново. Впервые в Rise of the Triad: Dark War я играл ещё будучи школьником младших классов. Но не смог далеко в ней продвинуться, так как игра показалась для меня тогда слишком сложной. Зато мне хорошо запомнилось как это круто стрелять с двух пистолетов одновременно. Прям как в боевиках, которые я смотрел тогда на кассетах VHS. И сейчас я решил заново попробовать себя в этой игре. Но начнём по порядку.

Геймдизайнер Rise of the Triad: Dark War – Том Холл, был одним из основателей великой Id Software. Он работал над такими проектами как Commander Keen, Wolfenstein 3D, Spear of Destiny и, конечно, Doom. Как раз при работе над последним у Тома возникли разногласия с Джоном Кармаком и он покинул Id Software, чтобы присоединиться к Apogee.

Изначально игра Rise of the Triad: Dark War, разработку которой отдали как раз Apogee, должна была быть просто сиквелом к Wolfenstein 3D. Её рабочими названиями были Wolfenstein II и Wolfenstein 3D: Rise of the Triad. По первоначальному сюжету протагонисту предстояло после победы над Гитлером сразиться с силами, стоявшими за его спиной, чьей марионеткой он просто являлся.

Читать далее

Построение архитектуры при интеграции алгоритмов шифрования в приложении для финансового учета

Время на прочтение11 мин
Охват и читатели6.2K

Привет! Меня зовут Алексей, я — разработчик. Здесь я расскажу о недавнем кейсе, в рамках которого мы реализовали нетипичное решение для обеспечения безопасной обработки данных. А также, сколько времени ушло на выбор оптимального архитектурного решения, и почему мы остановились на сложном в реализации методе шифрования.

Утечка данных 150 тыс. клиентов Совкомбанка, слив исходного кода Госуслуг, потеря данных более 8 млн. пользователей сервисов доставки еды — мне продолжать? Кажется, всё это — достаточно веские причины, чтобы задуматься о безопасности. Говоря о приложениях для финансового учета, вопрос сохранности данных стоит ребром.

Читать далее

Устранение утечек памяти с помощью профилирования

Время на прочтение23 мин
Охват и читатели12K

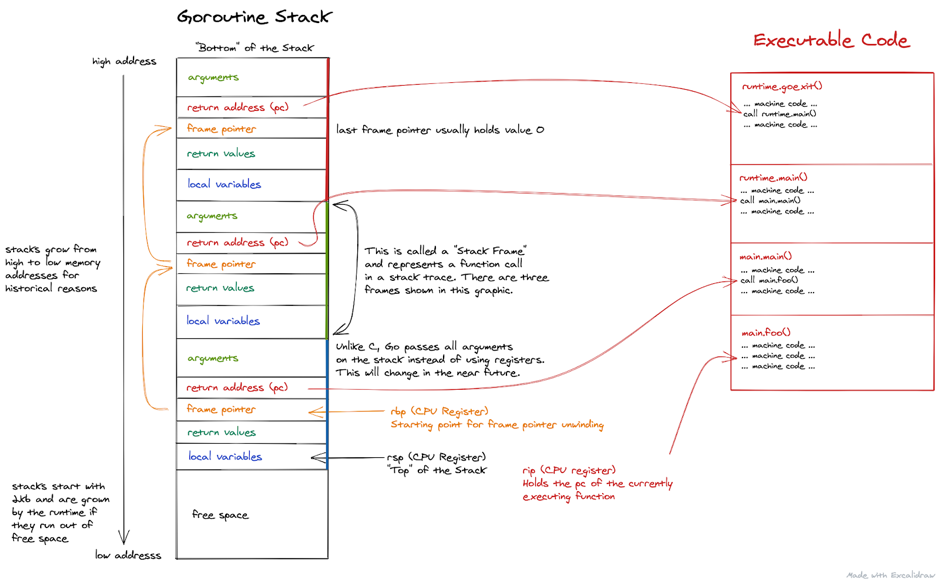
Если система работает длительное время, объём свободной памяти может уменьшаться, что может приводить к отказу некоторых сервисов. Это типичная проблема утечки памяти, которую обычно сложно спрогнозировать и выявить. Удобными инструментами для решения подобных проблем являются профайлеры кучи. Они отслеживают распределение памяти и помогают разобраться, что находится в куче программы, а также найти утечки памяти.

В этой статье мы расскажем об использовании профайлеров кучи, а также объясним, как спроектированы и реализованы популярные профайлеры кучи, например, профайлер кучи Go, gperftools, jemalloc и Bytehound.
Читать дальше →

Смарт-контракты: юридическая природа и сфера их применения

Время на прочтение8 мин
Охват и читатели6K

Цифровизация и внедрение финансовых технологий кардинальным образом трансформируют существующие принципы и инструменты на  финансовых рынках экономик большинства стран мира. Благодаря инновациям и  современной инфраструктуре многие операции, которые раньше

требовали личного присутствия и  занимали много времени, теперь могут быть доступны, что называется, «в один клик» и выполняются всего за несколько минут.

Принципы функционирования ряда инноваций были заложены еще несколько десятилетий назад. Впервые идея смарт-контракта были предложена в  1994 г. американским ученым Ником Сабо, который описал последний, как «цифровое представление набора обязательств между сторонами, включающее в себя протокол исполнения этих обязательств». Сабо, вдохновленный такими исследователями типа Дэвида Чаума, также полагал, что разработка умных-контрактов с помощью выполнения криптографических протоколов и других механизмов цифровой безопасности могут стать значительным улучшением по сравнению с традиционными юридическими контрактами.

Таким образом, смарт-контракт может быть определен как договор между двумя и более сторонами об установлении, изменении или прекращении юридических прав и обязанностей, в котором часть или все условия записываются, исполняются и/или обеспечиваются компьютерным алгоритмом автоматически в специализированной программной среде.

«Если максимально упростить, смарт-контракт работает по принципу вендингового аппарата. Внес деньги, нажал на кнопку, а тебе вывалилась банка с кока-колой», — объясняет юрист Антон Вашкевич. 

Читать далее

Взгляд с обратной стороны: как смотрит на код реверсер

Время на прочтение12 мин
Охват и читатели8K
Привет! Меня зовут Денис, я Lead Security Researcher в центре Global Research & Analysis Team (GReAT) — подразделении «Лаборатории Касперского», которое занимается целевыми вредоносами. Это значит, что их авторы не рассылают трояны всем подряд, а тщательно выбирают свои организации-жертвы. Иногда их «продукты» написаны интересно.

Мы в GReAT в буквальном смысле слова годами следим за командами, которые пишут такое, детально разбираем их зло, формируем отчеты для заказчиков, плюс иногда подкидывая идеи и продуктовым командам.

image

Эта статья написана по мотивам выступления на C++ Russia. Я хочу рассказать, как на код C++ смотрит реверсер и что он видит в этом комбайне прекрасном языке. Обычно разработчик идет от исходного кода к двоичному, а мы — наоборот. Ко мне и коллегам приезжают самплы — уже скомпилированные исполняемые (PE, ELF, etc.) файлы, возможно, какой-то байткод одного из intermediate languages или даже прошивка. И мы начинаем их разбирать. Как мне кажется, реверсеры и разработчики могли бы обогатить друг друга.
Читать дальше →

Что такое ралли

Время на прочтение10 мин
Охват и читатели13K

Дисциплина раллийных гонок является очень популярной среди миллионов на сегодняшний день. Секундный экстаз от возможности увидеть пролетающую мимо на бешеной скорости машину, за которую болеешь, способен заставить истинных фанатов стоять по три, четыре часа под открытым небом в любых погодных условиях.  А сами раллийные гонщики считаются профессиональными водителями, которые в своем мастерстве могут дать фору любому водителю других гоночных дисциплин. Я лично являюсь тем фанатом что мечтает как увидеть гонки вблизи, так и принять в них участие в будущем.  Ралли и его звёзды породили целый культ вокруг определенных моделей машин. Те кто любят ралли в свое время очень круто себя чувствовали при покупке, пусть даже и поддержанной, Subaru Impreza. Это же легендарная Субару на которой гонял сам Колин Мак Рэй, ощущение счастья при вождении такой машины зашкаливало.  Сама дисциплина это адская смесь : адреналина, контроля, скорости, профессионализма, травм, высокой концентрации и ставок на кону. Гонщики каждый этап рискуют своим здоровьем, входя в коварные повороты и гоняясь при тяжёлых погодных условиях. Снег это плохо но представим что он тает, на дворе ночь и моросит дождь, звучит страшно ? А  таких этапов хватает в ежегодных турнирах WRC.  Так когда же началось все это безумие? Нас ждёт увлекательный экскурс в историю ралли и знакомство с лучшими гонщиками а так же механическими представителями, которые стали легендой. Пристёгивайтесь покрепче и мы взлетаем.

Читать далее

Запросы в сеть с Clean Architecture — Обработка ошибок с сервера. Boilerplate ч. 3

Время на прочтение7 мин
Охват и читатели7.5K

Продолжаем дополнять серию статей. Сегодня мы разберем как легко обработать ошибку с сервера. То что мы будем сегодня разбирать тесно связано с предыдущими статьями и если вы их ещё не читали то настоятельно рекомендую перейти по ссылкам, прочитать и вернуться.

Читать далее

Ускоряем кластеризацию больших векторов, анализируя страны Центральной Азии

Время на прочтение8 мин
Охват и читатели2.5K

Любите ли вы задачи кластеризации? Лично я — да. Они хорошо поддаются визуализации, понятны людям, далеким от математики, и зачастую оказывают быстрое влияние на бизнес процессы. Однако, при решении задач кластеризации мы можем столкнуться с рядом проблем. Среди которых может быть:

• большая размерность вектора признаков,
• отсутствие данных на подмножестве фичей,
• зашумленность значений / выбросы и т.д.

В случае, если количество объектов небольшое (и увеличить их естественным образом невозможно), то при неблагоприятном стечении обстоятельств мы можем столкнуться с серьезными проблемами в качестве нашей кластеризации.

Но если количество объектов достаточно большое, возникают вычислительные проблемы, такие как: нехватка ресурсов, скорость выполнения и т.д.

Читать далее

Шифруем передаваемые на сайт данные с алгоритмом на основе хаотической системы Лоренца

Время на прочтение10 мин
Охват и читатели4.1K

Привет! Меня зовут Михаил, работаю в компании DataLine сетевым инженером. По специальности я радиофизик, но со школьной скамьи интересуюсь криптографией.

В этом году научная работа в университете помогла совместить два этих интереса.  Я посвятил свое исследование применению теории хаоса и задался вопросом: как физические хаотические системы могут помочь в решении задач классической криптографии и спроектировать сильный шифровальный алгоритм.

За основу взял систему дифференциальных уравнений Лоренца и написал новый алгоритм шифрования на njs – на практике это можно применить, например, для шифрования данных на веб-сервере. В посте расскажу, почему Лоренц, почему njs, какие есть варианты реализации и ограничения у выбранного решения.

Читать далее

Яндекс.Диск в качестве контрольного сервера: как мы обнаружили новые атаки группировки APT31 на российские компании

Время на прочтение11 мин
Охват и читатели5.1K

В апреле 2022 года мы выявили атаку на ряд российских организаций сферы медиа и ТЭК. В атаках злоумышленники использовали вредоносный документ с именем «список.docx», извлекающий из себя вредоносную нагрузку, упакованную VMProtect.

Мы проанализировали пакет сетевой коммуникации и выяснили, что он идентичен тому, который мы рассматривали в отчете по исследованию инструментов группировки APT31, что позволило предположить, что и эти инструменты могут принадлежать этой же группировке.

Кроме того, мы выявили две новых разновидности вредоносного ПО, которые назвали YaRAT (потому что оно обладает функциональностью RAT и в качестве контрольного сервера использует Яндекс.Диск) и Stealer0x3401 (по константе, используемой при обфускации ключа шифрования).

Подробности нашего исследования читайте под катом.

Читать

Мониторинг SAAS-сервиса интернет-магазинов с помощью Zabbix. Часть 2

Время на прочтение9 мин
Охват и читатели7.9K

В прошлой статье мы рассказали, что нужно учитывать при мониторинге SAAS-сервиса интернет-магазинов. Теперь займемся практикой — установкой сервера Zabbix.

Для начинающих системных администраторов процедура установки Zabbix может показаться непростой, однако на самом деле в обычных случаях, если речь не идет о тысячах контролируемых хостов, особой сложности нет. Надеемся, что наша статья поможет вам внедрить этот мощный инструмент мониторинга в своей компании.

Читать далее

Предсказания на производстве: смотрим на пять минут вперед и экономим миллионы кубометров газа

Время на прочтение5 мин
Охват и читатели6.9K

Есть такой особенный газ — доменный. Чтобы распоряжаться побочным продуктом работы металлургических печей (доменным газом) с пользой и экономией, на НЛМК построена утилизационная теплоэлектроцентраль — УТЭЦ. Как раз на УТЭЦ мы сделали предиктивную систему - она умеет видеть будущее и это позволяет нам экономить более 2 млн кубов природного газа в год. При чем тут природный газ, когда, вроде бы, начали говорить про доменный, дальше в посте.

Читать далее

Делегируй меня полностью, или Новый взгляд на RBCD-атаки в AD

Время на прочтение14 мин
Охват и читатели24K

«Злоупотребление ограниченным делегированием Kerberos на основе ресурсов» — как много в этом звуке!

Точнее уже не просто звуке и даже не словосочетании, а целом классе наступательных техник в доменной среде Active Directory. Вот уже как больше трех лет, казалось бы, вполне себе легитимный механизм, помогающий трехголовому псу стоять на страже даже там, где нет этих ваших «тикетов», служит грозным оружием всех пенетраторов Windows-сетей. Не знаю никого, кто использовал бы RBCD по назначению, честно.

В этой статье хотелось бы остановиться на таком интересном пограничном случае применения этой атаки, как RBCD с UPN-ами, но не SPN-ами. Кто понял, тот понял, ну а если вы все еще не в теме, добро пожаловать под кат...

Читать далее

Технология обмана. Что такое Deception и как теперь обманывают хакеров

Время на прочтение10 мин
Охват и читатели23K

Ты наверняка слышал про ханипоты — цели-приманки, по атакам на которые вычисляют хакеров. В последние годы эта технология проапгрейдилась и теперь носит общее название Deception. О том, в чем отличия и как хакеров пытаются водить за нос, мы и поговорим.

Читать далее

Варианты обхода IDS

Время на прочтение6 мин
Охват и читатели7.2K

Варианты обхода IDS

Давайте посмотрим на некоторые механизмы уклонения от обфускации, называемые полиморфным кодом. Это популярный шаблон не только для обхода IDS-ов, но и для обхода некоторых антивирусов. Здесь мы говорим о возможности видоизменять или модифицировать код. Таким образом, исходный алгоритм по-прежнему работает так, как задумано, но больше не придерживается предсказуемого шаблона. Это также может означать, что код меняется при каждом запуске. Это полиморфная природа, так как он может принимать несколько разных форм. Часто это также означает шифрование компонентов полезной нагрузки. Поэтому мы говорим о том, чтобы написать один и тот же код, сделать одно и то же, но заставить его выглядеть иначе, чтобы его нельзя было обнаружить.

Читать далее

IDS Системы обнаружения вторжений

Время на прочтение13 мин
Охват и читатели30K

IDS Системы обнаружения вторжений

Пришло время выйти за рамки брандмауэров и начать говорить о системах обнаружения вторжений. Далее я поделюсь с вами более подробной информацией о том, как системы могут идентифицировать злоумышленников в сети или файловой системе.

Само название IDS говорит само за себя. Мы говорим об устройстве или программном приложении, предназначенном для выявления вредоносной активности. Эта вредоносная активность может быть в сети, но может быть и в системе, и очень часто в файловой системе.

Читать далее

Информация

В рейтинге
Не участвует
Откуда
Москва, Москва и Московская обл., Россия
Дата рождения
Зарегистрирован
Активность

Специализация

Десктоп разработчик, Администратор серверов
Младший
От 110 000 ₽
Java
Java Spring Framework
RESTful WebServices.
PostgreSQL
SQL
Hibernate
Linux
Базы данных
Microsoft SQL Server
Разработка программного обеспечения