Обновить

Все потоки

Сначала показывать
Порог рейтинга
Уровень сложности
Формат публикации

Как Джон Макафи создал бизнес-модель кибербеза и научил мир серьезно относиться к вирусам

На заре цифровой эпохи ни рядовые пользователи, ни топ-менеджеры в модных костюмах не воспринимали вредоносный код как реальную угрозу. Появление культового загрузочного вируса Brain считалось скорее досадным хулиганством, чем катастрофой. Что иронично, первый в истории вирус для ПК создавался вовсе не ради взлома или кражи данных, а для защиты авторских прав. 

Крупный менеджмент не видел экономического смысла инвестировать в защиту от угроз, которые казались чисто гипотетическими. Рынка информационной безопасности в современном понимании тогда не существовало — независимые разработчики создавали лишь единичные утилиты под конкретные штаммы. Это было кустарное производство, которое не имело системной бизнес-модели и не тянуло на серьезную индустрию.

Перелом случился, когда эксцентричный инженер Джон Макафи уволился из аэрокосмического гиганта Lockheed, купил дом на колесах и доверху набил его компьютерным железом. Так родилась первая в истории мобильная лаборатория по анализу цифровых угроз.

Как Джон Макафи создал бизнес-модель кибербеза и научил мир серьезно относиться к вирусам

Про успешный успех и что вообще теперь делать в этом новом мире

Уровень сложностиПростой
Время на прочтение3 мин
Охват и читатели0

На этот пост меня вдохновил один случайный пост в интернете

Я написал его для тех, кто не знает, что делать в это AI время. А также для себя

Многое из того, что написано ниже, это мой 6-летний опыт работы в стартапах (а я только в них и работал) и мой текущий опыт self предпринимателя

Читать далее

Почему бизнесу сейчас нужен не ещё один подрядчик, а переводчик‑посредник

Уровень сложностиПростой
Время на прочтение12 мин
Охват и читатели0

У меня есть любимая история из 90-х, когда мы все еще были не такими умными и работали со счетами и на бумаге. Я возглавляла отдел продаж рекламы на одной радиостанции, и мы договорились с магазином техники, что они бартером за рекламу нам дадут компьютеры. Так как мало кто и что в этом понимал, я связала напрямую нашего сисадмина с их менеджером, чтобы они обсудили какие именно компы нам нужны. «Ну всё, будут компьютеры‑бомба», — сказал мне наш админ. Неделю весь отдел рекламы ронял слюну, представляя работу за красивым большим экраном, удобной клавиатурой и без получасового ожидания каждого действия…Привозят. 10 системных блоков. И всё. Потому что в понимании компьютерщиков — это и есть компьютер. А в понимании обычного человека в те годы, комп — это блок, экран, клава и мышь. Мы ждали одно, а получили крутое, но другое. И не придраться, объективно, нам действительно привезли то, что мы просили — компьютеры.

Прошло 30 лет, и ситуация вернулась на исходные позиции: есть две стороны, которые говорят одно, а понимают разное. Всё чаще я вижу потребность бизнеса не в стратеге и не в девочке, которая запустит директ и тем более не в зумере, который нагенерит и опишет воронку, а в эксперте, который сможет соединить смыслы, потребности и понимание бизнеса с тем, что ему говорят, продают и сделают подрядчики. В IT у этого персонажа есть имя, даже несколько: бизнес‑аналитик, product owner, на худой конец толковый проджект. В строительстве его называют техническим заказчиком или технадзором, зависит от ситуации: человек со стороны владельца сам не строит, но знает, что и как спросить у генподрядчика. А в реальном бизнесе — в автосервисе, на заводе, в сети стоматологий такой должности нет. Даже слова нет. Есть собственник, который знает свой бизнес, и есть подрядчики, которые знают свою работу. Между ними пустое место.

Читать далее

Новая книга по Spring Security. Насколько это актуально сегодня?

Уровень сложностиПростой
Время на прочтение8 мин
Охват и читатели19

Spring Security обладает интересным свойством: подключить его к проекту очень просто, а вот понять, что именно произошло после добавления зависимости, уже не так просто.

Вот вы добавили spring-boot-starter-security, и приложение внезапно начало возвращать форму входа. Откуда взялся пользователь? Кто создал цепочку фильтров? Почему один запрос завершается со статусом 401, а другой со статусом 403? Почему после добавления еще одного SecurityFilterChain часть прежних правил будто бы перестала работать?

Можно, конечно, каждый раз находить похожий пример и копировать конфигурацию. Иногда это даже будет работать. Проблема начинается тогда, когда поведение фреймворка нужно изменить или когда найденный пример относится к другой версии Spring Security.

Главная проблема большинства материалов по Spring Security в том, что они показывают какую-то небольшую часть общей картины, при этом у человека после чтения не остается цельная модель происходящего.

С этой точки зрения предлагаю посмотреть на четвертое издание книги Бадра Насслахсена «Spring Security». Русское издание вышло в 2026 году. Это будет небольшая рецензия/обзор книги с моей стороны.

Сразу обозначу свою позицию. Я не считаю эту книгу универсальным руководством по безопасности приложений и не думаю, что ее примеры можно бездумно переносить в production. Но как способ систематизировать знания именно по Spring Security она вполне заслуживает внимания. Ниже постараюсь объяснить почему.

Читать далее

Envoy Tap Filter: перехватываем и анализируем HTTP-трафик в Istio Service Mesh

Уровень сложностиСредний
Время на прочтение17 мин
Охват и читатели190

Привет, Хабр!

Меня зовут Валентин, я DevOps-инженер команды Platform V Kintsugi. Мы развиваем облачный сервис и часто сталкиваемся с задачами эксплуатации распределённых систем, созданных на основе Kubernetes и Istio/Platform V Synapse Service Mesh.

Одна из самых неприятных задач — поиск проблем в обработке запроса внутри Service Mesh на базе Envoy. Типичная ситуация: один из сервисов внезапно начинает получать 503, появляются неожиданные повторы, запросы перестают проходить из-за AuthorizationPolicy или уходят не в тот upstream. При этом само приложение работает нормально, в его журналах нет ошибок, а конфигурация Istio, на первый взгляд, выглядит корректной.

Мы начинаем разбираться и смотрим access-журналы. Видим результат обработки запроса, но не всегда понимаем, что именно Envoy получил, какие заголовки и тело запроса он увидел, какие фильтры уже успели его изменить и почему в итоге запрос пошёл именно по этому пути. Сетевой дамп тоже не всегда помогает. При включённом mTLS на уровне сети мы можем увидеть зашифрованный трафик, но не тот HTTP-запрос, который уже расшифровал и обрабатывает Envoy. Получается неприятный диагностический разрыв, когда приложение видит одно, сеть показывает другое, а решение принимает Envoy. Возникает главный вопрос, что на самом деле видит Envoy и приложение в момент обработки HTTP-запроса?

В этой статье разберём, как с помощью Envoy Tap Filter заглянуть внутрь этого процесса — перехватить HTTP-запрос и ответ уже после расшифровки mTLS, отфильтровать только нужный трафик и сохранить результат в файл. На практике посмотрим, как подключить Tap Filter к Istio через EnvoyFilter, настроить точечный отбор запросов, выбрать формат сохранения тела и проанализировать полученные JSON-файлы. В результате получим инструмент для тех случаев, когда стандартных журналов недостаточно, а сетевой дамп показывает только зашифрованный транспорт.

Читать далее

Glamsterdam поеипно. Часть 1: ePBS

Уровень сложностиСредний
Время на прочтение5 мин
Охват и читатели198

Ну что, начинаем погружение в Glamsterdam с фаворита: EIP-7732: Enshrined Proposer-Builder Separation.

1. Разделяет блок на части консенсуса и исполнения.
2. Пропоузер напрямую выбирает билдера блока.
3. Вводится новая сущность builder внутри блокчейна, а у валидаторов появляется новая обязанность: голосовать за своевременность payload.

Читать далее

Автомобиль трех подключений: почему новая мобильность — это не про батарею

Уровень сложностиПростой
Время на прочтение4 мин
Охват и читатели433

В дискуссиях о будущем транспорта электрификацию часто воспринимают как самоцель: заменили двигатель внутреннего сгорания на электромотор и как будто бы автомобиль автоматически стал современным.

Но батарея решает лишь базовую механическую задачу. По данным Международного энергетического агентства (IEA), глобальные продажи электромобилей превышают 20 млн единиц в год, занимая около 25% рынка.

Причем аналитики IEA теперь интересуются не химией ячеек, а софтом и бортовым ИИ, признавая машину сложным программным продуктом.

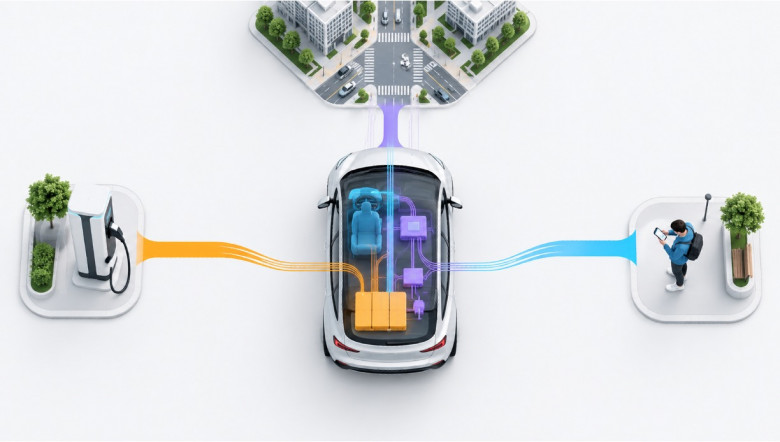
В России развитие отрасли идет по собственному пути. Доля электромобилей в структуре продаж пока около 2%. Причина: разница в логике внедрения. У нас массовая электрификация начинается не с частных машин, а с каршеринга, такси и городской логистики. Экономический фокус смещается с цены покупки на стоимость километра пути, а сама машина должна отвечать принципу трех одновременных подключений: к энергосистеме, к человеку и к городской среде.

Читать далее

Как я ускорил повторный бэкап 24 млн файлов на HDD с 12 часов до 3

Уровень сложностиСредний
Время на прочтение7 мин
Охват и читатели399

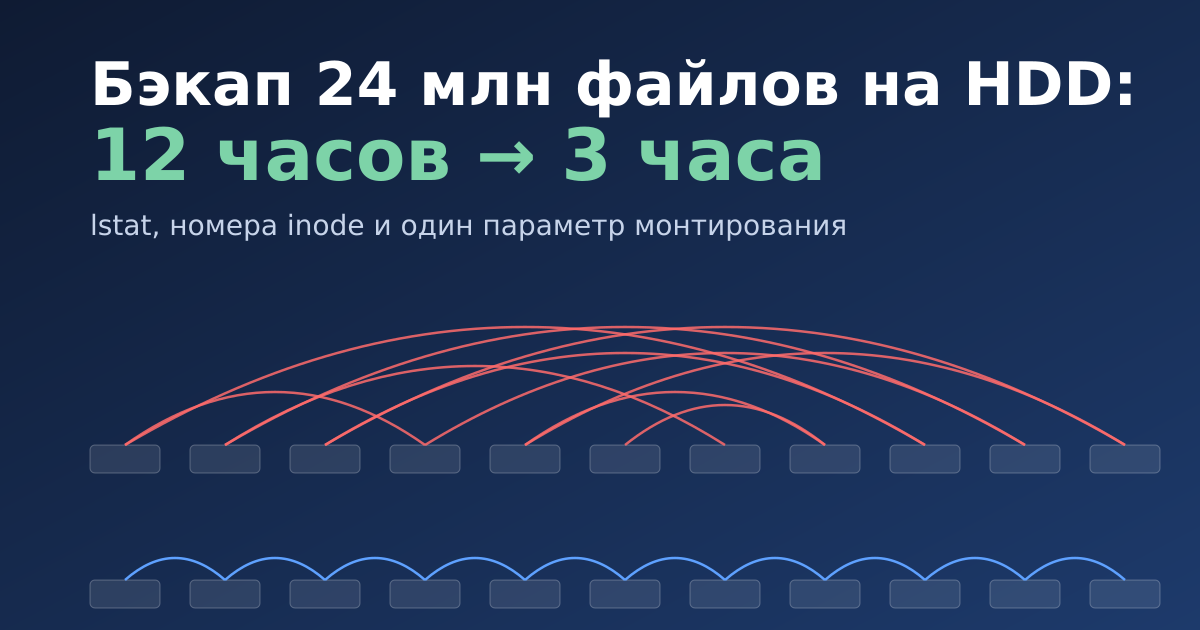
Повторный бэкап 24 млн файлов шёл до 12 часов, хотя данных изменилось почти ничего. Процессор и сеть простаивали, поток стоял в D, а диск при этом занимался чем-то другим. Расскажу, куда уходило время и как я получили 3 часа: опережающее чтение метаданных в порядке inode и один параметр монтирования.

Читать разбор

Qwen4-Max-Preview вышла

Время на прочтение2 мин
Охват и читатели512

Qwen4-Max-Preview — это новая флагманская модель от компании Alibaba. Вышла она 11 ноября 2026 года как превью. Доступ к модели можно получить через QwenCloud, Qwen APP, Qoder, QwenWork, QwenStudio и на других платформах от Qwen. Оплату по токенам пока не завезли.

Подписка Personal Lite стоит 6 $ в месяц, а для новых пользователей есть ограниченное предложение за 3 $ (до 30 ноября, и только для тех, кто раньше не покупал личный тариф). В тариф входит 20 000 кредитов в месяц, а их расход зависит от модели, объема токенов, режима рассуждения и вызовов инструментов, поэтому безлимитного тарифа за 3–6 $ ждать не стоит. 

На время превью расход кредитов на эту модель в несколько раз ниже обычного (скидка до 80%), а ночью по пекинскому времени, с 22:00 до 08:00, скидка достигает 92%. 25 ноября превью заканчивается, и модель отключат. Дату полноценного релиза Alibaba не называла.

Читать далее

False Positive: настраиваем OWASP Coraza для OWASP Juice Shop

Уровень сложностиСредний
Время на прочтение11 мин
Охват и читатели434

WAF не всегда работает идеально — часто он ломает веб-приложения, блокируя легитимные действия пользователей.

На примере OWASP Juice Shop и WAF OWASP Coraza разберем 5 реальных ложных срабатываний FP (False Positive): от метода PUT, который блокирует корзину, до SQL-инъекций в поиске. Настроим точечные исключения, используя Playwright для эмуляции реального пользователя, и докажем, что защита при этом не пострадала.

Статья будет полезна широкому кругу специалистов, которые хотят понять, как именно WAF блокирует запросы, почему это происходит и какие подходы обычно применяют для решения таких проблем.

Читать далее

17 ГБ памяти, тысяча «Thank you» и эхо без наушников: грабли локальной расшифровки созвонов на Маке

Уровень сложностиСредний
Время на прочтение8 мин
Охват и читатели988

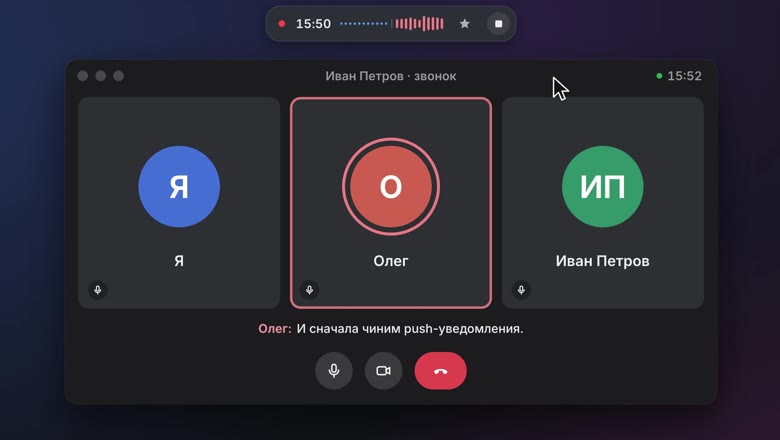
Я разработчик примерно на шести проектах одновременно, и созвонов у меня много. За девять дней вместе с Claude Code я сделал приложение для macOS, которое пишет звонок двумя дорожками, расшифровывает и разбирает его по голосам на самом Маке, без бота в звонке и без чужих серверов. Код открыт.

В статье грабли, о которые я споткнулся: цифровая тишина в ScreenCaptureKit и FaceTime, который не слышно, эхо без наушников со сдвигом, который за звонок меняется 69 раз, тысяча «Thank you» от Whisper на тишине, диаризация, которая делит людей по типу речи, 17 ГБ памяти на Маке с 16 и сравнение моделей для русской речи.

Читать далее

Горизонтальное перемещение теперь поручают ИИ-агентам: три сценария развития атаки

Время на прочтение4 мин
Охват и читатели1.4K

На связи Станислав Грибанов, руководитель продуктового направления компании «Гарда», автор блога «CyberProducts».

Zero Networks выпустила отчет Lateral Movement Exposure Report 2026. Эксперты оценили, как далеко атакующий может проникнуть внутрь сети после преодоления периметра. Отдельный раздел отчета посвящен AI-Driven Lateral Movement (AILM). Так эксперты называют перемещение по сети при помощи ИИ-агентов. Иногда агент изначально трудится на благо злоумышленника, иногда агент оказывается желаемой мишенью для атакующего.

Далее я подробнее разберу три сценария, которые приводятся в отчете.

Узнать подробности

Как мы собрали Обнинскую АЭС в браузере и где всё ломалось

Время на прочтение9 мин
Охват и читатели1.3K

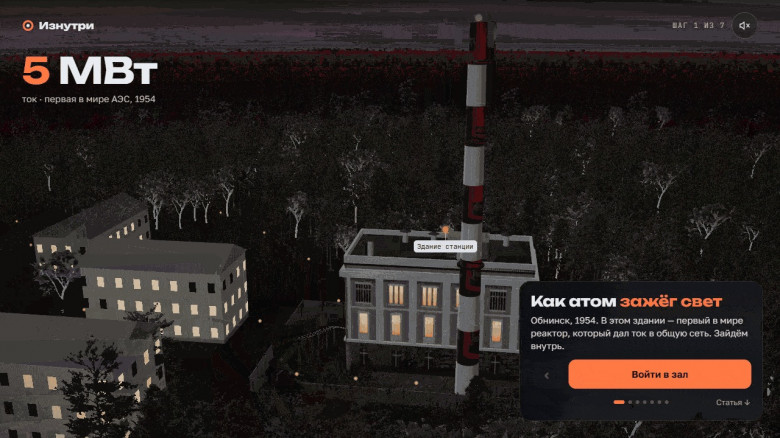
В нашей модели Обнинской АЭС можно нажать кнопку аварийной защиты и увидеть, как гаснет свет в домах посёлка. На моём телефоне это работало. А когда я отправил статью на Хабр, модератор на своём ноутбуке даже кнопкой воспользоваться не смог. Я открыл ту же ссылку на MacBook Air и наконец увидел, о чём он говорил.

Читать далее

Серверы за десятки миллионов горели вместе с репутацией покупателей

Уровень сложностиСредний
Время на прочтение5 мин
Охват и читатели1.1K

В начале импортозамещения компании покупали серверы у «китайской прослойки» по 20–70 миллионов рублей за одну поставку. Серверы горели, а отвечали за покупку те, кто её сделал. Чтобы понять, как до этого дошло, начну с автомобиля.

Вам предлагают автомобиль за 10 тысяч рублей. Вы бы стали его покупать? Скорее всего, нет. Вы бы насторожились и решили, что с ним явно что-то не так: откуда такая цена, кто за него отвечает, что будет через неделю.

Читать далее

Ближайшие события

Куда идешь, Ежик? Подходы VK Tech для построения Cloud-on-the-Edge решений

Уровень сложностиСредний
Время на прочтение9 мин
Охват и читатели1.3K

Добрый день, хабровчане! Вы больше привыкли к моим статьям об истории техники, но сегодня пришла пора поговорить о современных решениях. С вами Виталий Прокофьев, и в этот раз я выступаю не как основатель коллекции Digital Vintage, а как руководитель отдела облачных решений компании VK Tech. Вот уже много лет я занимаюсь развитием и внедрением On-Premise облачных решений на базе VK Private Cloud, и сегодня хочу рассказать вам о нашем видении инфраструктурных решений для пограничных (Edge) вычислений с сохранением привычной облачной среды — Cloud-on-the-Edge. Расскажу, когда облачная автоматизация оправдана на удаленных площадках, сравню Standalone Edge и Hub-and-Spoke по накладным расходам, автономности и требованиям к связи. Покажу, как сочетать эти подходы в одной инфраструктуре и упростить развертывание с помощью готовых программно-аппаратных комплексов.

В подготовке материалов статьи также принял участие мой коллега Сергей Сухов (@xelld), ведущий архитектор облачных платформ, которого я хотел бы поблагодарить за вклад в проработку дизайна наших Cloud-on-the-Edge решений и особенно их сетевой составляющей.

Читать далее

У нас инцидент! Но на этот раз приятный

Уровень сложностиПростой
Время на прочтение1 мин
Охват и читатели1.2K

ИБ-отдел, внимание! Сработал алерт, уже заводим эпик, приоритет критический: сегодня ваш профессиональный праздник!

Поздравляем с Днем специалиста по безопасности! Желаем, чтобы подозрительных событий было поменьше, сотрудники не открывали сомнительные вложения, а ваш рабочий день хотя бы иногда проходил без слова «срочно». А еще – показываем смешные открытки про ИБ-будни. Где-то слегка преувеличили, хотя насчет шести рук до сих пор не уверены.

Листайте и выбирайте самую жизненную. Узнали, согласны?

Читать далее

Три маршрута до своего сервера: Xray-core внутри Android-приложения на Kotlin Multiplatform

Уровень сложностиСложный
Время на прочтение11 мин
Охват и читатели1.2K

Как одно Android-приложение держит связь со своим сервером, когда маршрутов три и любой может отказать. Встраиваю Go-библиотеку Xray-core через libXray и gomobile прямо в процесс Kotlin Multiplatform-приложения, поднимаю локальный SOCKS5, прохожу цепочку маршрутов с проверкой каждого через служебный запрос к серверу и отдельно рассказываю, как записываю полевые тесты: одна строка на прогон, провалы наравне с успехами, и чего в этих записях пока не хватает.

Читать далее

Как я запутался в провайдерах ИИ и написал мониторинг для их сравнения

Уровень сложностиПростой
Время на прочтение2 мин
Охват и читатели1.1K

Блокировка доступа из России со стороны Claude заставила многих искать новых провайдеров. Я занимаюсь этим уже полтора месяца — с момента блокировки платежей со стороны GitHub.

Первым моим решением было поднять сервер FreeLLMAPI. Но скоро стало понятно, что бесплатных лимитов очень мало, даже если их объединить. Немного помогло пополнение счёта OpenRouter на $10: это увеличило дневные лимиты на бесплатные модели в несколько десятков раз. Но и этого оказалось недостаточно, тем более что большинство бесплатных моделей OpenRouter мне пришлось отключить из-за маленького контекста.

Следующим этапом стал поиск сторонних провайдеров и агрегаторов. OpenRouter и OpenCode я попробовал сразу, но первый оказался для меня слишком дорогим, а второй в подписке за $10 — да и за $40 тоже — даёт не такие уж большие лимиты. Особенно быстро заканчивается недельный.

Поиски продолжились… И уже через неделю я обнаружил, что у меня шесть разных оплаченных провайдеров — с разными ценами и разной доступностью моделей.

Причём цены отличались не просто на какой-то общий коэффициент: соотношение было разным для входящих и исходящих токенов, а кто-то вообще продавал их по одной цене.

В попытках разобраться, какую модель и у какого провайдера выбирать, родилась идея мониторинга ИИ. Так появился репозиторий ai-monitor.

Что потребуется

Если коротко:

Linux, Python 3.9+ и OpenCode v2. Зависимости Python устанавливаются из requirements.txt.

Плагин opencode-session-tags — если хотите помечать сессии через интерфейс OpenCode.

Поиск через Tavily. Мне хватает бесплатного лимита на 1000 запросов в месяц. При регистрации будьте внимательны: мне под видом бесплатного тарифа предлагали 1500 бесплатных запросов, но уже в рамках платного.

API-ключ Artificial Analysis. Его тоже можно получить бесплатно, и бесплатных лимитов для этой задачи более чем достаточно.

Список ваших провайдеров в providers.yml, созданном по примеру providers.example.yml.

Для персонализации сессии OpenCode нужно помечать по типам задач — через плагин opencode-session-tags или команду session_stats.py tag. Затем отдельно собрать статистику:

python3 session_stats.py collect

Нужные профили из полученного runs/session-stats/summary.yml вручную перенести в profiles.yml. Можно начать и с готовых профилей, но тогда расчёты будут основаны не на ваших сессиях.

После этого запустить монитор:

python3 ai_monitor.py

Монитор собирает цены и условия провайдеров и через OpenCode готовит рекомендации с учётом ваших задач и расхода входящих, исходящих и кешированных токенов. Самостоятельных тестов качества моделей он не проводит: рейтинг берётся из Intelligence Index Artificial Analysis, а не из собственного бенчмарка программирования.

Что получается на выходе

Результат — четыре Markdown-файла: рекомендации, сравнение цен, рейтинг моделей и исто

Читать далее

Виртуальные сотрудники и агенты на митапе «Русское техно 2»

Время на прочтение16 мин
Охват и читатели1K

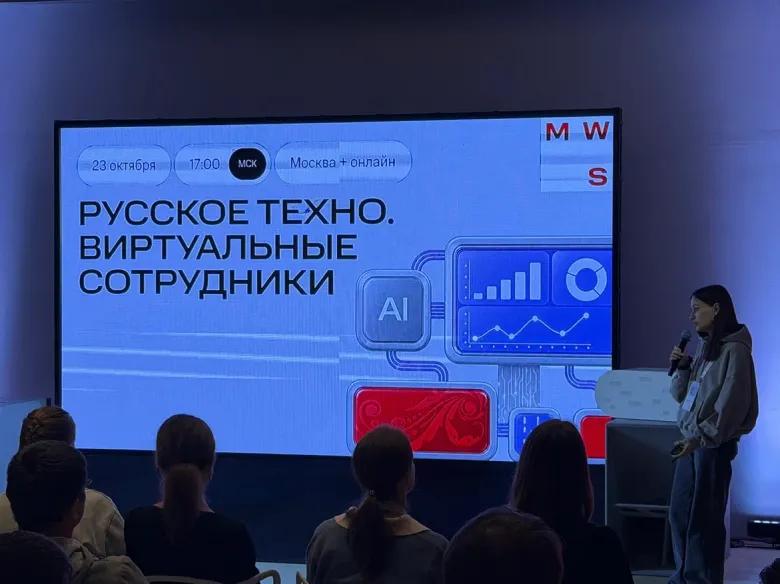
У многих настроен свой локальный харнесс, другие работают в облаке. А что если развернуть харнесс на большую компанию? Как быть, если первого ответа агента приходится ждать почти 40 секунд? Что можно оптимизировать и к чему это приведет? Ладно, развернули и оптимизировали, но как подружить агентов с сотрудниками? И как оценить эффект от внедрения ИИ на уровне бизнеса?
Я еще не настроил свой харнесс, и мне было интересно посмотреть на опыт других компаний. Поэтому пошел на митап MWS на эту тему. Сначала рассказали историю развития ИИ-агентов и базу: что такое обвязка вокруг модели. Потом был доклад про оптимизацию: в MWS все развернуто на Kubernetes и поддерживает OpenClaw и Hermes одновременно. Дальше руководители направлений обсуждали, как агенты работают вместе с сотрудниками. Напоследок был доклад про внедрение ИИ в организациях и оценку его эффекта.

Читать далее

В iFixit разобрали 14-дюймовый Apple MacBook Pro с сенсорным экраном PROLED XDR

Время на прочтение4 мин
Охват и читатели1.1K

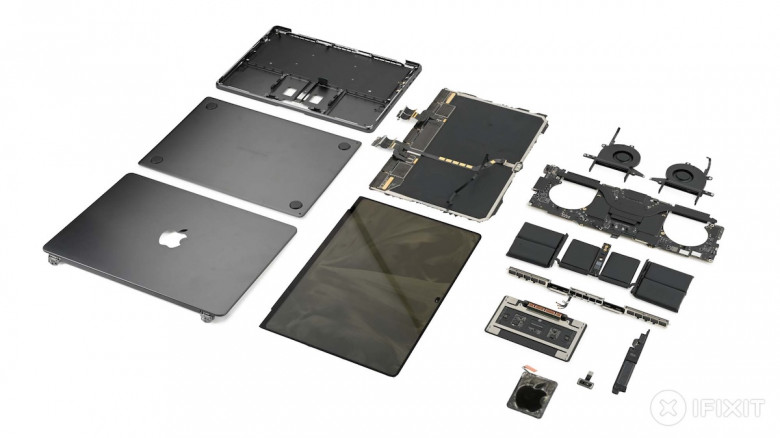
Специалисты iFixit разобрали недавний 14-дюймовый Apple MacBook Pro с сенсорным экраном PROLED XDR, оценив его ремонтопригодность на 5 из 10 баллов. Apple представила эту модель в конце прошлого месяца. Устройство использует чип M5 Pro или M5 Max, а также накопитель ёмкостью до 16 ТБ.

Читать далее

CAN-шина и искусство ухода за мотоциклом

Время на прочтение20 мин
Охват и читатели1.1K

CAN-шина уже давно прописалась в автомобилях легковых и грузовых. А что насчет мотоциклов?

Если вам интересен реверс-инжиниринг CAN-шины современного мотоцикла, добро пожаловать под кат!

Слететь с гарантии
1
23 ...