Обновить

Все потоки

Сначала показывать
Порог рейтинга

Обзор нововведений в C# 15

Совсем скоро нам станет полноценно доступна новая версия C#, и мы продолжаем наш ежегодный цикл обзора нововведений. В этот раз команда Microsoft приготовила нам ряд очень интересных и ожидаемых изменений. Предлагаю рассмотреть их подробно.

Обзор нововведений в C# 15

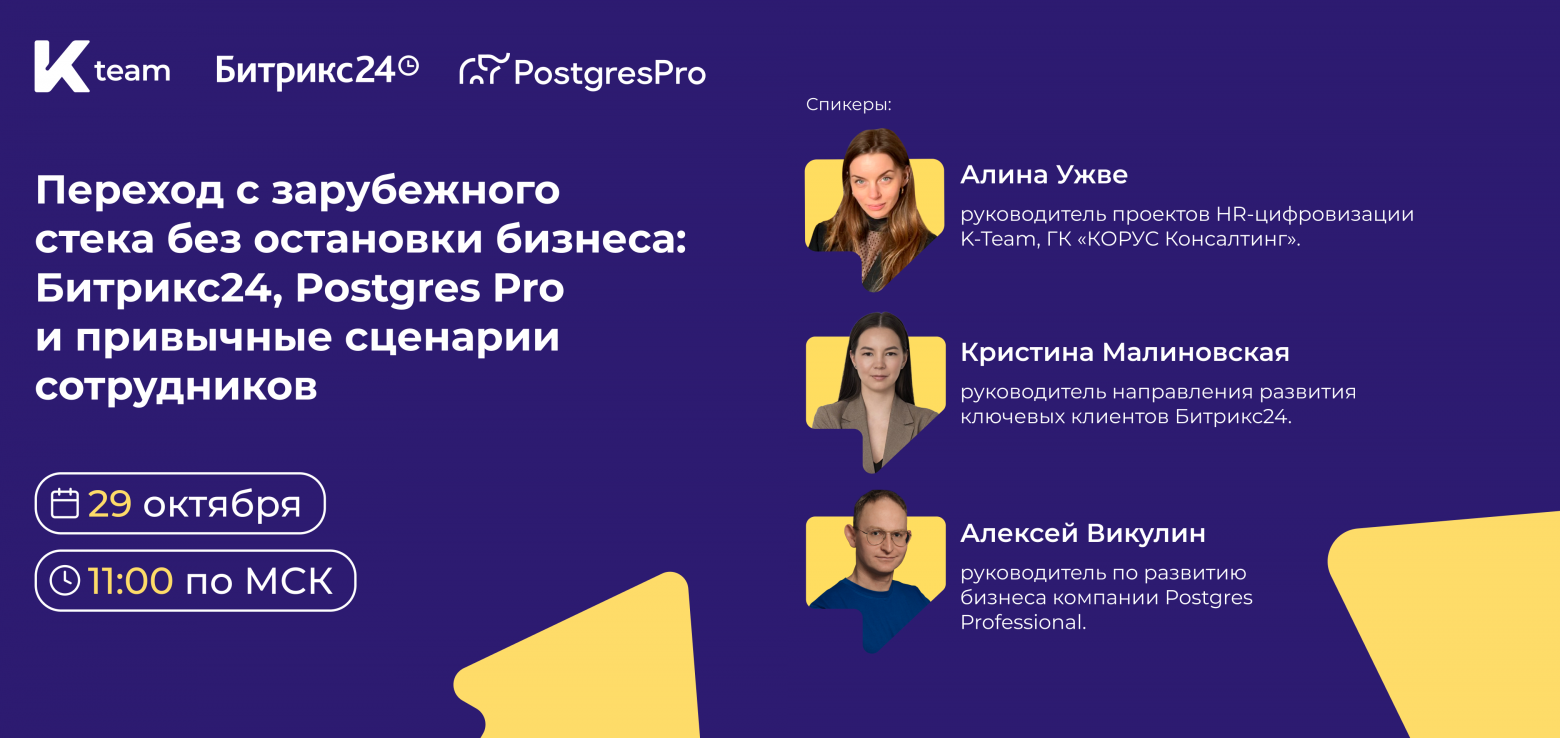
Как перейти на отечественный стек и не ставить бизнес на паузу?

Импортозамещение – потребность, с которой в той или иной степени уже столкнулось большинство российских компаний. И переход с зарубежного стека – это не только замена СУБД. SharePoint, MySQL, старые платформы – вместе с ними уходят и меняются процессы, которые годами жили внутри привычных решений. Перед ИТ-командой встают новые задачи – разобраться с миграцией данных и интеграциями, вписать новую платформу в общую ИТ-инфраструктуру, не потеряв управляемость, посчитать совокупную стоимость владения на годы вперед и многое другое.

29 октября в 11.00 (МСК) разберемся, как выстроить корпоративную платформу на связке Битрикс24 + Postgres Pro: от инфраструктуры до бизнес-процессов.

Эксперты Postgres Professional, Битрикс24 и K-Team расскажут:

  • Как обеспечить надежность, безопасность и производительность базы данных

  • Как развернуть корпоративную платформу в собственном контуре и масштабировать ее

  • С чего начать инвентаризацию процессов на старой платформе

  • Как встроить новый стек в существующий ИТ-ландшафт: 1С, AD, СЭД, BI и не только

  • Что необходимо проверить в новом контуре перед запуском

Также рассмотрим реальный кейс перехода на отечественное решение по шагам и ответим на вопросы, которые волнуют многих.

Спикеры:

  • Алексей Викулин – руководитель по развитию бизнеса Postgres Professional

  • Кристина Малиновская – руководитель направления развития ключевых клиентов Битрикс24

  • Алина Ужве – руководитель проектов цифровизации HR K-Team HRM, КОРУС Консалтинг

Зарегистрироваться

Приходите, если отвечаете за импортозамещение и хотите пройти этот путь без ошибок и стресса.

Теги:
0
Комментарии0

Достучаться до Композитора - Мой опыт борьбы с CVE-2026-109618 и CVE-2026-109619.

Посвященные знали заранее, а обычные админы и проггеры узнали вчера - все версии php критично уязвимы. Атаке может быть подвержен любой сервер, принимающий файлы по сети через "multipart/form-data". При этом не имеет значения, пользуетесь ли вы функционалом или нет в своих формах, при удачной атаке на сервере можно выполнить любой внедренный код.

Новые релизы были выпущены вчера 21.10.26 для версий php8.2-8.5 и для них никаких сложностей обновления не присутствует. У нас из 6 сайтов только один был на 8.4, остальные 8.0, 8.1 и 7.4. То есть надо было сначала установить новую версию php, исправить несовместимые фрагменты кода и обновить php через рекомендованный репо до версий, устраняющий уязвимость. А здесь уже возникают сложности. И одна из них, самая неожиданная, заключалась в том, что composer, точнее его репозитарий и серверы с кодовой базой оказались недоступны с территории нашей страны.

Обычный composer update отваливался по таймауту. Иммитация запросов к репо через curl показывала, что блокировка идет на "нашей" стороне во время TLS рукопожатий. Спасибо тем, кто следит за нашей безопасностью. При попытке использовать прокси соединение прерывал уже сервер репозитория repo.packagist.org, которому что-то не нравилось. Обложили с двух сторон.

В режиме полного логирования curl -vvvv удалось понять, что доступ к repo.packagist.org идет через cdn и адреса постоянно меняются. Из 20 запросов один все таки проходил. Тогда я написал (при помощи клода в том числе) небольшой скрипт, который сканирует разные адреса репо и выдает по ним отчет.

#!/bin/bash
HOSTS="repo.packagist.org packagist.org api.github.com codeload.github.com github.com objects.githubusercontent.com"
DNS="8.8.8.8 1.1.1.1 9.9.9.9 77.88.8.8 208.67.222.222"

for h in $HOSTS; do
  ips=$(for d in $DNS; do dig +short +time=2 +tries=1 A "$h" @"$d" 2>/dev/null; done \
        | grep -E '^[0-9.]+$' | sort -u)
  [ -z "$ips" ] && ips=$(getent ahostsv4 "$h" | awk '{print $1}' | sort -u)
  echo "== $h"
  for ip in $ips; do
    r=$(curl -s -o /dev/null -w '%{http_code} %{time_total}s' \
        --connect-timeout 5 -m 10 --resolve "$h:443:$ip" "https://$h/")
    echo "  $ip  ${r:-FAIL}"
  done
done

Далее нужные ip добавил в hosts и композитор ответил!

Много нового узнал вчера про php от умных или считающих себя такими людей. И хотя альтернатив у php много, он все равно остается самым удобным языком для вэб-программирования.

Важные ссылки:

Теги:
+3
Комментарии0

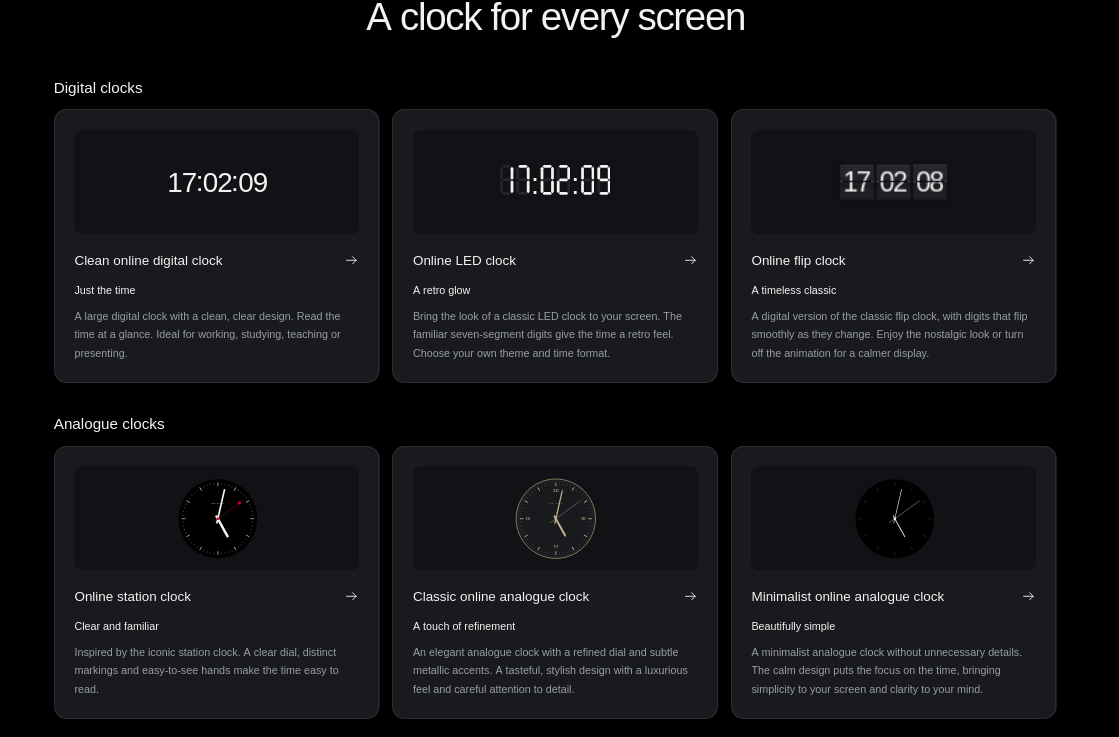
Представлен онлайн проект с отображением часов в браузере в разных вариациях.

Вот как автор проекта пояснил эту разработку:

Мне позарез нужны были часы на втором мониторе. Просто жизненно необходимы.

Да нет же! Вру. Часы и так повсюду. Совсем они мне были не нужны.

Да и времени на создание часов у меня нет. Только представьте, сколько всего полезного я мог бы успеть за то драгоценное время, которое потратил на все эти перекидные часы, вокзальные часы — да на что угодно!

Мог бы, например, научить сына определять время по часам.

Постойте-ка! Вы что, сделали по-настоящему крутые перекидные часы?! Ого!

Вот они мне действительно нравятся! Тут я не вру.

Телефон в горизонтальном положении, пока готовишь еду? Почему бы и нет.

Планирование времени во время учебы? Ладно, допустим. Но зачем — ого! — вы приложили столько усилий, чтобы превратить фавикон в работающие в реальном времени часы?

Это ваш ИИ-агент постарался? Вы что, не в курсе, что «максимизация токенов» — это уже уровень 2025 года?

Впрочем, может, я просто сошел с ума?

В любом случае, мне понравилось их создавать.

Теги:
0
Комментарии0

Как в OpenCode Desktop уменьшить поля в окне чата?

Есть рецепты, как сделать свою тему / пропатчить CSS для TUI версии. Для Desktop они не подходят, поэтому расчехляем костыли.

Это приложение на Electron. В CSS есть параметр --container-session: 744px;, который приводит к отвратительно огромным боковым полям в окне чата (если монитор с большим разрешением, а дополнительные панели свёрнуты). Чтобы стало нормально, надо поменять значение на что-то более приемлемое. Я поставил 80%.

Ситуация осложняется тем, что ресурсы упакованы в файл %LOCALAPPDATA%\Programs\@opencodedesktop\resources\app.asar. Рядом лежит каталог app.asar.unpacked, но если туда положить изменённый файл, то он не подтягивается приложением (хотя говорят, что должен, но говорят без уверенности). Так что придётся перепаковывать.

cd "%LOCALAPPDATA%\Programs\@opencodedesktop\resources"
cp app.asar app.asar.bak
npx @electron/asar extract app.asar temp
sed -i 's/--container-session:744px;/--container-session:80%;/g' temp/out/renderer/assets/main*.css
npx @electron/asar pack temp app.asar
rm -r temp

Примечания:

  • проверялось на версии OpenCode Desktop 2.1.2

  • командочки запускались под Windows с установленным Cygwin

  • для asar extract нужен каталог app.asar.unpacked, так что если хочется выполнять это с копией файла, то этот каталог тоже надо прихватить

  • sed выдаёт ошибку /usr/bin/sed: preserving permissions for ‘temp/out/renderer/assets/sed8d7yHc’: Invalid argument, но всё равно работает

  • после asar pack файл стал на мегабайт меньше -- не к добру -- поживём / увидим

  • не забывайте делать бэкапы и будьте здоровы

Теги:
0
Комментарии1

Зачем OpenAI покупает Trail of Bits и что это значит для рынка кибербезопасности

OpenAI ведет переговоры о покупке Trail of Bits — американской компании, которая ищет и устраняет уязвимости в ПО. Сумма неизвестна, переговоры на предварительной стадии. Компании уже сотрудничают в рамках программы Patch the Planet, а ранее OpenAI купила Promptfoo (инструменты тестирования безопасности ИИ) и расширила платформу Daybreak для автоматизации поиска и устранения уязвимостей.

Опубликованную об этом событии новость для Коммерсантъ прокомментировал Зайнулла Жумаев, старший разработчик-исследователь ГК InfoWatch.

По его мнению, OpenAI присматривается к рынку ИИ-решений, потому что сам по себе ИИ как сервис для произвольных задач сейчас довольно убыточен из-за высокой стоимости строительства дата-центров — часть строек уже свернули. А вот конечные применения ИИ для конкретных задач могут быть коммерчески успешнее: они отвечают целевым запросам потребителей.

«Конкуренция в ИИ стремительно нарастает — китайские модели примерно в 14 раз дешевле по цене за токен, — отмечает эксперт. — Поэтому даже западные разработчики и целые компании переходят на более дешёвые китайские аналоги, несмотря на то что они чуть слабее».

OpenAI конкурирует и с другими западными решениями: для вайбкодинга многие используют Claude от Anthropic, а программисты — это аудитория, которая платит деньги, в отличие от массового потребителя в «бесплатных» чатах, где зарабатывают на рекламе и торговле данными пользователей.

Добавляет рисков и геополитическая напряженность: «навайбкоженные» приложения на западных рынках должны быть защищены от иностранных атак, в том числе с применением ИИ.

Для конечных пользователей объединение ИИ и кибербезопасности у одного разработчика может стать значимым преимуществом при выборе более дорогих западных моделей. Особенно если идет борьба за западных, более платежеспособных клиентов, которые готовы платить дороже по соображениям безопасности и из-за недоверия к ИИ из конкурирующего геополитического блока.

«Trail of Bits не занимается информационной безопасностью в широком смысле — компания сфокусирована на безопасности приложений, безопасности ИИ-решений и аудите ИБ. Эта экспертиза позволит OpenAI предлагать более безопасные решения», — подытоживает Зайнулла Жумаев.

Теги:
+3
Комментарии0
Биржа заказов Инфостарта с 14 по 21 октября 2026 года

На Бирже Инфостарта с 14 по 21 октября появились задачи по отчетности, настройке 1С и переносу данных:

На Бирже Инфостарта можно откликнуться на заказ или разместить свою задачу.

Теги:
+4
Комментарии0

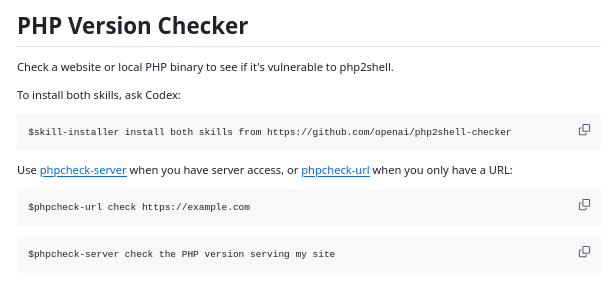
OpenAI выпустила скилл PHP Version Checker для Codex, который помогает оперативно проверять сайты на уязвимости PHP2Shell в PHP (CVE-2026-109618 и CVE-2026-109619), которые потенциально могли привести к несанкционированному RCE:

  • нужно Codex ссылку на ресурс, ИИ прогонит скрипт, проверит версию языка PHP и подскажет, требуется ли срочное обновление.

  • также ИИ-агент может сразу поставить патч и защитить сайт на PHP от угрозы взлома.

Уязвимости CVE-2026-109618 и CVE-2026-109619 связаны с разными проблемами при работе с памятью. Первая связана с нехваткой памяти: при очистке запроса программа может обратиться к некорректным данным, что способно привести к удалённому выполнению кода. При обработке последующих запросов программа может обратиться к устаревшим данным до полной инициализации состояния, что тоже грозит удалённым выполнением кода.

Команда безопасности PHP выпустила корректирующие выпуски PHP 8.5.12, 8.4.27, 8.3.36 и 8.2.35, а также патчи для уже не поддерживаемых веток PHP 7.4, PHP 8.0 и PHP 8.1, в которых исправлены критические уязвимости. В команде PHP призвали администраторов установить обновления. Заявлено, что полное блокирование уязвимостей возможно только через установку обновления.

Теги:
0
Комментарии0

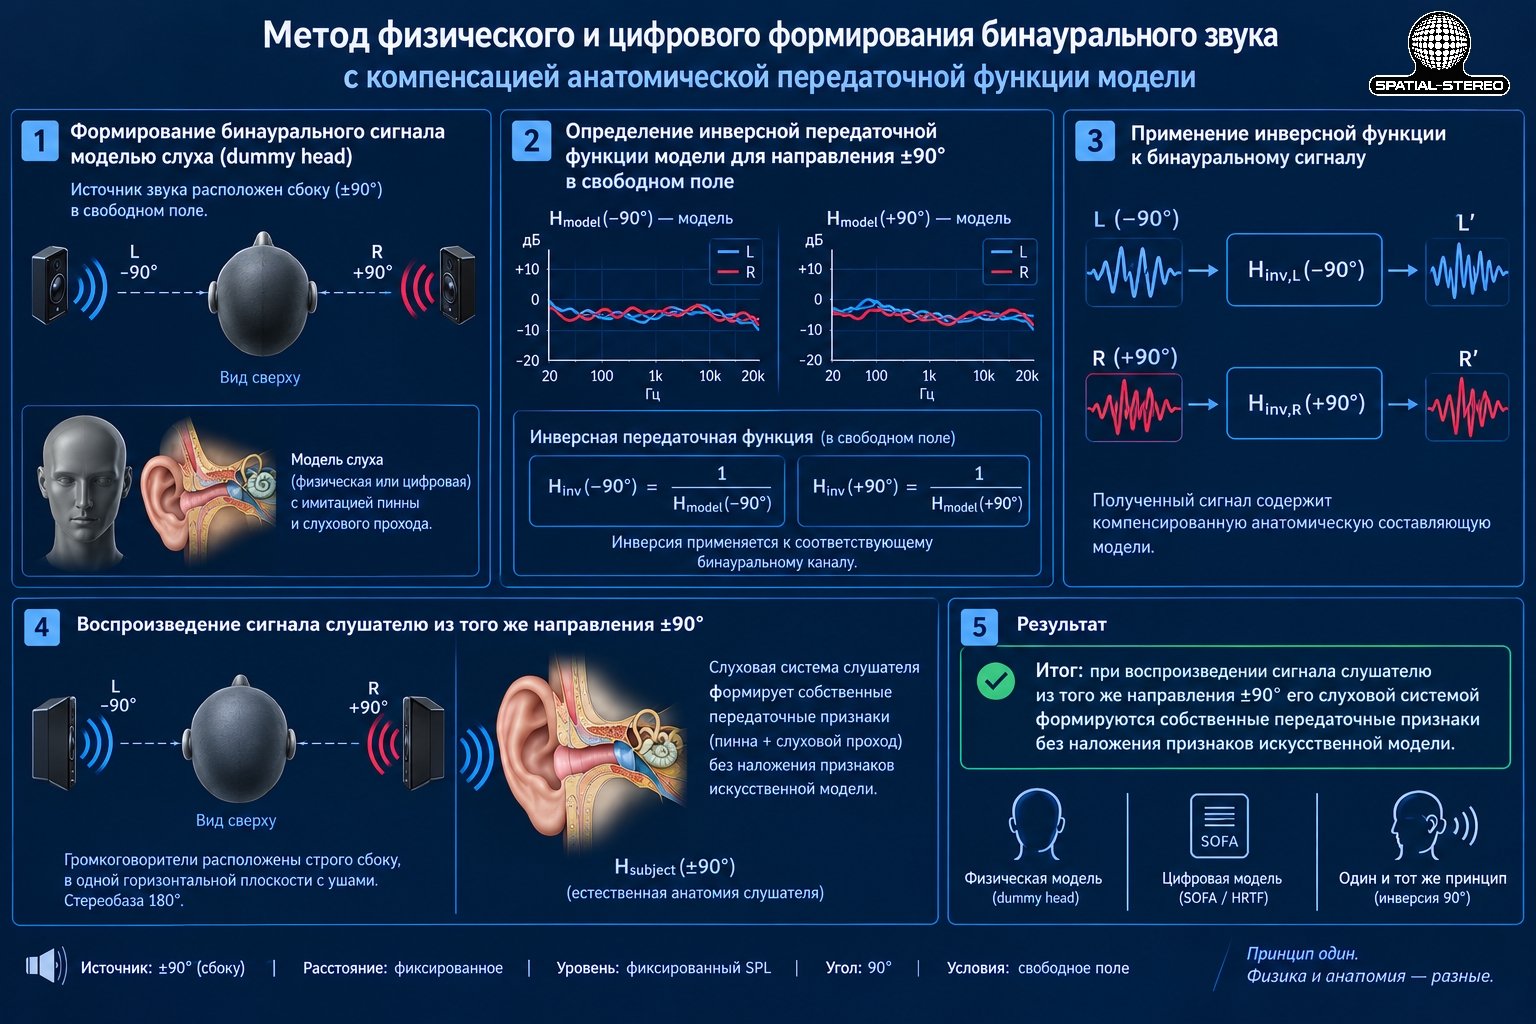
Инверсия моноуральной передаточной функции в бинауральной звукозаписи и рендеринге

Предложенный метод решает фундаментальную проблему «чужой анатомии» и двойного фильтра при воспроизведении бинаурального звука через акустические системы. Технология позволяет полностью исключить наложение частотных и фазовых искажений искусственной модели на индивидуальный слуховой аппарат слушателя.

Алгоритм работы и суть технологии

  1. Формирование исходного сигнала.
    Запись или симуляция пространственной сцены осуществляется через модель слуха (физический стенд dummy head или цифровой профиль SOFA / HRTF) с анатомически точной имитацией ушных раковин и слуховых проходов.

  2. Вычисление инверсного фильтра.
    В свободном поле снимается частотная характеристика модели для строго боковых направлений (\pm90^\circ). На её основе рассчитывается компенсирующая инверсная функция:

инфографика метода
инфографика метода
  1. Линейная коррекция фонограммы.
    Полученный инверсный фильтр применяется к соответствующим каналам бинаурального сигнала. Это полностью «очищает» аудиозапись от акустического отпечатка искусственной модели.

  2. Геометрия воспроизведения.
    Сигнал подаётся на внешние громкоговорители, расположенные по сторонам от слушателя под углом \pm90^\circ (стереобаза 180^\circ). Либо наушники открытого типа с тканевыми амбушюрами.

  3. Результат.
    Очищенная звуковая волна падает на голову слушателя сбоку под прямым углом. Слуховой аппарат человека (пинна и слуховой канал) формирует собственные, 100% индивидуальные передаточные признаки (H_{subject}). Обеспечивается натуральный объём и идеальная локализация без необходимости индивидуального сканирования ушей.

Архитектурное место в звуковом тракте

Метод является инструментом финальной постобработки и реализуется исключительно в самом конце мастер-шины (например, в виде FIR-фильтра на выходе DAW или аудиоплеера).

  • Он не участвует в бинауральном рендеринге сцены.

  • Он не вмешивается в динамическое позиционирование виртуальных источников звука.

  • Его единственная задача — убрать двойное наложение и синтетический окрас, предоставив уникальной геометрии слушателя восполнить эти пики и провалы .

Теги:
0
Комментарии0

О внутреннем времени клиентского процесса в LLM / ноосвиках:

Внутри цикла "задание-ответ" ноосвик готовит свой ответ клиенту по результатам множества прогонов проекции контейнера LLM-беседы на пространство активаций по всем слоям трансформера. На каждом слое контейнер меняется квази-детерминировано – с точностью до влияния неопределенности от вычислительного шума. После последнего слоя на каждом прогоне происходит штатная стохастизация: при ненулевой температуре следующее состояние контейнера выбирается из возможных случайным образом, определяя содержимое начального контейнера для следующего прогона. Когда в таком вероятностном определении состояния контейнера актуализируется маркер завершения, из контейнера определёнными процедурами выявляется ответ, который помещается в диалоговое окно ноосвика.

После нового задания в рамках той же беседы идут прогоны следующего цикла.

Теги:
0
Комментарии0

К возможности описания клиентских процессов в чатах с LLM / ноосвиками как случайных процессов:

Кроме штатного случайного выбора продолжения на выходе последнего слоя трансформера при ненулевой температуре, дополнительную вариативность траектории обработки конкретного задания в пространстве активаций вносит организация вычислений в LLM: число одновременно обрабатываемых запросов, точность представления чисел, оборудование и т.д. (He & TML, 2025; Kasa et al., 2026). Возникающие из-за этого малые расхождения могут как гаснуть в слоях трансформера, так и лавинообразно расти (Islam et al., 2026). Особыми усилиями по организации вычислений можно добиться их полной воспроизводимости (He & TML, 2025), но при обычной эксплуатации даже при нулевой температуре одно и то же задание может приводить к разным ответам (He & TML, 2025). У исследованной в (Yuan et al., 2025) рассуждающей модели стандартное отклонение доли правильных ответов на множестве вариантов организации вычислений оказалось около 9%. Так что даже без учета штатной случайности проекция LLM-беседы на пространство активаций вполне допускает стохастическое описание.

Поведенчески, как отражение стохастичности процессов в ноосвиках, была введена характеристика семантическая энтропия (СЭ) (Farquhar et al., 2024). LLM многократно отвечает на один и тот же вопрос, ответы группируются по смыслу, и мерой неопределённости служит разброс между смысловыми группами. Так отстраивается характеристика именно ансамбля траекторий в пространстве активаций, а не одного прогона. Притом Kossen et al. (2024) показали, что уровень СЭ может быть оценён и по активациям одной траектории: их проекция на выявленную ось семантической энтропии позволяла предсказывать, является ли этот уровень высоким или низким. Получается, что контейнер LLM-беседы несёт в себе сведения о вариативности своих продолжений.

Теги:
0
Комментарии0

Что скрывается в логах и где искать слабые места инфраструктуры?

SIEM может пропустить атаку, уязвимости — добраться до продакшена, а привычные инструменты мониторинга — не показать причину проблемы. Как находить слепые зоны в защите, анализировать сетевой трафик и выстраивать процессы безопасной разработки, чтобы снижать риски до возникновения инцидентов?

Собрали бесплатные уроки для специалистов по информационной безопасности, которые помогут разобраться с этими вопросами. В программе — практические подходы к обнаружению угроз, DevSecOps и работе с инфраструктурой.

Мониторинг и обнаружение угроз

  • 5 ноября, 20:00. «Как построить SIEM‑мониторинг без слепых зон: от сценария атаки до источников событий». Записаться

  • 18 ноября, 20:00. «Что SIEM не увидит „из коробки“: корреляция событий и оценка качества детектора». Записаться

DevSecOps и безопасная разработка

  • 11 ноября, 20:00. «Как оценить зрелость DevSecOps‑команды и составить карту развития». Записаться

  • 16 ноября, 20:00. «Швейцарский нож РБПО: карта инструментов безопасной разработки на практике». Записаться

Сети, трафик и инфраструктура

  • 5 ноября, 20:00. «Стек сетевых протоколов и с чем его едят. На примере TCP/IP». Записаться

  • 10 ноября, 20:00. «CRI — обзор контейнерных runtime». Записаться

  • 17 ноября, 20:00. «Почему тормозит приложение: диагностика в Wireshark». Записаться

Чем лучше понимаешь, как устроена инфраструктура и где могут возникнуть проблемы, тем проще выстраивать эффективную защиту.

Что почитать по теме?

Безопасность инфраструктуры складывается из конкретных решений: какие права дать контейнеру, как защитить сервисы от атак и почему нельзя отключать проверку TLS ради удобства. Подобрали три статьи на Хабре, которые помогут разобраться в этих вопросах на практике.

Теги:
0
Комментарии0

ИИ не заменит тебя. Но инженер с ИИ - заменит

Прямо сейчас рынок делится на два типа инженеров.

➖Первые до сих пор вручную копируют конфиги и разгребают тонны логов.

➖Вторые уже настроили себе цифровых помощников и пьют кофе, пока ИИ делает рутину.

Мы собрали интенсив, где учим строить реальные рабочие воркфлоу под твоим полным контролем.

Что мы там разберем:

🔹n8n на практике: свяжем GitHub, базы данных, Slack и терминал в единую автоматизированную сеть.

🔹Алерты, которые не бесят: настроим их так, чтобы в 3 часа ночи ты видел не «ERROR 500», а готовый разбор полетов от Claude Code с предложением решения.

🔹RAG и MCP-серверы: дадим ИИ доступ к твоей внутренней документации, чтобы он знал контекст твоего проекта, а не галлюцинировал.

🔹Безопасность (OWASP Top-10): сделаем всё так, чтобы твоя автоматизация не стала дырой в инфраструктуре и поводом для разговора с безопасниками.

Хватит бояться, что тебя заменят. Стань тем самым инженером, который управляет ИИ.

👉 Забирай место на потоке

Теги:
0
Комментарии0

Ближайшие события

Приглашаем на Ozon Tech Platform Meetup

30 октября встречаемся в Москве, в лофте Casa Picassa на короткие доклады и глубокие технологические дискуссии. 

Все сервисы, о которых поговорим, написаны на Go. Но мы ждём не только Go-разработчиков. Будем рады всем, кто интересуется платформенной инженерией или просто хочет узнать, как всё устроено у нас.

Регистрируйтесь на странице события и присоединяйтесь

Темы выступлений:

  • Под капотом Ozon: как устроена технологическая платформа.
    Михаил Кабищев, руководитель департамента разработки PaaS, о задачах Платформы сегодня, о стандартах разработки, CI/CD, сетевой инфраструктуре, мониторинге и инфраструктурных сервисах.

  • Как мы оптимизировали более 4 000 сервисов на Go перед сезоном распродаж.
    Денис Крупецкий, руководитель группы разработки Go-платформы, о том, как мы освободили 7000+ CPU в масштабе более 4 000 микросервисов на Go.

  • Олимп: как устроен портал платформы данных в Ozon?
    Артемий Сероокий, руководитель платформы управления и визуализации данных, о том, как мы организовали взаимодействие с множеством сервисов и построили удобный интерфейс, который можно развивать независимо от изменений бэкенда.

Митап проведёт Марина Самойлова, руководитель направления платформы данных.

До встречи!

Теги:
0
Комментарии0

Выложил в открытый доступ небольшой инструмент, который сделал для своей работы: расширение для SketchUp, импортирующее сборки STEP.

Ruby API SketchUp не умеет читать STEP напрямую, поэтому расширение запускает FreeCAD в фоне и собирает модель в SketchUp:

- иерархия сборки сохраняется в виде групп
- повторяющиеся детали (винты, гайки) становятся компонентами
- тяжёлые узлы, например плата с компонентами, склеиваются в один меш: ~1200 деталей импортируются за секунды
- собственное окно прогресса, результат сохраняется в .skp

По пути наткнулся на несколько подводных камней производительности Ruby API SketchUp (add_faces_from_mesh против fill_from_mesh, молчаливая склейка точек) и описал их в README для других разработчиков расширений.

Windows, SketchUp 2021+, лицензия MIT. Это ранний релиз: цвета пока не импортируются. Буду рад отзывам и issues.

GitHub: https://github.com/eugenyh/sketchup-step-importer

Теги:
+1
Комментарии3

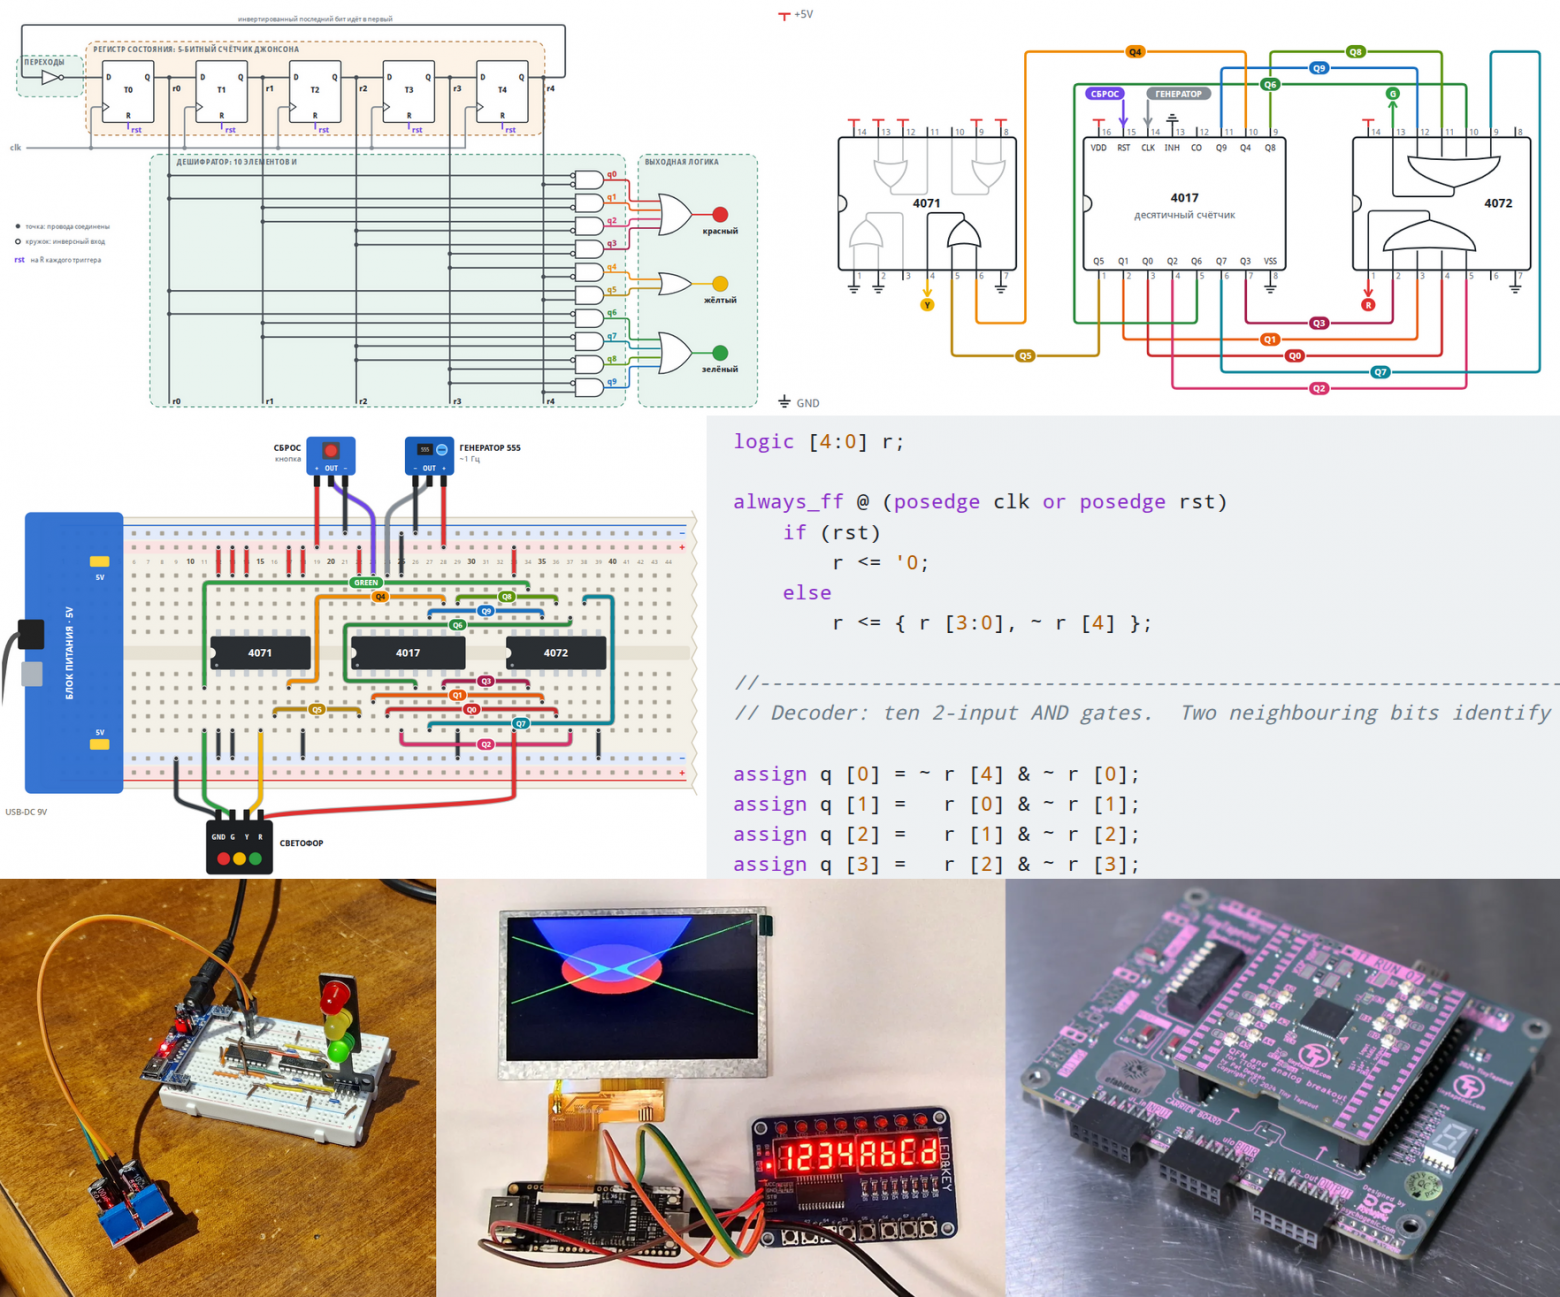
Я решил сделать пример инструкции для школьников на основе схемы со светофором от школьника Тимофея, комбинируя сгенеренные инструкции от Claude и Codex. Господа, вы можете это все прочитать и высказать ваши замечания? Когда я отлажу эту технологию, я сгенерю еще 100 таких инструкций.

Исходный промпт

Страница примера на русском от Claude

Страница примера на русском от Codex

Это часть деятельности, которую я описал в посте "От Цифровой Логики к Процессору через ПЛИС. Программа годового курса для школьников физматшкол". Идея в том, чтобы вернуть школьникам обучение с помощью микросхем малой степени интеграции, но не циклится на всякой ерунде из 1970-х, типа JK-триггеров или сборки генератора тактового сигнала из 555 с конденсаторами и резисторами, а использовать уже собранный генератор и компоненты со встроенными резисторами, чтобы можно было сконцентрироваться чисто на логике, и потом перейти к SystemVerilog-у, ПЛИС-ам и ASIC-ам, с конечными автоматами, конвейерной обработкой данных, очередями FIFO итд, то есть вещам релевантным современной работе.

Далее я попросил Claude и Codex покритиковать друг друга:

Analyze what your competitor put in its breadboard directory and write a comparison report in html file. Find errors, bad ideas, problems with style and presentation, good ideas to adopt, etc. Comprehensive assessment of everything.

Claude критикует Codex

Codex критикует Claude

Кто победил, по вашему?

И да, если возникнет стремление высказать "не надо это детям, дайте им Ардуино!" то у меня для этих дискуссий есть другой пост.

Теги:
+2
Комментарии2

Голоса в голове

Ещё одна история практического применения знаний из книг. На этот раз – «Эго – это враг» Райана Холидея.

Книга, напомню, о том, как эго мешает человеку заниматься полезными делам и быть, прошу прощения, эффективным. В том числе Райан упомянул вполне конкретный процесс, который служит исключительно эго – разговоры в голове с другими людьми.

Например, поговорил ты днём с начальником, и результат не в твою пользу. Начальник в чём-то обвинил, наехал, покритиковал. Во время разговора ты сообразить толком не успел, как эффектно ответить на его бред (ну бред же!), а может и просто побоялся. Что будет происходить в оставшееся время дня, а то и завтра? Разговор в голове с начальником, где ты, конечно, будешь блистать, ушатаешь его в пух и прах, он разревётся, падёт на колени, будет умолять о прощении и зарплату тебе повысит.

Так вот, Холидей сказал: нет никакой пользы в этих разговорах, окромя вреда. Исключительно своё эго почесать. Как кота, чтобы замурлыкал. А в чём вред-то, казалось бы?

Для меня вред был вполне конкретный – я тратил на эти разговоры огромное количество времени. Буквально часы в неделю. И настроение портилось – и в процессе, и после, когда отпустит и осознаёшь, сколько времени зря потратил. Пока разговариваешь с голосами, не можешь нормально работать, общаться, осознанность снижается – как будто спишь на ходу.

У меня разговоров с голосами было очень много, потому что занимаюсь продажами и управлением. За день пообщаешься с двумя-тремя десятками людей, и в голове буквально рой жужжащих пчёл. Каждый требует с ним поговорить.

И это я ведь ещё бросил в комментариях к своим статьям общаться – спасибо Поварнину. Раньше я и с комментаторами в голове разговаривал, не только посредством клавиатуры. Сложно представить, как я это выдерживал и хоть что-то успевал делать.

Но, спасибо Райану, я практически избавился от разговоров с голосами. Не сразу, но выработался триггер: как только начался разговор в голове, его надо срочно прекратить. Переключится на что угодно, но уйти от разговора с фантомом. Вплоть до применения инструментов подавления тревожности – например, найти и сосчитать все белые предметы.

И это работает. Высвободилось огромное количество мозгового времени – а для меня в работе это ценнейший ресурс. Именно время, когда я ничего не делаю, а думаю. Вместо разговоров с привидениями я теперь обдумываю изменения в работе, сочиняю темы для постов и статей, планирую будущие разговоры.

Вот здесь важное отличие: будущие разговоры вполне можно прогонять в голове. Это известная всем продавцам отработка возражений. И знакомый всем стратегам приём «что будет, если?». Разговоры в голове о будущем – да, о прошлом – нет. Не путать с рефлексией, разумеется.

Этот пост также придуман в освободившееся от фантомных разговоров время. Райан Холидей проспонсировал сам себя.

Этот текст - практика применения книг из Книжного стека

Теги:
+2
Комментарии2

Как я вырастил физику из одного синуса (и где мне нужна ваша помощь)

Привет, Хабр.

Взял одно допущение: всё — процесс, а процесс — идеальный синус. Больше ничего. Ни измерений, ни частиц, ни полей, ни постоянных — одна волна, которая знает только себя.

Дальше просто честно смотрел, что из этого следует. Выяснилось, что у синуса есть мнение по многим вопросам:

  • во первых скорость света реально для нас единственная постоянная, на её основе формируются все остальные физические величины и этому есть объяснение, используется её значение, не размерность;

  • стабильных частиц должно быть четыре (их и правда четыре: нейтрино, электрон, протон, нейтрон);

  • масса электрона получается из значения одной скорости света с точностью 0,7 %, у других стабильных - погрешность до 4%;

  • и элементарный заряд появляется, с точностью 3,2%

  • наша Галактика по массе — это нейтрон, только очень большой (5,5·10¹⁰ масс Солнца против наблюдаемых 6,1·10¹⁰);

  • постоянная Хаббла выходит 68,7 — ровно между двумя спорящими лагерями астрономов (67,4 и 73);

  • гравитационная постоянная — c в степени −6/5, с точностью 0,8 %.

Проценты пока великоваты…, но это идеальная модель и пока работаю над вопросом об эталоне, пока значения из СИ почти идеально подходят. Больше интересна качественная картина. Есть связка и с квантовой механикой и с ОТО, частично:) Появляются необходимые константы, с погрешностью конечно:)

Понимаю, как это звучит. Поэтому не прошу верить — прошу найти ошибку. Всё расписано пошагово, у каждого утверждения стоит статус: доказано, гипотеза или открытый вопрос. Работа на трёх языках.

Если синус где-то врёт — покажите где. Если не врёт — тем интереснее.

Создавать статью не стал, ещё полностью не готова, работа кипит, но интересные результаты всё таки есть. На данный момент больше новость для поста.

Если кому интересно, то вот ссылка на работу, которая ещё наверняка будет обновляться:

Рождение измерений - формальный скелет google.disk

Рождение измерений - формальный скелет zenodo

Рождение измерений - формальный скелет mail.ru

Что бы на mail.ru открывалось - нужно там авторизоваться.

Теги:
-1
Комментарии8

Росреестр выделил 725 млн на киберзащиту


Росреестр выделил 725 млн ₽ на лицензии и поддержку для своего центра управления инцидентами. Его задача – замечать инциденты и помогать их разбирать. В случае атаки важна скорость: как быстро удастся вернуть сервисы в работу. Документы закупки показывают, что деньги идут на защиту периметра, поиск уязвимостей, сбор событий и защиту рабочих мест.

Главная суперсила кибербезопасников: остановить атаку как можно раньше, пока она не нанесла непоправимый ущерб. Затем нужно понять масштаб и вернуть сервисы в работу.

Каждый час, пока сервисы недоступны, обходится бизнесу дороже. Может оказаться, что вредоносный скрипт поменял права у сотен сотрудников или удалил важные группы. Доступы вернутся только после восстановления прежних прав.

Если затронута служба каталога

Если инцидент затронул каталог, полностью восстанавливать его есть смысл после серьёзной аварии: когда он полностью испорчен или испорчены все данные в нём. Для одной удалённой группы такой способ избыточен. Банк же не закрывают на день, чтобы исправить один ошибочный перевод. Здесь нужен точечный возврат нужной группы, атрибута или права.

Хочется надеяться, что следующая крупная закупка Росреестра будет захватывать и защиту службы каталога – инфраструктуры нулевого уровня. Каталог обычно не замечают, как воздух, которым дышат. Но когда он перестаёт работать, бизнес это чувствует сразу: доступ к системам и данным пропадает. Нет каталога – нет доступа.

Нынешняя закупка закрывает две задачи: помогает раньше заметить атаку и быстрее её остановить. Но остановка атаки сама по себе не вернёт сервисы в работу. У каждой критичной системы свой сценарий восстановления. Для каталога это точечный возврат прав без отката всего каталога.

Теги:
+1
Комментарии1

LiteLLM 1.107.0 со стилером ключей: как проверить себя и что менять

21 октября 2026 на PyPI вышел litellm==1.107.0 со стилером учётных данных во всех бинарных wheel-файлах. Образы Docker с тегом v1.107.0 тоже заражены, а теги latest, main-latest и main-stable около трёх часов указывали на заражённый образ. Чистыми названы 1.106.x и ниже.

Инцидент развивается: данные из разбора StepSecurity, сверьтесь с заявлением BerriAI. Релиз загрузили в 11:39 UTC, с PyPI убрали к 13:23.

Чем опасно

В site-packages попадают cook.pth, cook.py и sitecustomize.py. Стилер запускается при каждом старте Python в этом окружении, import litellm не нужен. Уходят SSH- и облачные ключи, .env, переменные окружения, токены AI-инструментов. Если задан DATABASE_URL, дампится база прокси с API-ключами вендоров. Архив зашифрован и отправляется на litellm.dev.

Как проверить

Не запускайте Python на подозрительном хосте: это снова запустит стилер, поэтому pip show не подходит.

grep -rn "litellm.*1\.107\.0" --include="requirements*.txt" --include="*.lock" --include="pyproject.toml" .
find / \( -name cook.pth -o -name cook.py \) 2>/dev/null
ls -l /tmp/remote_code_loader.lock 2>/dev/null
docker images --digests | grep -i litellm

Скомпрометирован любой хост, раннер или контейнер, где ставился 1.107.0 или был образ v1.107.0/latest из того окна. Признак в сети: запросы к litellm.dev.

Что делать

  1. Убить процесс, держащий /tmp/remote_code_loader.lock, и заблокировать litellm.dev на выходе.

  2. Пересобрать контейнеры и переустановить окружения, а не чистить.

  3. Запинить litellm==1.106.2 или образ по дайджесту, удалить 1.107.0 из зеркал.

  4. Сменить всё, до чего хост мог дотянуться: облачные, SSH- и CI-ключи, токены. Для прокси с базой ещё и все ключи вендоров, master key и salt key. Архив зашифрован, поэтому считайте, что данные ушли.

  5. Поискать в логах litellm.dev и проверить расход у вендоров.

Для любого шлюза

Шлюз хранит ключи ко всем вендорам. Пиньте версии и дайджесты, не деплойте latest, ставьте с хэшами и ограничьте исходящий трафик шлюза.

Для LiteLLM это второй случай: в марте 2026 были скомпрометированы 1.82.7 и 1.82.8. Зависимости можно отравить в любой экосистеме, не только в Python.

Теги:
+2
Комментарии0

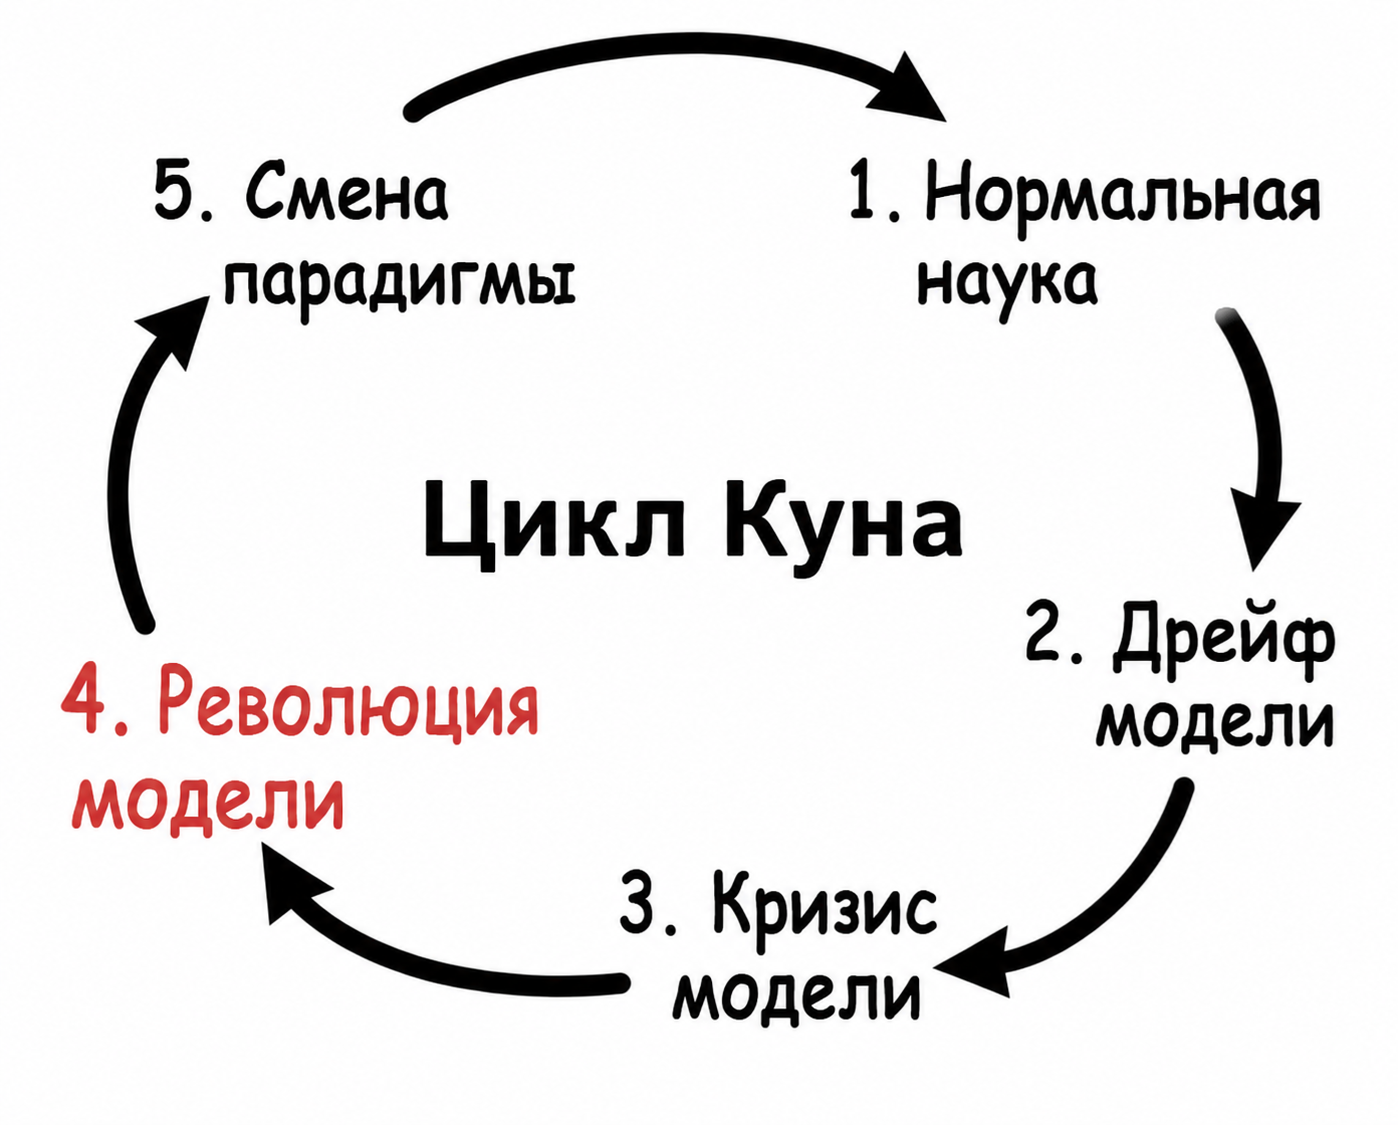
Что такое «смен парадигм».

Один из самых влиятельных философов науки 20 века Томас Кун предложил известную схему анализа этого процесса в фундаментальной книге «Структура научных революций».

Сначала формируется и утверждается господствующая парадигма - система представлений, теорий и методов, с помощью которых учёные объясняют определённые явления. Большинство исследований ведётся именно в её рамках.

Учёные проверяют и развивают существующие представления, собирая новые эмпирические данные. Постепенно обнаруживаются аномалии - факты, не вполне согласующиеся с господствующей парадигмой.

Поначалу противоречия пытаются объяснить, не отказываясь от прежней парадигмы. Старые представления начинают «растягивать» и приспосабливать к новым открытиям, а неудобные данные могут отвергаться, считаться исключениями или недооцениваться. Однако по мере накопления аномалий способность прежней парадигмы объяснять наблюдаемую реальность всё чаще ставится под сомнение. Наступает кризис.

Когда противоречия становятся достаточно серьёзными, появляются альтернативные объяснения и начинается конкуренция между старой и новой системами представлений. Происходит революционный пересмотр фундаментальных предпосылок прежней науки.

В итоге новая парадигма вытесняет старую, поскольку лучше соответствует накопленным фактам и обладает большей объяснительной и предсказательной силой. Она становится основой нового периода нормальной науки. И цикл начинается заново.

Хорошего дня! заходите на тг канал https://t.me/TradPhronesis

Теги:
-2
Комментарии0

Unitree представила робота‑телохранителя H2-X Kung Fu Legend Guardian, который умеет отбить нападение грабителя, поднять автомобиль и даже откинуть человека в сторону, если ему угрожает пуля или неадекватный водитель. Без подзарядки робот активен лишь 8 часов,

Теги:
0
Комментарии3

Что такое ZDP? Рассказываем об этом в новом выпуске нейрословаря от лаборатории ИИ компании «Криптонит»!💚

После дообучения большая языковая модель (LLM) может изменять представление данных внутри своих слоёв. Такие изменения называют дрейфом. Он помогает адаптации модели с учётом новых данных, но одновременно может приводить к ухудшению прежних навыков, в том числе и к «катастрофическому забыванию».
 
Обычно для оценки дрейфа проводят повторное тестирование модели на серии вопросов. Это довольно трудоёмкий процесс. Недавно был разработан подход к упрощённому анализу дрейфа по активациям трансформера, то есть численным значениям его внутренних состояний. Для этого анализа не нужны ни метки (правильные ответы к примерам), ни оценка выходов модели.

Метод получил название «зондирование нулевого направления» — Zero-Direction Probing (ZDP). При его использовании сначала все активации одного слоя собирают в матрицу. В этой матрице строки соответствуют токенам (элементам, на которые модель разбивает текст), а столбцы — координатам в скрытом пространстве.
 
Затем в нём находят направления, при умножении матрицы активаций на которые получается ноль. После изменения модели проверяют новые активации в тех же направлениях. Если возникает отличный от нуля сигнал, то фиксируются изменения представлений.
 
Количественно ZDP измеряет Null-Variance Leak (NVL) — суммарную энергию новых активаций в ранее нулевых направлениях. Также он позволяет оценить относительный показатель Spectral Null-Leakage (SNL) — та же энергия, делённая на полную энергию новых активаций.
 
Важно отметить, что пороговые значения для обнаружения изменений выведены из предположения о гауссовском (нормальном) распределении случайных активаций, но на практике это не всегда так. ZDP стоит рассматривать как исследовательский метод, упрощающий отслеживание изменений модели, а не как гарантию сохранения её качества.

Теги:
0
Комментарии0

Понадобилось отлаживать туннель между VIPNet координаторами (доступ на координаторы только по SSH), стандартными средствами проверил что пакеты от удаленной сети приходят:

machine logs show network-traffic

Это просмотр трафика в псевдо GUI. В целом довольно удобно

Однако же приходят то они приходят, и дешифруются но целевая станция не отвечает.

Увы но смотреть далее порта випнета я не могу, поэтому для начала хотел убедится что дешифрованные декапсулированные пакеты, уходят во внутренний интерфейс.

Что нам понадобится? разумеется tcpdump и он тут есть.

Заходим в shell:

admin escape

Ту пожалуйста действуйте аккуратно, лучше тут вообще ничего не трогать :-)

Но мы посмотрим:

arp -a
ip a
ip route

В моем случае целевой хост в одном L2 сегменте с интерфейсом eth1 координатора

Запустим tcpdump (будем смотреть пинги с удаленной машины на целевой хост):

tcpdump icmp -i eth1 -xx

Но смотреть дампы на экране не очень хорошая идея, да иногда достаточно но мы хотим pcap.

Тогда пишем в файл:

 tcpdump icmp -i eth1 -w icmpcap.pcap

Останавливаем.

Файл сохранился в текущей директории (/root)

Нам нужно его забрать но у нас нет ни tftp ни ftp клиента.

SCP тоже не работает (думаю понятно почему)

Давайте выведем его содержимое на экран, в кодировке Base64:

base64 icmpcap.pcap

Теперь скопируем все что мы видим на экране и сохраним в файл на локальном ПК, например в base64 icmpcap.pcapи64

Теперь, если ПК под управлением операционной системы Windows, сконвертируем его обратно в pcap:

certutil.exe -decode .\icmpcap.pcapи64 vipneticmp.pcap

Ну и удаляем ненужный файл на координаторе:

rm icmpcap.pcap

Все, комфортно смотрим дамп в Wireshark, сообщаем администраторам сети за координатором:

"От меня пинги вылетели, проблемы на вашей стороне" :-)

Теги:
0
Комментарии0

Если код написал ИИ, такое ПО можно включать в Реестр Минцифры?

Все чаще клиенты спрашивают меня: нужно ли сообщать экспертам Минцифры, что код написан с помощью ИИ? Не откажут ли из-за этого во включении в реестр российского ПО? Пришло время развеять туман неочевидности.

Давайте немного копнем в суть, кому вообще принадлежат права на результат генерации ИИ🤨

В российском законодательстве автор – это всегда человек, внесший творческий вклад (ст. 1228 ГК РФ, п. 80 ППВС РФ № 10 от 23.04.2019 г.). Однако одно наличие промпта авторство не гарантирует.

Судебная практика такова:

1. ИИ-изображения не защитили: ответчик указал на признаки генерации ИИ, а истец не смог доказать своё авторство.

2. Ролик с дипфейком защитили: сценарий, съёмку и звук создали люди, используя ИИ как инструмент.

То есть главное внести творческий вклад и зафиксировать это в документах. Так, например, заказчик сможет удостовериться в чистоте ваших прав на код (для этого, кстати, обязательно сохраняйте промпты, историю версий и собственные доработки – они подтвердят ваш вклад в разработку).

Так можно ли зарегистрировать ПО, созданное с помощью ИИ?

Да! Получается, ИИ не препятствует регистрации ПО в Роспатенте и реестре Минцифры, уведомлять о его использовании пока не требуется. 

Но важно, чтобы права на ПО были надлежащим образом оформлены, а программа соответствовала остальным требованиям реестра.

Теги:
+1
Комментарии2

Обсудили научпоп и будущее ИИ с автором Onigiri

В новый выпуск подкаста к нашему техлиду Саше Стародубцеву пришел Артем Яшин, автор канала Onigiri, где разбираются сложные темы из мира математики, физики, геймдева и программирования. Поговорили о научпопе и разработке.

Что обсудили:

  • историю канала и мотивацию;

  • процесс создания: сначала анимации, потом текст;

  • 4D-графику и рендеринг червоточин;

  • самообразование по YouTube;

  • игру Logic Arrows и Steam;

  • оптимизацию кода с помощью нейросетей;

  • математическую сингулярность.

Смотрите на удобной площадке: YouTube | VK Видео | Rutube

Теги:
0
Комментарии0

Импорт устройств в Netbox с помощью CSV, JSON, YAML

Если у вас есть большое количество серверов, сетевых и других устройств то для управления инфраструктурой, то можно использовать один из самых популярных инструментов - NetBox, он упрощает инвентаризацию и автоматизацию задач. Однако если устройств много ручной их ввод может быть трудоёмким. В этой статье хочу рассмотреть пошаговый процесс импорта устройств в NetBox с помощью файлов форматов .csv, .json и .yaml, чтобы ускорить переход и избежать проблем при заполнении данных.

1.Для начала создаем файл

Поля должны называться согласно страницы импорта в Netbox

Примеры csv файлов

1.devices.csv

2.interface.csv

3.ipaddress.csv

4.cable.csv

Нельзя повторять название устройств в столбце name название AP_01 и AP_01 одинаковы, даже если адреса разные

Если необходимо перед\после во все столбы добавить одно и тоже слово, например "/24"

В Libreoffice можно с помощью "Найти и заменить" выделить нужные ячейки и установить "птички" "Регулярное выражение" и "Только текущее

выделение"\

В поле Найти:^.* карет\циркумфлекс (крышечка, домик), точка, звёздочка

В поле **Заменить на *&/24

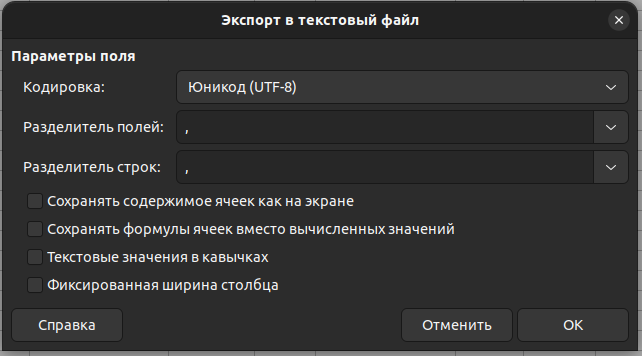
2.Сохранить файл xlsx в формат csv

В LibreOffice выбрать Файл - Сохранить как…, с такими параметрами

3.Для конвертации в JSON формат можно выбрать любой онлайн ресурс, например Convert CSV to JSON

https://www.convertcsv.com/csv-to-json.htm

Step 1: Select your input - Choose File - Нажать кнопку обзор

Скачать json файл, нажав Download Result

4.Импорт файла в формате JSON

Переходим на страницу Devices (или другую страницу для которой предназначен файл), выбираем Import, далее нажать Upload file

Внизу видим Field Options:

Field - это название поля в таблице Excel,

Required (если стоит галочка - обязательный параметр, должен быть в таблице)

Остальные поля необязательные

У некоторых строк справа есть знак вопроса, можно узнать какое значение нужно указывать для поля * (например для поля status значение указываем из столбца Import Value)

Если каких то обязательных полей нет в Netbox

Идём в соответствующий раздел и создаём их начиная с шага один. Для примера поле device_type.Переходим на страницу Device Types, далее можно добавить вручную если типов устройств немного или следуя первому шагу.

При успешном импорте появятся добавленная таблица и надпись Imported <кол-во устройств> devices (импортировал сначала по 50, потом решил около 300 импортировать всё прошло успешно, только долго ждать) Если покажет ошибку то смотреть её описание (скорей всего это неправильно названы столбцы, нет такого устройства, возможно пробел в ячейку попал).

Заключение

Импорт данных в NetBox с использованием форматов .csv, .json или .yaml даёт возможность значительно упростить и ускорить администрирование и поддержание актуальности вашего списка оборудования. Следуя приведённым выше шагам, можно без лишних ошибок загрузить устройства, интерфейсы, адреса и другие данные, а также быстро адаптировать данный процесс под собственные нужды.

Остальные изображения по ссылке https://github.com/solizarevich/netbox-import
(больше одного не дает добавить)

Теги:
-2
Комментарии0

ИИ и кризис идей

ИИ в 1С и бизнесе обнажил острую нехватку качественных идей. Сейчас кризис идей - главное ограничение, бутылочное горлышко всей затеи.

Можно быстро и дёшево сделать всё, что в голову взбредёт, но... Ничего не взбредает.
Поэтому подавляющее большинство применителей ИИ, будь то программисты, аналитики или люди из бизнеса, просто дают ИИ те задачи, которые делали сами, руками.

Напоминает одну старую историю. Я когда ИТ-директором работал, то увлекался полуконсалтинговыми проектами.
Один из них - исполнительская дисциплина. В компании было так себе с исполнением поручений (ну, как везде), и решили поднять ту самую исполнительскую дисциплину до 95%.
95% всех задач должны быть выполнены в согласованный срок.

Проект я сделал, всё получилось (эх, были времена 😊). Писал статью как-то про этот проект - https://habr.com/ru/articles/433514/. Но один из результатов оказался совершенно неожиданным - точно такой же кризис идей, только уже у руководителей.

Когда люди не делают то, что говорит руководитель, ему намного проще казаться компетентным и полезным.
Распоряжения отдаёт, стратегии рисует, планы верстает. Там всё красиво. Но результат - плохой, потому что никто всё это не исполняет полностью.
И руководитель может сказать "ну вот, опять исполнение подвело, а задумки-то хорошие были".

Когда же всё вдруг стало исполняться, то - пфффф - вдруг оказалось, что руководитель велел делать какую-то фигню, и результата от неё нет и не будет.
Руководители и расстроились. У них начался кризис идей. Когда ты знаешь, что всё тобой сказанное будет сделано - думать над словами надо сильно крепче.

То же происходит с ИИ. В бизнесе всегда было много людей, которые говорили, что у них много идей по автоматизации. Но им не дают бюджетов, ресурсов и вообще. Сейчас есть ИИ - любому нарисует всё, что в голову взбредёт. И вот человек садится, идею свою выдаёт, ИИ чего-то рисует... И?

И случается такая же фигня, что с руководителями. Вдруг оказывается, что реализованные идеи никому и ничем особо не помогают.
И человек больше не просит ИИ делать автоматизацию.

У разработчиков так вообще с идеями полный швах. Они всегда избегали задач, проблем и даже терминологии бизнеса. Поэтому у них нет идей вообще. Технические ИИ-разработки "для себя" не в счёт (это реинкарнация нетленок, это для души).

Можно, конечно, спросить идеи у самого ИИ. Но для этого в него надо залить бизнес-контекст, а его слишком много. Люди, их отношения, история, цифры и показатели, контрагенты, продукты и т.д. Пока до этого не дошло.

Так что люди, способные придумать хорошие, реалистичные и полезные идеи, сейчас в самой цене. Или скоро станут.

Другой 1С

Теги:
+2
Комментарии0

Собеседование. Часть 4: Корутины — от иллюзии потоков до Structured Concurrency и обработки ошибок

Многопоточность вызывает мандраж. В Android на смену RxJava пришли Kotlin Coroutines. За их лаконичным синтаксисом скрывается жесткая архитектура. Мой следующий блок вопросов проверяет, понимает ли кандидат, что именно происходит под капотом привычного launch.

Уровень 1: Иллюзия потоков (База)

Начинаю с провокации: «Корутина — это просто легковесный поток?»

Многие кивают, и это ловушка. Правильный ответ: Нет, это блок кода, умеющий приостанавливать работу (suspend) и возобновляться позже. На одном Main Thread могут поочередно работать тысячи корутин, не блокируя его. Это кооперативная многозадачность. Если кандидат отличает блокировку Thread.sleep от delay, базовый тест пройден.

Уровень 2: Кто за рулем? (Scope и Job)

Усложняем: «Мы запустили сетевой запрос. Юзер закрыл экран. Как избежать утечки памяти?»

Продвинутый кандидат назовет CoroutineScope и Job. Job управляет жизненным циклом задачи, а Scope — ее область видимости. Обязательный вопрос: «В чем фишка viewModelScope?» Ожидаемый ответ: он жестко привязан к ViewModel и автоматически вызывает cancel() дочерним корутинам в onCleared().

class MyViewModel : ViewModel() {
    fun loadData() {
        viewModelScope.launch { 
            val data = api.fetchData() // Отменится сам при смерти ViewModel
        }
    }
}

Уровень 3: Эффект домино (Structured Concurrency)

Меняем условия: «Запущено несколько задач в viewModelScope. Одна упала с Exception. Что будет?»

Джуны часто пишут try-catch внутри launch. Но истинный эксперт знает про Structured Concurrency. Корутины связаны иерархией. Если "ребенок" падает, он отменяет родителя (наш launch). Родитель умирает и отменяет остальных детей. В итоге молча упадет весь viewModelScope. Блок try-catch внутри вложенного launch здесь абсолютно бесполезен — исключение просто пробивает иерархию Job.

Уровень 4: Изоляция катастрофы (SupervisorJob)

Финальный босс: «Как защитить родительский scope от падения одной дочерней корутины?»

Здесь эксперт должен использовать supervisorScope. Его суперспособность — изоляция ошибок: смерть одной корутины не убивает соседей по scope.

class MyViewModel : ViewModel() {
    fun loadData() {
        viewModelScope.launch { 
            val data = api.fetchData() // Отменится сам при смерти ViewModel
        }
    }
}

А для глобальной обработки непойманных исключений (чтобы не крашнулось всё приложение) кандидат должен упомянуть CoroutineExceptionHandler, который передается в контекст корневой корутины.

Резюме: Суровая реальность против тепличного кода

Корутины расслабляют своим красивым синтаксисом. Для меня на интервью важно увидеть, что человек понимает последствия своих архитектурных решений.

В мобильной (и особенно Automotive) разработке сеть нестабильна. Машина заезжает в альпийский тоннель, связь обрывается, и один упавший сетевой запрос погоды не должен утянуть за собой весь модуль навигации из-за неправильно настроенной иерархии Job. Именно умение строить отказоустойчивые системы отличает кодера от инженера, которому можно смело доверить продакшен.

Теги:
+1
Комментарии0

Никакой рандомности, все проплачено

Читая пост на DTF о том, как очередной руководитель крупной игровой компании потребовал, чтобы все всё делали через «ИИ» под угрозой увольнения, наткнулся на любопытный факт.

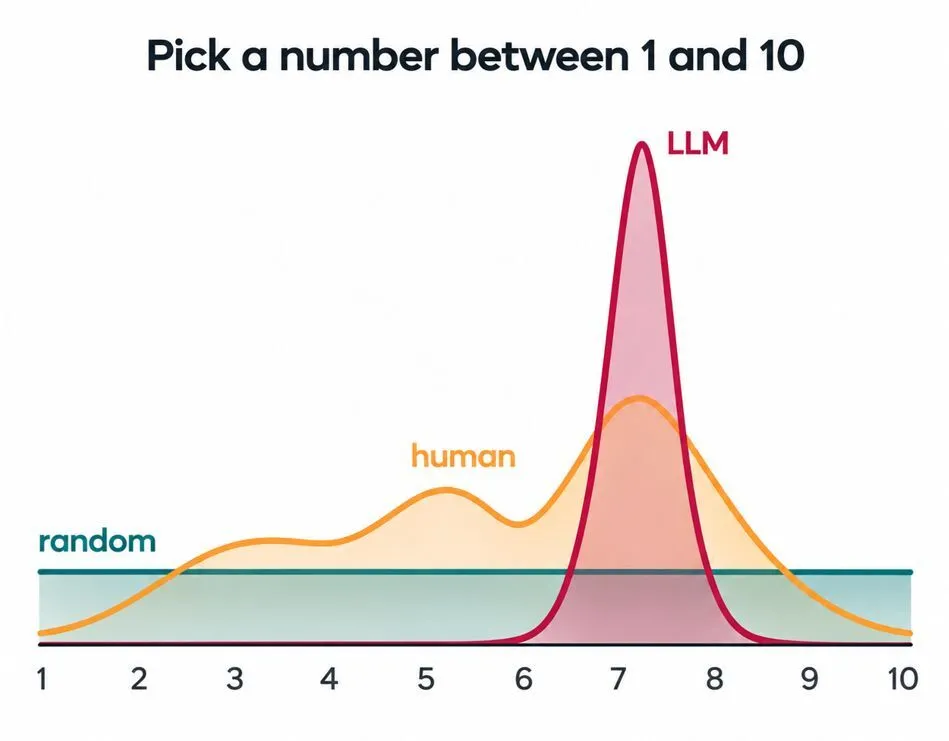
Если попросить ChatGPT (или, как пишут в комментах, любого другого чатбота) Назови случайное число от 1 до 10 — ответ всегда будет 7.


Проверил, реально так.

Конкретно у Гугла можно спрашивать несколько раз подряд, и «случайное число» всегда будет 7.

При этом пользователи пишут, что небольшие изменения в формулировке запроса могут приводить к интересным последствиям: кто-то поделился, что если писать не от 1 до 10, а от 0 до 10, то начинает выдавать 8 (то есть, «самый популярный ответ» + 1). 

У меня лично воспроизвести это не получилось, зато получилось во всех доступных агентах и открытых нейронках получить на запрос абсолютно одинаковый ответ — 7.

Какие из этого выводы? Да никаких, кроме того, что на самом деле никакой случайной генерации в «ИИ» не происходит, в ответ на прямой запрос рандомизации всегда выдается только усредненный самый популярный вариант. Кто знает, может, и ответ на главный вопрос жизни, вселенной и всего такого не 42, а тоже 7 — ну, по мнению «ИИ».

Относится и ко всему остальному в выдаче нейрослопа, просто тут наглядней всего.

Теги:
+2
Комментарии21

Продолжаем рассказывать про обновления CedrusData. В новой версии появилась сквозная OIDC/OAuth-аутентификация и расширился аудит ИБ в CedrusData Engine и CedrusData Catalog.

Что изменилось:

🔹 При входе в каталог пользователь авторизуется через внешнюю систему по OIDC. Если включен create-users, учетная запись создается автоматически после первого успешного входа.

🔹 При запросе из Trino каталог получает OAuth-токен пользователя с его группами и ролями. Эти сведения используются для проверки прав доступа. Вручную сопоставлять группы и роли между Trino и каталогом не нужно.

🔹 В журнале аудита Engine фиксируются изменения политик доступа, запуск и остановка сервера. Для событий доступа записывается результат Allow/Deny, поэтому специалисты ИБ могут быстро проверить, что именно произошло.

В итоге меньше ручной работы с учетками и правами, а у ИБ-команды есть единый журнал для проверки доступа и изменений политик.

👍 — если тоже хотите свести ручную работу на нет

👉 Больше полезных постов читайте в каналах Данные на стероидах. Подписывайтесь в Telegram и МАХ  

Теги:
0
Комментарии0

Размышляю, куда податься.

В смысле кто будет в цене в мире 1С через год-другой. Пока инерция и консервативность среды ещё немного тащит рынок, но ненадолго.

Размышляю для себя и тех ребят из своей команды, кто ещё в сознанке.

Пока понятно следующее.

Разработчики больше не нужны, в прежнем количестве и за прежние деньги. А за деньги, которые скоро будут платить разработчикам, там никого не останется.
Опять радуюсь, что всегда считал чистых разработчиков временным явлением, и сам таким не стал, и окружающим не давал. Статью про это ещё 6 лет назад писал.

Аналитики, консультанты - тоже. Аналитики особенно - это роль больше проектная, а проектов в большом количестве на горизонте не видно.

Архитекторы, пожалуй, нужны. Но не те, которые только в конфигураторе архитектуру понимают, но и организационную. Не знаю, как этих людей принято называть сейчас. Которые короче и конфигурацию с обеих сторон знают, и бизнес, и могут их подружить.
А которые архитекторы по созданию регистров и слоёв кода - увы, увы, увы.

Если выделить общее, то не нужны люди одной специализации. Нужны интеграторы, когда внутри одного несколько специализаций.

Хорошо, если хватит внутри человека суммы качеств разработчика, аналитика, архитектора, слесаря. Т.е. компетенций, связанных только с 1С и учётом. Таким человеком стать можно, я их всегда универсалами называл. У такого больше шансов остаться на хорошей зарплате.

Но есть вероятность, что и этого мало. Нужно что-то ещё.
Например, умение руководить - людьми и проектами. В глазах работодателя (любого) это мощный плюс, т.к. человек будет самоходящим, проактивным. Ему можно поручить тему, а дальше он сам. И спроектирует, и сделает, и научит, и заставит. Даже не тему, а проблему поручить. Хотя, тут уже навыками управления не обойтись, надо уметь проблему в задачи превращать.
Важно - такого ИИ точно не заменит. Заставлять людей работать нейросети не умеют (пока человек сам не попросит, но мазохистов пока не обсуждаем).

Что ещё добавить к универсалу? Вспомнил, что когда-то выдумал профессию бизнес-программист.
Это как раз тот, кто проблемы в бизнесе решать умеет, а автоматизация для него - лишь один из инструментов.
Процессы всякие рисовать умеет, мотивации, взаимоувязывать их друг с другом и т.д.
Молодец, короче.

Я про эту штуку много статей писал, канал вёл.
Началось всё с выступления на Инфостарте, вот статья по его итогам - https://infostart.ru/pm/622937/?attempt=1
А
вот Хабр-версия - https://habr.com/ru/articles/437298/

Вот думаю, надо ли этих бизнес-программистов раскапывать?
Для себя-то точно раскопаю - я уже 10 лет в основном бизнес-программированием и кормлюсь.

Вообще, я в эту сторону уже топаю, и видео курса "Бизнес-скелет", который я начал тут выкладывать, из той же темы.
Хочу каких-нибудь программистов 1С попробовать спасти, а то разбегутся все курьерами работать, да операторами на складе.

Вы как спасаться планируете, 1Сники?

Это из Жёлтым по белому
Теги:
+1
Комментарии0

27 октября в 17:00 на бесплатном практическом вебинаре «Claude Code для бизнес-аналитика: от сбора требований до разработки дашбордов без кода» разберём, как использовать Claude Code не как чат-бот, а как исполнителя задач.

В прямом эфире:
👾 Как из протоколов встреч и переписки собрать структурированные требования, user stories и приоритизированный бэклог
👾 Настройка «устава проекта» для агента, скиллы как регламенты, роли аналитик → разработчик → QA-ревьюер
👾 Генерация BPMN-схем по текстовому описанию с проверкой нотации
👾 Подключение к MySQL: аудит базы, проектирование объектов, UML-схемы
👾 Прототипы экранов по циклу «ASCII-каркас → тема → анимации → HTML»
👾 Дашборды из CSV/Excel/БД в интерактивную страницу с KPI и фильтрами

Отдельный блок — контроль качества. Разбор реального инцидента в проде, после которого отключать проверки точно не захочется.

📆 Когда: 27 октября в 17:00 (Мск)
🙍‍♂️ ️Спикер: Шарапова Елена, эксперт в области бизнес-аналитикм и ИИ, архитектор бизнес-процессов и ИТ-систем

✍ Записаться

Теги:
0
Комментарии0

VK Tech представил новые функции VK Business Analytics на основе искусственного интеллекта

VK Tech обновил VK Business Analytics — решение для комплексной аналитики и оптимизации бизнес-процессов. Возможности на основе искусственного интеллекта упрощают поиск причин проблем через мультипроцессный граф, разметку рабочих операций в модуле Task Mining и подготовку технических заданий для автоматизации с помощью контекстной модели. 

Мультипроцессный граф — схема, которая демонстрирует, как процессы компании связаны между собой. В модуле Process Mining она собирает их в единую модель на основе данных из корпоративных систем. Граф помогает аналитикам найти, где на самом деле возникла проблема, даже если заметили ее в другом процессе. Например, если компания не укладывается в сроки выполнения заказов, граф показывает, на каком этапе возник сбой — при обработке заявки, согласовании документов или исполнении заказа. Таким образом появляется целостное представление о том, как данные передаются между процессами и как изменения в одном процессе влияют на другие.
В модуле Task Mining, который анализирует действия на рабочих компьютерах без привязки к конкретным сотрудникам, появилась ИИ-разметка операций. Раньше аналитик вручную разбирал записи действий и называл их. Теперь это делает ИИ: алгоритм находит повторяющиеся цепочки, а языковая модель определяет, что это за операция, и дает ей понятное название с учетом специфики компании. В результате инструмент выдает точное представление о работе подразделений, ранжированный список того, что можно оптимизировать, и технические задания для автоматизации и роботизации.

ИИ-ассистент работает на основе контекстной модели, которую формируют данные Process Mining и Task Mining. Модель отражает, как процессы выполняются на самом деле, включая обходные шаги, которых нет в регламентах, и обновляется вместе с данными. Благодаря этому ассистент учитывает реальную логику процессов. Аналитик задает вопрос своими словами, а ассистент отвечает с опорой на данные: текстом, графиком, картой процесса или дашбордом. Это позволяет аналитикам быстрее проверять гипотезы и принимать решения по улучшению процессов.

«Процессная аналитика всегда требовала большого объёма ручной работы: нужно было подготовить данные, разметить операции и свести их в единую картину. Мы передали эти задачи ИИ, чтобы аналитики могли сосредоточиться на выводах и работе с бизнесом. Так агентизация перестаёт быть разовым проектом и становится управляемой программой трансформации», — отмечает бизнес-лидер направления Бизнес-приложений VK Tech Андрей Черненко.

Теги:
-1
Комментарии0

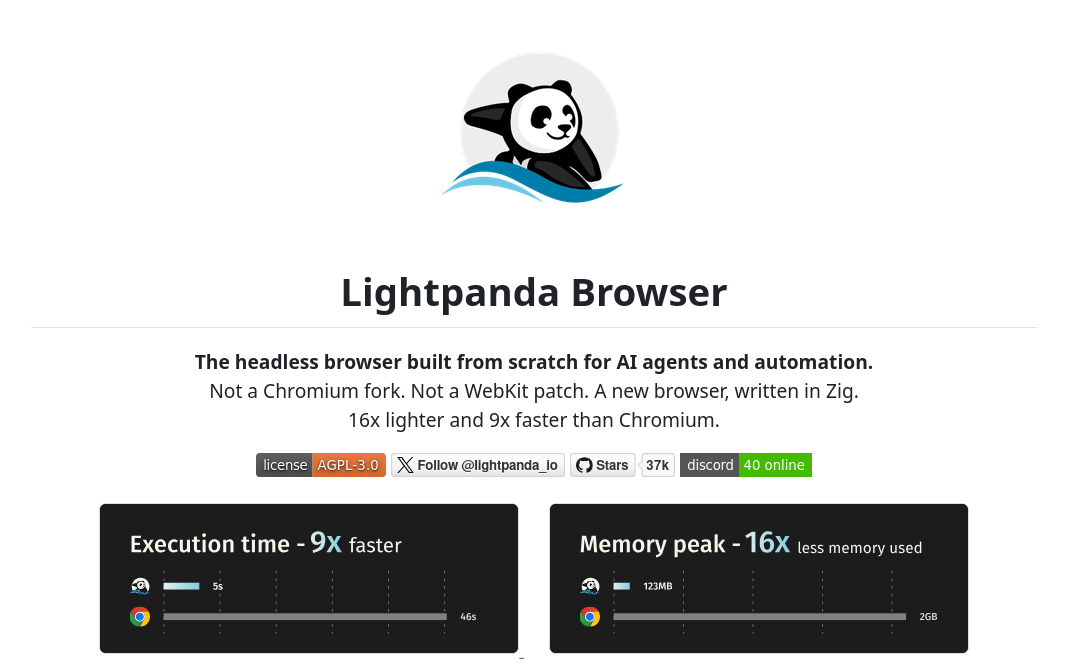
Представлен открытый браузерный движок Lightpanda 1.0, написанный на Zig с нуля. Решение предназначено для использования в задачах браузерной автоматизации в интеграции с Puppeteer, Playwright, Selenium, ChromeDP и ПО, поддерживающим Chrome DevTools Protocol (CDP). Компания-разработчик проекта поддерживает список интеграций Lightpanda в стиле awesome.

Lightpanda не занимается отрисовкой контента веб-страниц. Решение только выполняет веб-запросы (в том числе поддерживаются куки, CORS), строит DOM-дерево и выполняет Javascript через движок v8. Благодаря этому удалось добиться значительного сокращения потребляемых ресурсов: выполнение тестовых сценариев в 9 раз быстрее при в 16 раз меньшем потреблении памяти по сравнению с Chromium (ссылка на репозиторий разработчиков с техническими деталями бенчмарков).

Теги:
+2
Комментарии0

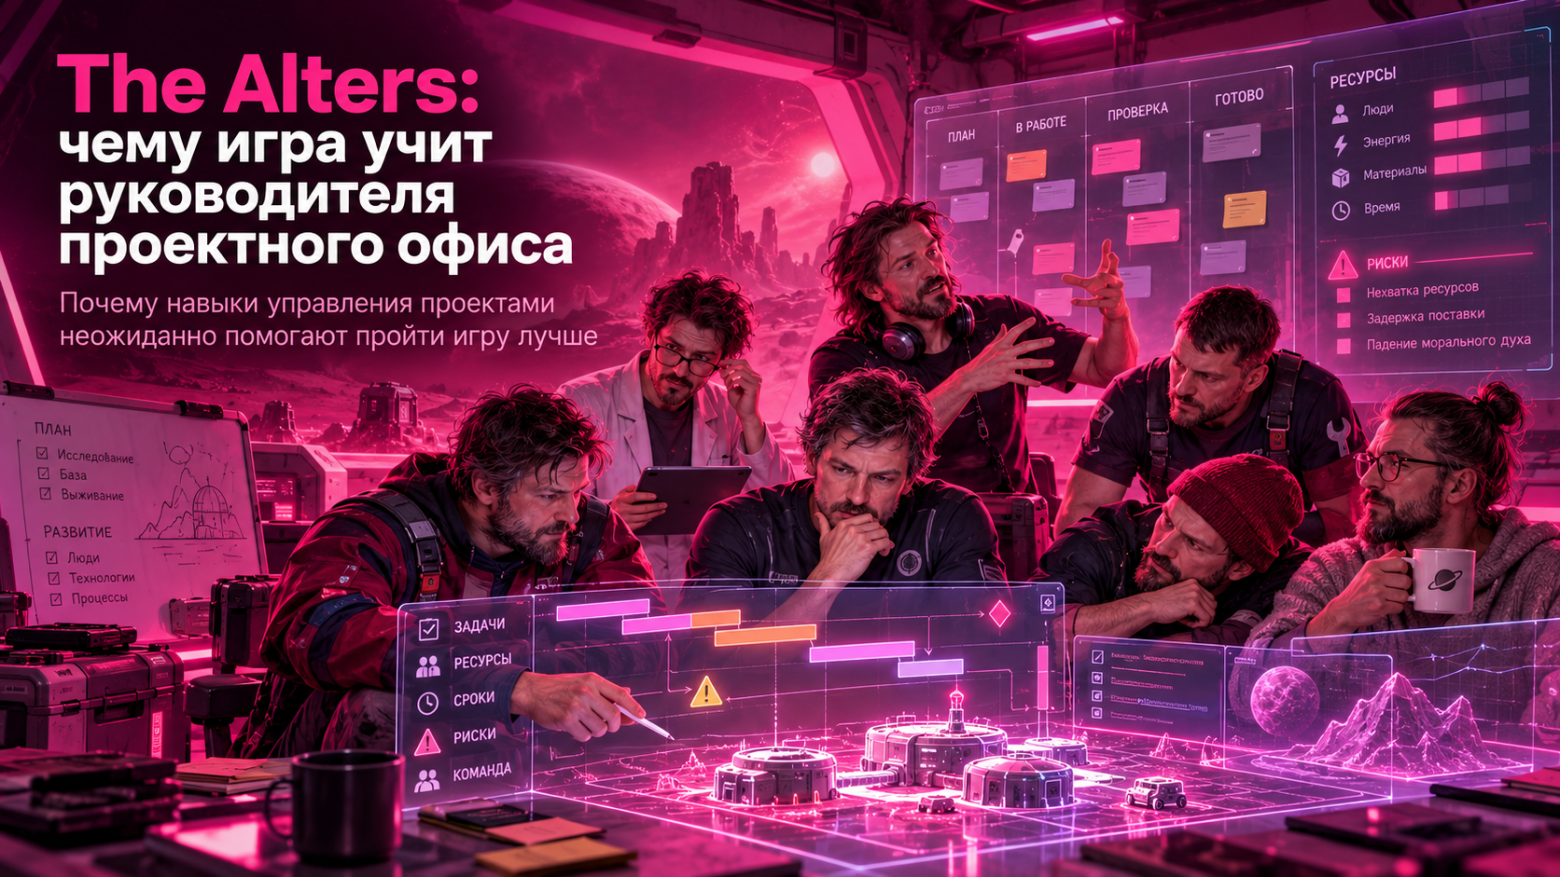
Я хотел выжить на чужой планете, а в итоге снова стал руководителем проектов. Спасибо, The Alters

Бывает, приходишь вечером домой после рабочего дня, запускаешь игру, чтобы наконец отвлечься от нагрузки (я бы сказал "перегрузки"), и через пару часов обнаруживаешь, что опять распределяешь сотрудников, контролируешь сроки и разбираешь конфликты в коллективе.

Да, я без малого тридцатипятилетний работяга, который до сих пор играет в видеоигры.

И именно так для меня неожиданно раскрылась The Alters от создателей Frostpunk и This War of Mine. Только вместо обычной рабочей команды здесь несколько альтернативных версий одного человека, а вместо дедлайна от руководства - приближающееся смертельно опасное солнце.

По сюжету Ян Дольский остаётся один на далёкой планете после катастрофы космической экспедиции. Спастись самостоятельно практически невозможно, поэтому он создаёт альтернативные версии себя. Это такие же люди, которыми главный герой мог бы стать, если бы когда-то принял другие решения. Один Ян посвятил жизнь науке, другой освоил техническую специальность, третий стал шахтёром. У каждого собственные воспоминания, характер, обиды и профессиональные навыки. И теперь всем этим людям приходится жить и работать вместе, чтобы успеть покинуть планету.

Самое забавное, что игра довольно быстро превращается в настоящий управленческий симулятор. Нужно добывать материалы, строить помещения, производить оборудование, проводить исследования и следить, чтобы у команды было достаточно еды и отдыха. Времени постоянно не хватает, людей тоже. Если назначишь всех на добычу, то остановятся исследования. Увлечёшься улучшением базы - рискуешь не успеть подготовиться к переезду. А если решишь выжать из команды максимум производительности, вполне можешь получить конфликты и падение мотивации. В общем, всё как в большом проекте, только создать новых сотрудников здесь немного проще, чем согласовать дополнительные ставки с HR.

Хороший пример управленческой головоломки встречается уже в первом акте, когда необходимо построить энергетический мост через лавовую реку. Для этого нужно исследовать технологию, изготовить четыре крепления, предварительно обеспечив производство необходимыми материалами. И всё бы ничего, но параллельно приходится готовиться к магнитным бурям, поддерживать работоспособность базы, производить радиационные фильтры и следить за запасами ресурсов. При этом опасный рассвет постепенно приближается, а значит, бесконечно откладывать основные работы не получится.

Поскольку свою профессиональную карьеру я связал с проектами, многие решения в игре давались мне с довольно знакомой логикой. Сначала определить цель, затем понять, какие работы действительно критичны, какие ресурсы необходимы и что произойдёт, если очередной план сорвётся. При этом главное вовремя отказаться от второстепенного. Игра хорошо демонстрирует, что постоянная занятость всех участников ещё не означает эффективной работы команды, а экономия на отдыхе и нормальных отношениях может обойтись дороже, чем временное снижение производительности. В общем баланс.

Если любите научную фантастику, сложные моральные выборы и игры, в которых действительно приходится думать на несколько шагов вперёд, очень рекомендую обратить на неё внимание.

Теги:
+1
Комментарии0

ИИ-разработка на платформе SimpleOne: практика на реальной задаче

Приглашаем на второй онлайн-воркшоп по SimpleGen. Али Акмуллаев, владелец продукта, в прямом эфире покажет полный цикл доработки с ИИ-агентом — от постановки реальной задачи до работающей функциональности на dev-стенде.

В программе:

  • как поставить агенту задачу и какие данные для этого нужны

  • на каких этапах разработчик проверяет спецификацию, план и код

  • как изменения попадают на стенд и какая документация остаётся в итоге

  • что делать, если агент зациклился, и как контролировать расход токенов

Чтобы повторять шаги вместе с нами, заранее установите SimpleGen из npm. Инструмент бесплатный, отдельно оплачивается только выбранная ИИ-модель.

Когда: 29 октября в 15:00 (МСК)

Будет полезно разработчикам, аналитикам и специалистам по внедрению SimpleOne

РЕГИСТРАЦИЯ

Теги:
0
Комментарии0

Энтузиаст из Китая собрал летающую доску с помощью ИИ. Инженер представил ховерборд с 10 несущими пропеллерами, способный поднять вес до 300 кг. Управлять полётом человека предполагается с помощью двух смартфонов: одно устройство отслеживает положение доски, а другое подсказывает через наушники человеку, как нужно держать равновесие.

Теги:
+1
Комментарии0

Карьера в Innostage: руководитель отдела ИИ-разработки

Интересно совмещать руководство инженерной командой с решением архитектурных задач в сфере ИИ? В Innostage открыта вакансия руководителя отдела ИИ-разработки.

Компания развивает решения в области цифровой безопасности и киберустойчивости. У нас работают более 1200 специалистов, а собственную киберустойчивость уже более двух лет проверяем в режиме открытых кибериспытаний на багбаунти.

Сейчас мы ищем руководителя, который возглавит команду разработчиков и будет отвечать за развитие AI Core и действующих сервисов.

Чем предстоит заниматься

В задачи руководителя войдут:

  • Развитие команды ИИ-разработчиков, распределение зон ответственности и управление загрузкой.

  • Планирование разработки, декомпозиция задач и контроль их выполнения.

  • Развитие AI Core и действующих сервисов, обеспечение их стабильности.

  • Организация мониторинга, логирования и обработки инцидентов, контроль обновлений и релизов.

  • Разработка и развитие корпоративных AI-решений: от технической проработки и проверки гипотез до промышленного запуска.

  • Развитие архитектуры AI Core, выбор моделей, фреймворков и инфраструктурных компонентов.

  • Определение стандартов разработки и интеграции, контроль качества и технического долга.

  • Контроль производительности, надёжности и масштабируемости решений.

  • Обеспечение безопасности AI-решений совместно с командой ИБ.

Кого мы ищем

Нам нужен специалист с опытом управления инженерной или командой разработки и сильным техническим бэкграундом в backend, platform или AI-разработке. Важно иметь практический опыт создания и внедрения решений на базе LLM, RAG или AI-агентов, понимать жизненный цикл AI-сервиса и уметь распределять ресурсы между развитием, эксплуатацией и техническим долгом.

Будет преимуществом опыт создания внутренних AI-платформ, работы с локальными LLM и On-Prem-развёртываниями, а также с Kubernetes, Docker, PostgreSQL, векторными базами данных и LLM Gateway.

Что предлагаем

  • Помощь в адаптации на новом месте.

  • ДМС после испытательного срока: стоматология, телемедицина, онлайн-психологическая поддержка.

  • Страхование от несчастных случаев и на время поездок за рубеж.

  • Профессиональное развитие: онлайн-библиотека, курсы и тренинги.

  • Частичная компенсация занятий спортом.

  • Сообщества коллег по интересам.

  • Аккредитация компании в Минцифры.

🔗 Узнать подробнее о вакансии и откликнуться

По вопросам вакансии обращайтесь к Анастасии Виссарионовой (Anastasiya.Vissarionova@innostage-group.ru)

Теги:
0
Комментарии0

Четыре причины, почему пилоты ИИ-агентов в BI не доходят до ежедневной работы

Когда мы показываем заказчикам ИИ-агентов Dora для FineBI, почти каждый разговор заканчивается одной просьбой. Покажите кейс, где агент уже работает поверх BI в реальной компании. Таких историй в промышленной эксплуатации пока единицы.

С кем ни поговоришь, все хотят услышать кейсы. При этом мы понимаем, что реально ещё почти никто не внедрял.

Александр Брежнев, GlowByte

Пилоты идут, но до ежедневной работы доходят немногие. Чаще всего они застревают на том, что было в компании до агента:

• метрика «выручка» в двух подразделениях считается по-разному, и агент уверенно называет одну из версий;

• агент видит больше данных, чем человек, задавший вопрос, или меньше, чем нужно для ответа;

• у пилота нет владельца и эталонных ответов, и через два месяца его закрывают по ощущениям;

• команда прошла вебинар, а работает по-старому.

Одно исключение мы знаем по своим проектам. Это миграция отчётов между BI-платформами: у задачи есть эталон, исходный отчёт, и результат агента можно сверить с ним на данных.

Про данные мы уже писали подробно, вот чек-лист готовности данных и шаблон пилота с приёмкой по 50 вопросам. Про людей, выбор сценариев и устойчивость платформы готовых ответов у нас меньше, поэтому 23 октября на Fine Day 2026 в Москве мы позвали тех, кто ищет их на практике.

• 15:00. Лэнс Ли, международный исполнительный директор FanRuan, о том, куда движется корпоративный ИИ и где ему нужна опора на BI

• 15:25. Дискуссия «AI-Ready: что нужно данным и командам, чтобы ИИ заработал» с руководителями аналитики ПИК, ДИКСИ, СИБУР и АВТОВАЗ

• 16:10. Дмитрий Куроедов и Андрей Пашков из GlowByte запустят на сцене ИИ-миграцию отчётов из Qlik и Power BI в FineBI и покажут, что перенеслось, а что пока доделывают консультанты

• 17:00. Андрей Демидов, основатель проекта ДатаЙога, о том, как за пять дней запустить у команды новую практику работы с ИИ. Это формат нашего онлайн-марафона 9–13 ноября

• 17:50. Вилл Ченг, FanRuan CIS, о том, что происходит с отчётами, когда основной сервер FineBI выходит из строя

Участие бесплатное, заявки проходят модерацию, поэтому регистрируйтесь с рабочей почты. После регистрации придёт полный чек-лист «Готовы ли ваши данные к ИИ-агенту?» из 25 вопросов: https://clck.ru/3WV5ot

Не в Москве? Онлайн-марафон про AI 9–13 ноября. Разберём реальные кейсы компаний и то, как ставить задачи агентам и проверять их выводы. Предзапись: https://clck.ru/3WV5pj

А на каком этапе вы? Агент уже отвечает на вопросы бизнеса, идёт пилот, смотрите демо или решили пока не трогать? Напишите в комментариях, что мешает сделать следующий шаг. Самые частые ответы передадим участникам дискуссии.

Теги:
+3
Комментарии0
1
23 ...