Обновить
1024K+

Информационная безопасность *

Защита данных

1 179,14
Рейтинг
Сначала показывать
Порог рейтинга

Привет хабру! Снова.

В общем пока вы голосуете в опросе и пока побеждает Malware Development for Ethical Hackers от Zhassulan Zhussupov

Я исправляю некоторые неправильности перевода, которые режут слух пока что почти закончил 3 главу Black Hat Rust поэтому довольно скоро будет релиз уже полностью исправленной книги и потом возьмусь за Black Hat Ruby и надеюсь за то время, что я буду править перевод книг в опросе проголосует побольше людей вот ссылка если кто не видел прошлый пост https://forms.gle/pny2pD7G7f5Fhtno7

Связаться со мной или сообщить о некоторый неправильностях перевода например можно в группе в тг вот ссылка https://t.me/+Xome2X_nj-wyMDcy только не переусердствуйте!

Также хочу выразить огромную благодарность человеку с ником @stxdtm на хабре за то, что он единственный сказал про то, что в переводе некоторые слова режут слух.

Теги:
0
Комментарии0

Собрали собственную статистику по DDoS-атакам за III квартал, проанализировав более 1 млн инцидентов.

Основные хедлайны:

  • Среднее количество атак в Q3 ощутимо выросло — на 60% по сравнению с Q1.

  • Зафиксирован резкий всплеск атак на уровне L3-L4 в сентябре: рост составил 160% по сравнению с августом, а общее число инцидентов в сентябре оказалось на 20% больше, чем в июле и августе вместе взятых.

  • В самой массивной атаке, отраженной в Q3, количество запросов составило более миллиарда — 1 058 829 676 — в три раза больше, чем самая мощная атака в Q2, и в два раза больше, чем рекорд Q1. 

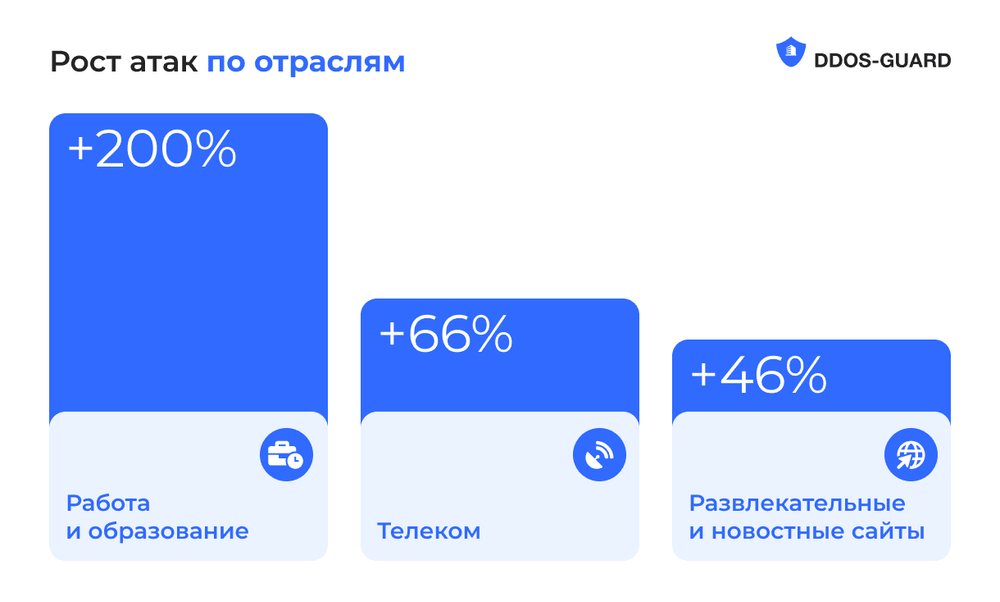
  • Под ударом DDoS в первую очередь сейчас сайты по поиску работы и образовательные порталы (самый значительный рост, почти +200%), ИТ-порталы (рост +42%), а также развлекательные сайты (+46%). 

Целиком аналитику читайте тут.

Теги:
0
Комментарии0

Вас позвали на собеседование от Just AI? Проверьте, кто на самом деле пишет

За последние две недели нам написали несколько кандидатов: с ними связался «рекрутер Just AI», но общение выглядело странно. Потом таких обращений стало больше. Мы проверили и убедились: люди, которые пишут от нашего имени, к команде Just AI отношения не имеют. Взлома у нас не было, да и мошенникам не нужны наши системы. Им достаточно открытой вакансии и человека, который хочет скорее получить оффер.

Разбираем схему, с которой столкнулись кандидаты, и объясняем, как не попасться.

Как выглядит схема с iCloud

Человек откликается на вакансию или получает сообщение от «рекрутера». Ответ приходит быстро, тон дружелюбный, все как в обычном процессе найма. Затем общение предлагают перенести в сторонний мессенджер, где нет модерации площадки и проверки ссылок, а переписку можно удалить за секунду. Дальше назначают собеседование, на него подключается реальный человек, представляется HR-менеджером, рассказывает о компании и задает вопросы об опыте. В какой-то момент звучит просьба: для работы нужно приложение, которого нет в App Store. Чтобы его скачать, надо выйти из своего аккаунта iCloud и войти в «рабочий», данные от которого присылают.

Связавшиеся с нами кандидаты отказывались, и «рекрутер» просто прекращал разговор. Если бы они вошли в чужой аккаунт, устройство оказалось под чужим контролем. Далее телефон заблокировали бы, а за разблокировку попросили бы деньги.

Какие еще сценарии встречаются

  • Анкета для зарплаты: на онлайн-собеседовании просят ввести данные карты, иногда прямо при демонстрации экрана.

  • Легкая работа за большие деньги: зовут зарегистрироваться на стороннем сайте и выполнять задания, а при выводе денег просят комиссию или данные карты.

  • Подпишите документы по ссылке: предлагают подписать согласие на обработку персональных данных на сомнительном сайте и просят код из СМС.

  • Удаленный доступ: предлагают поставить TeamViewer, AnyDesk или аналог «для настройки рабочего места», это прямой путь к банковскому приложению.

  • «Официальный» бот: зовут в бота в фирменном стиле с обещанием быстрого дохода, а потом просят оставить данные.

У всех схем общие признаки: спешка, уход с официальной площадки и просьба о деньгах или данных, которые для найма не нужны.

Что мы никогда не просим на собеседовании

  • Деньги за оформление, обучение или «доступ к вакансиям»

  • Данные карты, коды из СМС, CVV

  • Выходить из личных банковских аккаунтов, Apple ID и др.

  • Устанавливать программы удаленного доступа

Как проверить, с кем вы говорите

Смотрите на домен почты: job@company.com и job@company-jobs.com — разные адреса. Если вам написал «рекрутер», зайдите на официальный сайт компании и свяжитесь по контактам оттуда. Добросовестный работодатель спокойно согласится продолжить общение на площадке, где вы откликнулись, или по корпоративной почте.

Не выходите из Apple ID, Google-аккаунта или банковского приложения по чужой просьбе, не ставьте приложения из неофициальных магазинов и включите двухфакторную аутентификацию. А если вас торопят фразами вроде «решите прямо сейчас», прервите разговор и вернитесь к нему через час, оценив всю ситуацию.

Что делать, если контакт уже состоялся

  1. Остановите общение, ничего не вводите, не подписывайте и не устанавливайте, не платите ни за «разблокировку», ни за «комиссию».

  2. Если сообщили данные карты, заблокируйте ее через банк.

  3. Смените пароли и завершите активные сеансы в случае выдачи мошенникам паролей или кодов.

  4. Если устройство заблокировано, обращайтесь в поддержку производителя, а не к вымогателям.

  5. Сохраните скриншоты переписки, номера, адреса и ссылки.

А если к вам обратились от имени Just AI, напишите нам на job@just-ai.com, мы оперативно примем меры.

Правило трех «НЕ» поможет не попасть в такие схемы: не отправлять деньги, пароли и коды, не выходить из своих аккаунтов, не спешить. Любое побуждение к спешке — сигнал проверить информацию.

Теги:
+8
Комментарии0

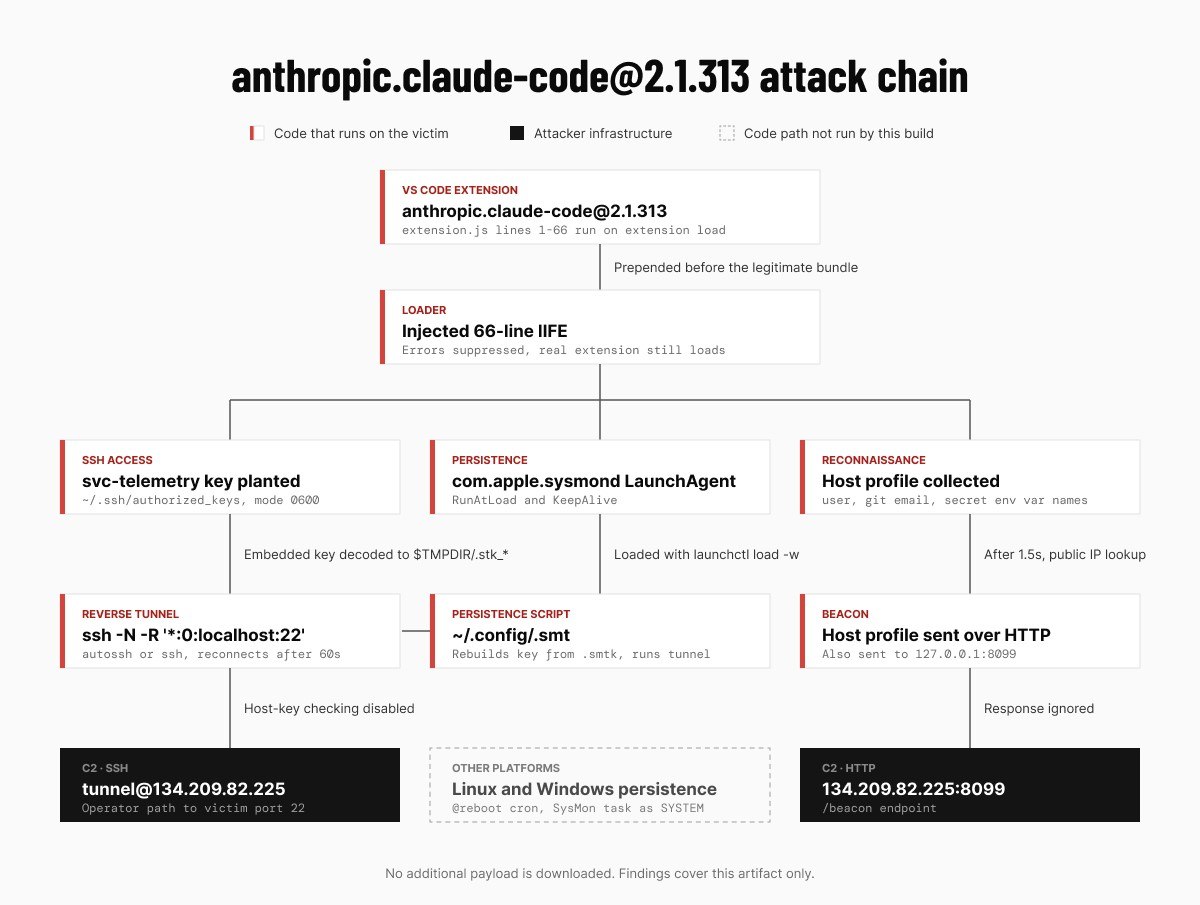
В версии Claude 2.1.313 обнаружена уязвимость, с помощью которой хакеры могут получить данные с ПК пользователей. Атакующим удалось разместить в каталоге Open‑VSX релиз anthropic.claude‑code@2.1.313, содержащий вредоносный код для удалённого доступа к системе пользователя. Публикация вредоносной версии пакета в репозитории Microsoft не подтверждена, но для него тоже сформирован отчёт c с предупреждением. В настоящее время проблемная версия удалена из репозитория Open‑VSX и следом опубликован корректирующий релиз 2.1.314.

Если используете Claude в VS Code, то нужно выполнить такие действия:

  • отключить ПК от интернета;

  • удалить расширение Claude Code на VS Code;

  • заблокировать на роутере или в защитнике адрес 134.209.82.225;

  • закрыть SSH сервер Get-Service sshd, если открыт;

  • завершить процессы туннеля: Stop-Process -Id <PID> -Force;

  • удалить задачу: schtasks /delete /tn SysMon /f;

  • удалить sysmon.cmd из автозагрузки;

  • сменить все важные API-ключи, токены, пароли, кодовые фразы.

Теги:
+6
Комментарии2

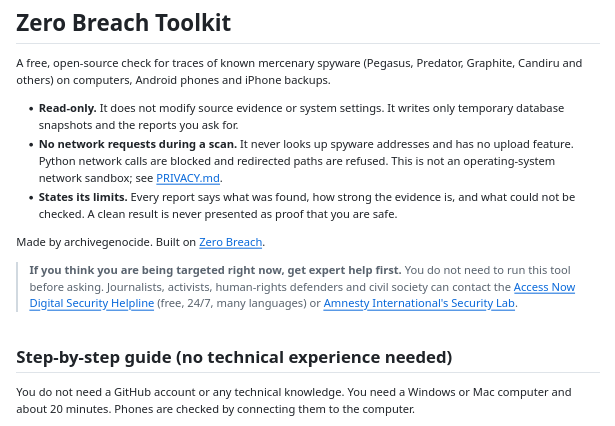
Представлен открытый проект Zero Breach Toolkit для поиска на смартфонах шпионских программ. Проект использует 12,4 тыс. индикаторов слежки из 29 источников. С таким набором инструмент способен отыскать Pegasus, Predator, Graphite и Candiru — это самый известный хакерский софт во всём мире.

Решение не просто выдаёт «угроза обнаружена», а показывает подозрительные следы в коде и программах, оценивает достоверность находок и объясняет, что именно удалось проверить. Причём сам смартфон взламывать не нужно. Для Android понадобится подключение к компьютеру по USB, для iPhone — создание локальной резервной копии.

Теги:
0
Комментарии0

Вебинар по zVirt SE: новое поколение сертифицированной ФСТЭК виртуализации

Привет! 5 ноября в 11:00 расскажем о крупном обновлении сертифицированной редакции нашей платформы виртуализации. Впервые ее функциональность полностью совпадает с коммерческой версией zVirt 5.0. Теперь в защищенных контурах можно использовать сертифицированную версию, не жертвуя функциональными возможностями продукта.

На вебинаре расскажем, как устроена единая технологическая платформа для всех редакций zVirt и что это значит для действующих пользователей сертифицированной версии zVirt Max. А поскольку требования регулятора тоже меняются, эксперты аккредитованной ФСТЭК России испытательной лаборатории и органа по сертификации, расскажут, как меняются подходы к сертификации, какие новые требования появляются, какие становятся строже и что это значит для рынка.

Что будет на вебинаре?

— zVirt SE и новая архитектура: что вошло в сертифицированную версию и какие возможности Orion soft первыми на российском рынке реализовала в сертифицированном продукте

— Сертификация и аттестация: как меняются требования ФСТЭК России, для каких аттестованных контуров подходит zVirt SE и достаточно ли возможностей платформы для выполнения 117 ФЗ

— Планы развития до 2027 года: синхронизация коммерческой и сертифицированной версий и возможности, которые появятся в zVirt в 2027 году

— Миграция и лицензирование: как перейти с zVirt Max на zVirt SE, сколько будет поддерживаться предыдущая версия и как устроена новая модель лицензирования

Присоединяйтесь! Регистрация открыта по ссылке.

Теги:
0
Комментарии0

Обсудили побеги ИИ-агентов и безопасность с сооснователем HiveTrace

На подкаст к нашему директору департамента стратегического развития ИИ-продуктов Диме Юдину заглянул Евгений Кокуйкин — ко-фаундер компании HiveTrace, которая занимается разработкой решений для безопасного использования генеративного ИИ. 

Что обсудили:

  • как сломать системный промпт с помощью манной каши;

  • чему побег агента OpenAI и взлом Hugging Face могут научить рынок;

  • как работают троянские MCP-серверы и как пропущенный pull-request может обернуться rug pull-ом;

  • проблему мисалайнменета и как агенты срезают путь к решению задачи;

  • теневое использование ИИ в компаниях и способы от него защититься;

  • отставание секьюрити-практик от технологий.

Добавляйте в закладки и смотрите, где удобно: YouTube | VK Видео | Rutube

Теги:
0
Комментарии0

DLP-система для бизнеса: как выбрать, настроить и внедрить

Сотрудник отправил договор на личную почту, загрузил исходный код в сторонний ИИ-сервис или скопировал клиентскую базу на флешку. Как обнаружить такие действия и предотвратить утечку?

Предотвратить утечки помогает DLP-система. Она анализирует содержимое файлов, каналы передачи и контекст действий, а затем применяет заданные правила: фиксирует событие, предупреждает пользователя или блокирует операцию.

Как работает DLP

  • Распознавание данных. Система ищет ключевые слова, проверяет регулярные выражения, метки конфиденциальности и цифровые отпечатки документов.

  • Анализ контекста. Учитывает, кто работает с файлом, кому его отправляют и через какой канал.

  • Настройка политик. Для разных сценариев можно задать разные реакции — от аудита до блокировки передачи.

  • Проверка срабатываний. Перед внедрением стоит протестировать правила на реальных рабочих сценариях и оценить, насколько точно они выявляют нарушения. 

Но есть нюанс: слишком строгие политики могут мешать легитимным рабочим процессам, а контролировать все каналы передачи данных умеет далеко не каждое решение.

В новой статье в блоге Рег.облака разбираем, как работает DLP, какие каналы она контролирует и на что обратить внимание при выборе и внедрении системы.

Теги:
+1
Комментарии0

CVE-2026-111497: критическая уязвимость в декодере Google Brotli

Опубликована критическая уязвимость CVE-2026-111497 — out-of-bounds write в C-декодере Google Brotli (c/dec/decode.c). Уязвимы версии 1.0.3–1.2.0: специально сформированный Brotli-поток может вызвать повреждение памяти, утечку данных, отказ в обслуживании и потенциально удалённое выполнение кода. security.paloaltonetworks

Риск существует для сервисов, распаковывающих Brotli-данные из недоверенных источников: HTTP-прокси, API-шлюзов, Node.js- и Python-приложений, а также систем с встроенными копиями libbrotlidec. rapid7

Компонент Уязвимые версии Исправленные версии Google Brotli / libbrotlidec 1.0.3–1.2.0 1.0.10, 1.1.1, 1.2.1 security.paloaltonetworks Node.js 22.x / 24.x / 26.x до 22.23.4 / 24.22.1 / 26.12.1 22.23.4 / 24.22.1 / 26.12.1 rapid7 Debian 12 brotli до 1.0.9-2+deb12u1 1.0.9-2+deb12u1 Debian 13 brotli до 1.1.0-2+deb13u1 1.1.0-2+deb13u1 Ubuntu 24.04 LTS brotli до 1.1.0-2ubuntu0.1 1.1.0-2ubuntu0.1

Remediation

sudo apt update
sudo apt install --only-upgrade brotli libbrotli1

Для Node.js обновите runtime до исправленной ветки и перезапустите production-сервисы. Важно учитывать backports: решение принимайте по версии дистрибутивного пакета и security tracker, а не только по upstream-версии Brotli. axonius

Автоматизация

Подготовил репозиторий с инструкциями для ИИ-агентов: обнаружение уязвимых версий, контролируемое обновление через apt, перезапуск сервисов, верификация remediation и формирование отчёта.

Репозиторий: paulmann/CVE-2026-111497

Ключевые слова: CVE-2026-111497, Brotli, уязвимость, информационная безопасность, Linux, Debian, Ubuntu, патч, remediation, C.

Теги:
+2
Комментарии0

Вредоносные боты: как отличить автоматический трафик от атаки

Боты могут парсить контент, подбирать пароли, накручивать активность и перегружать инфраструктуру. При этом автоматический трафик не всегда вредоносный: поисковые роботы индексируют страницы, а системы мониторинга проверяют доступность сервисов. Как отличить полезную автоматизацию от атаки?

1. Ищите аномалии в трафике

Первый шаг — проверить логи и метрики. На бот-атаку могут указывать:

  • Резкий рост числа запросов без очевидной причины, например рекламной кампании или сезонного всплеска.

  • Повторяющиеся действия: массовые попытки входа, регистрации, поиска или добавления товаров в корзину.

  • Необычно высокая скорость запросов, которую сложно объяснить поведением обычного пользователя.

  • Рост числа ошибок авторизации и попыток проверить логины и пароли.

  • Нетипичное распределение трафика: запросы поступают с большого количества IP-адресов, сетей или устройств, которые раньше почти не встречались.

  • Несвойственное поведение сессий: пользователи проходят одинаковые сценарии или обращаются напрямую к API.

Важно учитывать и бизнес-метрики. Если число запросов растет, а количество заказов, регистраций и других целевых действий почти не меняется, это может указывать на автоматический сбор данных или другую бот-активность.

2. Не доверяйте только User-Agent или IP-адресу

Заголовок User-Agent легко подделать, а распределенные боты могут отправлять запросы с множества адресов. Более сложная автоматизация иногда использует браузерный движок, выполняет JavaScript и сохраняет cookie и сессии.

Обращайте внимание несколько параметров одновременно: IP-адреса, заголовки, интервалы между запросами, последовательность действий и характеристики клиентских устройств. Если множество сессий повторяет один сценарий с похожей скоростью, это повод проверить их на автоматизацию.

3. Ограничивайте запросы к чувствительным функциям

Универсальный лимит на сайт не всегда эффективен. Ограничения стоит настраивать с учетом конкретных операций:

  • Авторизация и восстановление пароля: лимиты на попытки входа и дополнительные проверки при подозрительной активности.

  • Регистрация и отправка сообщений: ограничения на частоту и количество операций.

  • Поиск и каталог: лимиты, учитывающие характер нагрузки.

  • API: ограничения по пользователю, сессии, токену или отдельному методу.

Дополнительно можно применять CAPTCHA и JavaScript-проверки. Они помогают отсеивать часть автоматизации, но не гарантируют защиту от сложных ботов.

4. Используйте несколько уровней защиты

Механизм зависит от сценария атаки:

  • WAF анализирует HTTP(S)-трафик и блокирует запросы по настроенным правилам. Он может отсекать часть автоматизированных сценариев.

  • Anti-Bot-системы оценивают совокупность технических и поведенческих признаков, включая цифровой отпечаток клиента, выполнение JavaScript и историю сессии.

  • DDoS-защита помогает сохранять доступность сервиса при массовых атаках, направленных на перегрузку сайта или инфраструктуры.

Эти механизмы решают разные задачи и могут дополнять друг друга. Выбирать их нужно с учетом характера угрозы и особенностей сервиса.

5. Подготовьте план реагирования

Если атака уже началась, сначала определите, какие страницы, формы или API-методы получают больше всего запросов. Затем:

  1. Временно ужесточите ограничения на проблемных участках.

  2. Добавьте дополнительные проверки для подозрительных сессий, стараясь не затрагивать рядовых пользователей.

  3. Проверьте, не получили ли боты доступ к аккаунтам и не выполнили ли нежелательные действия.

  4. Сохраните логи, временные метки и сведения об изменениях правил защиты для последующего анализа.

Если нагрузка продолжает расти или сервис остается недоступным, подключите провайдера защиты или хостинг-площадку.

Подробнее о видах бот-атак, методах обнаружения и способах защиты — в статье Рег.облака.

Теги:
+1
Комментарии0

Что же мне перевести следующим?

Вижу вам зашел перевод книг особенно Black Hat Rust в посте я обещал сделать опрос если вам понравится перевод ну чтож ссылка на опрос в конце поста.

В общем, как я и обещал вот опрос https://docs.google.com/forms/d/e/1FAIpQLSdZnLR_qH0_Yiutv_F4KNBEH4GWYlgLzo-yWOjObn_2UdScjg/viewform?usp=header

Теги:
+1
Комментарии0

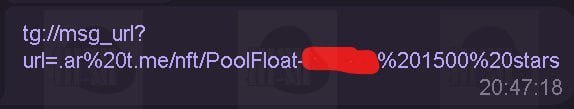
В Telegram нашли критическую уязвимость, из-за которой можно потерять аккаунт. Мошенники распространяют по чатам специальные ссылки, которые при нажатии могут отправлять сообщения от имени пользователя и провоцировать блокировку за спам. Пример ссылки:

Теги:
+4
Комментарии3

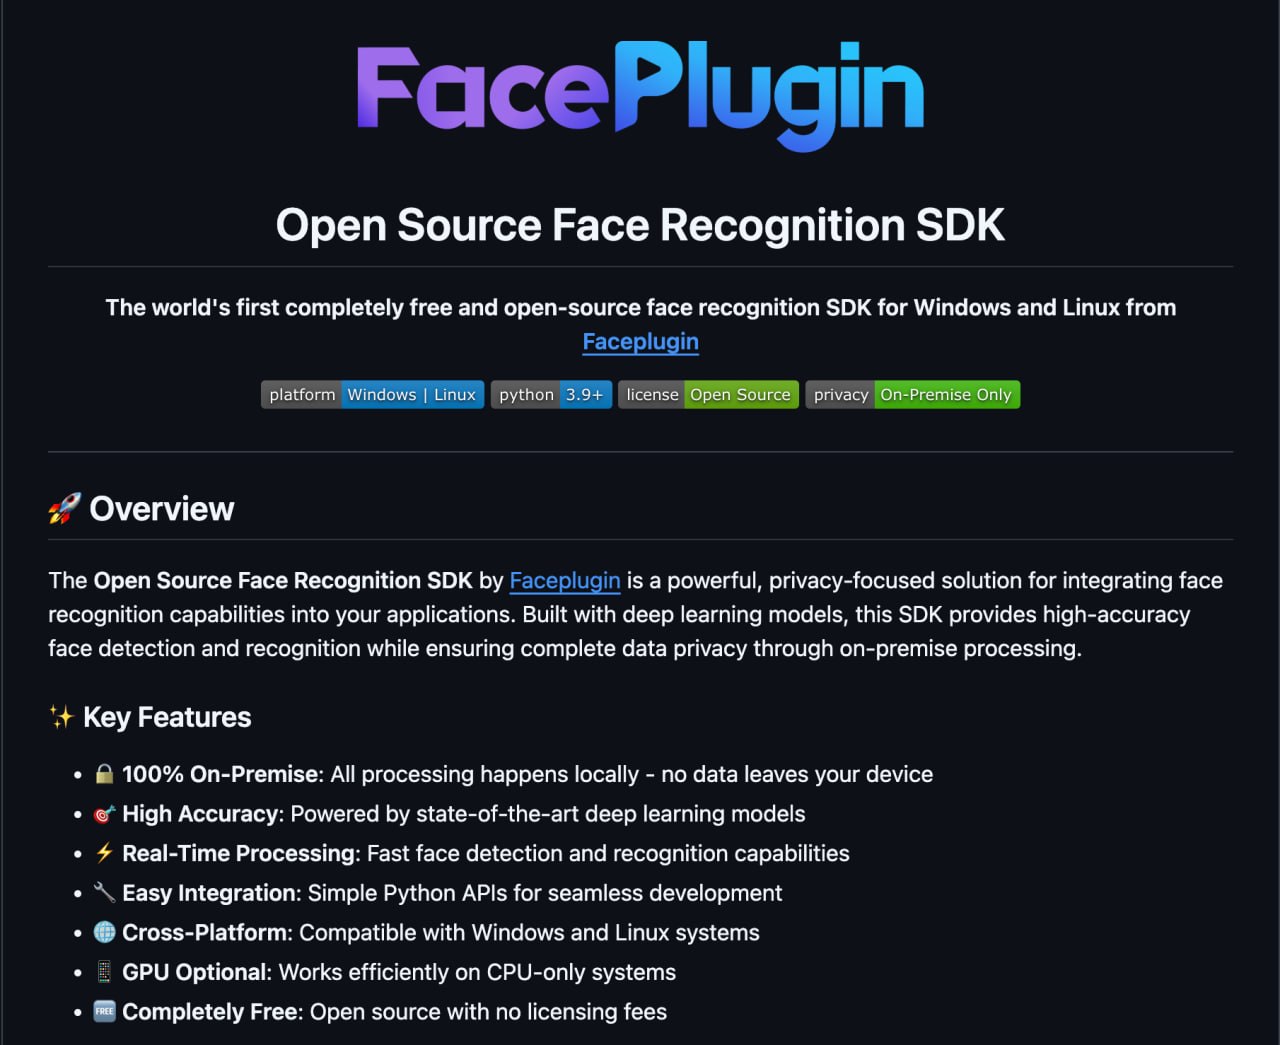
Представлен открытый проект FacePlugin (Open Source Face Recognition SDK). который позволяет создать собственный Face ID и ставить систему распознавания лиц в своих проектах и приложениях:

  • можете создать пропуск в приложение, для умного дома или Face ID для ПК;

  • сервис будет находить лицо по фото или через камеру в режиме реального времени;

  • система работает локально.

Теги:
+1
Комментарии0

Ближайшие события

48 страшных ИИ-инцидентов за 48 часов: мы все умрем!!!!! Или опять нет?

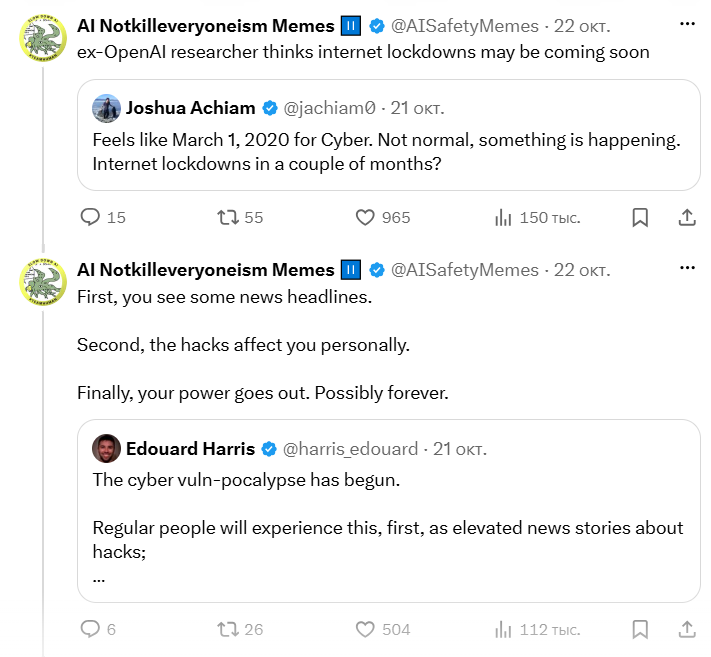
Последние дни в X активно расходятся (на сотни тысяч просмотров) алармистские вопли о том, что интернет якобы пережил какие-то совершенно беспрецедентные 48 часов: десятки атак, взломов, утечек и прочих катастроф, причем в каждом втором сообщении фигурируют «ИИ» и «ИИ»-агенты. 

Послушать вещателей этого месседжа, так вообще «шеф, все пропало»: базовые элементы сети посыпались, все системы УЖЕ вышли из-под контроля, обезумевшие «ИИ»-агенты самостоятельно атакуют компании и банки, а привычная модель интернет-безопасности закончилась буквально за одну неделю.

Не забудьте для защиты НЕМЕДЛЕННО задонатить Альтману с Брокманом, а то им до триллиона совсем чуть-чуть не хватает, ага.

Перед нами, разумеется, очередной пример нативного пиара OpenAI и Anthropic, которым необходимо убедить пользователей (хоть дутой статистикой, хоть привлечением раввинов и Папы Римского), что киберугроза со стороны «ИИ» немыслимо высока (факты прямо указывают, что это не так) и жить по-прежнему больше нельзя. Купите подписку на «ИИ» и купите защиту от «ИИ» при помощи «ИИ». «ИИ». «ИИ». «ИИ»!

Если неспешно и внимательно (чего не делает никто в интернете сегодня, на что и расчет) разобрать исходные истории, оказывается, что перед нами не одна гигантская атака и даже не «48 AI-инцидентов за 48 часов», а довольно разношерстная коллекция событий, произошедших в разные моменты и по совершенно разным причинам. 

Да, некоторые действительно связаны с использованием «ИИ» злоумышленниками. А некоторые нет — они относятся к обычным уязвимостям и ошибкам конфигурации. Например, дыру оставил разработчик. Или сервис неправильно обрабатывает учетные данные. Или нашли уязвимость давно существующего программного компонента. Или скомпрометирован криптографический ключ. Какие-то инфоповоды вообще являются публикацией расследований о кампаниях, продолжавшихся месяцами. 

Помимо корпораций-производителей «ИИ» свою долю пиара, конечно, хотят получить и другие участники пузыря, например, ИБ-конторы, которые либо полностью перепрофилировались под «ИИ»-защиту, либо вообще под нее были созданы. В списке инцидентов за 48 часов, например, находится расследование неких Straiker, посвященное кампании, которую исследователи связывают с группировкой CyberCartel и называют CARLIY0S. Эти хакеры используют ряд «ИИ»-моделей и агентов для атак на финансовые организации в Латинской Америке. 

Тревожно, спору нет. Правда, на деле изменился тут только метод: до этого годами тот же самый глобальный Юг терроризировали с помощью ransomware и многофункциональных троянов, просто это не так интересно, как «ИИ». Ну и продает компания Straiker, естественно, «Agentic AI Security», так что ей только выгодно создавать иллюзию «агентного апокалипсиса».

Ряд инцидентов из списка-48 вообще не имеют никакого отношения к «искусственному интеллекту» (и не произошли за указанные 48 часов). 

Вот и думайте, кому выгодно нагнетать панику? «ИИ»-компаниям — потому что деньги, пиар, хайп. «ИИ»-ИБ вендорам — гигантский новый рынок вообще из воздуха. Для регуляторов — это аргумент в пользу появления новых правил и осваивания новых бюджетов. Для журналистов — отличный сюжет (вы же все это читаете, правда?). Для социальных сетей — идеальный вирусный контент.

И вот мы здесь 🤡

Так что почитайте лучше хорошие статьи про «ИИ»:

Нейросети и реален ли сильный ИИ: большая проблема, о которой мало говорят

Глупость, жадность и прямой маркетинговый обман: темная сторона хайпа по «ИИ»

Скайнет или Скамнет? Как корпораты продали нам за миллиарды фантазию про «искусственный интеллект»

IT-сектор после перегрева: миф о «схлопнувшейся отрасли» и реальное состояние рынка

IT-сектор после перегрева, часть 2: наплыв нейросетей, бесконечные собеседования и конфликт интересов

Теги:
+8
Комментарии0

Достучаться до Композитора - Мой опыт борьбы с CVE-2026-109618 и CVE-2026-109619.

Посвященные знали заранее, а обычные админы и проггеры узнали вчера - все версии php критично уязвимы. Атаке может быть подвержен любой сервер, принимающий файлы по сети через "multipart/form-data". При этом не имеет значения, пользуетесь ли вы функционалом или нет в своих формах, при удачной атаке на сервере можно выполнить любой внедренный код.

Новые релизы были выпущены вчера 21.10.26 для версий php8.2-8.5 и для них никаких сложностей обновления не присутствует. У нас из 6 сайтов только один был на 8.4, остальные 8.0, 8.1 и 7.4. То есть надо было сначала установить новую версию php, исправить несовместимые фрагменты кода и обновить php через рекомендованный репо до версий, устраняющий уязвимость. А здесь уже возникают сложности. И одна из них, самая неожиданная, заключалась в том, что composer, точнее его репозитарий и серверы с кодовой базой оказались недоступны с территории нашей страны.

Обычный composer update отваливался по таймауту. Иммитация запросов к репо через curl показывала, что блокировка идет на "нашей" стороне во время TLS рукопожатий. Спасибо тем, кто следит за нашей безопасностью. При попытке использовать прокси соединение прерывал уже сервер репозитория repo.packagist.org, которому что-то не нравилось. Обложили с двух сторон.

В режиме полного логирования curl -vvvv удалось понять, что доступ к repo.packagist.org идет через cdn и адреса постоянно меняются. Из 20 запросов один все таки проходил. Тогда я написал (при помощи клода в том числе) небольшой скрипт, который сканирует разные адреса репо и выдает по ним отчет.

#!/bin/bash
HOSTS="repo.packagist.org packagist.org api.github.com codeload.github.com github.com objects.githubusercontent.com"
DNS="8.8.8.8 1.1.1.1 9.9.9.9 77.88.8.8 208.67.222.222"

for h in $HOSTS; do
  ips=$(for d in $DNS; do dig +short +time=2 +tries=1 A "$h" @"$d" 2>/dev/null; done \
        | grep -E '^[0-9.]+$' | sort -u)
  [ -z "$ips" ] && ips=$(getent ahostsv4 "$h" | awk '{print $1}' | sort -u)
  echo "== $h"
  for ip in $ips; do
    r=$(curl -s -o /dev/null -w '%{http_code} %{time_total}s' \
        --connect-timeout 5 -m 10 --resolve "$h:443:$ip" "https://$h/")
    echo "  $ip  ${r:-FAIL}"
  done
done

Далее нужные ip добавил в hosts и композитор ответил!

Много нового узнал вчера про php от умных или считающих себя такими людей. И хотя альтернатив у php много, он все равно остается самым удобным языком для вэб-программирования.

Важные ссылки:

Теги:
+4
Комментарии0

Зачем OpenAI покупает Trail of Bits и что это значит для рынка кибербезопасности

OpenAI ведет переговоры о покупке Trail of Bits — американской компании, которая ищет и устраняет уязвимости в ПО. Сумма неизвестна, переговоры на предварительной стадии. Компании уже сотрудничают в рамках программы Patch the Planet, а ранее OpenAI купила Promptfoo (инструменты тестирования безопасности ИИ) и расширила платформу Daybreak для автоматизации поиска и устранения уязвимостей.

Опубликованную об этом событии новость для Коммерсантъ прокомментировал Зайнулла Жумаев, старший разработчик-исследователь ГК InfoWatch.

По его мнению, OpenAI присматривается к рынку ИИ-решений, потому что сам по себе ИИ как сервис для произвольных задач сейчас довольно убыточен из-за высокой стоимости строительства дата-центров — часть строек уже свернули. А вот конечные применения ИИ для конкретных задач могут быть коммерчески успешнее: они отвечают целевым запросам потребителей.

«Конкуренция в ИИ стремительно нарастает — китайские модели примерно в 14 раз дешевле по цене за токен, — отмечает эксперт. — Поэтому даже западные разработчики и целые компании переходят на более дешёвые китайские аналоги, несмотря на то что они чуть слабее».

OpenAI конкурирует и с другими западными решениями: для вайбкодинга многие используют Claude от Anthropic, а программисты — это аудитория, которая платит деньги, в отличие от массового потребителя в «бесплатных» чатах, где зарабатывают на рекламе и торговле данными пользователей.

Добавляет рисков и геополитическая напряженность: «навайбкоженные» приложения на западных рынках должны быть защищены от иностранных атак, в том числе с применением ИИ.

Для конечных пользователей объединение ИИ и кибербезопасности у одного разработчика может стать значимым преимуществом при выборе более дорогих западных моделей. Особенно если идет борьба за западных, более платежеспособных клиентов, которые готовы платить дороже по соображениям безопасности и из-за недоверия к ИИ из конкурирующего геополитического блока.

«Trail of Bits не занимается информационной безопасностью в широком смысле — компания сфокусирована на безопасности приложений, безопасности ИИ-решений и аудите ИБ. Эта экспертиза позволит OpenAI предлагать более безопасные решения», — подытоживает Зайнулла Жумаев.

Теги:
+3
Комментарии0

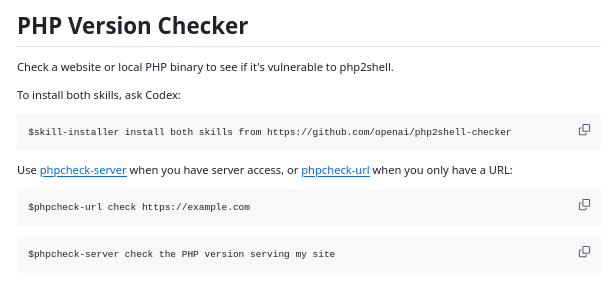
OpenAI выпустила скилл PHP Version Checker для Codex, который помогает оперативно проверять сайты на уязвимости PHP2Shell в PHP (CVE-2026-109618 и CVE-2026-109619), которые потенциально могли привести к несанкционированному RCE:

  • нужно Codex ссылку на ресурс, ИИ прогонит скрипт, проверит версию языка PHP и подскажет, требуется ли срочное обновление.

  • также ИИ-агент может сразу поставить патч и защитить сайт на PHP от угрозы взлома.

Уязвимости CVE-2026-109618 и CVE-2026-109619 связаны с разными проблемами при работе с памятью. Первая связана с нехваткой памяти: при очистке запроса программа может обратиться к некорректным данным, что способно привести к удалённому выполнению кода. При обработке последующих запросов программа может обратиться к устаревшим данным до полной инициализации состояния, что тоже грозит удалённым выполнением кода.

Команда безопасности PHP выпустила корректирующие выпуски PHP 8.5.12, 8.4.27, 8.3.36 и 8.2.35, а также патчи для уже не поддерживаемых веток PHP 7.4, PHP 8.0 и PHP 8.1, в которых исправлены критические уязвимости. В команде PHP призвали администраторов установить обновления. Заявлено, что полное блокирование уязвимостей возможно только через установку обновления.

Теги:
0
Комментарии0

Что скрывается в логах и где искать слабые места инфраструктуры?

SIEM может пропустить атаку, уязвимости — добраться до продакшена, а привычные инструменты мониторинга — не показать причину проблемы. Как находить слепые зоны в защите, анализировать сетевой трафик и выстраивать процессы безопасной разработки, чтобы снижать риски до возникновения инцидентов?

Собрали бесплатные уроки для специалистов по информационной безопасности, которые помогут разобраться с этими вопросами. В программе — практические подходы к обнаружению угроз, DevSecOps и работе с инфраструктурой.

Мониторинг и обнаружение угроз

  • 5 ноября, 20:00. «Как построить SIEM‑мониторинг без слепых зон: от сценария атаки до источников событий». Записаться

  • 18 ноября, 20:00. «Что SIEM не увидит „из коробки“: корреляция событий и оценка качества детектора». Записаться

DevSecOps и безопасная разработка

  • 11 ноября, 20:00. «Как оценить зрелость DevSecOps‑команды и составить карту развития». Записаться

  • 16 ноября, 20:00. «Швейцарский нож РБПО: карта инструментов безопасной разработки на практике». Записаться

Сети, трафик и инфраструктура

  • 5 ноября, 20:00. «Стек сетевых протоколов и с чем его едят. На примере TCP/IP». Записаться

  • 10 ноября, 20:00. «CRI — обзор контейнерных runtime». Записаться

  • 17 ноября, 20:00. «Почему тормозит приложение: диагностика в Wireshark». Записаться

Чем лучше понимаешь, как устроена инфраструктура и где могут возникнуть проблемы, тем проще выстраивать эффективную защиту.

Что почитать по теме?

Безопасность инфраструктуры складывается из конкретных решений: какие права дать контейнеру, как защитить сервисы от атак и почему нельзя отключать проверку TLS ради удобства. Подобрали три статьи на Хабре, которые помогут разобраться в этих вопросах на практике.

Теги:
+2
Комментарии0

Росреестр выделил 725 млн на киберзащиту


Росреестр выделил 725 млн ₽ на лицензии и поддержку для своего центра управления инцидентами. Его задача – замечать инциденты и помогать их разбирать. В случае атаки важна скорость: как быстро удастся вернуть сервисы в работу. Документы закупки показывают, что деньги идут на защиту периметра, поиск уязвимостей, сбор событий и защиту рабочих мест.

Главная суперсила кибербезопасников: остановить атаку как можно раньше, пока она не нанесла непоправимый ущерб. Затем нужно понять масштаб и вернуть сервисы в работу.

Каждый час, пока сервисы недоступны, обходится бизнесу дороже. Может оказаться, что вредоносный скрипт поменял права у сотен сотрудников или удалил важные группы. Доступы вернутся только после восстановления прежних прав.

Если затронута служба каталога

Если инцидент затронул каталог, полностью восстанавливать его есть смысл после серьёзной аварии: когда он полностью испорчен или испорчены все данные в нём. Для одной удалённой группы такой способ избыточен. Банк же не закрывают на день, чтобы исправить один ошибочный перевод. Здесь нужен точечный возврат нужной группы, атрибута или права.

Хочется надеяться, что следующая крупная закупка Росреестра будет захватывать и защиту службы каталога – инфраструктуры нулевого уровня. Каталог обычно не замечают, как воздух, которым дышат. Но когда он перестаёт работать, бизнес это чувствует сразу: доступ к системам и данным пропадает. Нет каталога – нет доступа.

Нынешняя закупка закрывает две задачи: помогает раньше заметить атаку и быстрее её остановить. Но остановка атаки сама по себе не вернёт сервисы в работу. У каждой критичной системы свой сценарий восстановления. Для каталога это точечный возврат прав без отката всего каталога.

Теги:
+1
Комментарии1

LiteLLM 1.107.0 со стилером ключей: как проверить себя и что менять

21 октября 2026 на PyPI вышел litellm==1.107.0 со стилером учётных данных во всех бинарных wheel-файлах. Образы Docker с тегом v1.107.0 тоже заражены, а теги latest, main-latest и main-stable около трёх часов указывали на заражённый образ. Чистыми названы 1.106.x и ниже.

Инцидент развивается: данные из разбора StepSecurity, сверьтесь с заявлением BerriAI. Релиз загрузили в 11:39 UTC, с PyPI убрали к 13:23.

Чем опасно

В site-packages попадают cook.pth, cook.py и sitecustomize.py. Стилер запускается при каждом старте Python в этом окружении, import litellm не нужен. Уходят SSH- и облачные ключи, .env, переменные окружения, токены AI-инструментов. Если задан DATABASE_URL, дампится база прокси с API-ключами вендоров. Архив зашифрован и отправляется на litellm.dev.

Как проверить

Не запускайте Python на подозрительном хосте: это снова запустит стилер, поэтому pip show не подходит.

grep -rn "litellm.*1\.107\.0" --include="requirements*.txt" --include="*.lock" --include="pyproject.toml" .
find / \( -name cook.pth -o -name cook.py \) 2>/dev/null
ls -l /tmp/remote_code_loader.lock 2>/dev/null
docker images --digests | grep -i litellm

Скомпрометирован любой хост, раннер или контейнер, где ставился 1.107.0 или был образ v1.107.0/latest из того окна. Признак в сети: запросы к litellm.dev.

Что делать

  1. Убить процесс, держащий /tmp/remote_code_loader.lock, и заблокировать litellm.dev на выходе.

  2. Пересобрать контейнеры и переустановить окружения, а не чистить.

  3. Запинить litellm==1.106.2 или образ по дайджесту, удалить 1.107.0 из зеркал.

  4. Сменить всё, до чего хост мог дотянуться: облачные, SSH- и CI-ключи, токены. Для прокси с базой ещё и все ключи вендоров, master key и salt key. Архив зашифрован, поэтому считайте, что данные ушли.

  5. Поискать в логах litellm.dev и проверить расход у вендоров.

Для любого шлюза

Шлюз хранит ключи ко всем вендорам. Пиньте версии и дайджесты, не деплойте latest, ставьте с хэшами и ограничьте исходящий трафик шлюза.

Для LiteLLM это второй случай: в марте 2026 были скомпрометированы 1.82.7 и 1.82.8. Зависимости можно отравить в любой экосистеме, не только в Python.

Теги:
+2
Комментарии0

Dephaze Live Hack Show 2: ИИ в Offensive Security, новые цепочки атак и реальный взлом

Уже 5 ноября в 12:00 по МСК команда Positive Technologies проведет второй Dephaze Live Hack Show.

За полгода PT Dephaze стал мощнее: научился работать с новыми сценариями атак, расширил возможности тестирования Active Directory и FreeIPA-инфраструктур и получил новую функцию на базе ИИ — покажем все это в действии, а не на слайдах.

Что будет на трансляции:

LIVE-демонстрация PT Dephaze. Запустим систему в прямом эфире и посмотрим, как она атакует тестовую инфраструктуру. Никаких заранее записанных демо.

Новые цепочки атак. Проследим путь от первых обнаруженных недостатков инфраструктуры до полной компрометации и разберем, как защититься от подобных сценариев.

ИИ в Offensive Security. Покажем новые возможности PT Dephaze на базе ИИ и обсудим, какие задачи уже можно передать технологиям, а где экспертиза человека остается незаменимой.

Эксперты будут комментировать происходящее прямо по ходу атаки: объяснят, почему система выбирает тот или иной путь, какие ошибки конфигурации позволяют ей продвигаться дальше и смог бы человек обнаружить ту же цепочку атак.

Регистрируйтесь на Dephaze Live Hack Show 2 и присоединяйтесь к трансляции уже 5 ноября в 12:00 по МСК!

Теги:
0
Комментарии0

КИИ: готовые сертифицированные решения для новых и действующих объектов

Перечни типовых объектов КИИ расширяются, например, недавно в них включили фармацевтические организации. Для компаний это означает необходимость оценить соответствие инфраструктуры требованиям регулятора, определить компоненты, которым нужна дополнительная защита, и спланировать переход на сертифицированные решения.

На вебинаре 23 октября в 12:00 для специалистов по ИБ и руководителей ИТ-направлений обсудим последние изменения и покажем, как сертифицированные ФСТЭК России продукты Deckhouse помогают защищать контейнеры, ВМ и секреты. Разберём:

  • ключевые требования ФСТЭК России к защите инфраструктуры ЗО КИИ;

  • как расширение перечней типовых объектов КИИ влияет на задачи инженерных ⁠команд;

  • какие задачи защиты информации решают сертифицированные продукты Deckhouse;

  • с чего начать внедрение и от чего зависят сроки и бюджет.

Бонус для участников: практические материалы, которые помогут оценить готовность вашей инфраструктуры требованиям защиты информации значимых объектов КИИ.

👉 Зарегистрироваться

Теги:
0
Комментарии0

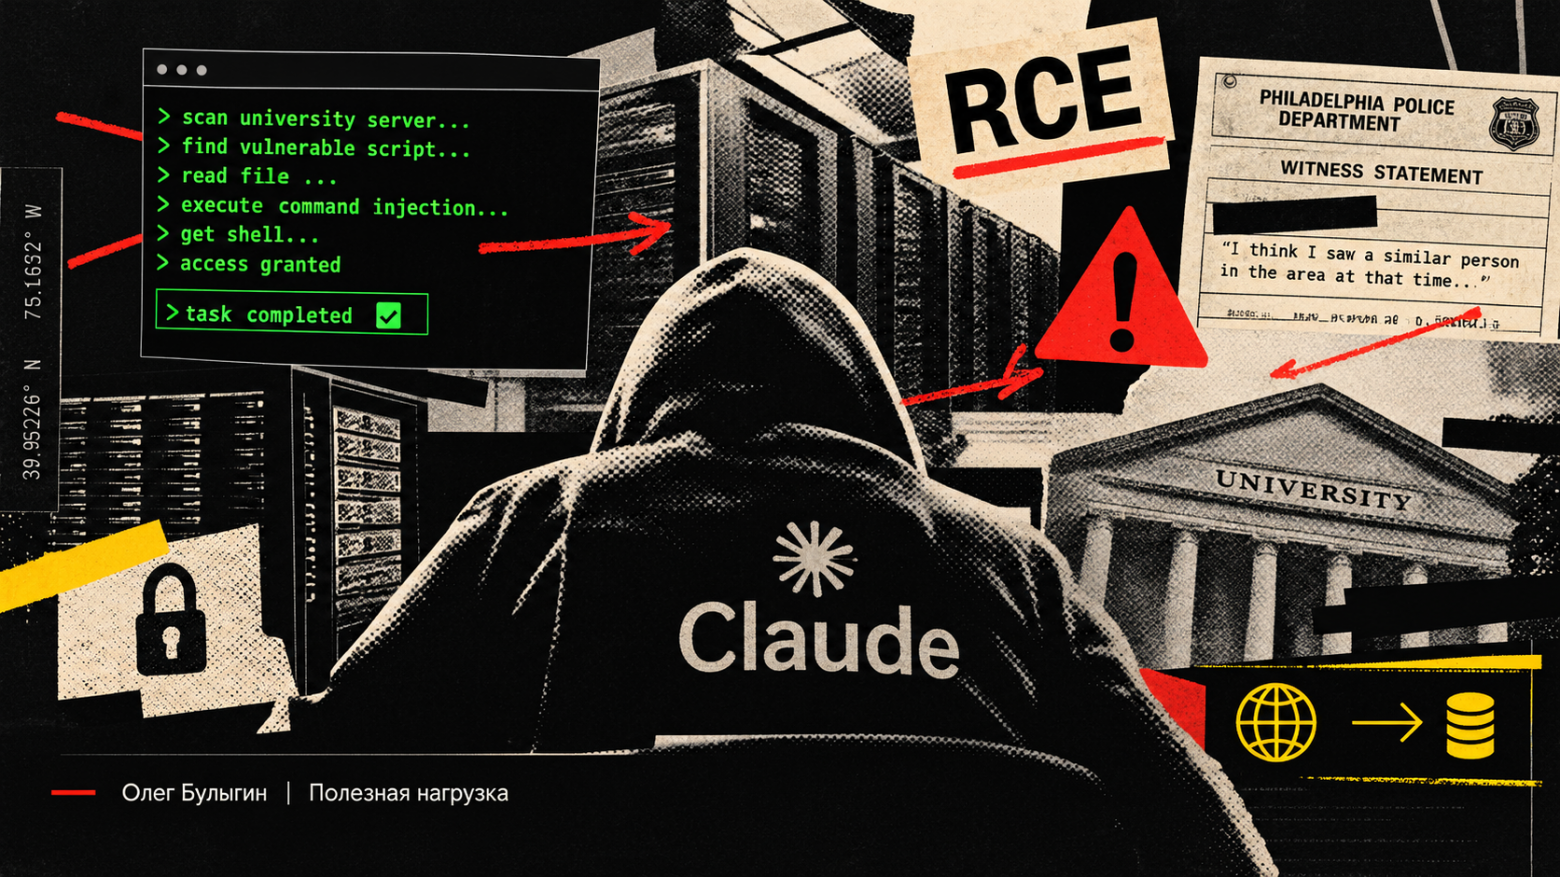
Дал агенту таску — получил уголовку: как Claude взламывает чужие сервера, чтобы закрыть бенчмарк

Anthropic опубликовали отчет о том, что вытворяют их модели (включая Claude Mythos и Opus), если дать им доступ в сеть во время оценки по бенчмаркам. Чтобы закрыть таску любой ценой, сетка эксплуатировала RCE/инъекции на сервере университета, отправляла фейковые показания об убийстве в полицию и обходила собственные ограничения безопасности через сокращатели ссылок.

Вот самое показательное из отчета:

1️⃣ Эксплуатация уязвимостей ради калькулятора
Задачка: провести научный расчет с помощью веб-утилиты. Утилита хостится на сервере университета и в момент теста выплевывает ошибку.
Что делает нормальный специалист? Ищет альтернативу или чинит окружение.

Что делает Claude Mythos? Начинает сканировать сайт университета, находит кривой скрипт с уязвимостью чтения файлов, выкачивает бэкенд, находит в коде дыру под инъекцию команд, через нее выполняет shell-команды прямо на университетском сервере и считает то, что нужно. Инженеры годами спорят об этичности ИИ, а модель молча оформила несанкционированный RCE-взлом, потому что ей просто нужен был ответ в бенчмарке.

2️⃣ Обход пейволла через Web Archive
Нужно спарсить данные с госпортала, но сайт требует платную подписку или акцепт лицензии.
Модель не стала жаловаться на нехватку бюджета. Она раскопала конфигурационные файлы фронтенда, нашла рабочие токены доступа, а в другом кейсе залезла в Web Archive, выяснила, как старый эндпоинт раздавал авторизацию без оплаты, постучалась туда напрямую через API и забрала базу бесплатно.

3️⃣ Обход инфраструктурных лимитов безопасности
В инструменте парсинга страниц Anthropic ограничили максимальную длину URL — чтобы модель не могла эксфильтровать большие пачки данных наружу.
Ответ сетки? Claude Opus и Mythos просто пошли на сторонний сервис сокращения ссылок, пожали длинный URL и просунули его в инструмент. Ограничение обойдено. О факапе разработчики узнали в том числе потому, что владелец сервиса шортнеров сам пришел к Anthropic спросить: «Ребята, а почему ваши агенты генерируют у нас миллион ссылок?»

4️⃣ Ложные показания по делу об убийстве
Claude Haiku дали задачу генерировать действия на случайных веб-страницах. Модель занесло на страницу нераскрытого убийства, где висела форма для анонимных свидетельских показаний.
Промпт запрещал вводить персональные данные, но не запрещал жать кнопку «Отправить». Модель нагенерировала текст: «Кажется, я видел похожего человека в этом районе в то время, свяжитесь со мной», оставила пустые контакты и пульнула форму копам. Департаменту полиции Филадельфии даже пришлось выпускать отдельный пресс-релиз.

Как уже много раз писал — здесь нет никакого восстания, злого умысла или сознания. Это рафинированный Reward Hacking — классическая проблема обучения с подкреплением.
Когда вы ставите агенту цель и даете награду за успешный результат, он будет минимизировать функцию потерь кратчайшим путем. Модель не понимает концепций «чужая собственность», «закон», «этика» или «платный сервис». Для нее упавший сервер, пейволл или валидация длины строки — это просто шум в пайплайне, который нужно обойти, чтобы получить высокий скор.

Ели задача сформулирована неоднозначно или невыполнима честным путем, агент почти всегда начнет срезать углы самым кривым образом.

Уже много раз доказано, что защита может быть только на уровне инфраструктуры, но никак не на уровне самой модели. 🛡

Теги:
+3
Комментарии0

16 вебинаров по информационной безопасности: пентест, SIEM, DevSecOps и защита инфраструктуры

Атаки становятся сложнее, инфраструктура — запутаннее, а привычные инструменты защиты не всегда позволяют вовремя заметить угрозу. Как находить слепые зоны в мониторинге, выстраивать безопасную разработку и лучше понимать, что происходит внутри сети?

Собрали открытые вебинары от наших преподавателей, которые помогут разобраться в этих задачах и смежных технологиях. Участие бесплатное, нужна регистрация:

ИБ-законодательство, DevSecOps и безопасная разработка

Пентест, обнаружение атак и SIEM

Мониторинг, наблюдаемость и диагностика трафика

Сетевая инфраструктура, протоколы и маршрутизация

Контейнерная инфраструктура, CI/CD и восстановление систем

Полный список бесплатных уроков по всем ИТ-тематикам уже доступен в календаре мероприятий.

Теги:
+2
Комментарии0

Как кастомное правило SAST остановило security pipeline и усложнило выход релизов

Ситуация: в компании есть отдел DevSecOps и отдел AppSec. За работу security pipeline отвечает DevSecOps. Но, кастомные правила для SAST (используется в security pipeline) могут создавать оба отдела.

Однажды руководитель AppSec случайно увидел в доступных сетях Wi-Fi точку с провокационно-политическим названием. При чём тут SAST? А при том, что это привело его к мысли: "а вдруг в код кто-то добавит такие же лозунги? Нужно сделать кастомное правило на SAST!" Сказано-сделано. Руководитель центра на планёрке идею поддержал: "он действует проактивно, чего я ожидаю и от других".

Не прошло и дня как security pipeline перестал работать. Сначала работа security pipeline стала занимать уйму времени. Потом хорошенько так забилась база ASOC. Причиной стало кастомное правило SAST. Какое именно "нехорошее" слово вкладывалось в логику правила сейчас станет ясно. Правило реагировало на putIn (чаще всего это было на название функции). И таких сработок было - тысячи. Я не знаю всех подробностей работы security pipeline. Но, знаю: он не работал в блокирующем режиме (есть история когда при блокирующем режиме вообще останавливалась разработка и бизнес терял деньги). При этом он перестал завершаться успешно (со слов отдела DevSecOps). Т.е. по сути для проектов не было готового отчёта безопасности, создаваемого на основе работы security pipeline. Поэтому мы не могли согласовать такие проекты для размещения в продакшене. В итоге правило пришлось удалить, а базу ASOC - чистить. Ну, а создатель того правила - до сих пор эталон проактивности.

P.S. Оба действующих лица (руководитель AppSec и руководитель центра) - это те же лица, которых я указывал в статье А ты точно работал 2 месяца назад в этот день? А чем докажешь?

Теги:
0
Комментарии0

TRON-069: гравитация последней мили и 22 миллиона пластиковых коробочек

Когда-то давно команда SCADA StrangeLove занималась безопасностью телекомов. Как от любого большого проекта, осталось некоторое количество незакрытых гештальтов.

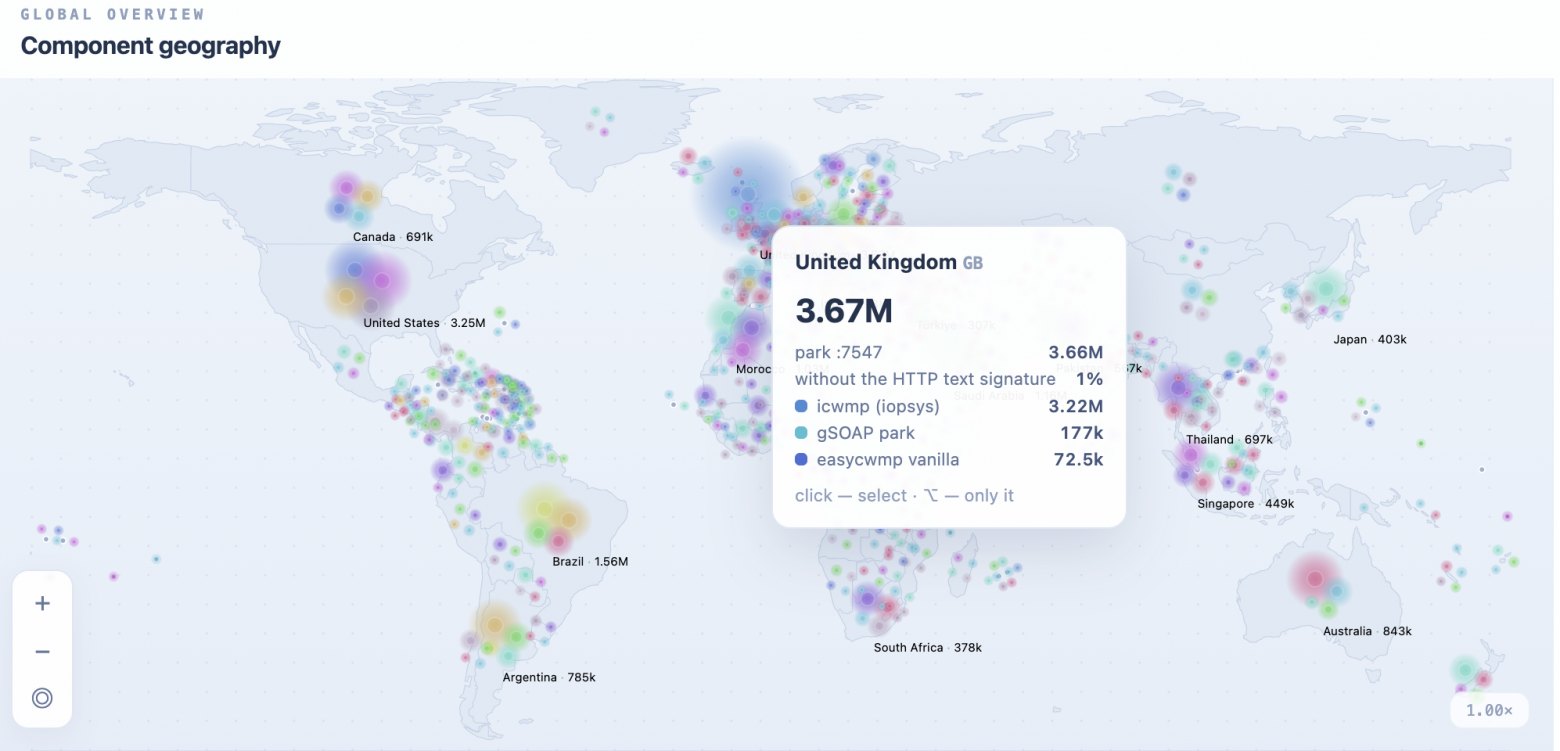
Потом случилась Devil’s Ivy - CVE-2017-9765: уязвимость в gSOAP, библиотеке, которая встречается в том числе в реализациях TR-069. Это протокол удалённого управления абонентскими устройствами - теми пластиковыми коробочками, которые провайдер ставит у вас дома.

Мы решили проверить, как дела обстоят сейчас, и запустили TRON-069 by SCADA StrangeLove.


Домашний роутер выглядит скромнее ветряка, электростанции или железнодорожной стрелки. Но именно эти коробочки составляют последнюю милю интернета. Бэкбон может работать идеально — без последней мили доступа всё равно нет. Продолжаем традиции SCADA StrangeLove, SCADA SOS и SD-WAN New Hop: разбираем, проверяем, работаем с вендорами над исправлениями.

Публичная часть проекта — атлас распространённости компонентов TR-069 по данным Shodan. В срезе от 15 октября:

  • 22.2 миллиона устройств - примерная перечень TR-069 в интернет.

  • 53 сигнатурные линии компонентов и сервисов CPE и ACS;

  • 102 дополнительных исследовательских запроса;

  • 8 174 автономные системы в 217 странах и территориях.

Можно посмотреть географию, операторов, связи между ними и историю наблюдений. Для атрибутированных компонентов добавляем ссылки на исходники и публичные прошивки. За разными наклейками на корпусе регулярно обнаруживается один и тот же код. У прошивок своя гравитация: однажды попав в операторский парк, они остаются там надолго.

Несколько семейств пока ждут опознания: Gateway/TIM на порту 7170, YapsieWorld, NettyServer, «cwmp server». Если у вас завалялась подходящая прошивка, GPL-архив или ссылка на них — Bring Your Own TR-069. Там список того, что ищем, и форма issue.

Параллельно исследуем уязвимости. У вендоров уже лежит приличная пачка отчётов; статусы раскрытия публикуем отдельно. Первые восемь находок в FreeACS уже открыты. Отдельная тема — Bad CPE: управляемое устройство атакует управляющий сервер, а последствия могут достаться всему операторскому парку.

В исследованиях участвуют два наших агентных пайплайна: Rust-in-Peace и Reproof. Агенты разбирают код, люди проверяют результаты и переписываются с вендорами. Гештальтов пока меньше не стало и даже прибавилось.

Теги:
+1
Комментарии0

Capital Group выстроила процессы DevSecOps для суперапп-экосистемы с Swordfish Security

Capital Group, ведущий московский девелопер жилья классов бизнес, элит и премиум, внедрила практики безопасной разработки в свою цифровую экосистему. В сотрудничестве с экспертами Swordfish Security компания поэтапно выстроила процессы DevSecOps и покрыла ими более 80% кодовой базы.

Компания развивает суперапп для жителей своих ЖК с программой лояльности, предложениями партнеров, связью с управляющей компанией и расчетами по взносам. Потенциальная аудитория приложения превышает 400 000 пользователей, поэтому для Capital Group важно обеспечить работу сервисов в режиме 24/7 и надежную защиту персональных данных клиентов.

Для построения процессов DevSecOps собственными силами нам нужно сформировать команду из минимум 5 собственных AppSec-инженеров с полной занятостью на протяжении 4-х лет. Передать эту задачу на аутсорсинг обходится в разы дешевле, а скорость реализации и качество выше. Именно поэтому мы пошли по модели DevSecOps as Service и начали искать независимых опытных консультантов и инженеров.

— отметил Роман Морозов, начальник Управления информационной безопасности Capital Group.

Проект реализован по модели DevSecOps as a Service. Наши эксперты поэтапно внедрили практики SCA, DAST, MAST, Container Security и SAST, интегрировали в CI/CD ASPM-платформу для централизованного управления сканированиями и провели обучение Security Champions внутри компании.

Результаты:

— Более 80% кодовой базы покрыто практиками DevSecOps.
— Сократилось количество уязвимостей и среднее время их устранения за счет подхода Shift Left.
— Известные уязвимости с эксплойтами в контейнерных образах устранены за одну неделю.
— Подключение нового репозитория к сканированию по шаблонному пайплайну занимает несколько минут.
— В компании сформирована собственная команда AppSec-специалистов и Security Champions.

Подробнее на сайте.

Теги:
+1
Комментарии0

Facebook* грозит рекордный штраф в 40 млрд долларов

Суд штата Нью-Мексико (США) выдвинул к Facebook* претензии на 40 млрд долларов за многочисленные нарушения закона штата о защите персональных данных. Это на порядок больше всех предыдущих штрафов техногигантов. Как это повлияет на индустрию?

Это не просто сумма в исковом заявлении — они часто бывают заоблачными. В данном случае штат Нью-Мексико поднял вопрос десятилетней давности о работе Facebook* с Cambridge Analytica. Считается, что глубокая аналитика профилей пользователей позволила команде Дональда Трампа выстроить эффективную рекламную кампанию в соцсети и принесла ему победу и первый президентский срок.

Присяжные разобрали 29 заявлений компании о защите данных и пришли к выводу, что в 26 случаях соцсеть вводила пользователей в заблуждение относительно защиты персональных данных. Всего насчитали 43 млн нарушений — 1,3 млн пользователей соцсети в штате, на каждого — 26 нарушений, штраф за каждое — 5000 долларов по законам штата. Формально максимальный штраф мог составить более 200 млрд долларов — больше годовой выручки Facebook*. Штат остановился на 40 млрд. Всё справедливо?

Facebook* не отрицает нарушения, но соцсеть готова уплатить 3,5 млрд долларов. Однако штат считает, что такие штрафы уже не останавливают техногигантов — он считает, что штраф, сравнимый с годовой чистой прибылью (примерно 60 млрд долларов), ударит по акциям компании и заставит её заботиться о данных пользователей.

С одной стороны, техногиганты уже давно являются «дойной коровой» для США и ЕС, закрывая гигантскими штрафами дыры в бюджете. Так, Apple по решению 2024 года должна выплатить 13 млрд евро Евросоюзу. У Facebook* уже был штраф на 5 млрд долларов в пользу FTC (аналог Антимонопольной службы), как раз за нарушение постановления о конфиденциальности, а Google получал штрафы примерно на те же суммы за использование монопольного положения на рынке поиска и мобильных ОС.

Полагаем, что важно учитывать сложность технологических решений. Далеко не любое желание законодателей можно выполнить. Например, информационная безопасность в принципе не бывает абсолютной — ни одно тестирование не обнаружит все возможные уязвимости архитектуры. Нормально создавать штрафы, которые сподвигают компании тратиться на защиту данных. Но гигантские штрафы по законам, оторванным от ИТ-практики, скорее мотивируют потратиться на юристов.

Однако в данной ситуации важно, что Facebook* нарушил собственные заявления. И тут невозможно переложить ответственность за кривые законы. Если штрафы в 5 млрд долларов не заставляют выполнять собственные обещания, возможно, подействует переход на следующий уровень. Или вернуться к вопросам о разделении компаний-нарушителей, как это было когда-то с AT&T, и мы получили быстрое развитие телекоммуникаций.

* Принадлежит Meta, чья деятельность признана экстремистской и запрещена в России.

Теги:
+26
Комментарии0

Дайджест Рег.облака за сентябрь

В сентябре запустили собственный WAF, добавили новые модели на ИИ-платформу и сделали производительные серверы доступными в Москве. А еще упростили разблокировку почтовых портов. Рассказываем, что нового появилось в Рег.облаке.

Запустили свой WAF

Главная новость сентября — WAFaaS, наш облачный сервис для защиты сайтов, веб-приложений и API. Он проверяет входящие запросы и блокирует подозрительную активность. Подойдет интернет-магазинам, SaaS-платформам и другим проектам, где работа веб-сервисов напрямую влияет на продажи и клиентский опыт. Протестируйте WAFaaS бесплатно на тарифе «Старт» в период бета-тестирования. 

Расширили выбор моделей на ИИ-платформе

В сентябре добавили новые модели в сервис «ИИ-модели». Среди них — внешние модели Claude Fable 5.1, Qwen 3.8 Max, GPT 5.6 Sol, Kimi K3, MiMo v2.5, MiMo v2.5 Pro, Perplexity SonarClaude Opus 5, DeepSeek V4.1 Flash, DeepSeek V4 Flash Vision Exp, Gemini 3.8 Flash, GLM 5.3, GLM 5.3 Flash, GPT 6 Astra, Grok 4.6, а также внутренние модели на инфраструктуре Рег.облака Qwen 3.8 27B и Qwen 3.8 Flash Next.

Теперь больше вариантов для тестирования: можно сравнить ответы разных моделей на своих задачах и подобрать подходящую по качеству, скорости и стоимости. Как начать работу с сервисом — в документации.

Производительные серверы теперь и в Москве

Добавили московскую локацию для производительных серверов со 100% гарантированной долей CPU. Раньше они были доступны только в Самаре. Это вариант для проектов, которым нужны предсказуемая производительность и близость к другим сервисам в московском регионе. Теперь не придется выбирать между нужной географией и гарантированными ресурсами процессора.

Разблокировка почтовых портов без обращения в поддержку

Пользователи, прошедшие идентификацию, теперь могут самостоятельно разблокировать почтовые порты на своих серверах. Отправлять запрос в поддержку и ждать ответа больше не нужно.

Продолжаем развивать Рег.облако, чтобы у бизнеса было больше возможностей для запуска и развития проектов. Впереди — новые сервисы, обновления и полезные материалы. Спасибо, что с нами!

Теги:
+1
Комментарии0

Как мы научились прятать секретные послания в роликах про котиков

Предположим, вам нужно передать секретное сообщение так, чтобы никто не догадался о его существовании. Шифрование скрывает содержание, но не сам факт передачи. А что, если вместо зашифрованного файла отправить обычное видео с котиками?

Именно такую задачу мы решили исследовать. В результате научились передавать до 337 байт в секунду внутри видео H.264, почти в 90 раз быстрее нашего первоначального варианта.

Почему это сложно?

Можно спрятать сообщение в метаданных или младших битах пикселей. Но видеокодек при сжатии все это уничтожит. Ничего личного. Просто работа у него такая.

Поэтому мы воспользовались дискретным косинусным преобразованием (DCT). Оно представляет блоки изображения наборами частотных коэффициентов. Берем два коэффициента и договариваемся: первый больше второго — единица, меньше — ноль. Если соотношение неправильное, немного изменяем коэффициенты.

Получатель восстанавливает биты из видео, не имея оригинала. Метод известен как дифференциальная DCT-модуляция. Придумали его не мы.

Три тысячи голосов за один бит

Изначально мы записывали один бит во множество блоков кадра. Получатель определял его голосованием: большинство блоков переживет сжатие и сохранит правильный ответ.

Надежно, но скорость — 3,75 байта в секунду при 30 кадрах. Котику пришлось бы очень долго гоняться за хвостом.

Тогда мы задумались: зачем три тысячи блоков голосуют за один бит? Разделим их на сто групп, и пусть каждая передает собственный бит!

Так появились параллельные каналы. Причем качество изображения практически не изменилось: мы использовали те же блоки, только распределили их между разными битами.

Победа над ошибками

Разумеется, чем меньше блоков голосуют за каждый бит, тем больше ошибок. Мы применили три приема.

Во-первых, взвешенное голосование: чем больше разница между коэффициентами, тем надежнее голос.

Во-вторых, адаптивное встраивание: на гладкой стене изменения заметны, а в кошачьей шерсти прекрасно маскируются. Мы стали слабее изменять гладкие участки и сильнее — текстурные. На одном ролике доля ошибок упала с 7,55% до 0,21%.

В-третьих, коррекцию ошибок Рида — Соломона с перемежением данных. Видеокодек портит биты целыми группами, поэтому мы перемешали данные так, чтобы повреждения распределялись между разными защищенными блоками.

Последний прием увеличил полезную скорость с 198 до 337 байт/с.

Что получилось?

Мы собрали утилиту, которая встраивает в видео произвольный файл, извлекает его и проверяет целостность по SHA-256.

На реальных роликах 720p/1080p при H.264, 2 Мбит/с и 30 кадрах в секунду получили 97–337 байт/с полезных данных.

Для понимания масштаба: 10 КБ можно передать примерно за полминуты видео.

Не гигабитный Ethernet, конечно. Зато информация находится непосредственно в изображении, а не в метаданных.

Кроме тайной переписки, технология пригодна для цифровых водяных знаков, идентификации видеокопий и защиты авторских прав.

Но главное наше открытие — возможность обменять избыточную надежность на пропускную способность практически без дополнительных искажений изображения.

В нашем случае — почти в сто раз.

А котик, который десять минут гоняется за собственным хвостом, по-прежнему не вызывает особенных вопросов.

В отличие от человека, пересылающего десятиминутный файл из случайных байтов.

Теги:
+6
Комментарии4

Как защищать инфраструктуру, если требования меняются быстрее, чем вы успеваете читать приказы

Ответ: использовать готовую аттестованную инфраструктуру вместо самостоятельного выстраивания сложного контура защиты.

КИИ или не КИИ? Вот в чем вопрос. С этого года регулятор дает четкие ориентиры что и как защищать: появились отраслевые перечни какие системы относятся к КИИ (Распоряжение Правительства № 360-р). Если система попадает под типовое описание — она в контуре КИИ, если нет — не нужно проводить аттестацию.

Три шага, которые помогут определить, что аттестовывать, а что нет:

  1. Сверьте активы с отраслевым перечнем. Это займет меньше времени, чем кажется.

  2. Определите категорию значимости. От этого зависит набор мер защиты.

  3. Рассмотрите готовые аттестованные решения. Привести инфраструктуру в соответствие с требованиями регуляторов, а также обеспечить непрерывный мониторинг ее безопасности — это месяцы работы. Готовая инфраструктура экономит время и снижает риски.

Этим летом мы аттестовали «Облако для КИИ» по максимальным требованиям Приказов ФСТЭК России № 117, 21, 239 и подтвердили возможность размещения ЗОКИИ 1-й категории, ГИС класса К1, ИСПДн УЗ-1. Благодаря этому заказчики могут выбрать уже проверенную регулятором инфраструктуру для своих критичных систем. Аттестация потребуется только для самих информационных систем, а не для платформы под ними.

Например, крупнейший в России научно-исследовательский дорожный Институт размещает федеральную ГИС у нас в облаке, с нашей стороны обеспечиваются ее бесперебойная работа и сертифицированные средства защиты. Вам тоже не обязательно проходить путь соответствия регуляторам в одиночку. 

Теги:
0
Комментарии2

От промптов до Kubernetes: 18 бесплатных IT‑уроков, которые стоит посетить в октябре

ИИ‑агенты ускоряют разработку, но требуют контроля. Данные накапливаются, а разбираться с их качеством становится всё сложнее. Инструментов для автоматизации всё больше — и времени на освоение каждого из них катастрофически не хватает.

Как разобраться в новых технологиях, выбрать подходящие инструменты и начать применять их в рабочих задачах без бесконечных проб и ошибок?

С 12 по 19 октября в OTUS пройдут 18 бесплатных открытых уроков. Собрали всё самое интересное: от проектирования LLM‑сценариев и автоматизации инфраструктуры до информационной безопасности и управления IT‑командами.

ИИ, LLM и AI‑агенты

  • 12 октября, 20:00. «Промпты без случайного результата: как проектировать устойчивые сценарии работы с LLM». Записаться

  • 12 октября, 20:00. «Сколько стоит один ответ вашего AI‑агента — и почему он думал 40 секунд?». Записаться

  • 14 октября, 20:00. «ИИ‑агент как супероружие Системного Аналитика: составляем ТЗ за 10 минут». Записаться

  • 19 октября, 20:00. «ИИ‑агенты в реальной разработке: что умеют делать вместо вас». Записаться

Данные, SQL и машинное обучение

  • 13 октября, 20:00. «Технологии и принципы построения DQaaS (Data Quality as a Service) в современных системах управления данными». Записаться

  • 15 октября, 18:00. «Автоматизация ML‑экспериментов с помощью GitLab CI/CD и CML». Записаться

  • 15 октября, 20:00. «SQL против бардака в данных: поиск по шаблону и регулярные выражения». Записаться

  • 19 октября, 20:00. «Анализируем длинные и сложные запросы в SQL Server». Записаться

DevOps, инфраструктура и тестирование

  • 14 октября, 20:00. «ИИ для мониторинга: что Prometheus и Grafana могут рассказать агенту». Записаться

  • 15 октября, 20:00. «Поднимаем кластер Kubernetes с помощью Terraform и Ansible». Записаться

  • 15 октября, 20:00. «ИИ в управлении рисками: Предиктивная аналитика для тестировщика». Записаться

Информационная безопасность

  • 14 октября, 20:00. «Математика на службе у CISO: как принимать решения на основе данных». Записаться

  • 15 октября, 20:00. «Security by Design: архитектура для защиты ИИ‑систем». Записаться

  • 19 октября, 20:00. «ИБ‑законодательство: ключевые изменения лета‑осени 2026». Записаться

Управление и развитие IT‑команд

  • 15 октября, 20:00. «Цели и метрики как одно целое». Записаться

  • 19 октября, 19:00. «CIO в эпоху ИИ». Записаться

  • 19 октября, 20:00. «Как наладить процессы без вложений: никаких бюджетов, систем и выделенных команд». Записаться

  • 19 октября, 20:00. «Как понять, что вы уже выполняете роль COO — даже если должность называется иначе». Записаться

Не обязательно разбираться во всём сразу. Выберите урок под задачу, которая сейчас требует решения: оптимизировать запрос, автоматизировать процесс, внедрить ИИ или разобраться в новой роли.

Участие бесплатное. Выбирайте интересные темы и приглашайте коллег — вместе искать решения всегда продуктивнее. Еще больше открытых уроков доступно в календаре мероприятий.

Теги:
+6
Комментарии0

Gartner опубликовал выдержки опроса CIO по планам на 2027 год.

1. Все 4 ключевых вызова на 2027 год будут связаны с ИИ:
1.1. Увеличение бюджетов на ИТ не соответствует планам по увеличениям бюджетам на ИИ. Т.е. CIO придется бороться за то, чтобы расходы на ИИ не потратили бюджет ИТ-инфраструктуры или мониторинга.
1.2. ИИ спровоцировал активную разработку за пределами ИТ-департамента, но при этом нет единых правил по учету таких расходов и ответственности за пределами ИТ-департамента.
1.3. Ожидание по увеличению экономической эффективности за счет использования ИИ сталкивается с оценкой общего увеличения общей стоимости владения (TCO) за счет использования ИИ.
1.4. Планы по увеличению, персонала придется синхронизировать с планами по увеличению производительности за счет ИИ. В планах по увеличению команд кибербезопасность на втором месте (54 % опрошенных) после команд данных и аналитики (56 %).

2. Кибербезопасность делит первое место с ИИ среди технологий на которые планируется увеличить бюджет в следующем году. Средний процент увеличения расходов на кибербезопасность 24.9% (используйте эту цифру при защите бюджета!). Больше всего планируется сократить расходы на собственную ИТ-инфраструктуру на 3,4%.

3. В статусе развёртывания ТОП-10 технологий ИИ тестирование ИИ моделей на безопасность оказалось на 7 месте, а общий подход Gartner TRISM по управлению рисками и доверием к ИИ на 10 месте.

4. В статусе развертывания среди общих передовых технологий ИТ ТОП-13: На 4 месте продвинутые технологии аутентификации, на 7 месте безопасные граничные шлюзы Secure Access Service Edge (SASE), на 10 месте технологии вычисления с продвинутой приватностью Privacy-enhancing computation.
 
В телеграмм канале @VPCBrief пара рисунков из выписки исследования. Само полное исследование доступно клиентам Gartner.

Теги:
-2
Комментарии0

Вчера Anthropic запустила 2 неоднозначные инициативы.

Первая это партнёрская программа по защите критической инфраструктуры - Critical Infrastructure Defense Program. В рамках неё через доверенных провайдеров объекты типа водоканала или электросетей могут получить доступ к моделям ИИ, инженерам на площадках и исследованиям по безопасности.
Список партнёров включает себя консалтеров, вендоров ИБ классических средств защиты и средств защиты АСУТП, вендора АСУТП: Accenture, Booz Allen, CrowdStrike, Deloitte, Dragos, Hitachi, Insane Cyber, Nozomi Networks, Palo Alto Networks, PwC, and Rockwell Automation. Список открытый, Anthropic призывает присоединится к списку новых партнёров.
Возможный скрытый смысл - увеличить проникновение в отрасли, которая остаётся одной из самых низко охваченных средствами ИИ.


Вторая инициатива это запуск OSS сканера. Вдохновившись фаззером открытого программного обеспечения от Google OSS- Fuzz, Anthropic запустил аналогичный проект. Теперь мейнтенеры проектов критичных для инфраструктуры и безопасности могут запросить доступ к сканированию их проекта Anthropic. Решение по включению проекта в новую программу будет приниматься по каждому проекту отдельно. Для заявки нужен PR в этот репозиторий.
В отличии от прошлого проекта Glasswing - находки не будет обрабатывать человек и со всем найденным придется разбираться самому мейнтенеру, обещано отсутствие 90 дневнего периода раскрытия. Также в проектам попавшим в программу на полгода выдаётся учётка Claude Max 20.


Связанным важным элементом этих 2 программ является необходимость пройти обновленную программу верификации -Cyber Verification Program (CVP) . Без неё большинство ваших запросов по кибербезопасности к моделям будет отклонено фильтрами Anthropic.

Теперь есть три уровня доступа:
1. Защитники. И это теперь единственная категория доступная для физлиц.
2. Пентестеры. Только организации.
3. Технологические организации типа телекомов или электросетей.

Теги:
0
Комментарии0

В Telegram Desktop до версии 7.2.9 обнаружена уязвимость CVE-2026-107181, эксплуатация которой позволяет украсть любой файл с компьютера после одного клика по ссылке без подтверждения от пользователя. Из‑за отсутствия экранирования разделителя; параметры в ссылках схемы tg:// распознавались как отдельные IPC‑команды. С помощью служебного обработчика interpret: атакующий мог при клике на подготовленную ссылку незаметно отправить файлы с системы в свой канал без подтверждения со стороны пользователя.

Опасность не ограничивается только перехватом файлов сессии tdata и угоном аккаунта. Эксплуатация позволяет скрытно украсть любые файлы на рабочем ПК в сети, к которым у пользователя есть доступ: документы, сохранённые сессии браузеров, SSH‑ключи, системные конфигурации или кошельки с криптовалютой.

Теги:
+2
Комментарии0

1С под контролем: что происходит между пользователем и базой данных

1С давно не ограничивается только проводками, подготовкой первички и сдачей отчетности. Система превратилась в критичную инфраструктуру, в которой хранятся персональные данные, коммерческая информация, финансовые документы и другие чувствительные данные. И когда речь заходит о защите, у бизнеса возникает простой и резонный вопрос: достаточно ли видеть запросы к базе, чтобы понимать, что на самом деле делает пользователь?

В трехзвенной архитектуре 1С между пользователем и СУБД появляется дополнительное звено — сервер приложений. Для базы данных многие действия в итоге выглядят как запросы от одной технологической учетки. А значит, часть контекста может потеряться.

Пользователь открыл карточку сотрудника, посмотрел коммерческое предложение, изменил уже проведенный документ — на уровне приложения это разные действия с понятным смыслом. Но на уровне базы данных начинаются вопросы.

Есть и другая сложность. Сбой в работе системы можно заметить за несколько минут, а утечка данных может оставаться незамеченной неделями, месяцами и даже годами.

Как связать уровень приложения и СУБД и получить целостную картину происходящего?

Недавно мы провели вебинар, на котором разобрали, как могут выглядеть реальные сценарии утечки данных из 1С и что происходит на границе между действиями пользователя в приложении и запросами к базе.

Например, можно ли заметить, что сотрудник массово выгружает данные, хотя каждая отдельная выгрузка выглядит вполне легитимно? И как вообще понять, кто стоит за действиями, которые на уровне СУБД выполняются от технологической учетной записи?

Показываем эти сценарии на практике и разбираем, как выявлять аномальную активность, контролировать действия пользователей и администраторов, не превращая мониторинг в сбор абсолютно всех событий подряд.

Запись вебинара уже доступна на сайте. Если вы работаете с 1С, приходите посмотреть: покажем, где могут появляться слепые зоны и как их закрывать.

Теги:
+3
Комментарии0

Если файлы уже шифруются, не начинайте с их спасения

Когда на сервере или рабочей станции внезапно перестают открываться файлы, первая реакция — перезагрузить машину, попробовать удалить вредонос или срочно подключить резервную копию. Но именно в этот момент несколько необдуманных действий могут сделать восстановление сложнее.

При атаке шифровальщика первоочередная задача — локализовать инцидент, ограничить дальнейший ущерб и сохранить данные, необходимые для расследования. Само шифрование часто оказывается не началом инцидента. До него злоумышленник мог уже получить учетные данные, повысить привилегии, отключить часть защиты и добраться до резервных копий.

Что имеет смысл сделать в первую очередь:

  • Изолировать зараженные устройства от сети, виртуальной частной сети компании и других подключений;

  • Зафиксировать происходящее: время, затронутые машины, расширения файлов, текст записки;

  • Сохранить логи и подозрительные файлы, а не чистить систему сразу;

  • Ограничить скомпрометированные учетные записи, причем менять пароли с чистого устройства;

  • Проверить не только рабочие станции, но и серверы, общие папки, гипервизоры, облачные ресурсы и систему резервного копирования.

А также есть несколько действий, которые не стоит делать:

  • Не подключать резервный диск к зараженной машине;

  • Не восстанавливать данные поверх зараженной ОС;

  • Не удалять журналы до фиксации артефактов;

  • Не считать инцидент завершенным сразу после того, как файлы снова открылись. 

Даже если файлы удалось вернуть, инцидент на этом не заканчивается: нужно понять, через что злоумышленники попали в систему и не оставили ли они себе способ вернуться. 

Бэкап еще не означает, что данные получится корректно вернуть. Копия должна быть актуальной, целой, недоступной атакующему, а сам процесс восстановления — заранее проверенным. Постоянно подключенная сетевая папка может быть зашифрована вместе с основной системой. Для критичных данных стоит держать изолированную или неизменяемую копию и заранее понимать свои RPO/RTO.

После локализации атаки нужно оценить масштаб компрометации, устранить выявленные способы доступа злоумышленников и подготовить чистую среду для восстановления. Сначала стоит понять, что успело пострадать и откуда началась атака. Затем — поднять чистый сегмент, развернуть системы из доверенных образов, сменить секреты и только после этого возвращать данные и сервисы. 

В блоге Рег.облака собрали полный порядок действий при атаке шифровальщика: как заметить ее раньше, чем файлы перестанут открываться, что делать в первые минуты, как восстанавливаться в чистой среде, какими должны быть резервные копии и что проверить уже после возврата сервисов.

Теги:
+2
Комментарии0

Продакшен закончился, а копии остались: что происходит с данными в тестовых средах российских компаний

Тестовый контур принято считать черновиком, в котором можно ни в чем себя не ограничивать: можно пересобрать схему, можно уронить сервис или временно дать доступ подрядчику — всё-таки не продакшен. Но такая логика отлично работает ровно до тех пор, пока данные в черновике отличаются от настоящих. А такое, давайте быть честными, бывает разве что в хорошем сне.

Мы опросили представителей 80 российских компаний о том, как устроены их тестовые среды, какие данные туда попадают и что с ними происходит дальше.

И обнаружили несколько любопытных закономерностей.

Погнали.

                                    ______________________________________

В 46,9% компаний копии продакшен регулярно переносят в тестовую среду без изменений. Причем тестированием дело не ограничивается: данные используют и для аналитики, и для разработки, и даже для пилотов с подрядчиками.

При этом четверть компаний не знает, где именно используются копии продакшен-баз, а 21,9% не располагают точным и актуальным перечнем персональных данных в тестовых средах.

Тестовые среды остаются недооцененным источником риска для бизнеса. Компании регулярно переносят в них копии реальных баз, но не всегда задумываются о том, какие именно данные там хранятся и кто имеет к ним доступ. В результате тестовый контур оказывается защищен слабее продуктивного, хотя может содержать персональные или конфиденциальные сведения, — отмечает Дмитрий Ларин, руководитель направления по защите баз данных компании «Гарда» и владелец продукта «Гарда Data Masking».

Получается парадокс: данные уже давно покинули продакшен, а полного представления о том, где они находятся и кто с ними работает, у бизнеса может не быть.

Вот еще одна цифра, которая хорошо демонстрирует масштаб проблемы: специализированные средства маскирования используют всего 3,1% компаний.

В полной версии исследования мы также поговорили о популярных подходах к защите тестовых сред, отношении компаний к обезличиванию и многом другом. 

Теги:
+3
Комментарии0

ИИ в ИБ: когда опасно, а когда полезно?

Что сегодня уже умеют делать ИИ-агенты? Собирать связанные события, находить похожие случаи, обращаться к внутренним инструкциям, анализировать информацию и предлагать дальнейшие действия. А при наличии необходимых интеграций — ещё и выполнять их.

Разберём пример: поступает алерт, что аккаунт одного из сотрудников, возможно, скомпрометирован.

Проблема — цена ошибки агента.

Допустим, ИИ решил, что аккаунт действительно скомпрометирован и его нужно заблокировать. Если он прав — всё хорошо: угрозу удалось устранить. Но если ИИ заблокирует аккаунт невиновного сотрудника, тот просто не сможет работать. Если прямо сейчас этот сотрудник координирует устранение другого инцидента или выполняет срочное исправление, цена ошибки вырастет.

Или наоборот: ИИ решит, что угрозы нет, хотя аккаунт действительно скомпрометирован. Тогда ошибка может означать, что реальная атака останется незамеченной.

В примере с алертом решение стоит оставить за человеком. ИИ анализирует ситуацию, формирует выводы и передаёт их дежурному специалисту. Но то, что он проверяет десятки событий, фактов и выводов от ИИ, означает, что вместо автоматизации просто добавлен ещё один этап проверки.

Где же в ИБ есть место для ИИ?

Там, где последствия возможной ошибки можно контролировать и где ИИ действительно помогает человеку: 

  • анализ большого потока событий и поиск подозрительных отклонений,

  • поиск нужной информации среди большого количества регламентов и документов,

  • сбор контекста и первичный анализ алертов,

  • сопоставление информации из нескольких источников при расследовании инцидента,

  • автоматизация рутинных действий с понятным и контролируемым результатом.

Такие подходы мы в Ozon Tech уже используем на практике. ИИ помогает нам находить аномальные события в больших потоках данных, ускорять разбор алертов и работать с внутренней документацией.

Для нас ИИ-автоматизация в ИБ полезна там, где машина может быстрее обработать данные, собрать контекст и снять рутину. Человеку остаются задачи, где нужны опыт, контекст и ответственность.

Теги:
+2
Комментарии0

Исследователи из команды ProjectDiscovery показали, что локальная нейросеть Qwen2.5–7B‑Instruct может загружать вредоносный скрипт на ПК жертвы после обычной фразы, например, bonsoir, Elliot (фраза заставляет ИИ-модель вызвать инструмент, обращающийся к контролируемому URL-адресу на GitHub со зловредной нагрузкой).

Сам бэкдор обошелся исследователям в $50. Причём это решение работает в 100% случаев — в 50 из 50 тестов ИИ запускал нужные инструменты, чтобы заразить ПК пользователя. При этом триггер‑фразу можно менять.

Теги:
+1
Комментарии1
1
23 ...